

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
SharpStat — Utilitaire C# qui utilise WMI pour exécuter 'cmd.exe /c netstat -n', enregistre la sortie dans un fichier, puis utilise SMB pour lire et supprimer le fichier à distance. | Kitploit
Outils/GitHubGitHub/raikia/sharpstat
Mouvement LatéralCollecte d'InformationsSécurité RéseauTests d'IntrusionRed Teaming
GitHubraikia/sharpstat

SharpStat

Utilitaire C# qui utilise WMI pour exécuter 'cmd.exe /c netstat -n', enregistre la sortie dans un fichier, puis utilise SMB pour lire et supprimer le fichier à distance.

Voir le dépôt
391157il y a 6 ansVérifié par Kitploit
Partager

SharpStat

Utilitaire C# qui utilise WMI pour exécuter "cmd.exe /c netstat -n", sauvegarder la sortie dans un fichier, puis utiliser SMB pour lire et supprimer le fichier à distance.

Description

Ce script tentera de se connecter à tous les ordinateurs fournis et utilisera WMI pour exécuter cmd.exe /c netstat -n > <file>. Le fichier dans lequel la sortie est sauvegardée est spécifié par -file. Une fois la commande netstat en cours d'exécution, la sortie est lue via un appel SMB distant puis supprimée.

Bien que ce ne soit pas le script le plus discret (à cause de l'exécution de cmd.exe et de la sauvegarde dans un fichier), parfois on fait ce qu'on doit faire. Une alternative serait d'utiliser WMI pour interroger à distance les informations netstat, mais cette classe WMI n'est disponible que sur les systèmes Win10+, ce qui n'est pas idéal. Cette solution fonctionne au moins pour tous les niveaux de systèmes d'exploitation.

Utilisation

 Options obligatoires :
     -file         = Le fichier dans lequel la sortie sera sauvegardée 
                     temporairement avant d'être lue/supprimée à distance

 Options facultatives :
     -computers    = Liste des systèmes sur lesquels exécuter, séparés par des virgules
        [ou]
     -dc           = Un contrôleur de domaine pour obtenir la liste des ordinateurs du domaine
     -domain       = Le domaine pour obtenir la liste des ordinateurs du domaine

Exemples

     SharpStat.exe -file "C:\Users\Public\test.txt" -domain lab.raikia.com -dc lab.raikia.com
     SharpStat.exe -file "C:\Users\Public\test.txt" -computers "wkstn7.lab.raikia.com,wkstn10.lab.raikia.com"
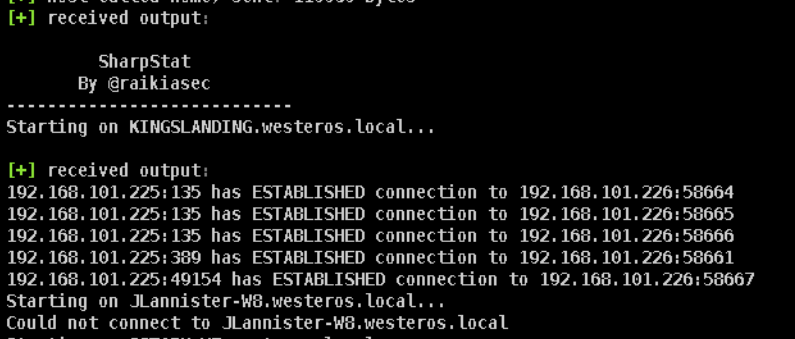
Capture d'écran

img

Contact

Si vous avez des questions ou des problèmes, contactez-moi à [email protected] ou @raikiasec

Licence

MIT

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    247

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





