WTSRM - Dépôt de démonstration « Writing Tiny Small Reliable Malware » pour ma conférence.
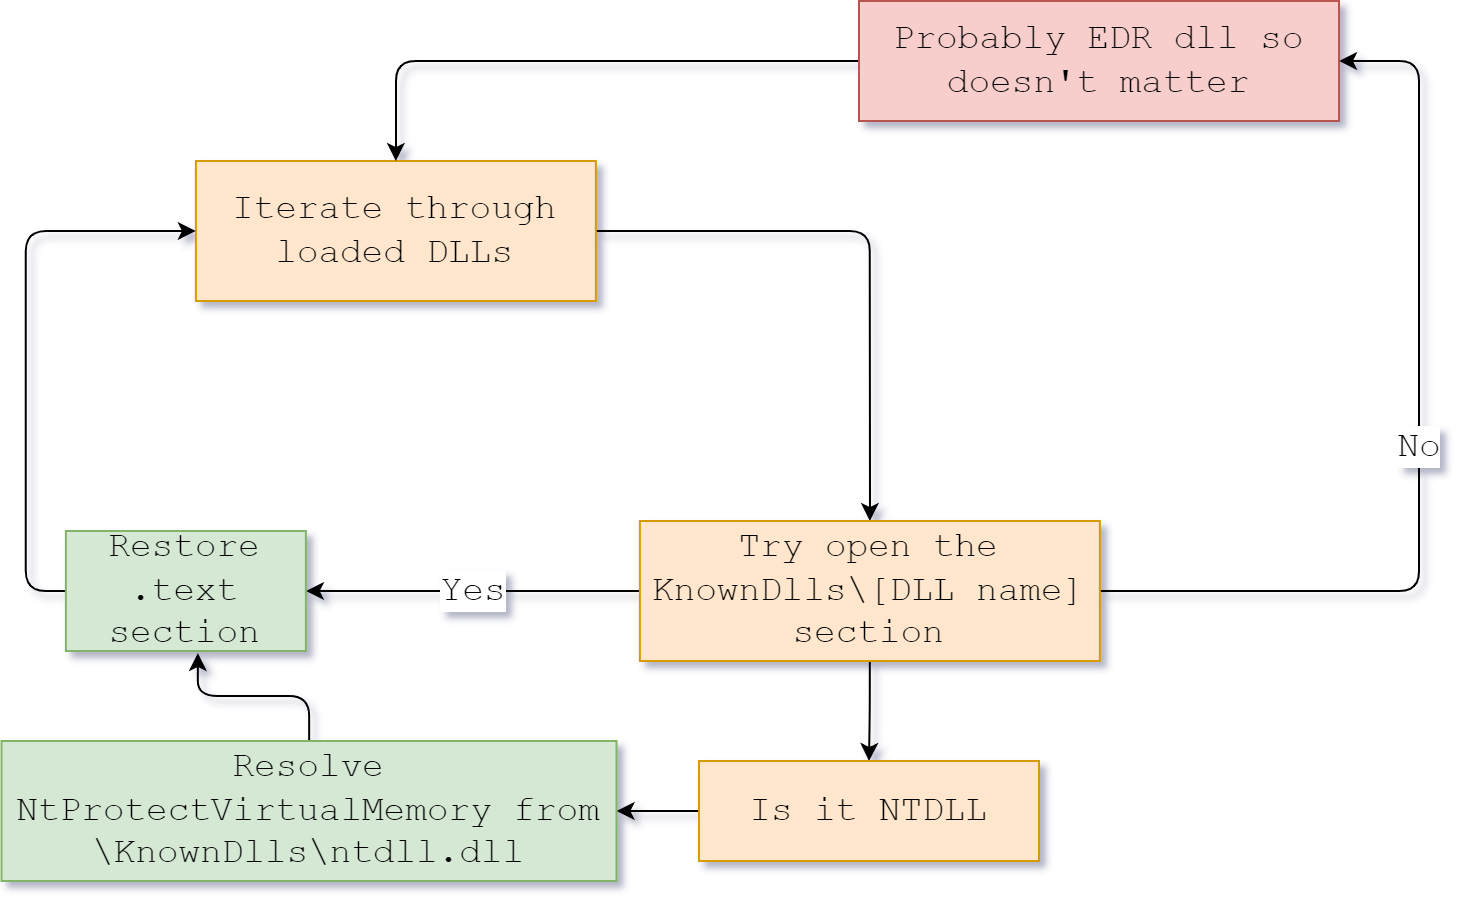
- Désaccroche toutes les DLL Windows via \KnownDlls\
- Aucune dépendance CRT
- Taille réduite
- Faible entropie
- Clé de chiffrement aléatoire (donc aucune chaîne en clair)
- Hachage d'API
- Détection de hooks
- Contourne les hooks pour le désaccrochage initial sur ntdll