 r00t-3xp10it/redpill
Assister les reverse TCP shells dans les tâches de post-exploration



Le projet redpill vise à assister les shells reverse TCP dans les tâches de post-exploitation. Souvent, lors de missions redteam, nous
devons utiliser des moyens non conventionnels pour accéder au système cible, comme les shells reverse TCP (pas metasploit) afin
de contourner les défenses mises en place par l'administrateur système. Une fois la première étape réussie,
nous sommes confrontés à un autre type de problème : « J'ai un accès (shell) au système cible, et maintenant que puis-je en faire ? »
Ce projet se compose de plusieurs scripts PowerShell qui effectuent différentes tâches de post-exploitation et
le script principal redpill.ps1 dont le rôle principal est de télécharger/configurer/exécuter les scripts contenus dans ce dépôt.
L'objectif est d'avoir une expérience similaire à meterpreter dans notre invite de shell reverse TCP (options similaires à meterpreter).
 Ce cmdlet appartient à la structure de venom v1.0.17.8 en tant que module de post-exploitation.
 Les agents d'évasion AMSI de venom téléchargent automatiquement ce CmdLet dans le répertoire %TMP% pour qu'il soit
 facilement accessible dans notre shell reverse TCP (invite de shell).
Pour lister tous les paramètres disponibles, exécutez dans l'invite PowerShell :
.\redpill.ps1 -Help Parameters
| Nom du paramètre CmdLet | Arguments du paramètre | Description |
|---|---|---|
| -SysInfo | Enum | Verbose | Informations système rapides OU Enumération verbose |
| -GetConnections | Enum | Verbose | Énumérer les connexions TCP actives de l'hôte distant |
| -GetDnsCache | Enum | Clear | Énumérer\Effacer les entrées du cache DNS de l'hôte distant |
| -GetInstalled | Enum | Énumérer les applications installées sur l'hôte distant |
| -GetProcess | Enum | Kill | Tokens | Énumérer OU tuer les processus en cours d'exécution sur l'hôte distant |
| -GetTasks | Enum | Create | Delete | Énumérer\Créer\Supprimer les tâches en cours d'exécution sur l'hôte distant |
| -GetLogs | Enum | Verbose | Clear | Énumérer les journaux eventvwr OU effacer tous les journaux d'événements |
| -LiveStream | Bind | Reverse | Stop | Script Nishang pour diffuser le bureau cible en utilisant MJPEG |
| -GetBrowsers | Enum | Verbose | Creds | Énumérer les navigateurs installés et leurs versions OU mode verbeux |
| -GetSkype | Contacts|DomainUsers | Énumérer et attaquer Skype fédéré |
| -Screenshot | 1 | Capturer 1 capture d'écran du bureau et la stocker dans %TMP% |
| -Camera | Enum | Snap | Énumérer les webcams de l'ordinateur OU capturer un instantané de la webcam par défaut |
| -StartWebServer | Python | Powershell | Télécharger le serveur web dans %TMP% et l'exécuter |
| -Keylogger | Start | Stop | Démarrer OU arrêter l'enregistrement des frappes au clavier de l'hôte distant |
| -MouseLogger | Start | Capturer des captures d'écran des clics de souris pendant 10 secondes |
| -PhishCreds | Start | Brute | Demander à l'utilisateur actuel des identifiants valides et divulguer les captures |
| -GetPasswords | Enum | Dump | Énumérer les mots de passe de différents emplacements {Store|Regedit|Disk} |
| -PasswordSpray | Spray | Attaque de pulvérisation de mots de passe contre les comptes Active Directory ! |
| -WifiPasswords | Dump | ZipDump | Énumérer les SSID disponibles OU ZipDump tous les mots de passe WiFi |
| -EOP | Enum | Verbose | Trouver les correctifs logiciels manquants pour l'élévation de privilèges |
| -ADS | Enum | Create | Exec | Clear | Cacher des scripts { bat | ps1 | exe } dans les enregistrements $DATA (ADS) |
| -BruteZip | $Env:TMP\archive.zip | Forcer brutalement l'archive zip sélectionnée à l'aide de 7z.exe |
| -Upload | script.ps1 | Télécharger script.ps1 depuis la racine web apache2 de l'attaquant |
| -Persiste | $Env:TMP\Script.ps1 | Persister script.ps1 à chaque démarrage {BeaconHome} |
| -CleanTracks | Clear | Paranoid | Nettoyer les artefacts disque laissés {nettoyer les traces système} |
| -AppLocker | Enum | WhoAmi | TestBat | Énumérer les répertoires AppLocker avec des permissions faibles |
| -FileMace | $Env:TMP\test.txt | Changer le Mace du fichier {CreationTime,LastAccessTime,LastWriteTime} |
| -MetaData | $Env:TMP\test.exe | Afficher la description des fichiers\applications (métadonnées) |
| -psgetsys | Enum | Auto | Impersonate | Lancer un processus sous un processus parent différent ! |
| -MsgBox | "Hello World." | Afficher une boîte de dialogue "Hello World." sur l'hôte local {wscriptComObject} |
| -SpeakPrank | "Hello World." | Faire parler l'hôte distant avec la phrase saisie {farce} |
| -NetTrace | Enum | Énumération agressive à l'aide de netsh {natif} |
| -PingSweep | Enum | Verbose | Énumérer les adresses IP actives et les ports ouverts sur le réseau local |
| -DnsSpoof | Enum | Redirect | Clear | Rediriger les noms de domaine vers notre adresse IP de phishing |
| -DisableAV | Query | Start | Stop | Désactiver le service Windows Defender (WinDefend) |
| -HiddenUser | Query | Create | Delete | Interroger \ Créer \ Supprimer des comptes utilisateur cachés |
| -CsOnTheFly | Compile | Execute | Télécharger \ Compiler (en exe) et exécuter des scripts CS |
| -CookieHijack | Dump|History | Outil de détournement de cookies Edge|Chrome |
| -UacMe | Bypass | Elevate | Clean | Contournement UAC|EOP par réflexion DLL ! (cmstp.exe) |
| -GetAdmin | check | exec | Élever les sessions de UserLand à Administrateur ! |
| -NoAmsi | List | TestAll | Bypass | Tester les contournements AMSI ou exécuter simplement un contournement |
| -Clipboard | Enum | Capture | Prank | Capturer le contenu du presse-papiers {texte\fichier\image\audio} ! |
| -GetCounterMeasures | Enum | verbose | Lister les processus de sécurité courants \ pid en cours d'exécution ! |
| -DumpLsass | lsass| all | Vider les données de lsass/sam/system/security process/reg hives |
Pour afficher des informations détaillées sur chaque paramètre, exécutez :
Syntaxe : .\redpill.ps1 -Help [ Nom du paramètre ]
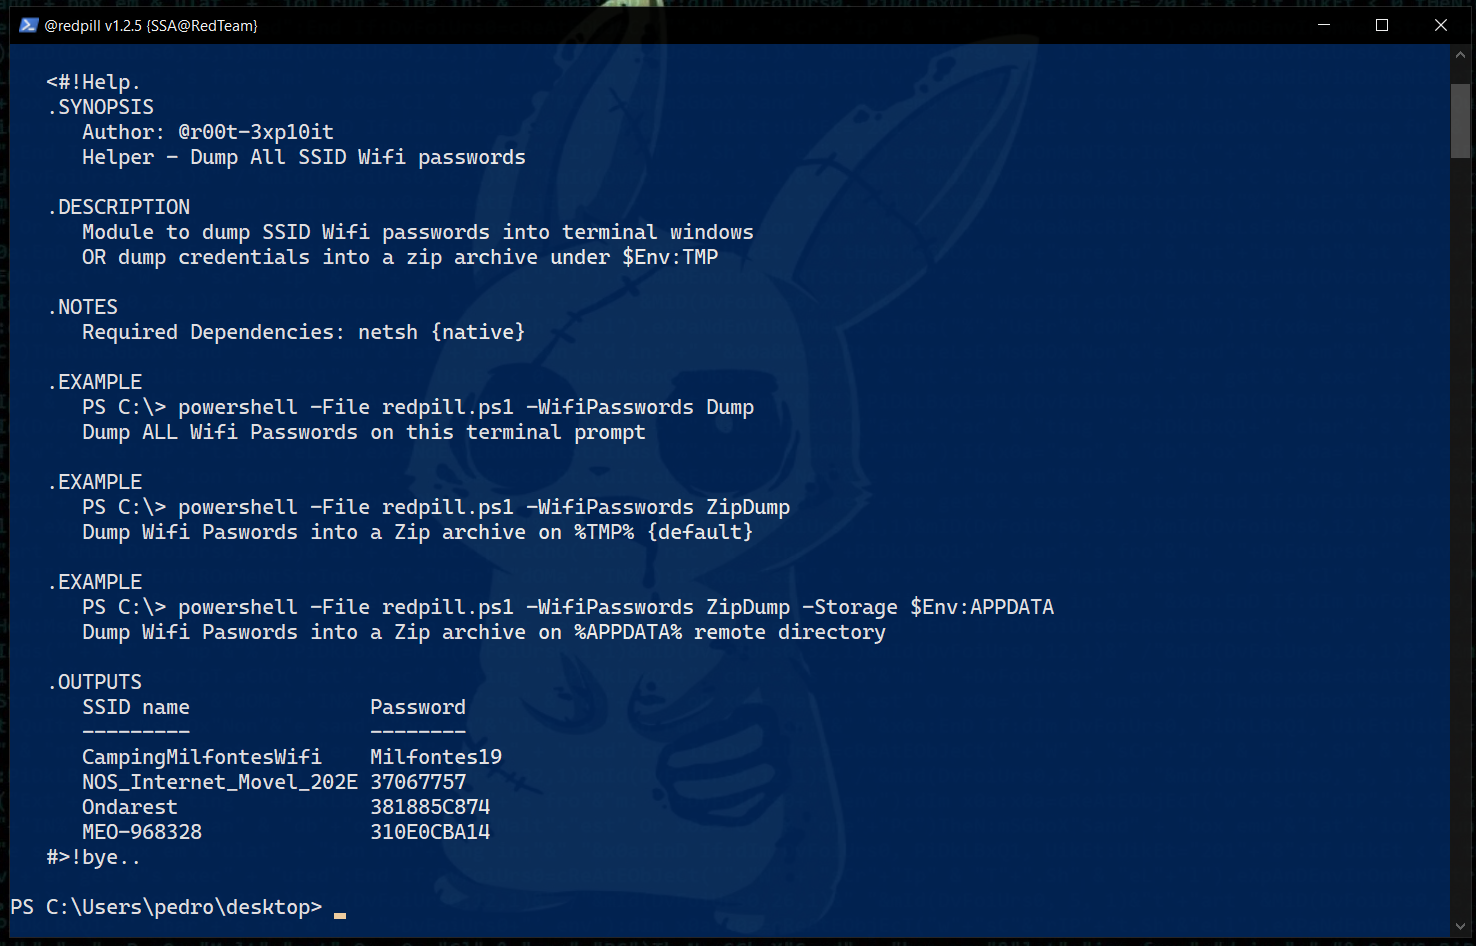
Exemple: .\redpill.ps1 -Help WifiPasswords
 Ce cmdlet appartient à la structure de venom v1.0.17.8 en tant que module de post-exploitation.
 Les agents d'évasion AMSI de venom téléchargent automatiquement ce CmdLet dans le répertoire %TMP% pour qu'il soit
 facilement accessible dans notre shell reverse TCP (shell).

 'cette section décrit comment tester ce CmdLet localement sans exploiter l'hôte cible'
1º - Télécharger le CmdLet depuis le dépôt GitHub vers 'Disque local'
iwr -Uri https://raw.githubusercontent.com/r00t-3xp10it/redpill/main/redpill.ps1 -OutFile redpill.ps1|Unblock-File
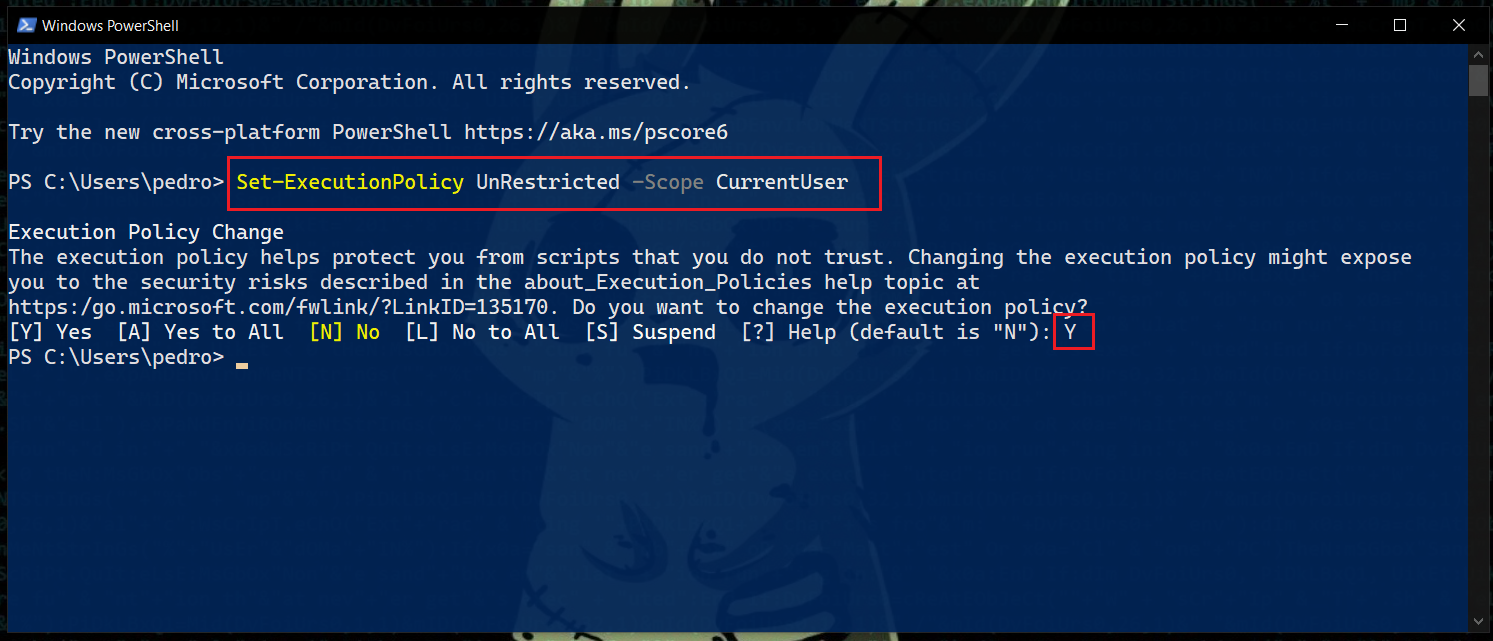
2º - Définir la stratégie d'exécution PowerShell sur 'UnRestricted'
Set-ExecutionPolicy UnRestricted -Scope CurrentUser

