purpleailab/decepticon
Agent de hacking autonome pour Red Team
"Encore un hacker IA ? On parie que ça lance nmap et écrit un rapport."


Ignorez la configuration Docker — lancez des engagements Red Team autonomes directement depuis votre navigateur.
Prérequis : Docker et Docker Compose v2. Pris en charge sur macOS (Apple Silicon + Intel), Linux (amd64 + arm64), et Windows (amd64 + arm64) — nativement via PowerShell ou via WSL2 (Ubuntu / Kali).
macOS / Linux / WSL2
curl -fsSL https://decepticon.red/install | bash
decepticon onboard   # Assistant de configuration interactif (fournisseur, clé API, profil de modèle)
decepticon           # Démarre la stack de base et ouvre le terminal CLI
Le démarrage par défaut lance le plan de gestion central (LiteLLM, PostgreSQL, Neo4j, Skillogy, LangGraph, sandbox) et le terminal CLI. Les charges de travail spécialisées (BloodHound CE, Sliver C2, Ghidra MCP, …) et le tableau de bord web sont lancés à la demande — l'orchestrateur crée les spécialistes via ops_start("ad") etc., et vous ouvrez le tableau de bord depuis le CLI avec /web (voir Tableau de bord web).
Windows (PowerShell, natif)
irm https://decepticon.red/install.ps1 | iex
decepticon onboard
decepticon
→ Démarrage rapide · Guide d'installation complet
Vous construisez au-dessus des agents — un produit, une intégration de recherche, ou un orchestrateur personnalisé ? Installez le SDK depuis PyPI :
pip install decepticon              # SDK de base
pip install "decepticon[neo4j]"     # + les outils de chaîne d'attaque par graphe de connaissances
decepticon est un SDK client : il fournit les fabriques d'agents, middleware, outils et compétences, et achemine les appels LLM et l'exécution en sandbox vers les services d'exécution via HTTP (DECEPTICON_LLM__PROXY_URL, SANDBOX_URL). L'exécution d'agents nécessite toujours ces services — utilisez la stack Docker ci-dessus, ou pointez les URL vers vos propres équivalents. Voir Decepticon en tant que bibliothèque pour la surface de surcharge des fabriques, les plugins PluginBundle déclaratifs et la porte de sécurité.
Nous construisons Decepticon vers un Vaccin Offensif pour le paysage des menaces pilotées par l'IA. Si vous croyez en l'équipe rouge autonome comme voie vers une défense plus forte, envisagez de soutenir le projet.
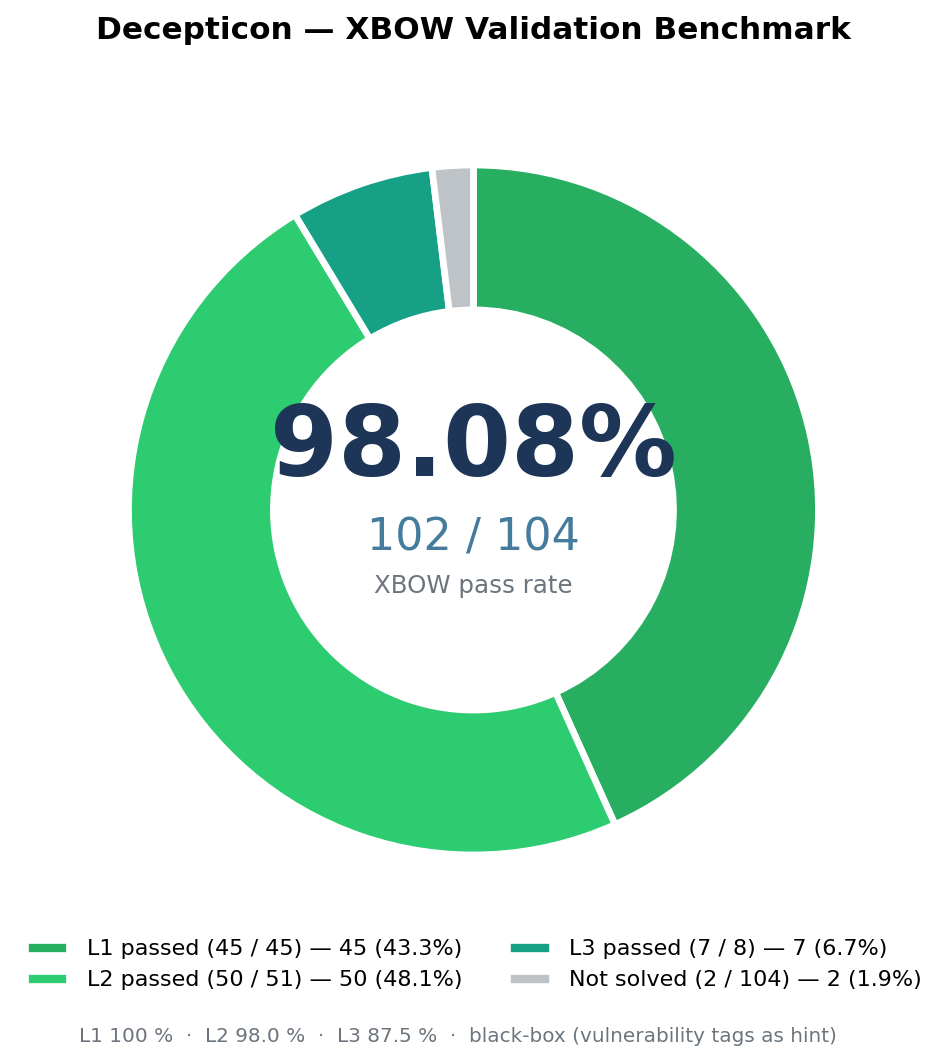
| Benchmark | Difficulté | Taux de réussite |
|---|---|---|
| XBOW validation-benchmarks | Facile (Niveau 1) | 45 / 45 (100 %) |
| XBOW validation-benchmarks | Moyen (Niveau 2) | 50 / 51 (98,0 %) |
| XBOW validation-benchmarks | Difficile (Niveau 3) | 7 / 8 (87,5 %) |
| XBOW validation-benchmarks | Tous niveaux | 102 / 104 (98,08 %) |
L'espace « IA + hacking » est rempli de démos qui lancent nmap et impriment un rapport. Ce n'est pas ça.
Decepticon est un agent Red Team professionnel autonome. Il exécute des chaînes d'attaque réalistes — reconnaissance, exploitation, élévation de privilèges, mouvement latéral, C2 — comme le ferait un véritable adversaire, pas comme le ferait un scanner.
Mais plus important encore : il opère selon la discipline qui distingue les red teamers des script kiddies. Avant qu'un seul paquet ne quitte le réseau, Decepticon génère un ensemble d'engagement complet — RoE, ConOps, Plan de déconfliction et OPPLAN avec cartographie MITRE ATT&CK — et chaque action se déroule à l'intérieur de ces règles définies.
→ Plongée dans le flux de travail d'engagement
De vraies kill chains, pas des scans de case à cocher. Decepticon lit un OPPLAN et poursuit des objectifs à travers tout chemin qui s'ouvre — pivotant, s'adaptant, enchaînant des techniques.