Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
codoforum — CVE-2020-5842 Vulnérabilité XSS stocké dans Codoforum 4.8.3 | Kitploit

Outils/GitHubGitHub/prasanthc41m/codoforum
Analyse des VulnérabilitésExploitationExploitation d'Applications WebCollecte d'InformationsTests d'IntrusionApprentissage et Éducation
GitHubprasanthc41m/codoforum

codoforum

CVE-2020-5842 Vulnérabilité XSS stocké dans Codoforum 4.8.3

Voir le dépôt
122il y a 3 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    624
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    412
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer est une plateforme open-source de Gestion des Accès Privilégiés (PAM) qui offre aux équipes DevOps et IT un accès sécurisé et à la demande aux terminaux SSH, RDP, Kubernetes, bases de données et RemoteApp via un navigateur web.

    333
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    328
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Moteur OSINT alimenté par l'IA pour découvrir et cartographier plus de 7 700 identités sur les réseaux sociaux à travers le web

    280

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2020-5842 : Vulnérabilité XSS stockée dans Codoforum 4.8.3

Répertorié dans : Exploit-db, Cve Mitre et The daily swig

Alors que je cherchais un logiciel de forum gratuit pour notre communauté, j'ai trouvé Codoforum. Après l'avoir installé, nous (Vyshnav Vizz) avons essayé quelques payloads XSS simples pour vérifier la sécurité et avons soudainement été surpris de découvrir plusieurs vulnérabilités critiques de cross-site scripting affectant les utilisateurs administrateurs. Merci beaucoup à mon frère (Vyshnav Vizz) pour son soutien tout au long de ma vie.

Composant concerné : Page d'inscription utilisateur

Vecteur d'attaque Cette vulnérabilité permet à un attaquant d'injecter la payload XSS dans la section d'inscription utilisateur et chaque fois que l'administrateur visite la section de gestion des utilisateurs depuis le panneau d'administration, le XSS se déclenche et l'attaquant peut voler le cookie selon la payload conçue.

Informations complémentaires Une vulnérabilité critique de cross-site scripting (XSS stocké) a été découverte dans Codoforum v4.8.3, la dernière version mise à jour le 29 octobre 2019.

Le mécanisme d'inscription utilisateur de Codoforum est gravement vulnérable à un problème de cross-site scripting stocké. Un utilisateur peut être créé depuis la page d'inscription en utilisant une payload XSS conçue dans le champ utilisateur. En conséquence, un utilisateur sera créé avec la payload XSS. Si l'administrateur visite la section de gestion des utilisateurs depuis le tableau de bord admin, le XSS se déclenche. En raison de cette vulnérabilité XSS stockée qui est enregistrée sur le serveur, chaque fois que les administrateurs visitent la page, la payload XSS se déclenche.

Étapes de reproduction

  1. Téléchargez et installez Codoforum 4.8.3 sur un serveur local. https://codoforum.com/buy image
  2. Accédez à http://localhost/index.php?u=/user/register et créez un utilisateur avec la payload ci-dessous.

Username : “><svg/onload=alert(1)> Password : password Email : [email protected] Injection de la payload image

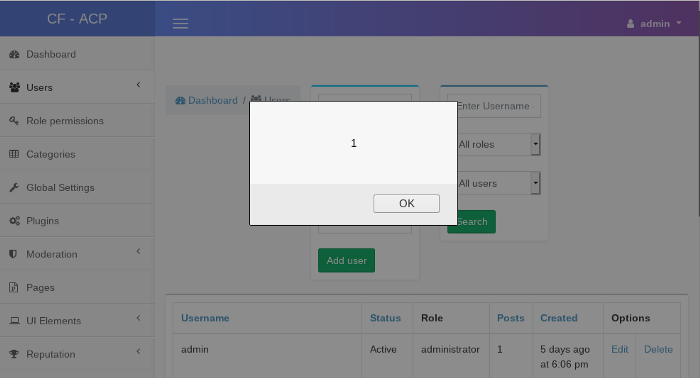
  1. Maintenant, accédez à http://localhost/admin/index.php?page=users/manage, un XSS sera déclenché ici. XSS stocké déclenché image

Atténuation

La validation des entrées, l'assainissement et l'échappement des sorties permettront de sécuriser l'application.

Chronologie

Découvert : 3 janv. 2020 Signalé à Codologic : 3 janv. 2020 Reconnu par Codologic : 3 janv. 2020 Répertorié dans exploit-db.com : 6 janv. 2020 Répertorié dans cve.mitre.org : 6 janv. 2020


Télécharger l’outil