Avis de vulnérabilité XSS réfléchie sur la page de connexion Hotspot MikroTik
Vue d'ensemble
Une vulnérabilité de Cross-Site Scripting (XSS) réfléchie a été découverte dans la page de connexion Hotspot du MikroTik RouterOS. La vulnérabilité est déclenchée via le paramètre d'URL dst, qui ne désinfecte pas correctement les entrées, permettant l'exécution de code JavaScript malveillant dans le navigateur de la victime.
Produit concerné
- Page de connexion Hotspot du MikroTik RouterOS
- Versions antérieures à 7.20
Détails de la vulnérabilité
- La vulnérabilité se produit lorsqu'un attaquant crée une URL telle que :
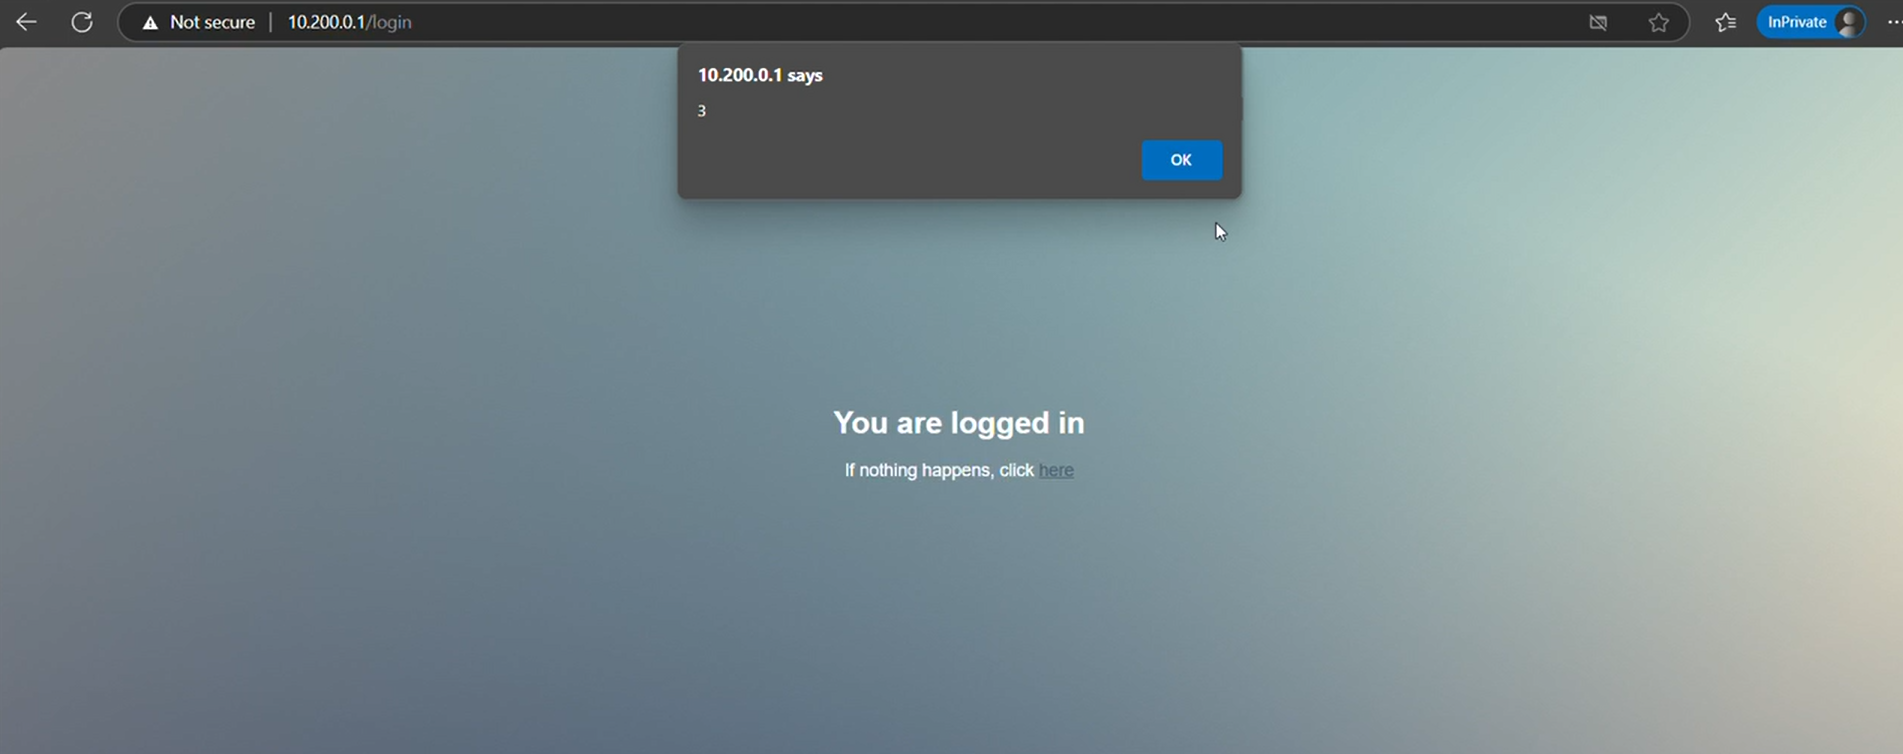
http://target-ip/login?dst=javascript:alert(3)
- Lorsque les utilisateurs visitent cette URL, le JavaScript est reflété dans la réponse, conduisant à l'exécution du script dans le navigateur.
Impact
Cette vulnérabilité peut conduire au détournement de session, à des attaques de phishing ou à la redirection des utilisateurs vers des sites web malveillants, compromettant la sécurité des utilisateurs interagissant avec la page de connexion Hotspot.
Vecteur d'attaque
- Nécessite une interaction de l'utilisateur pour visiter l'URL spécialement conçue.
- L'attaquant doit être en mesure d'envoyer le lien malveillant à la victime (via phishing ou ingénierie sociale).
- La victime doit accéder à la page de connexion Hotspot sur le routeur MikroTik vulnérable.
Recommandations
- Désinfecter et valider correctement toutes les entrées utilisateur, en particulier les paramètres d'URL comme
dst.
- Appliquer un encodage de sortie pour empêcher l'injection de scripts exécutables.
- Déployer des règles de pare-feu d'application web (WAF) pour détecter et bloquer les charges utiles malveillantes.
- Mettre à jour MikroTik RouterOS vers la version 7.20 ou ultérieure dès qu'un correctif sera publié.
Crédits
Démonstration de la vulnérabilité
Vous trouverez ci-dessous une capture d'écran démontrant la charge utile XSS réfléchie s'exécutant dans la page de connexion Hotspot MikroTik :

 praksokchea/cve-2025-6563

