 opensourcemalware/vercel-april2026-incident-response
Ceci est un playbook de réponse aux incidents que nous avons créé pour la compromission d'avril 2026 de Vercel.

Dernière mise à jour : 20 avril 2026 @ 12.07 PM AEST/Brisbane - (v2 — intègre la mise à jour du PDG de Vercel du 20 avril)
Vercel a divulgué le 19 avril 2026 qu'un attaquant a obtenu un accès non autorisé à des systèmes internes. Voici l'annonce officielle :
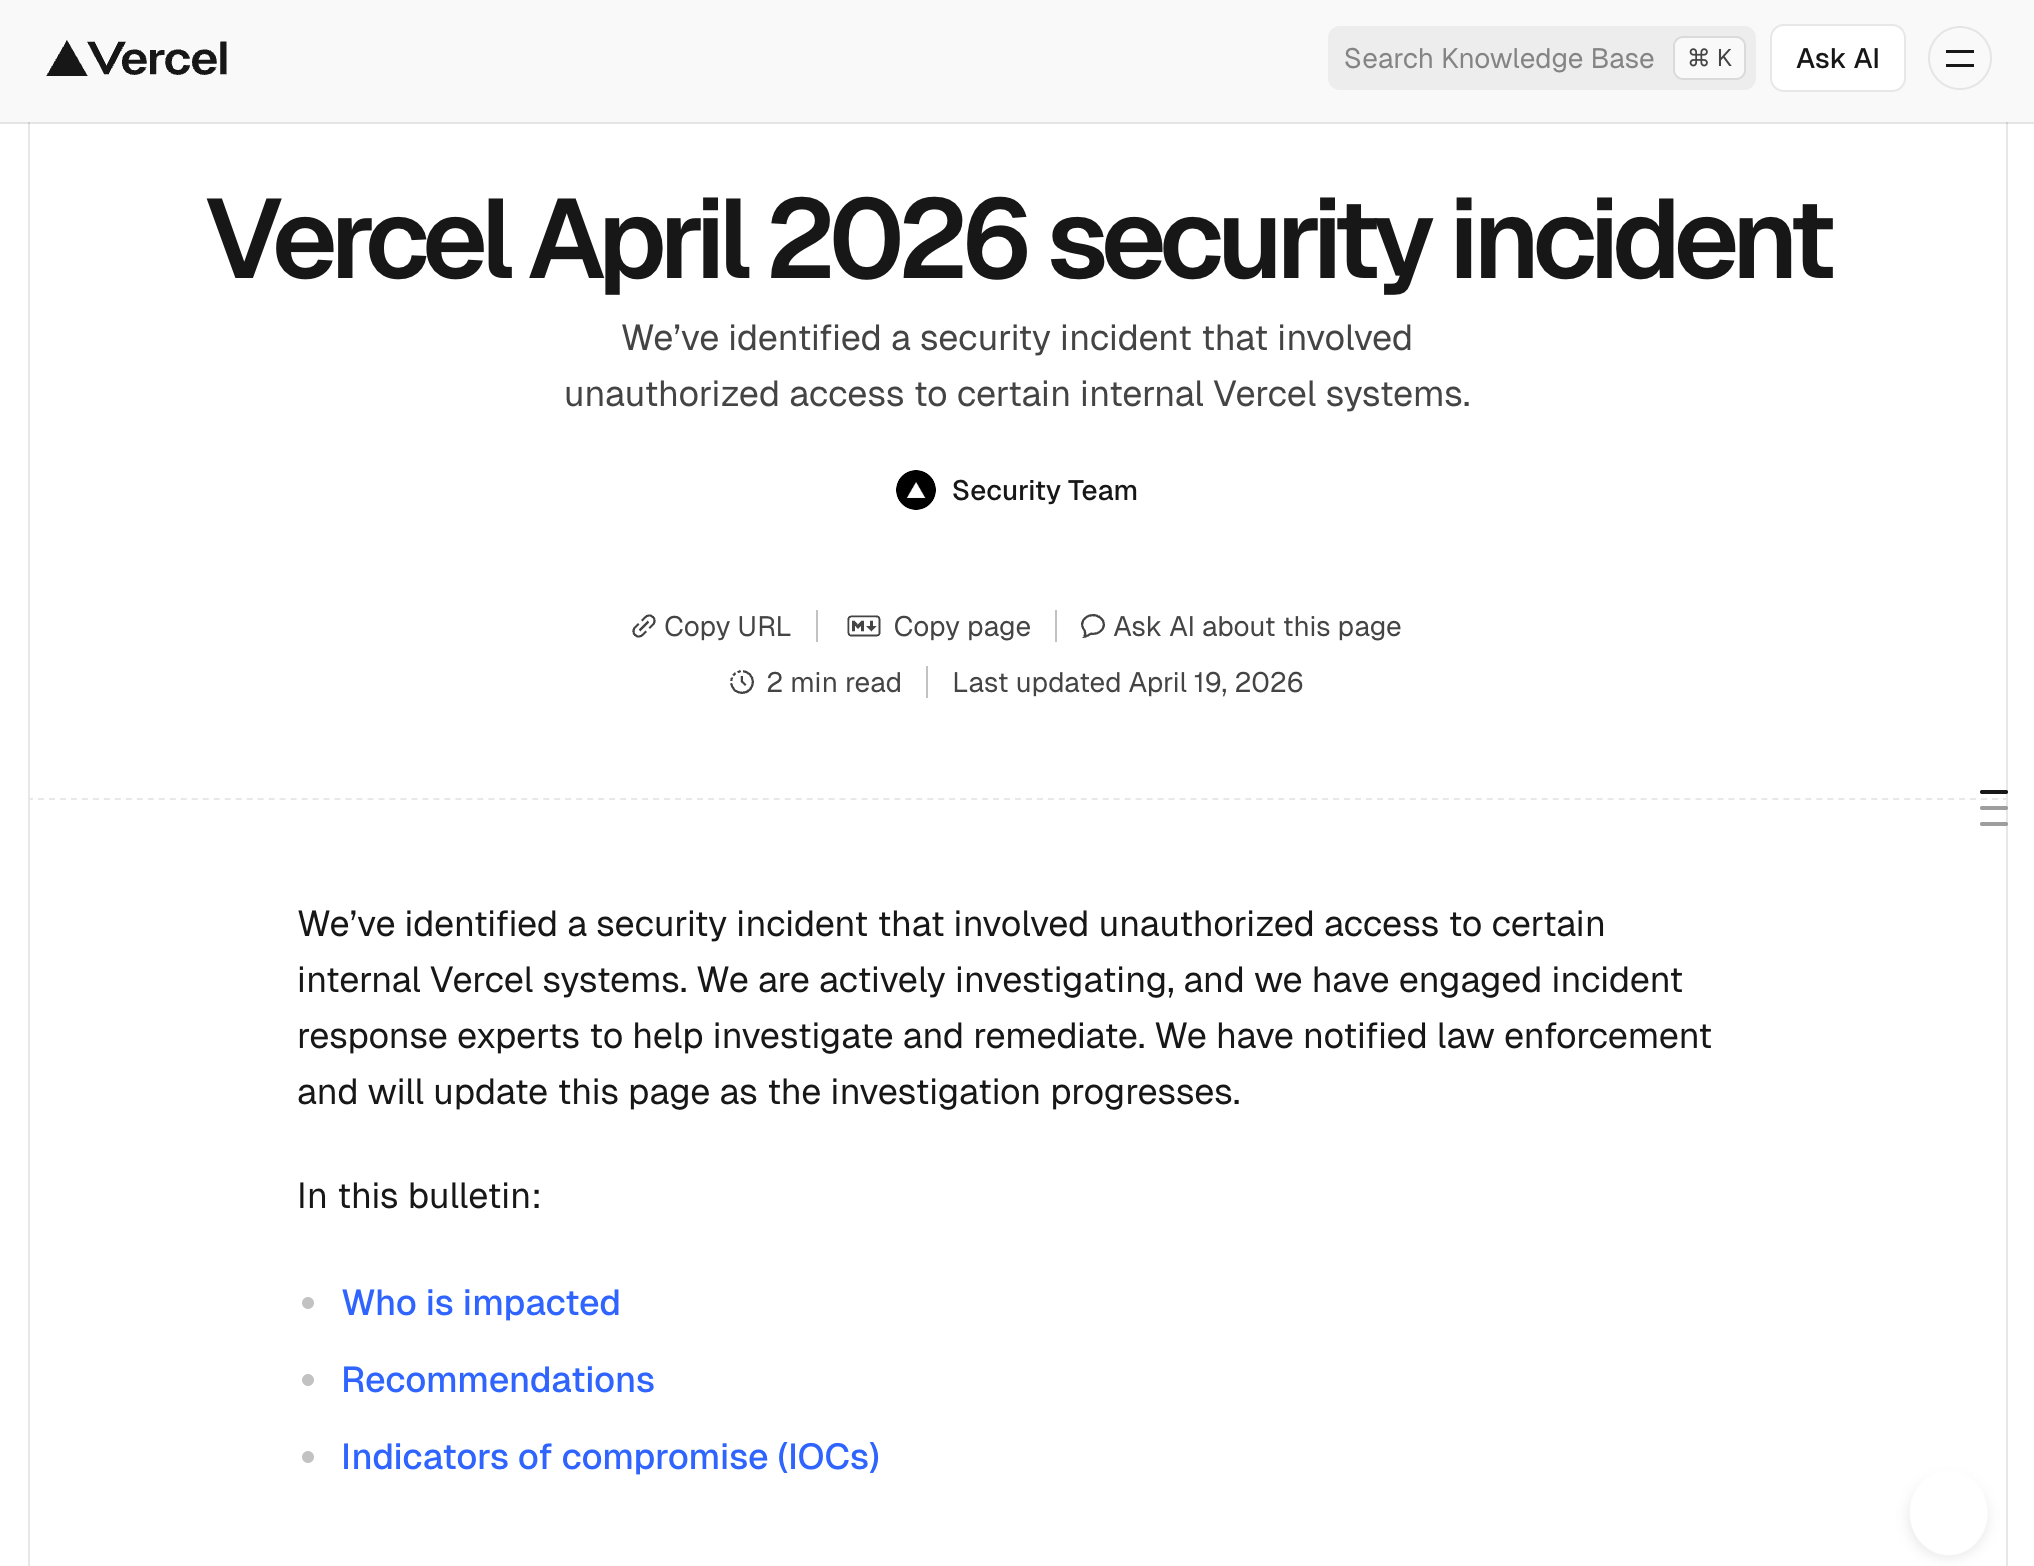
Le 20 avril, le PDG de Vercel, Guillermo Rauch, a publié une mise à jour détaillée confirmant le vecteur d'accès initial : un employé de Vercel utilisait une plateforme d'IA appelée Context.ai, qui a elle-même été compromise ; à partir de là, l'attaquant a pivoté vers le compte Google Workspace de l'employé et a escaladé les privilèges dans les environnements Vercel. Les variables d'environnement sont chiffrées au repos, mais l'attaquant a pu énumérer les variables non marquées comme « sensibles ». Vercel qualifie l'attaquant de très sophistiqué et probablement accéléré par l'IA. Google Mandiant est impliqué dans la réponse. Vercel déclare que Next.js, Turbopack et leurs projets open source restent sûrs.
Voici la section importante des indicateurs de compromission de cet avis de sécurité :
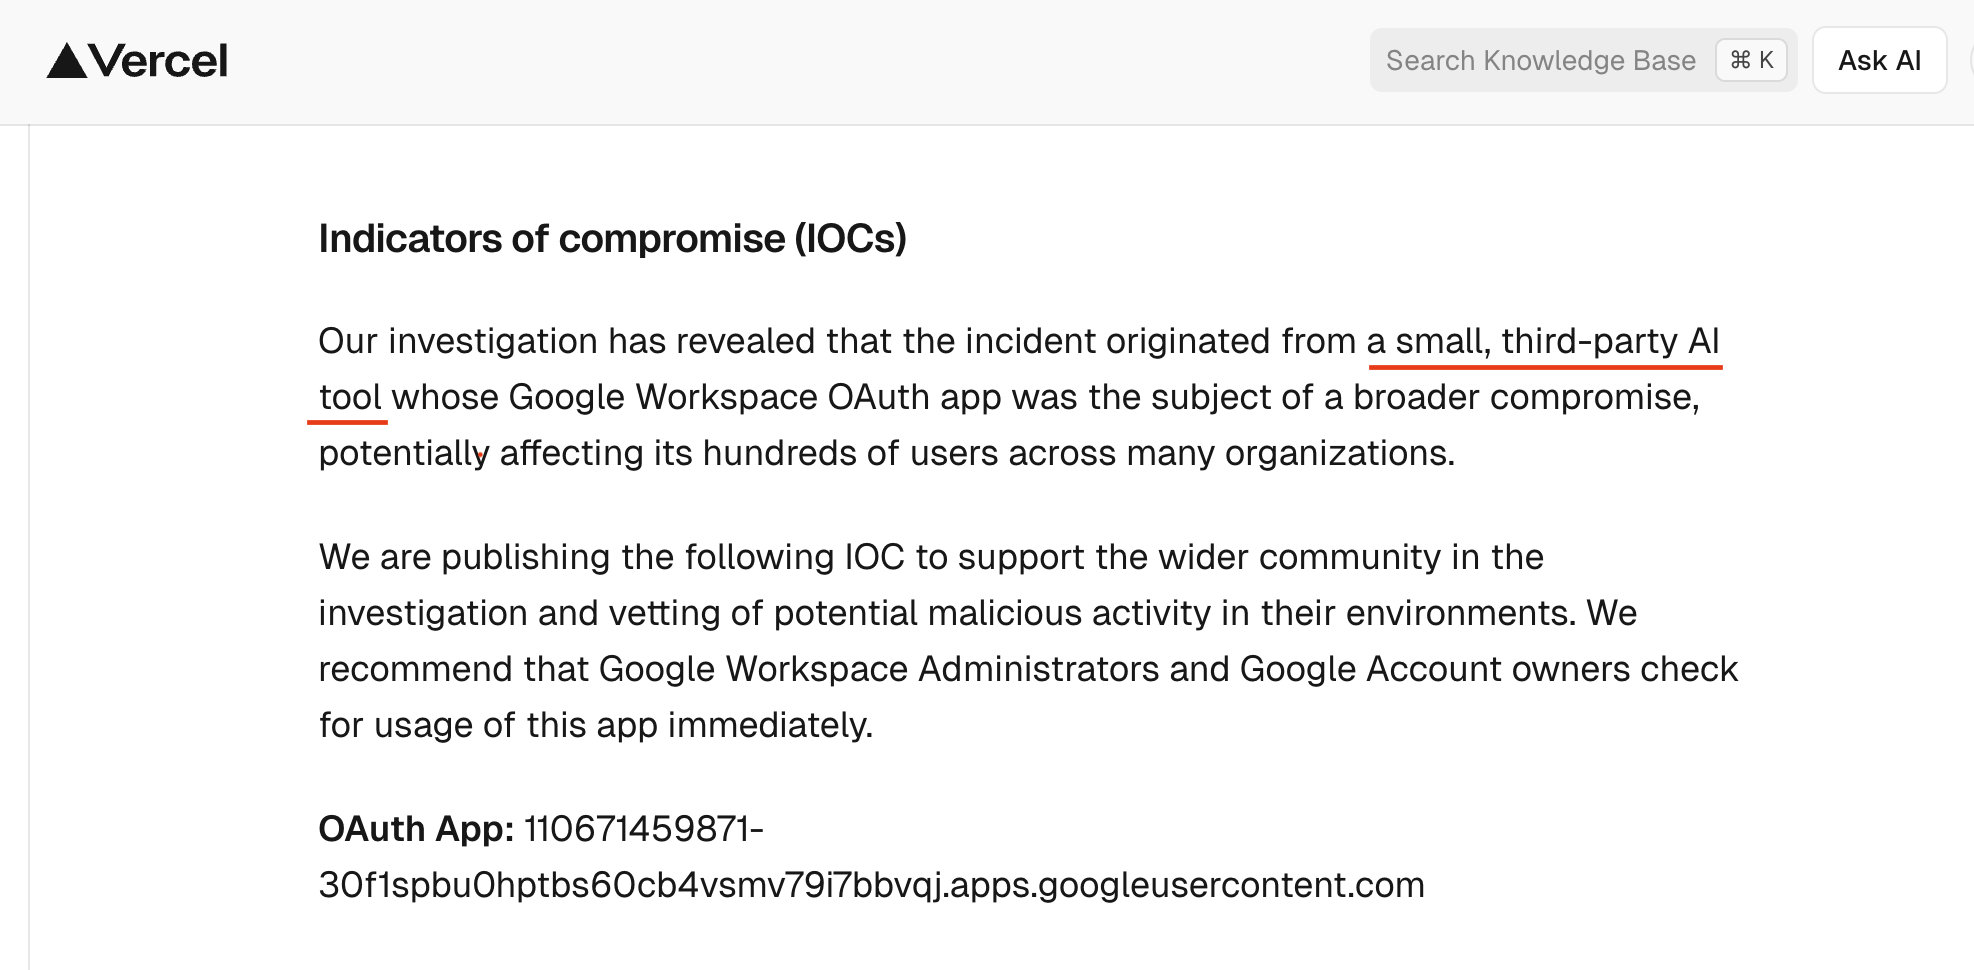
Assez peu de détails. Ils ne disent même pas où vérifier cet unique IOC Google. En tant que client Vercel, je suis assez déçu par ce niveau de détail. Aidez-moi à comprendre quoi chercher ! Dites-moi où aller pour savoir si j’ai été compromis ou non !
Si vous exécutez des charges de travail sur Vercel, supposez ce qui suit jusqu’à preuve du contraire :
vercel env qui n’est pas tourné est un passif permanent.Cette distinction est importante pour les communications avec la direction et pour éviter une sur-réaction (ou une sous-réaction).
Traitez les signalements non confirmés comme plausibles et exploitables pour votre propre triage, mais ne les citez pas comme des faits dans les communications avec les clients ou les régulateurs tant que Vercel ne les a pas corroborés ou que vous n’avez pas de preuves indépendantes. L’écart entre « variables d’environnement énumérables » (confirmé par Rauch) et « jetons npm + GitHub en vente sur BreachForums » (revendication de l’attaquant) est l’écart le plus important pour le risque lié à la chaîne d’approvisionnement — supposez le pire pour les rotations, tenez-vous-en à la version confirmée pour les communications.
Urgence la plus élevée — vous avez reçu un contact direct de Vercel, ou l’un des éléments suivants s’applique :
Urgence standard — toute équipe avec des projets Vercel actifs, même des sites marketing. Les sites marketing contiennent souvent des clés API CMS, des jetons d’analyse et des webhooks de gestionnaires de formulaires qui pivotent vers des systèmes plus sensibles.
À faire quand même — même si vos projets ont été supprimés avant l’incident. La question est de savoir si des secrets ont jamais résidé chez Vercel sous une forme lisible, pas si le projet existe toujours.
La mise à jour du 20 avril nomme Context.ai comme le fournisseur en amont compromis. Si quelqu’un dans votre organisation utilise Context.ai indépendamment de Vercel — pour l’intelligence de réunion, la gestion des connaissances, l’enrichissement CRM ou tout autre flux de travail — vous pouvez avoir votre propre fenêtre d’exposition directe distincte de l’incident Vercel.
Effectuez ces vérifications en parallèle :
