 odedshimon/bruteshark
Outil d'analyse réseau



BruteShark est un outil d'analyse forensique réseau (NFAT) qui effectue un traitement approfondi et une inspection du trafic réseau (principalement des fichiers PCAP, mais il est également capable de capturer en direct depuis une interface réseau). Il inclut : l'extraction de mots de passe, la construction d'une carte réseau, la reconstruction de sessions TCP, l'extraction de hachages de mots de passe chiffrés et même leur conversion au format Hashcat afin de réaliser une attaque par force brute hors ligne.
L'objectif principal du projet est de fournir une solution aux chercheurs en sécurité et aux administrateurs réseau pour l'analyse du trafic réseau tout en cherchant à identifier les faiblesses qui pourraient être exploitées par un attaquant potentiel pour accéder à des points critiques du réseau.
Deux versions de BruteShark sont disponibles : une application avec interface graphique (Windows) et un outil en ligne de commande (Windows et Linux).
Les différents projets de la solution peuvent également être utilisés indépendamment comme infrastructure pour analyser le trafic réseau sur des machines Linux ou Windows. Pour plus de détails, voir la section Architecture.
Le projet a été développé sur mon temps libre pour répondre à deux de mes passions : l'architecture logicielle et l'analyse des données réseau.
J'adore recevoir des retours des utilisateurs de BruteShark, votre avis est important pour moi ! N'hésitez pas à me contacter à [email protected] ou créer un nouveau ticket.
Veuillez ⭐️ ce dépôt si ce projet vous a aidé !

wget https://github.com/odedshimon/BruteShark/releases/latest/download/BruteSharkCli
./BruteSharkCli
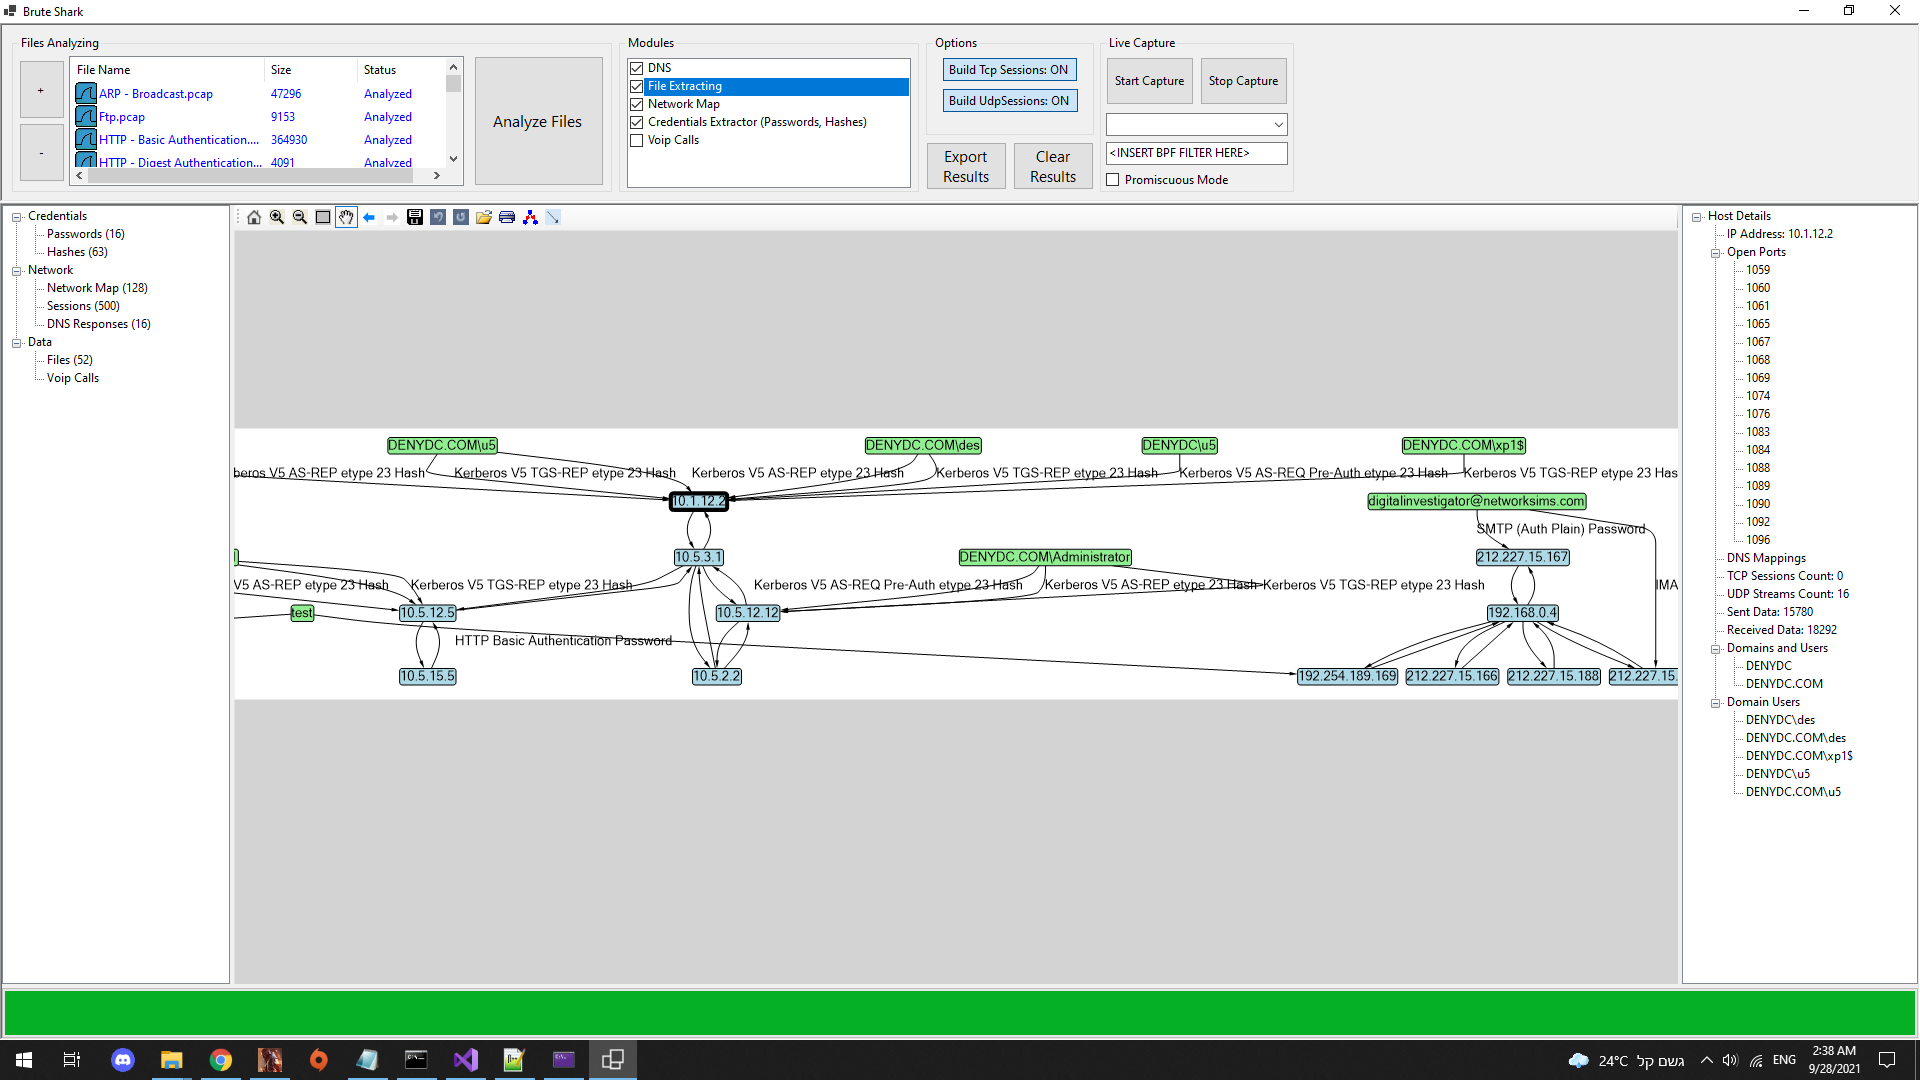
Construction d'une carte réseau
https://user-images.githubusercontent.com/18364847/131922221-5714f351-85f7-4490-bec9-8da4339b66b3.mp4
Exemple d'utilisation de BruteSharkCli - Extraction de mots de passe et hachages multiples (également disponible sur YouTube)
https://user-images.githubusercontent.com/18364847/131924013-8b2aa18b-0941-456e-a09d-799902554166.mp4
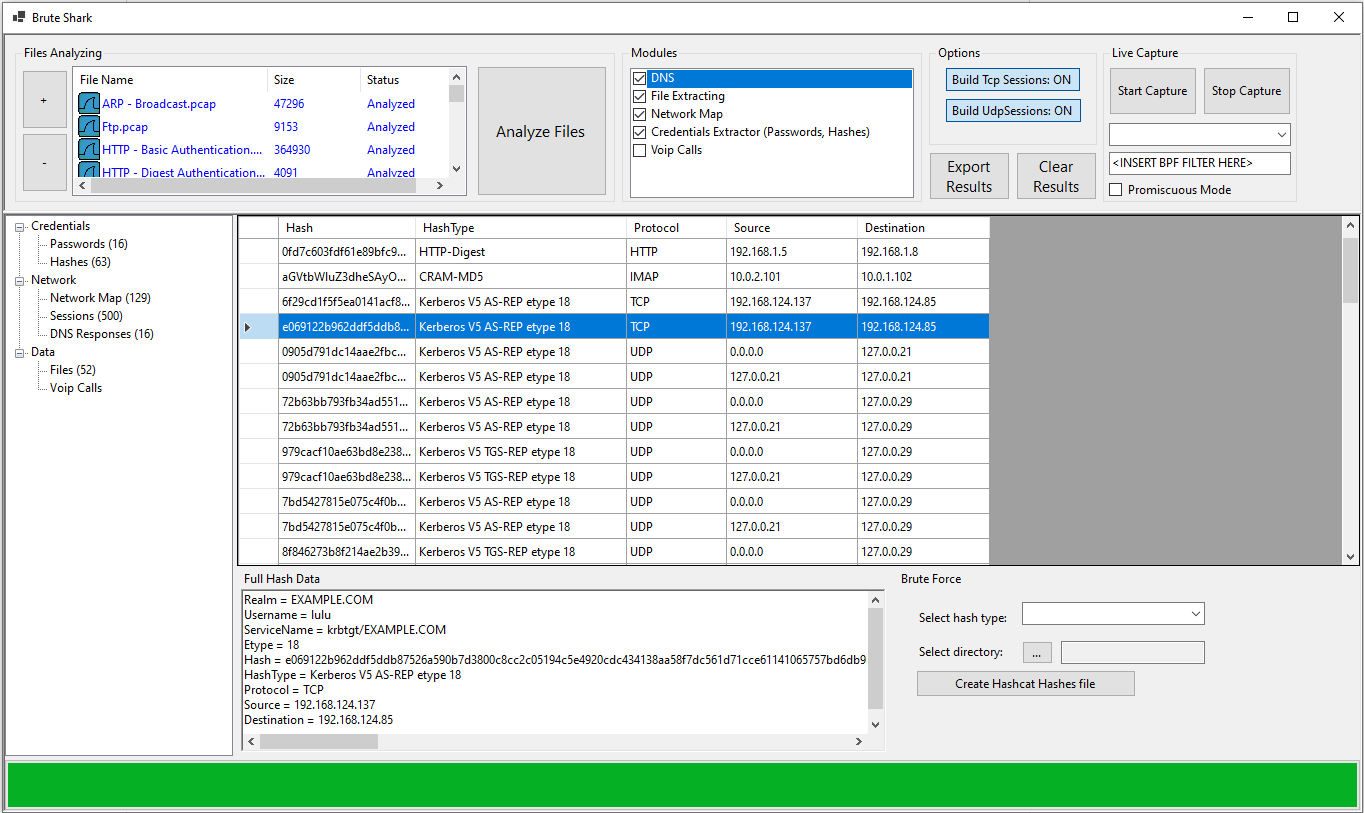
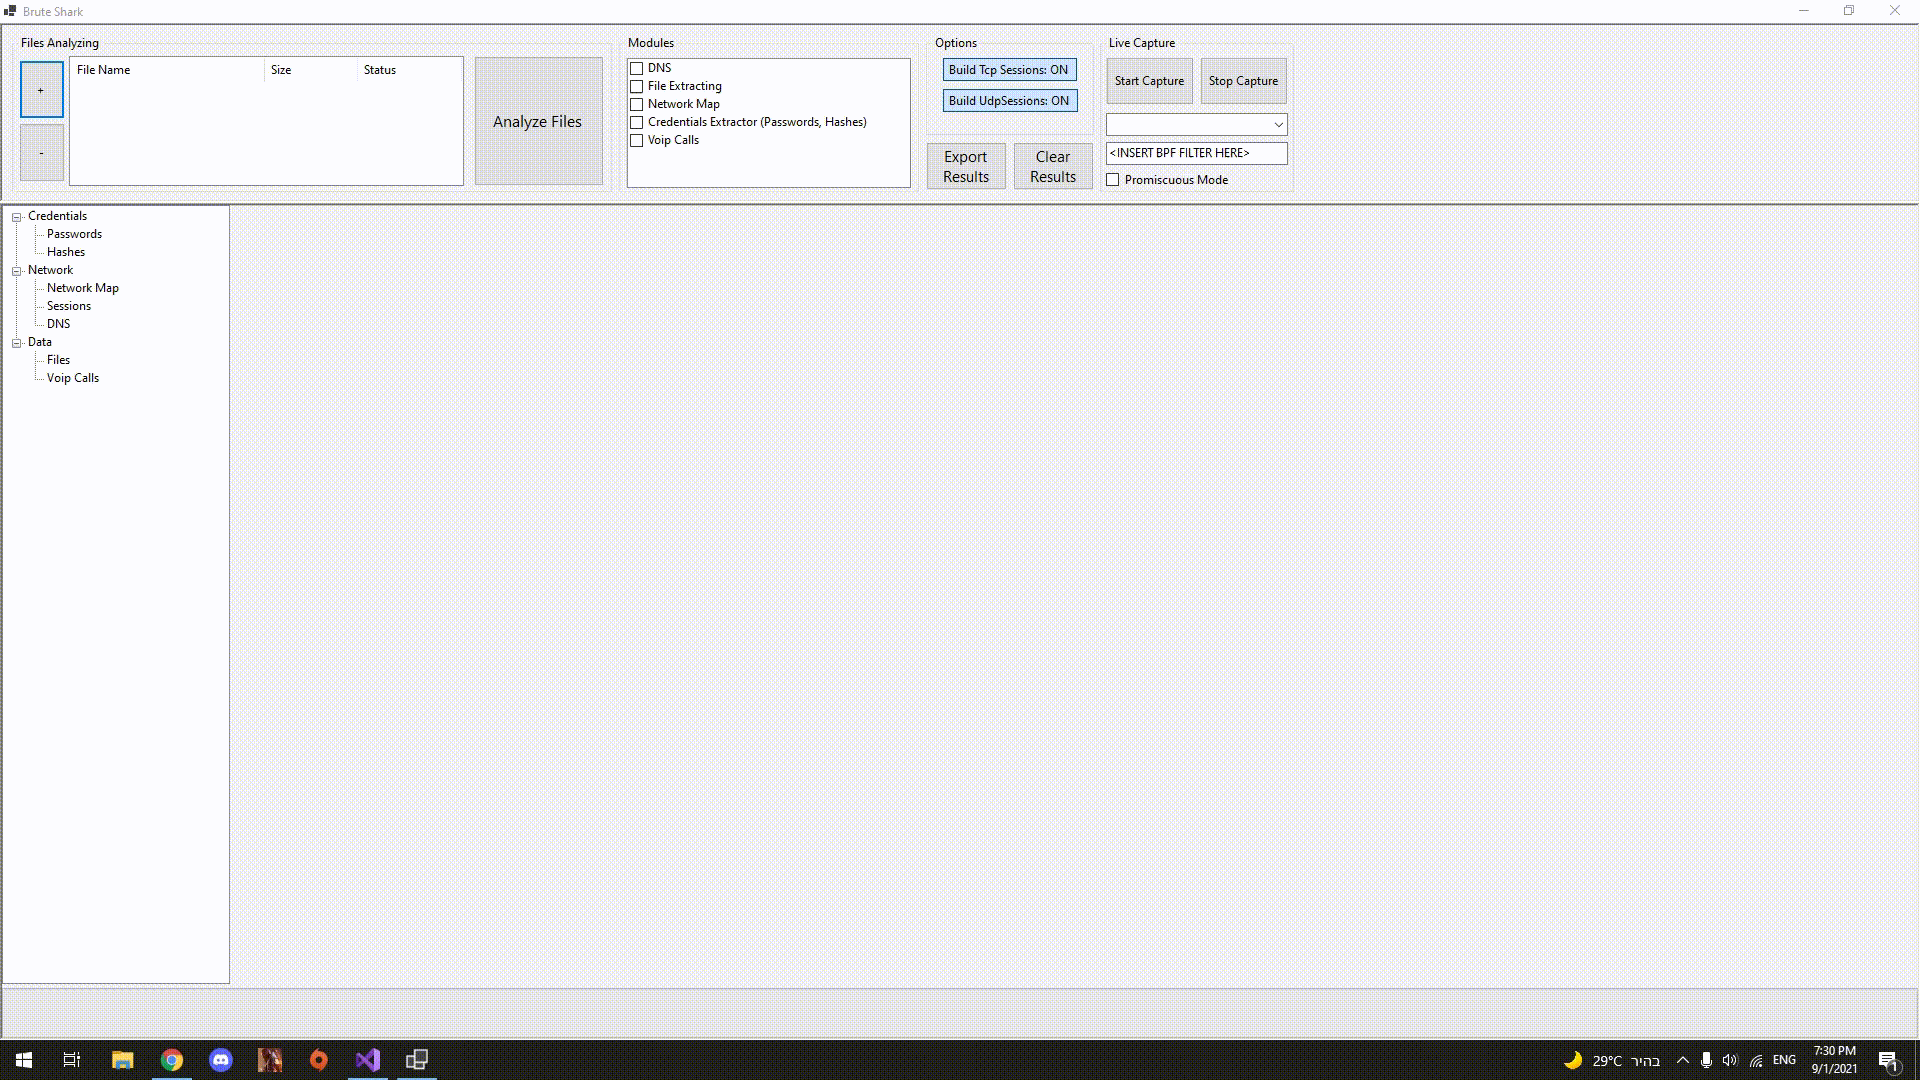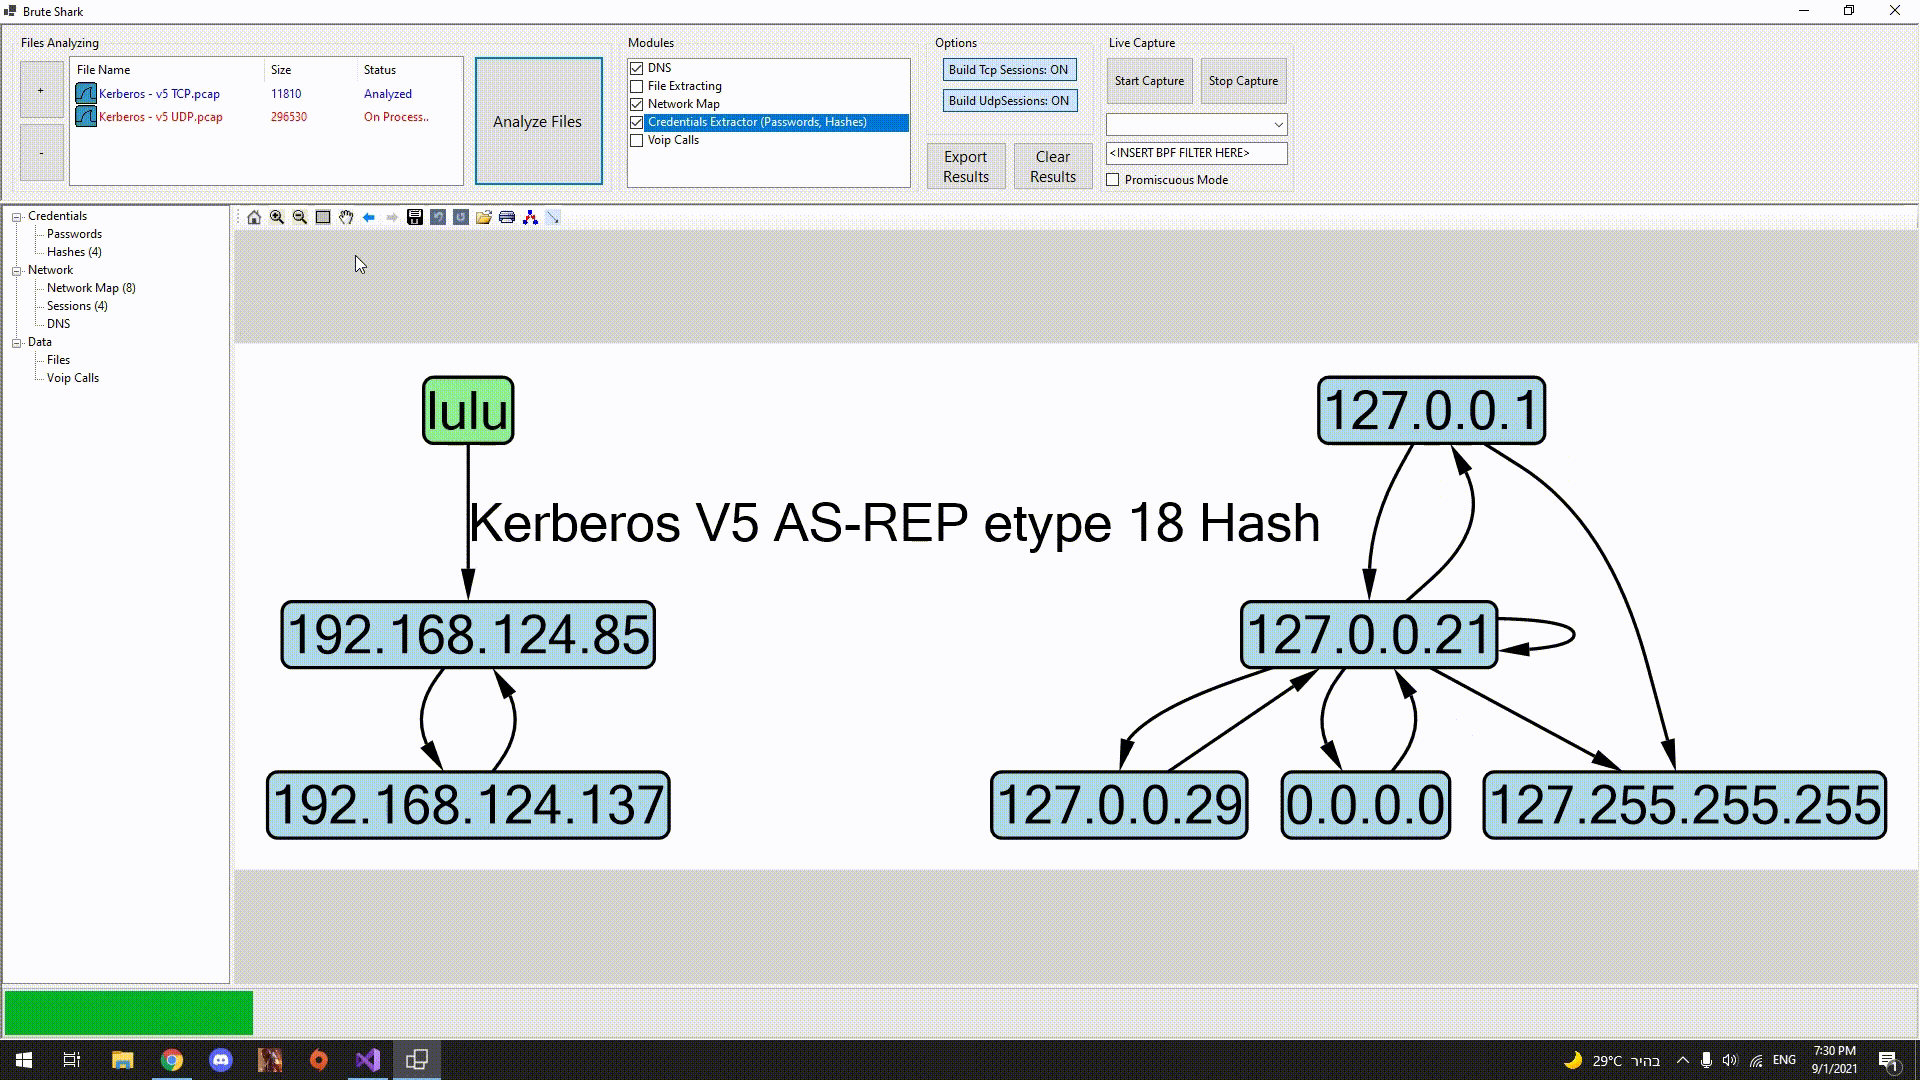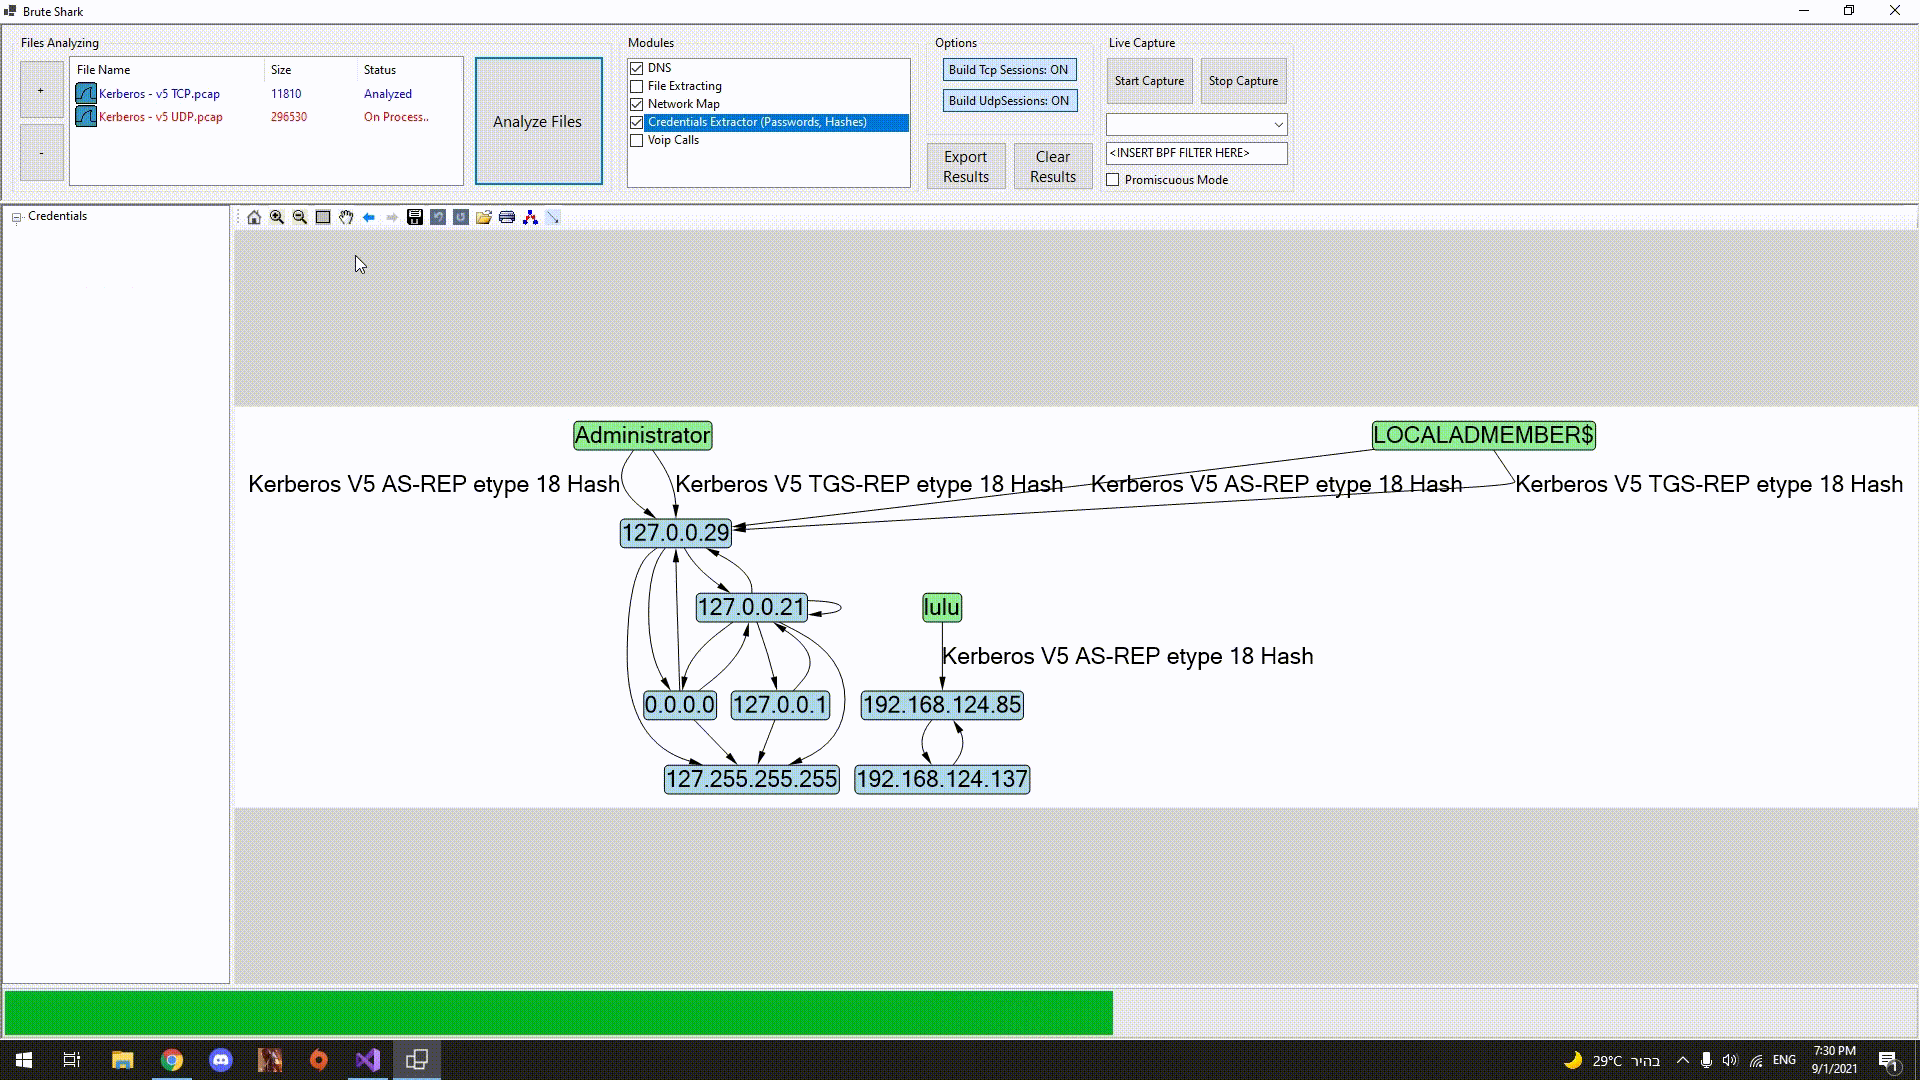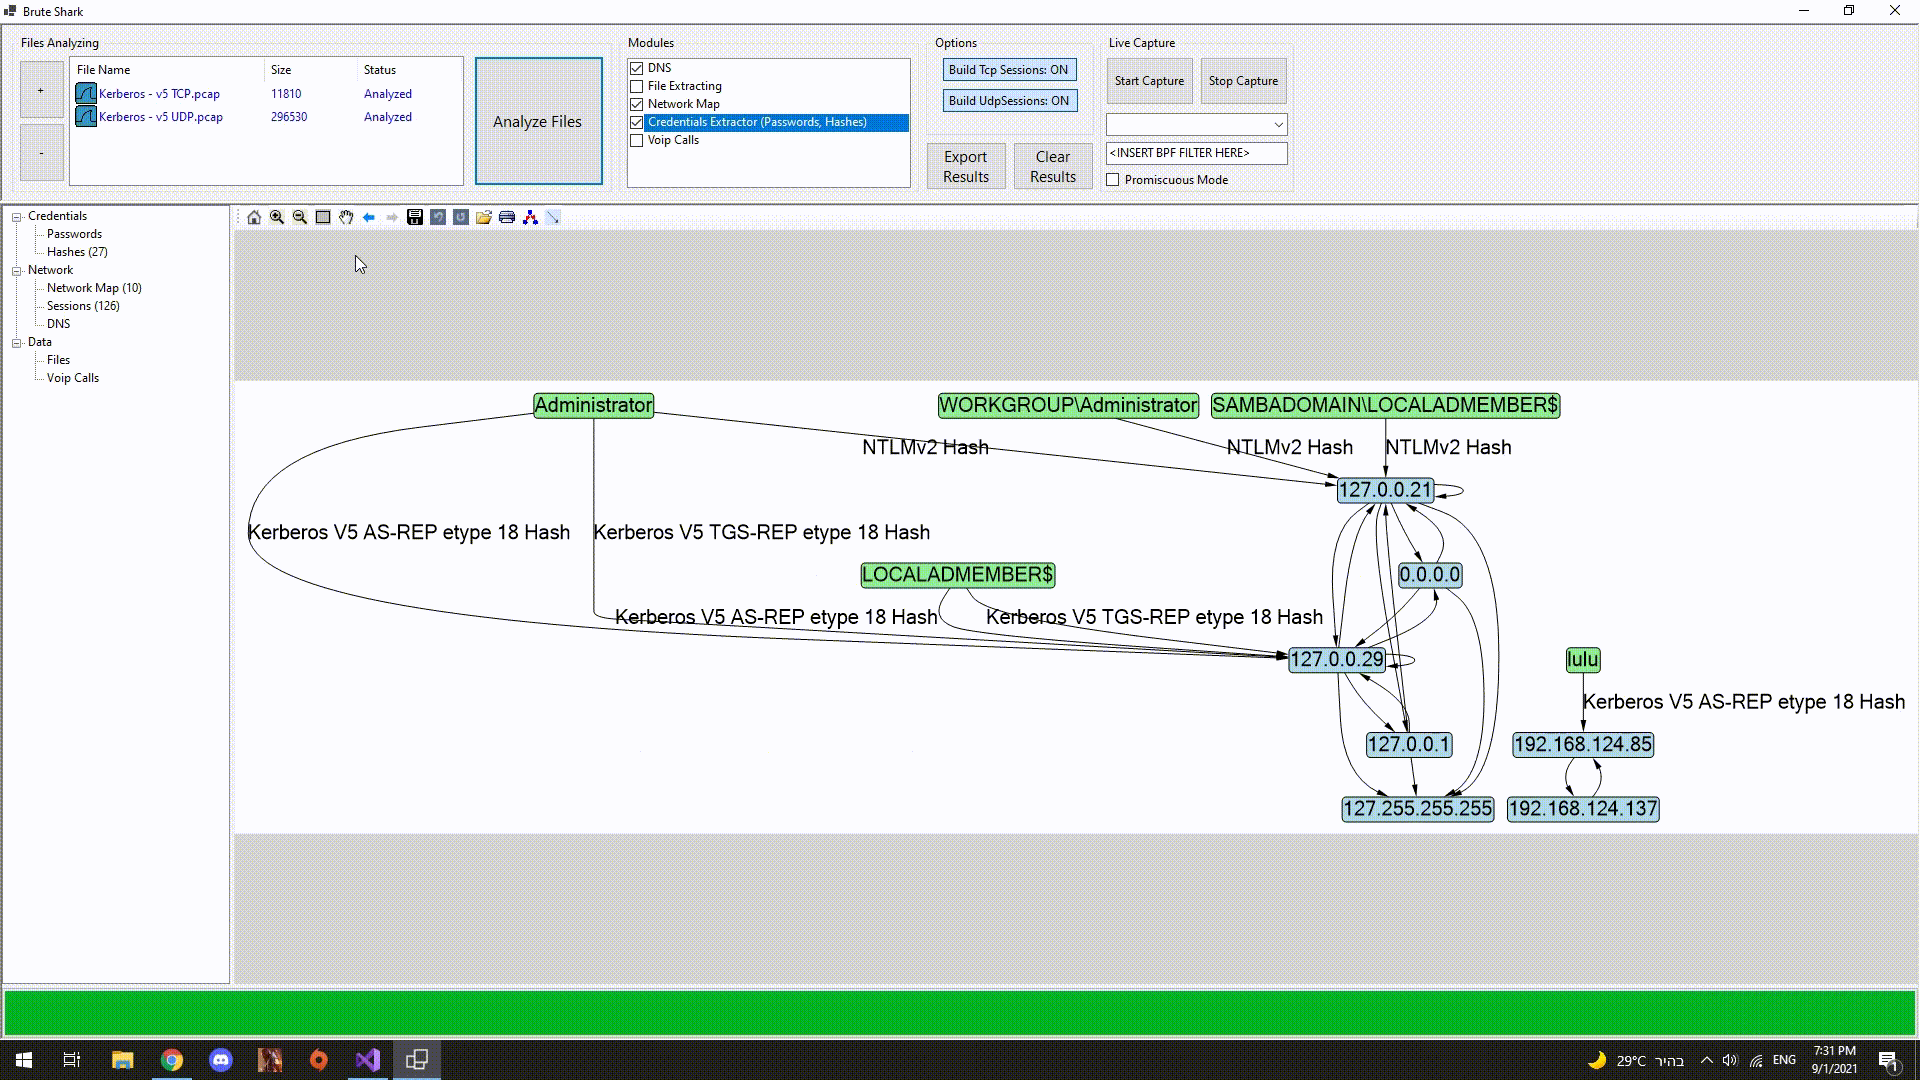
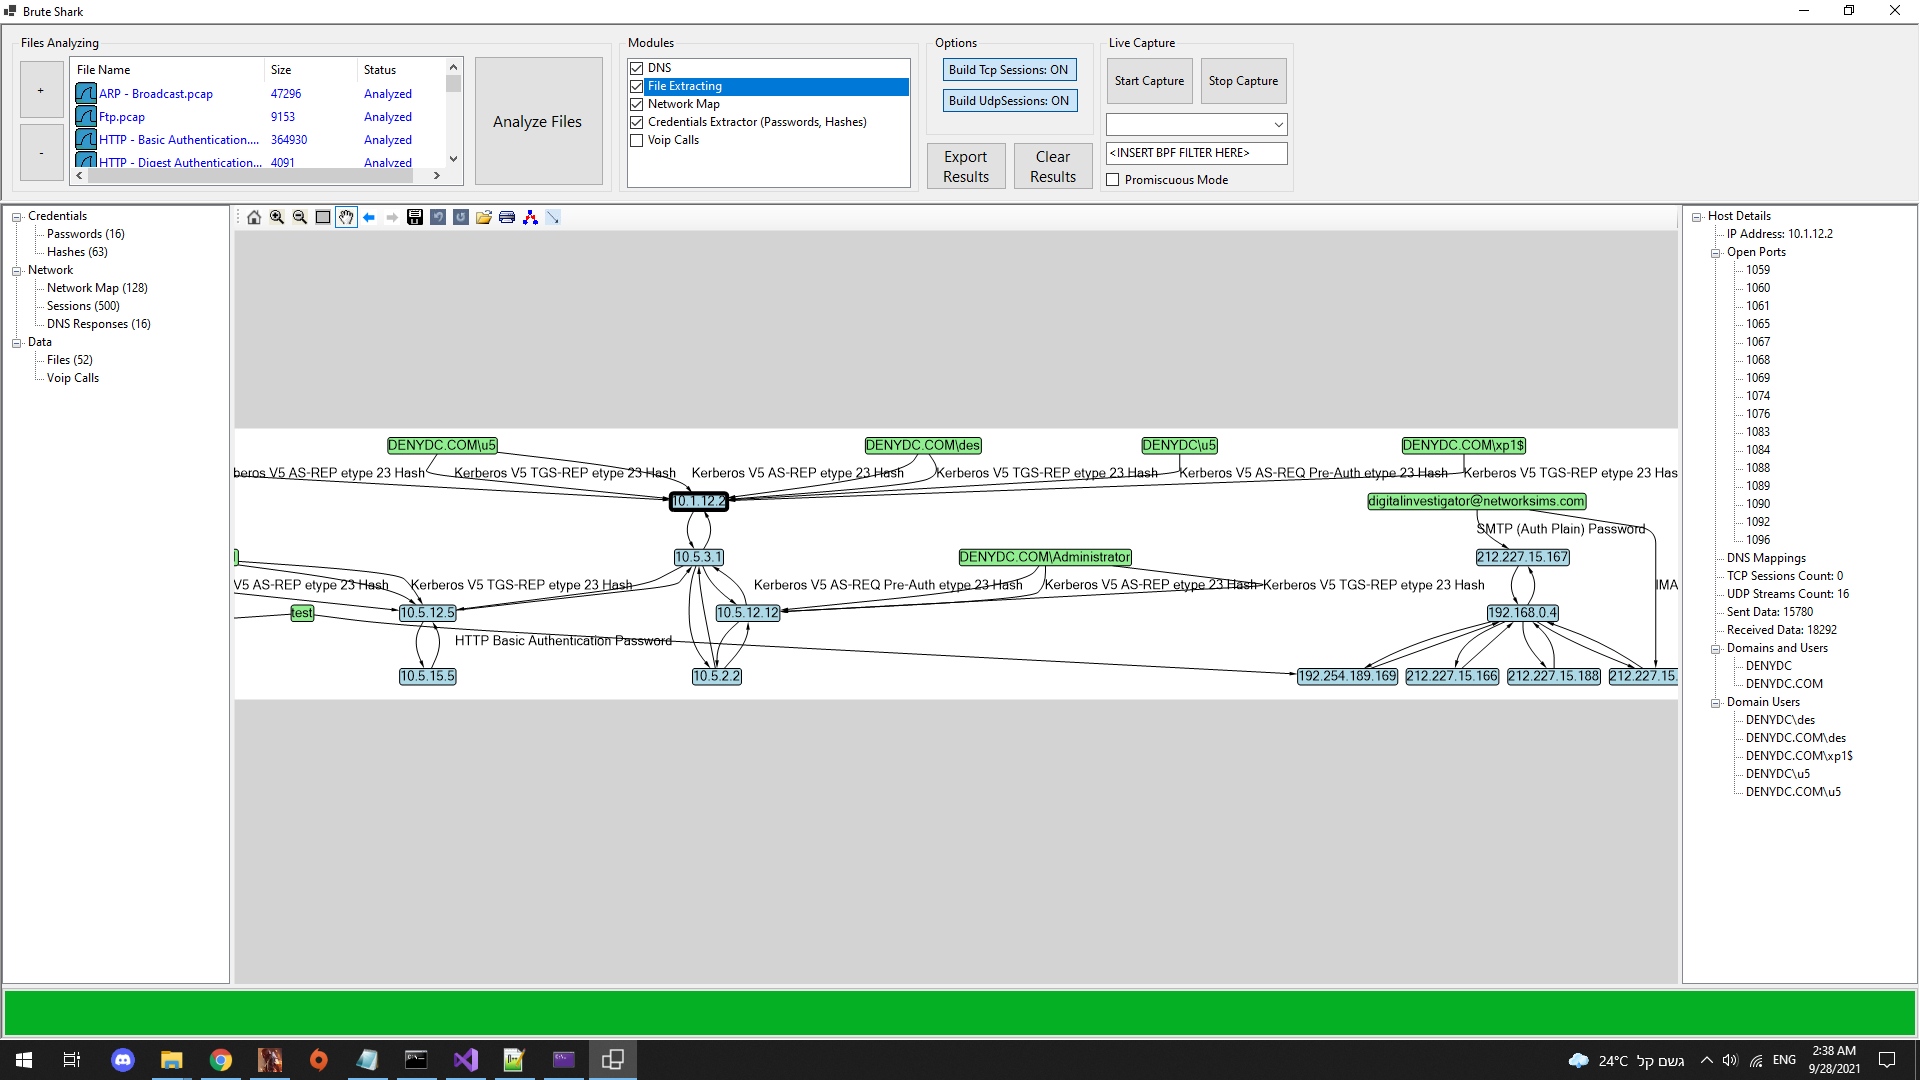
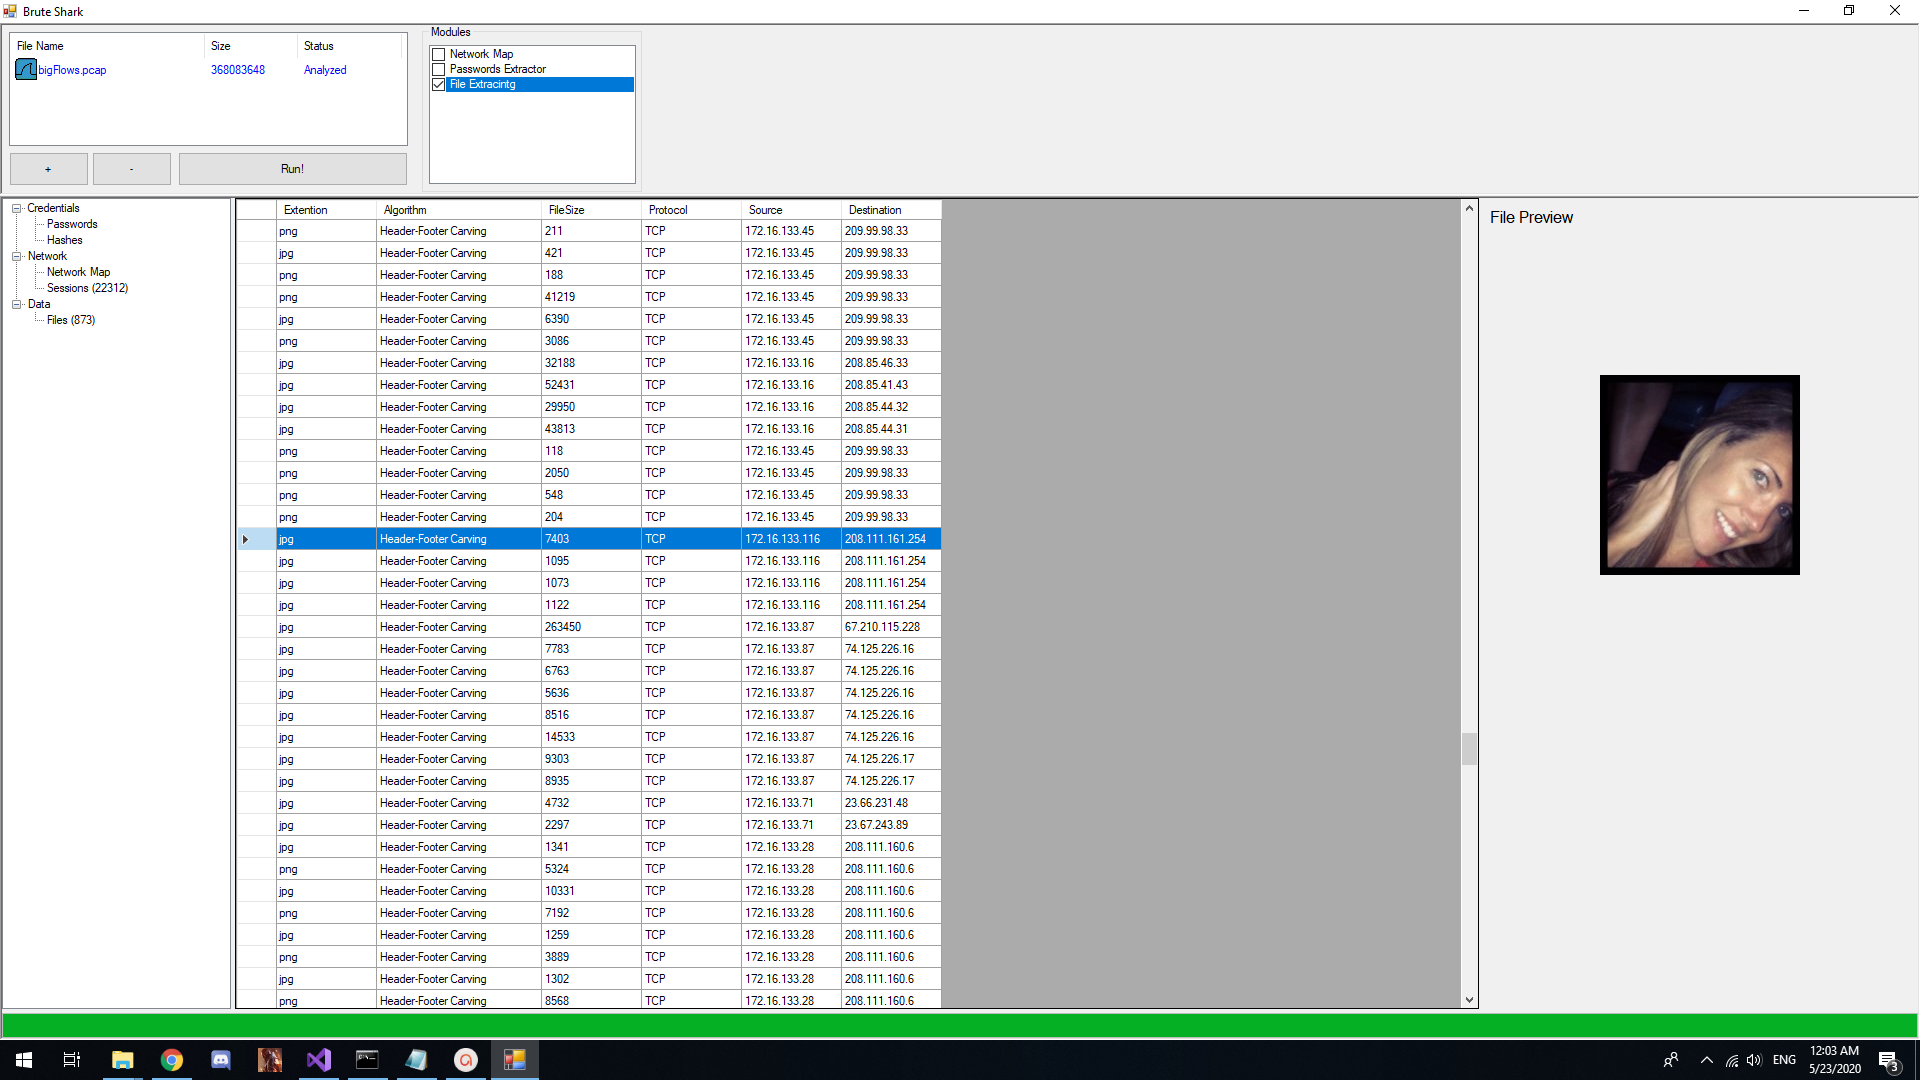
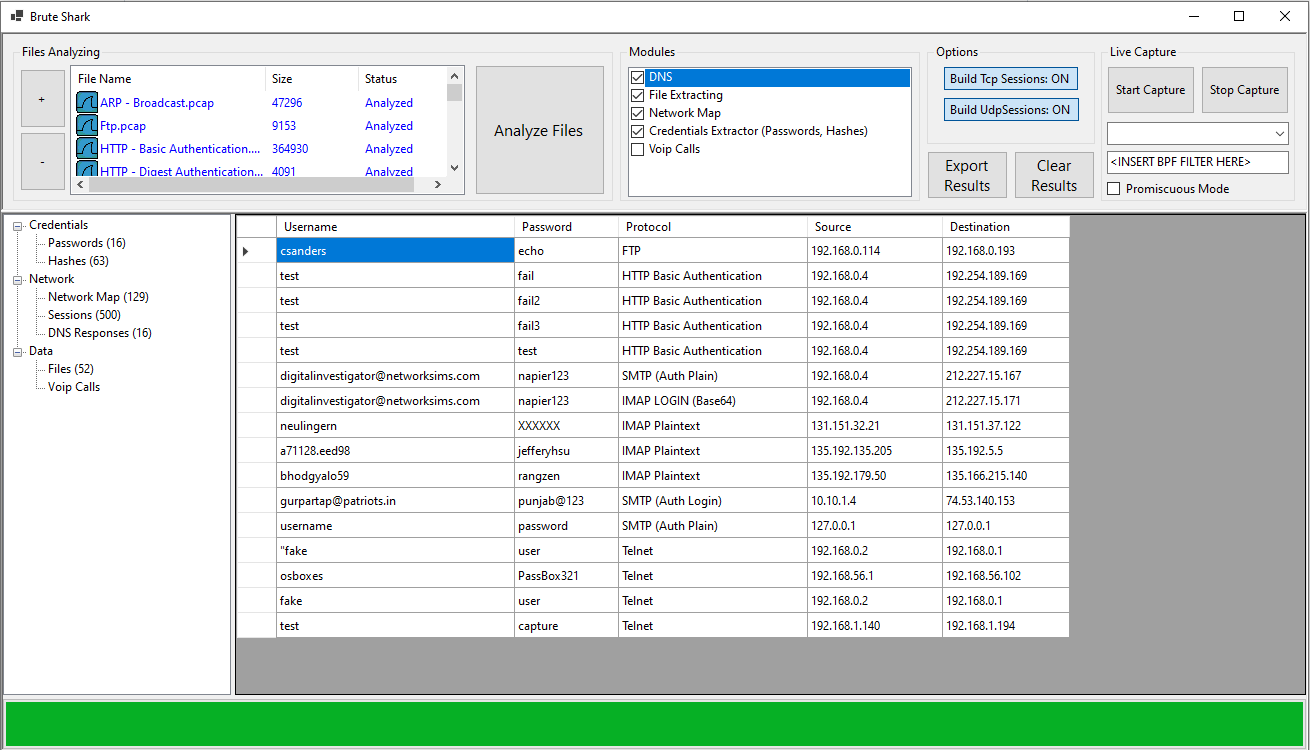
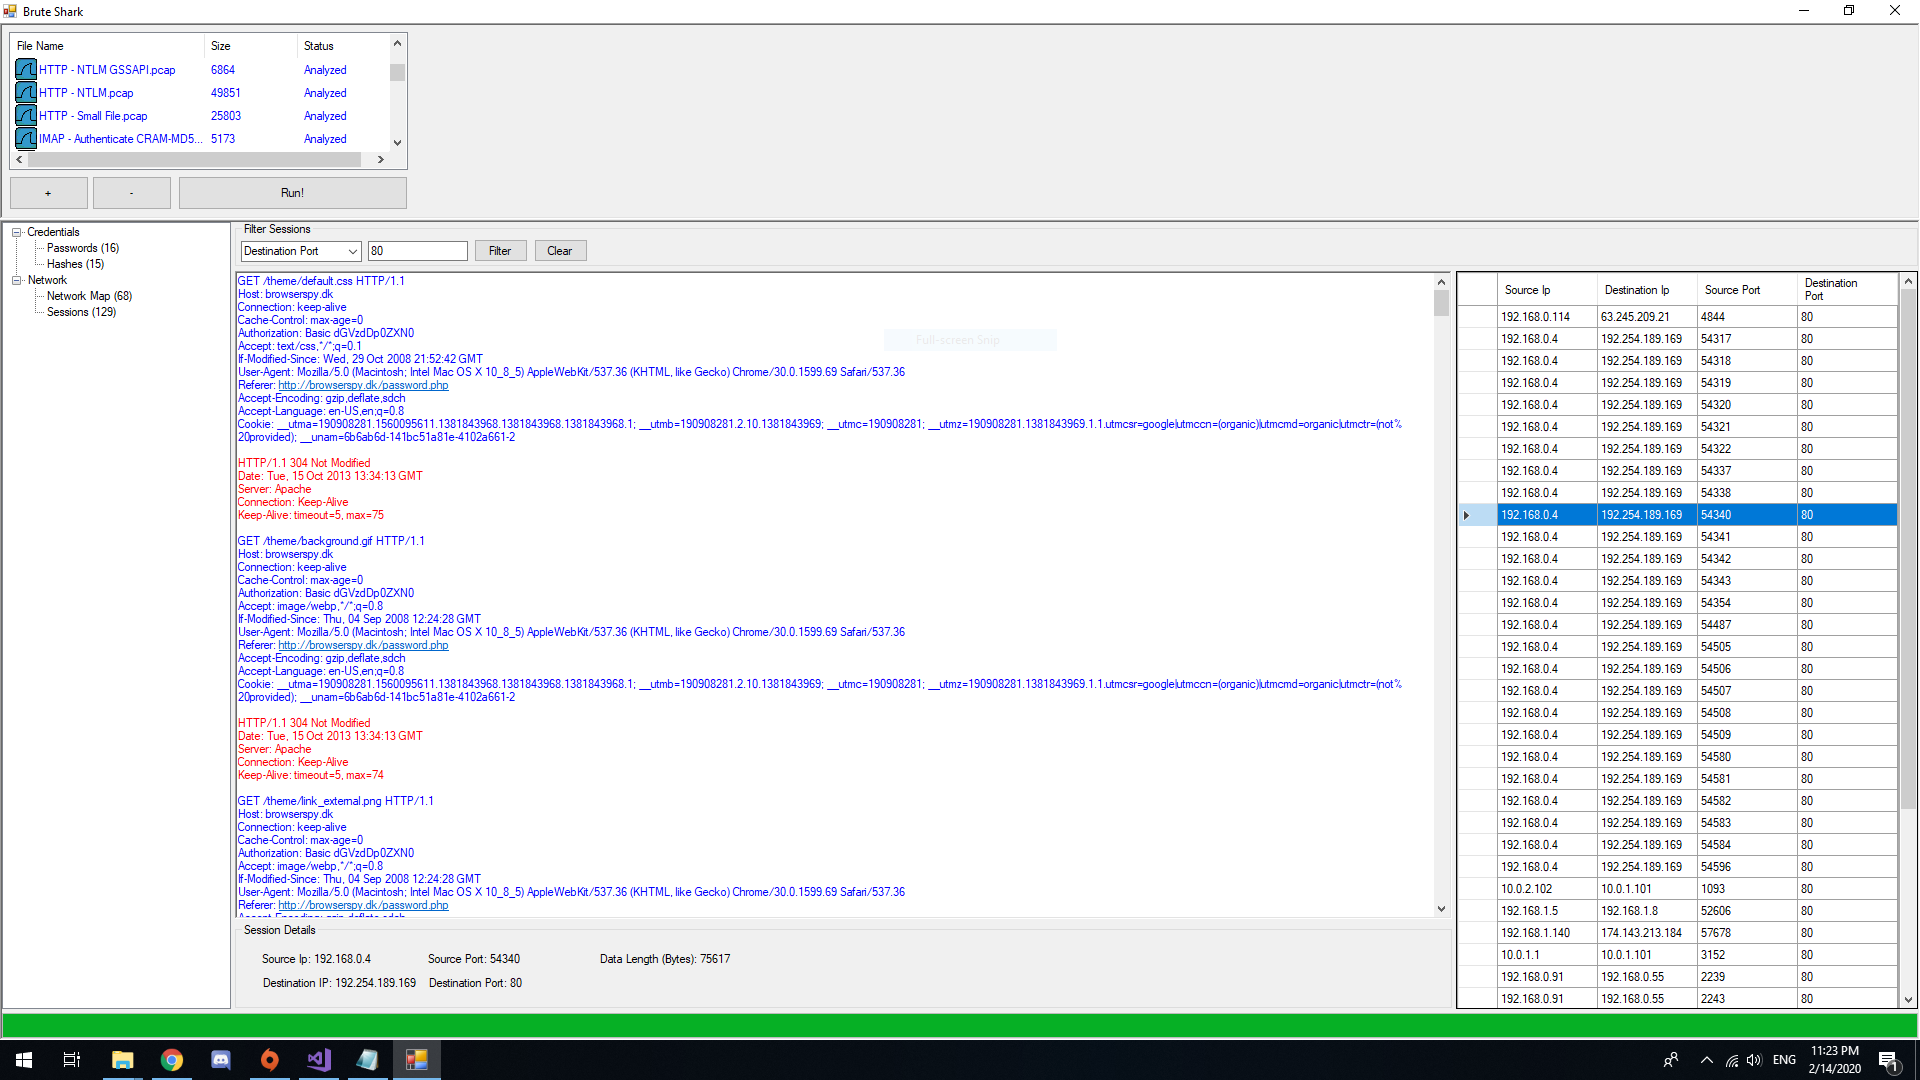
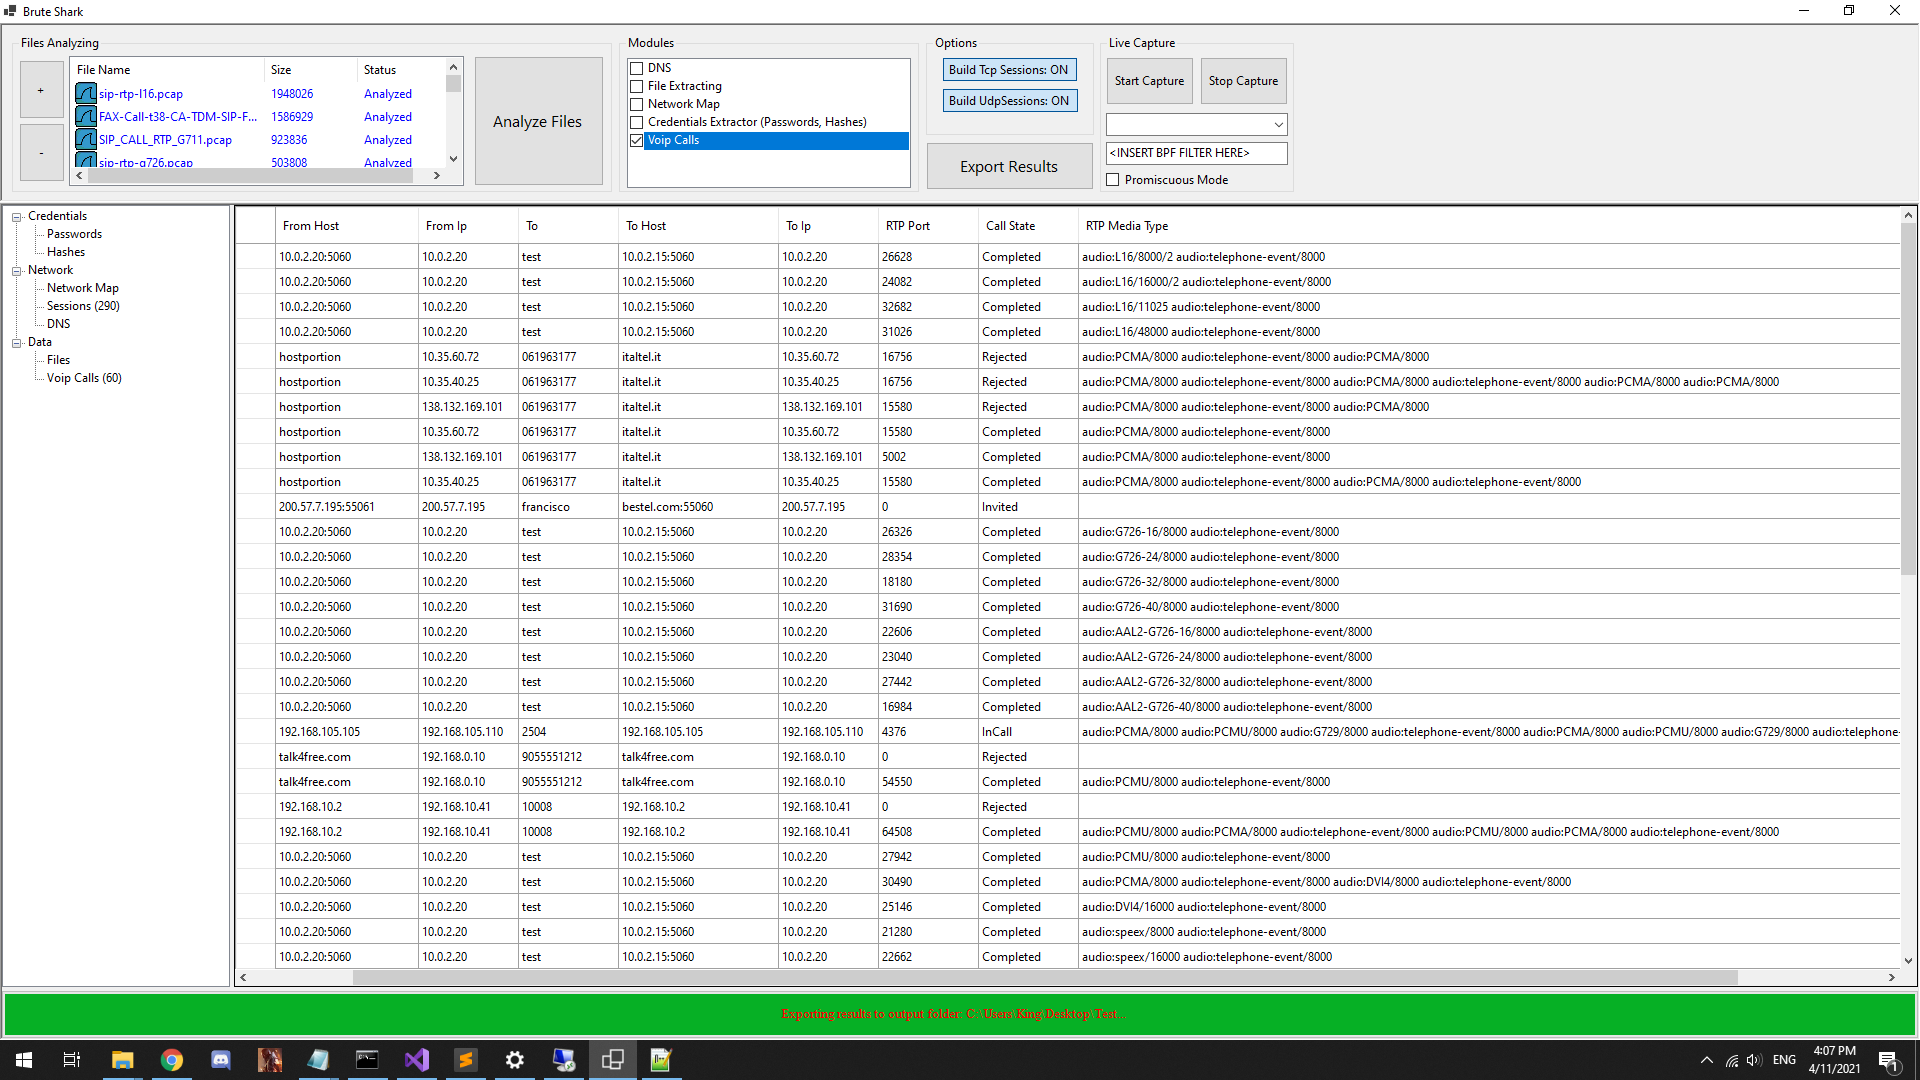
En général, il est recommandé de charger, exécuter et explorer les résultats.
Des exemples de fichiers PCAP contenant des scénarios démontrant toutes les capacités de BruteShark peuvent être téléchargés ici.
Notez que l'analyse du trafic réseau est une opération qui consomme du temps et des ressources, il est donc recommandé de sélectionner uniquement les modules nécessaires lorsque de gros fichiers sont chargés.
Une attention particulière doit être portée aux options « Build TCP Sessions » / « Build UDP Sessions ».
L'interface graphique est assez explicite, il suffit de charger les fichiers souhaités, configurer les modules souhaités et appuyer sur le bouton d'exécution.
BruteSharkCli est la version CLI de BruteShark pour les utilisateurs Linux et Windows. Il possède toutes les fonctionnalités de BruteSharkDesktop et est conçu pour fonctionner depuis un shell. Comme un outil CLI classique, il fonctionne en obtenant tous les paramètres pertinents pour le traitement, puis en imprimant les résultats sur stdout ou dans des fichiers.
Afficher le menu d'aide :
BruteSharkCli --help
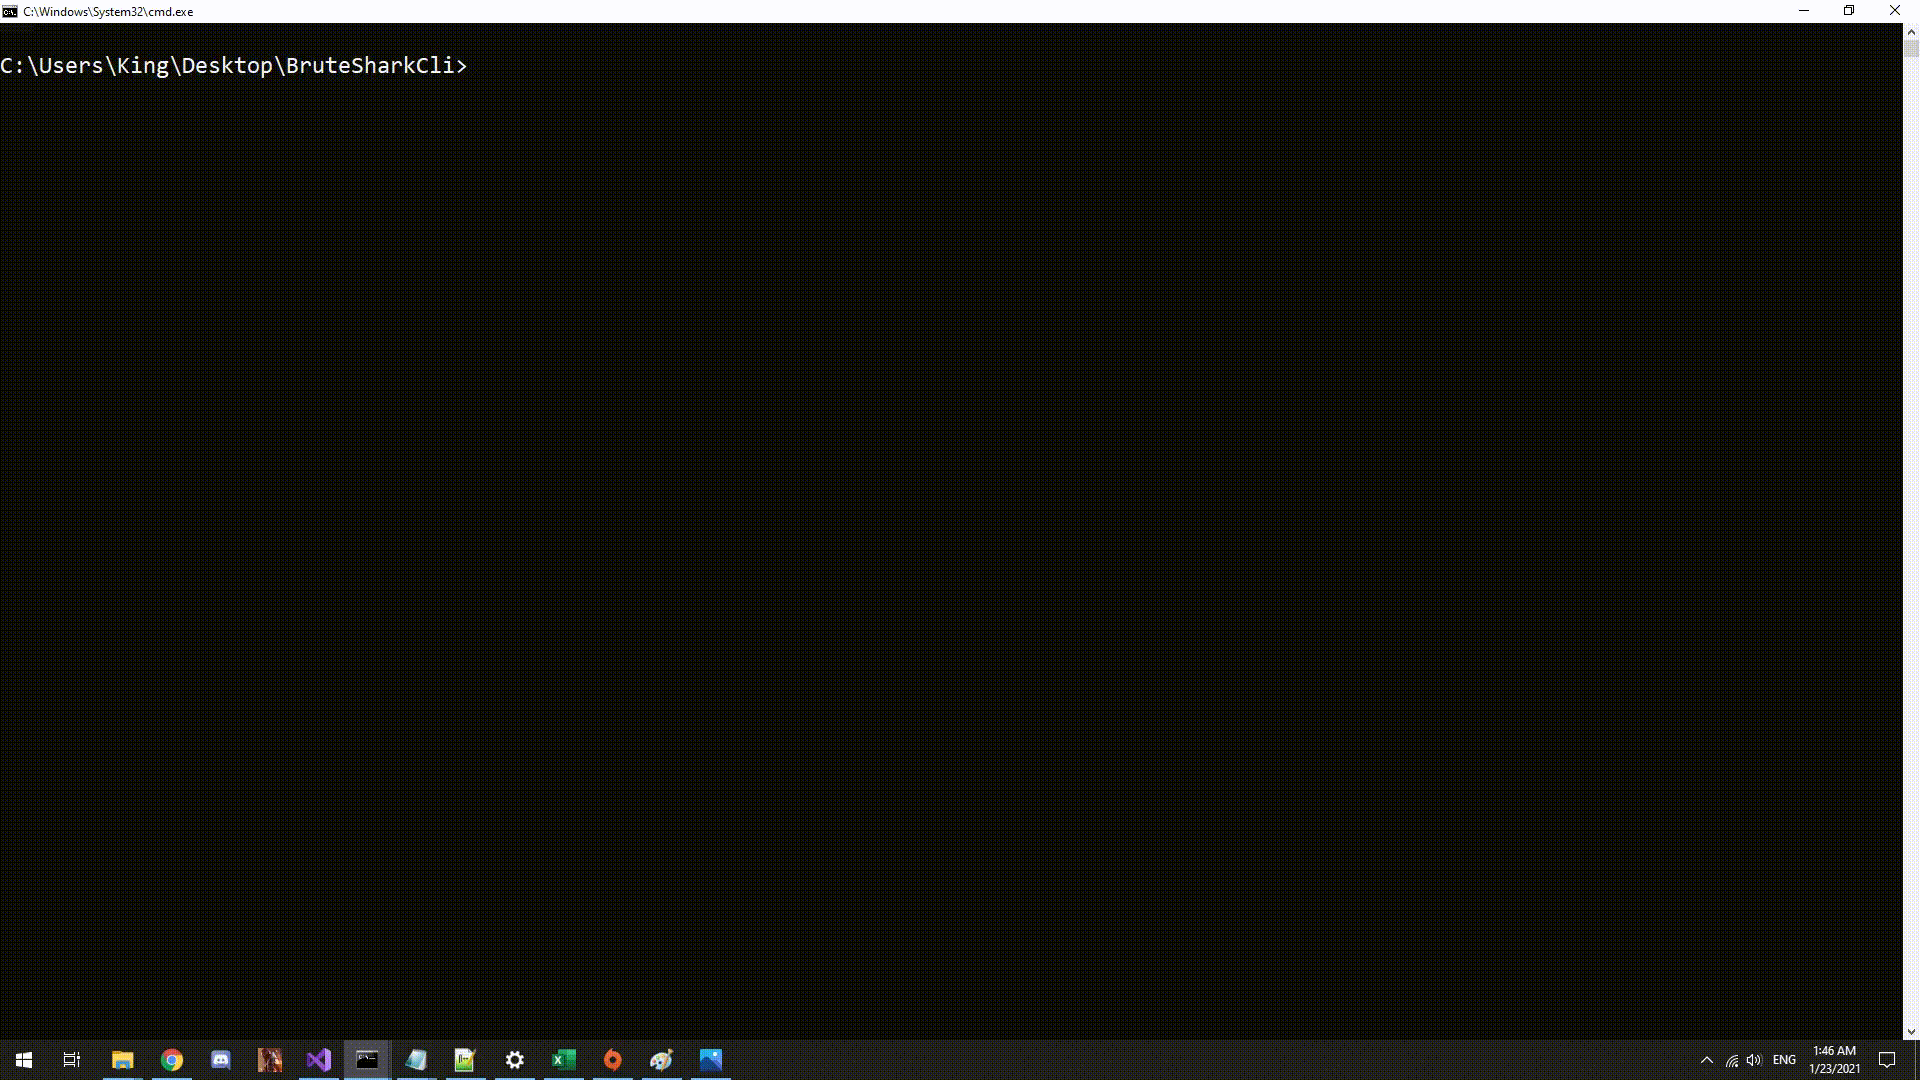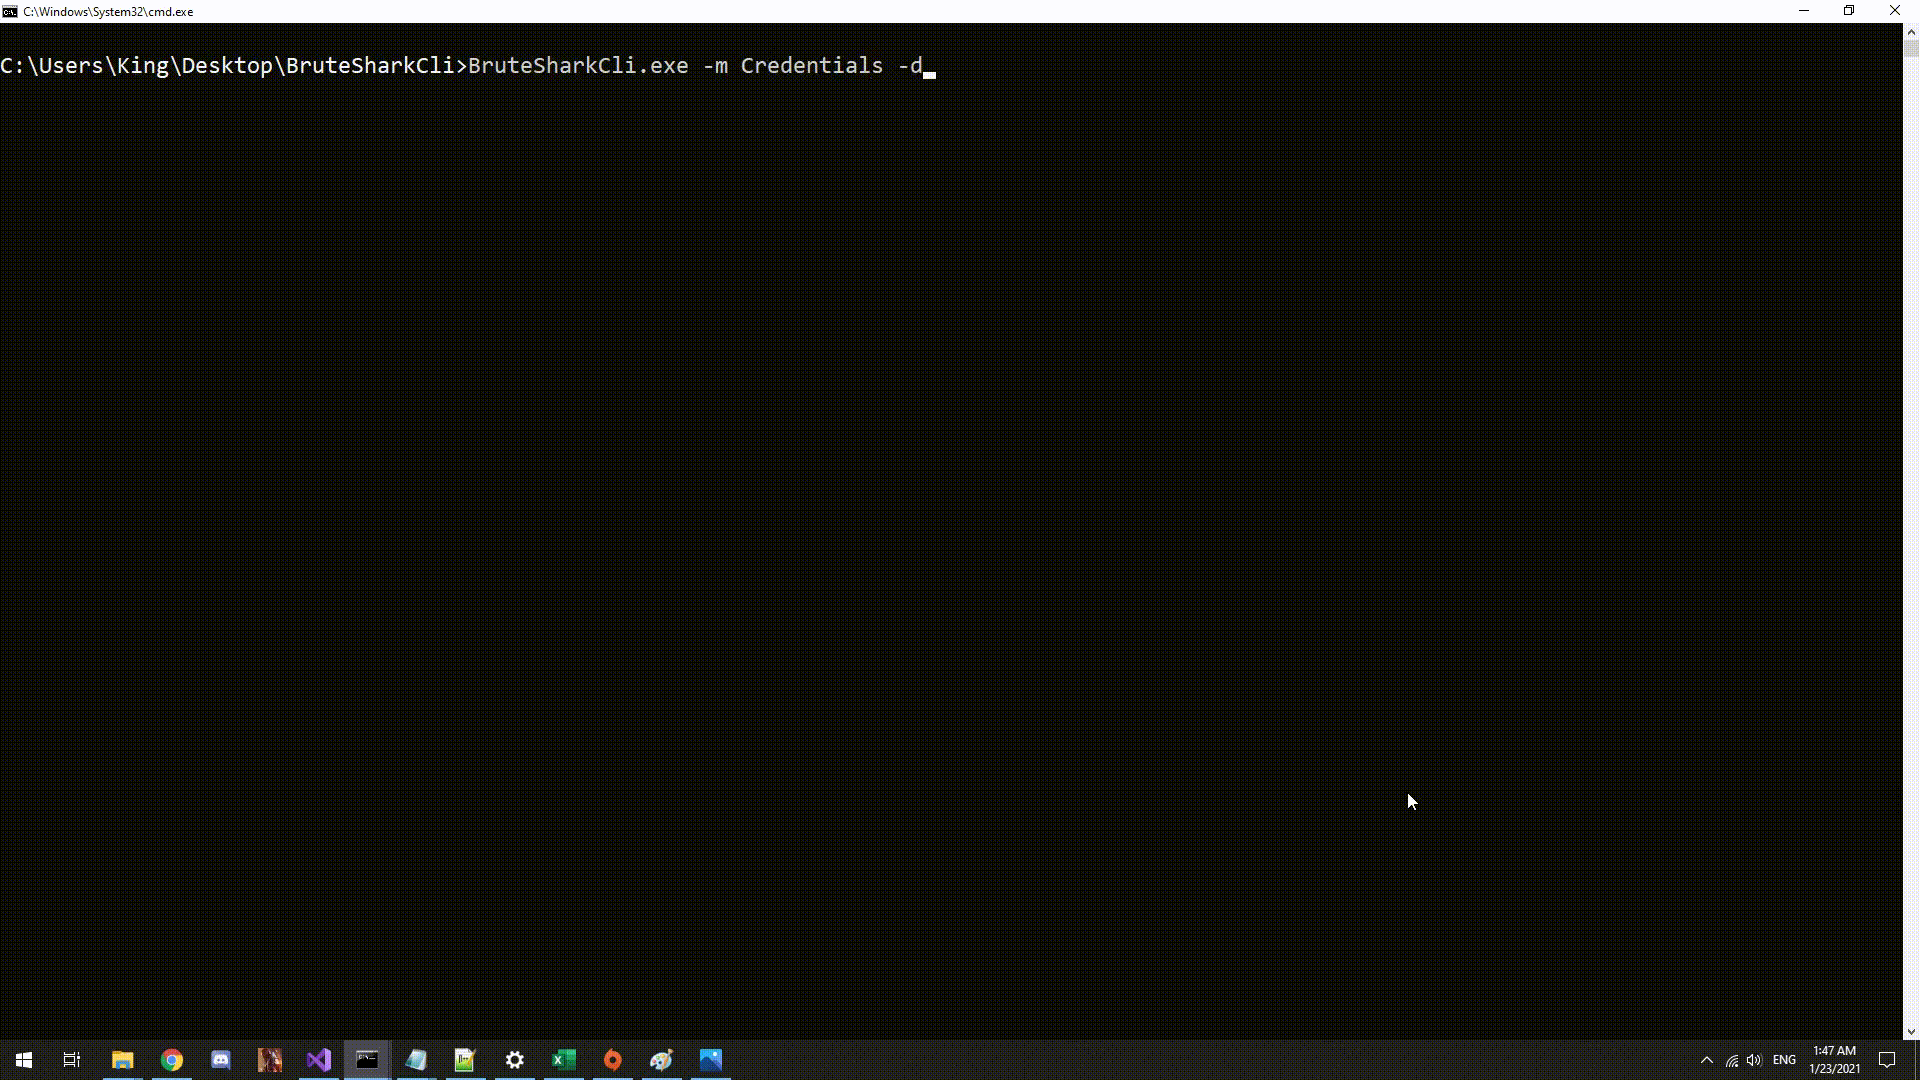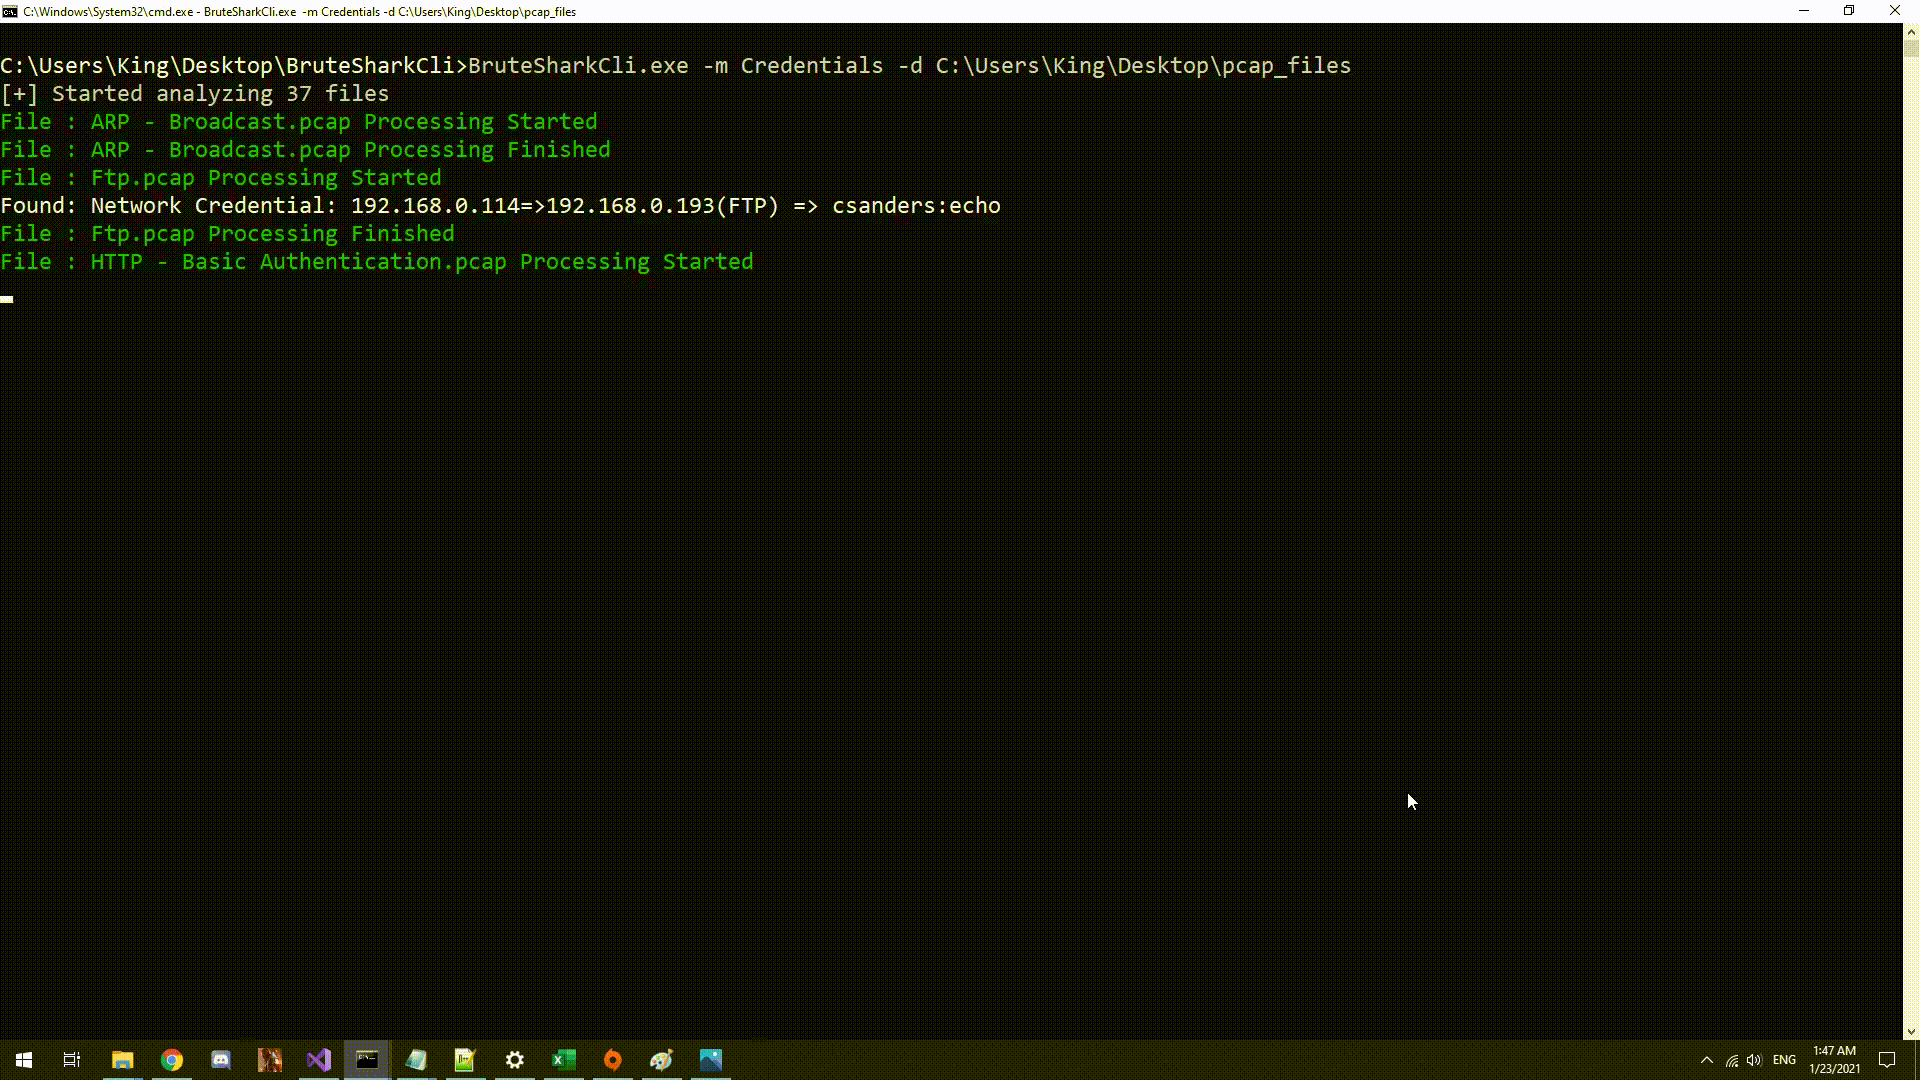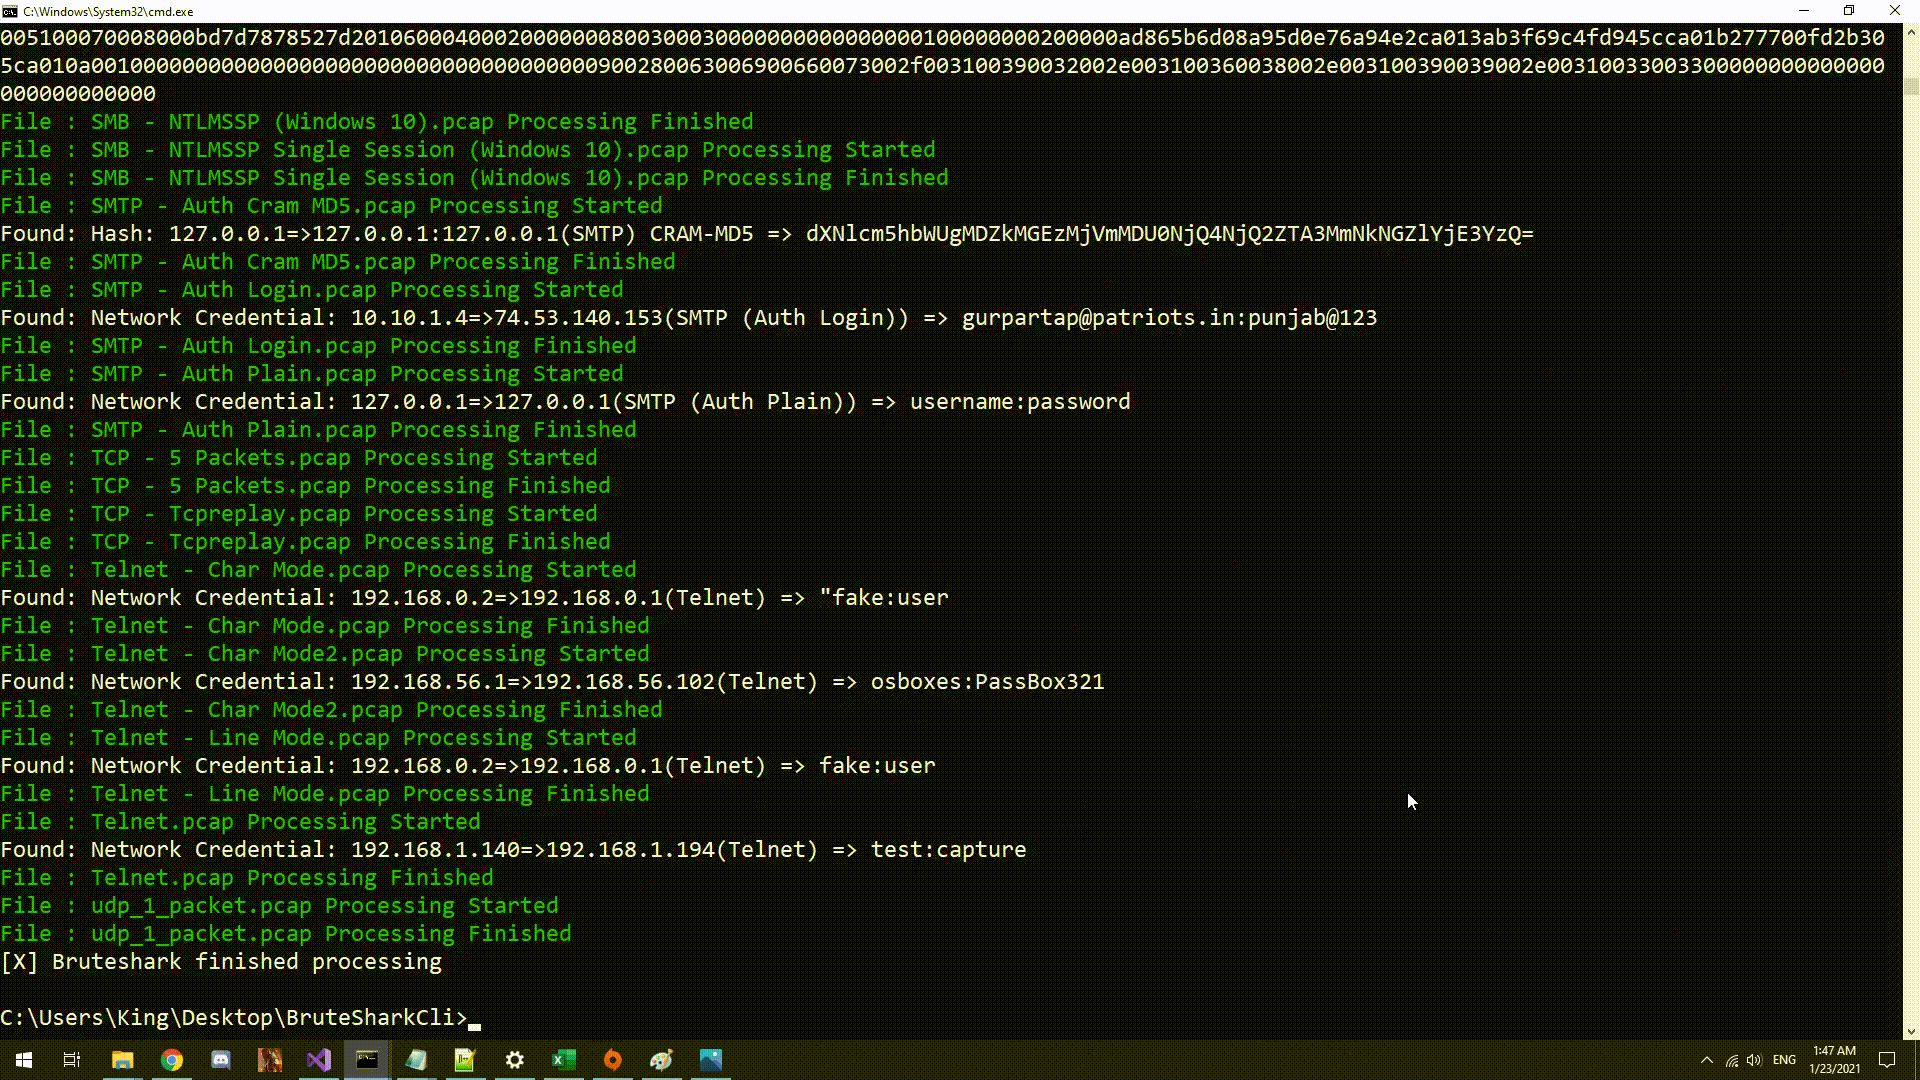
Obtenir les informations d'identification de tous les fichiers d'un répertoire (les mots de passe et hachages seront imprimés sur stdout) :
BruteSharkCli -m Credentials -d "C:\Users\King\Desktop\Pcap Files"