Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Codeguard-copilot — Co-pilote de sécurité propulsé par l'IA qui détecte les vulnérabilités au fur et à mesure que vous codez. Analyse de sécurité en temps réel, explications pédagogiques et corrections automatiques pour les développeurs. | Kitploit
Outils/GitHubGitHub/niffyhunt/codeguard-copilot
Outils DéfensifsAnalyse StatiqueScanners de VulnérabilitésAnalyse Statique de Code (SAST)Analyse des VulnérabilitésAnalyse de CodeDevSecOpsDétection de SecretsRenseignement sur les Menaces
Apprentissage et Éducation
Sécurité de l'IA
GitHubniffyhunt/codeguard-copilot

Codeguard-copilot

Co-pilote de sécurité propulsé par l'IA qui détecte les vulnérabilités au fur et à mesure que vous codez. Analyse de sécurité en temps réel, explications pédagogiques et corrections automatiques pour les développeurs.

Voir le dépôt
19il y a 2 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CodeGuard Copilot — Écosystème de sécurité intelligent

Version License Patterns Languages WraithCore

Votre gardien de sécurité propulsé par l'IA — désormais connecté au renseignement en direct sur les attaquants

Fonctionnalités • Architecture • Intégration Raven • Installation • Feuille de route • Contribution


Qu'est-ce que CodeGuard Copilot ?

CodeGuard Copilot détecte les vulnérabilités de sécurité pendant que vous codez, et non après votre commit. Il combine une détection déterministe par motifs regex avec une analyse approfondie propulsée par l'IA et un renseignement en direct sur les attaquants issu de l'écosystème Raven/WraithWall pour vous offrir un contexte qu'aucune autre extension de sécurité VS Code ne peut fournir.

Ce qui le rend différent :

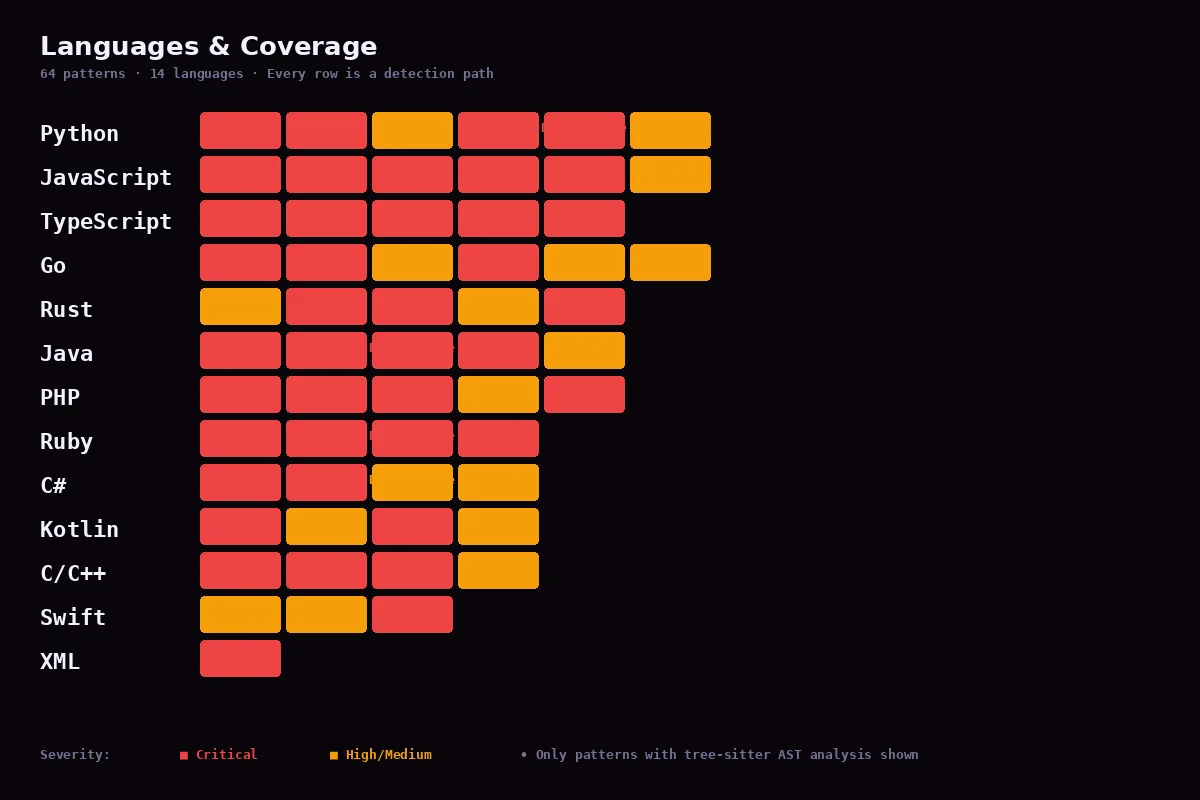
  • Plus de 50 motifs de vulnérabilité couvrant JavaScript, TypeScript, Python, Java, PHP, Go, Rust, C++, C#, Ruby
  • Pont de renseignement Raven — le comportement des attaquants issu de honeypots en direct détermine quelles vulnérabilités comptent le plus
  • Graphe de connaissances de sécurité — relie les résultats aux CWE, techniques MITRE, comportement des attaquants et remédiation
  • Génération de règles de sécurité par IA — apprend de nouveaux motifs de détection à partir de données d'exploitation réelles
  • Formation interactive à la sécurité — apprenez POURQUOI le code est vulnérable, et pas seulement QU'il l'est

Fonctionnalités

Détection en temps réel (Phase 1)

  • Analyse pendant la saisie avec un délai configurable (500 ms par défaut)
  • Plus de 35 motifs de vulnérabilité intégrés (17 principaux + 18 étendus)
  • Multi-langage : JS, TS, Python, Java, PHP, Go, Rust, C++, C#, Ruby
  • Détection par motifs (réponse < 10 ms)
  • Analyse de l'ensemble de l'espace de travail avec suivi de progression

Analyse approfondie propulsée par l'IA (Phase 1)

  • Analyse de sécurité contextuelle utilisant Claude, GPT-4 ou Groq
  • Identifie les failles logiques, les vulnérabilités de logique métier et les anti-patterns de frameworks
  • Fournisseur d'IA et clé API configurables
  • Budget d'utilisation quotidien (protection contre les coûts d'API)

Règles personnalisées et plugins (Phase D)

  • Configuration de règles personnalisées .codeguard.json — regex, sévérité, CWE, par fichier
  • Système de plugins pour analyseurs personnalisés (interface SecurityAnalyzer)
  • Ensembles de règles partagés pour la collaboration en équipe
  • Suppressions de règles et exclusions de chemins

Pont de renseignement Raven (Phase D)

  • Attaquant → Motif : comportement d'attaquant du honeypot Cowrie → motifs CodeGuard proposés
  • Code → Menace : résultats CodeGuard → retour de menace mappé MITRE pour Raven
  • Priorisation alignée sur les attaquants : les résultats correspondant au comportement réel des attaquants reçoivent une priorité élevée
  • Graphe de connaissances de sécurité : résultat → fichier → fonction → CWE → MITRE → comportement d'attaquant → correctif

Mode formation à la sécurité (Phase D)

  • 3 modules de formation interactifs (SQLi, XSS, secrets codés en dur)
  • Code vulnérable vs sécurisé côte à côte
  • Exemples de violations réelles + quiz
  • Basé sur webview — fonctionne dans VS Code

Intégration native CI/CD

  • Workflow GitHub Actions (analyse sur push/PR, pont Semgrep + Snyk)
  • Exemple de configuration GitLab CI
  • Téléversement d'artefacts pour les rapports de sécurité

Correctifs rapides intelligents

  • Remplacements de code sécurisé en un clic
  • « Expliquer cette vulnérabilité » → webview avec analyse détaillée
  • « En savoir plus » → ouvre la référence CWE
  • « Ignorer cet avertissement » → commentaires de suppression en ligne

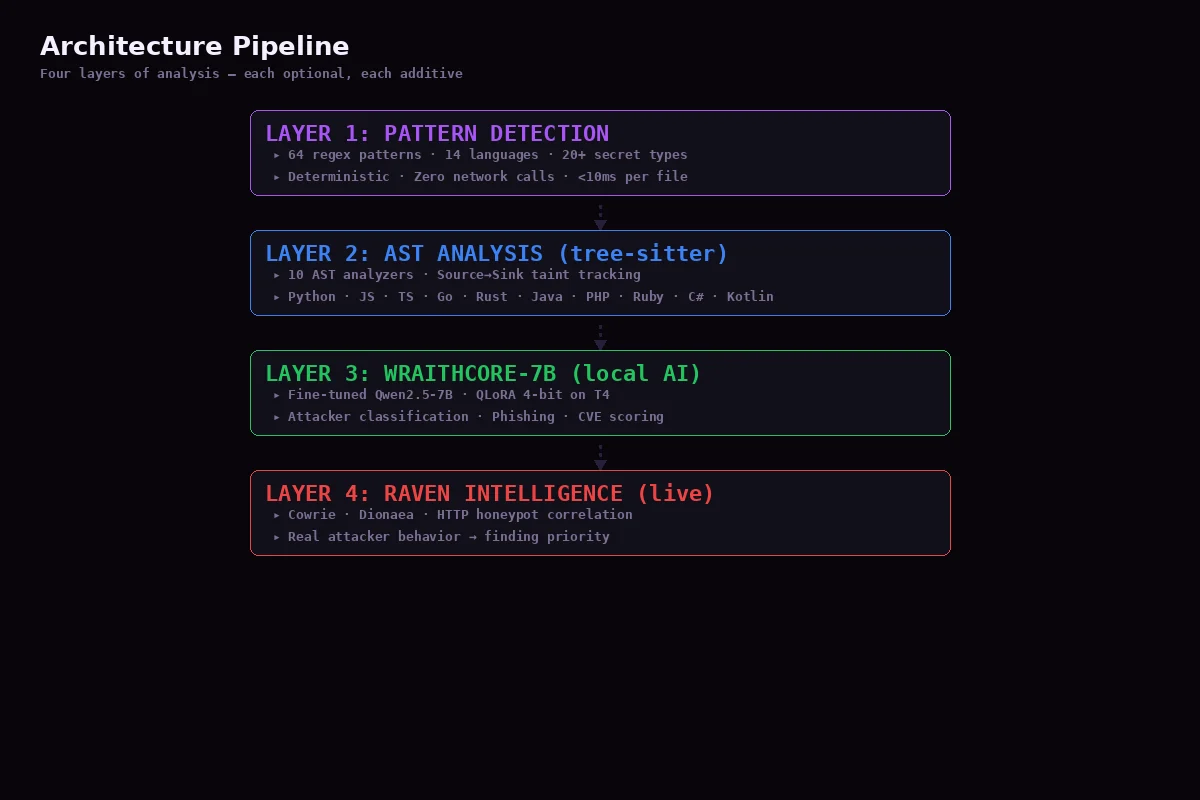
Architecture

Architecture Pipeline

Pipeline d'analyse

Coverage

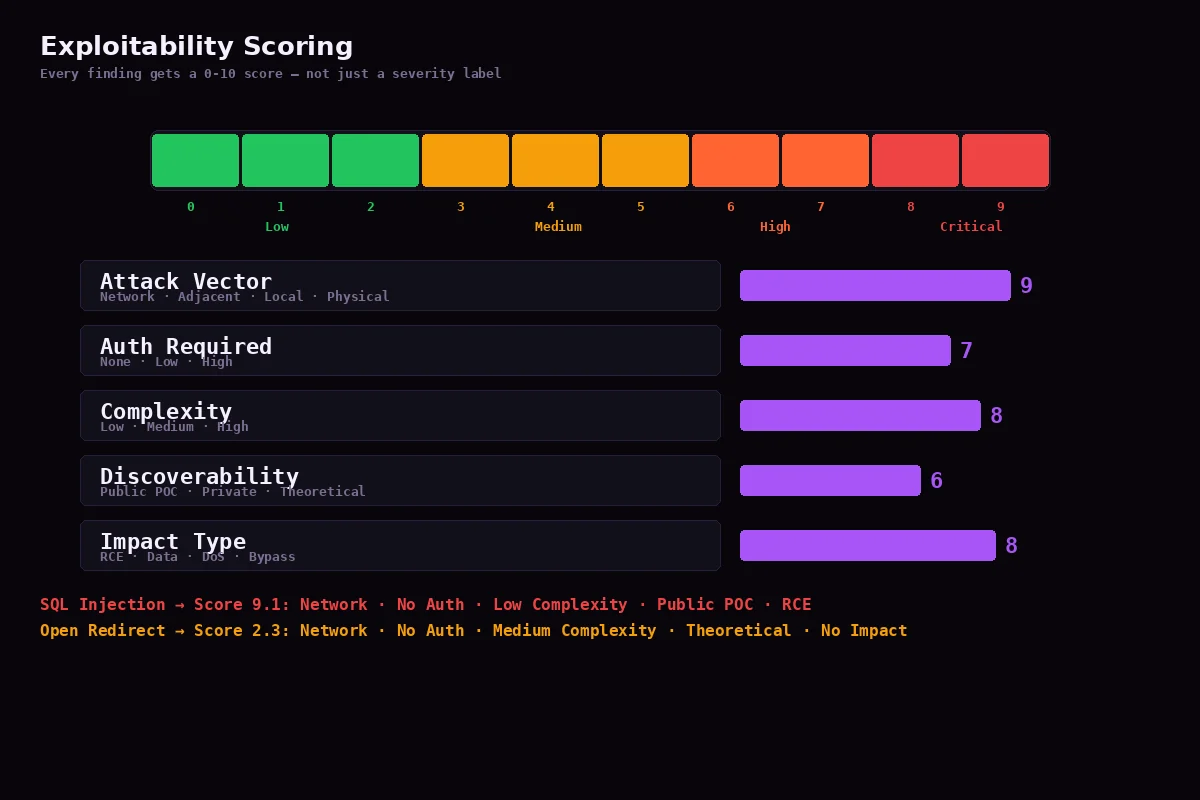
Notation d'exploitabilité

Exploitability Scoring

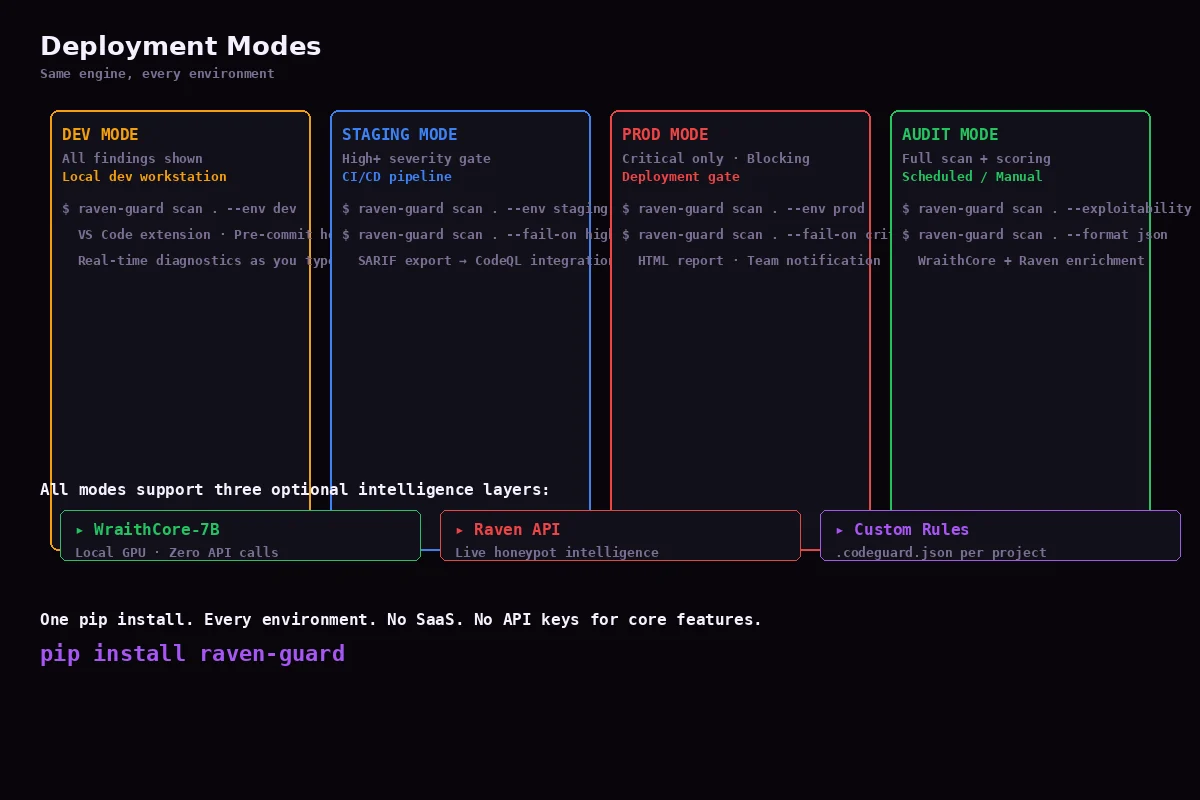
Modes de déploiement

Deployment Modes │ │ │ │ │ │ ┌─────────────┐ ┌────────────────┐ │ │ │ │ │ Knowledge │ │ Raven Bridge │ │ │ │ │ │ Graph │ │ ← attacker data │ │ │ │ │ │ finding→CWE │ │ → threat intel │ │ │ │ │ │ →MITRE→fix │ │ │ │ │ │ │ └─────────────┘ └────────────────┘ │ │ │ └──────────────────┬───────────────────┘ │ │ │ │ │ ▼ │ │ ┌──────────────────────────────────────┐ │ │ │ Developer Feedback │ │ │ │ QuickFix · Explain · Suppress · Fix │ │ │ │ Training · Report · CI/CD │ │ │ └──────────────────────────────────────┘ │ │ │ └──────────────────────────────────────────────┘ │ ▼ ┌──────────────────────────────────────────────┐ │ WraithWall / Raven │ │ │ │ Cowrie Honeypot → Attacker Telemetry │ │ Campaign Correlation → Behavioral DNA │ │ CISA KEV → OWASP → Composite Scoring │ │ Cross-Repo Systemic Patterns │ │ Dark-Web Breach Monitoring │ └──────────────────────────────────────────────┘


---

## Pont de renseignement Raven

CodeGuard Copilot est le **consommateur de renseignement frontend** du pipeline de télémétrie d'attaquants de Raven. Lorsque les honeypots Cowrie observent de vrais attaquants utilisant des techniques d'exploitation, les motifs affluent dans CodeGuard :

Attacker uses SQL injection on honeypot ↓ Raven detects: CWE-89, credential_access, threat_score=85 ↓ RavenIntelBridge.ingestEvent() receives event ↓ Generates candidate CodeGuard pattern at confidence 0.85 ↓ Proposed pattern: "SQL Injection (attacker-observed)" ↓ Human review → published as CodeGuard rule ↓ Developers protected against the actual exploit


Inversement, lorsque CodeGuard trouve une vulnérabilité, il génère un retour Raven structuré :

CodeGuard finding: CWE-798 hardcoded secret in auth/login.js ↓ RavenThreatFeedback.generateIntelligence() ↓ MITRE techniques: T1552, T1078 ↓ Raven priority score: 72 (network attack vector, low complexity) ↓ Raven elevates this finding in composite scoring ↓ SOC team sees: "Attacker-aligned credential finding in production repo"


---

## Catégories de vulnérabilités détectées

### Critique
Injection SQL (CWE-89), Injection de commandes (CWE-78), Injection NoSQL (CWE-943), Secrets codés en dur (CWE-798), Désérialisation non sécurisée (CWE-502)
Télécharger l’outil