 mor-golan/cve-2026-112869
Preuve de concept pour CVE-2026-112869, une XSS réfléchie non authentifiée dans le plugin WordPress We're Open! (<=2.6) : un script shell vérifie la réflexion de la charge utile et génère des pages d'auto-soumission cross-origin.

| CVE | CVE-2026-112869 |
| Plugin | We're Open! (opening-hours) |
| Affecté | <= 2.6 |
| Corrigé dans | 2.7 |
| Gravité | CVSS 7.1 Élevée |
| L'attaquant a besoin de | Aucun compte. La victime doit seulement ouvrir une page contrôlée par l'attaquant. |
| Avis | Patchstack |
| Writeup | mor-golan.github.io/research/cve-2026-112869-opening-hours |
We're Open! enregistre l'action AJAX we_are_open_wp_ajax pour les visiteurs non connectés avec ses paramètres par défaut. J'ai découvert que le gestionnaire transmet elements[0][content] à wp_kses_stripslashes() avec une liste de balises HTML autorisées comme second argument. Cette fonction ne prend qu'un seul argument et ne filtre pas les balises, si bien que la valeur est renvoyée sans filtrage dans une réponse JSON que admin-ajax.php sert en tant que text/html. Une page sur n'importe quelle autre origine peut soumettre automatiquement une requête POST cross site vers cette action, et la charge utile s'exécute alors en JavaScript dans l'origine du site WordPress, dans le navigateur du visiteur.
1. Vérifier la réflexion. Le script envoie une requête POST non authentifiée et indique si la charge utile est renvoyée sous forme de balisage actif. La cible provient du premier argument ou de la variable d'environnement TARGET et vaut par défaut http://localhost:8080.
chmod +x poc-opening-hours-2.6-unauth-reflected-xss.sh
./poc-opening-hours-2.6-unauth-reflected-xss.sh http://localhost:8080
# or
TARGET=http://localhost:8080 ./poc-opening-hours-2.6-unauth-reflected-xss.sh
Code de sortie : 0 reproduit, 1 non reproduit, 2 la requête a échoué ou la réponse était vide.
2. Montrer le script s'exécutant dans un navigateur. Le script écrit également poc-oh-attacker-page.html, pointant vers la cible. Servez-le depuis une origine différente (un port différent suffit) et ouvrez-le :
python3 -m http.server 8000
# then open http://localhost:8000/poc-oh-attacker-page.html in a browser
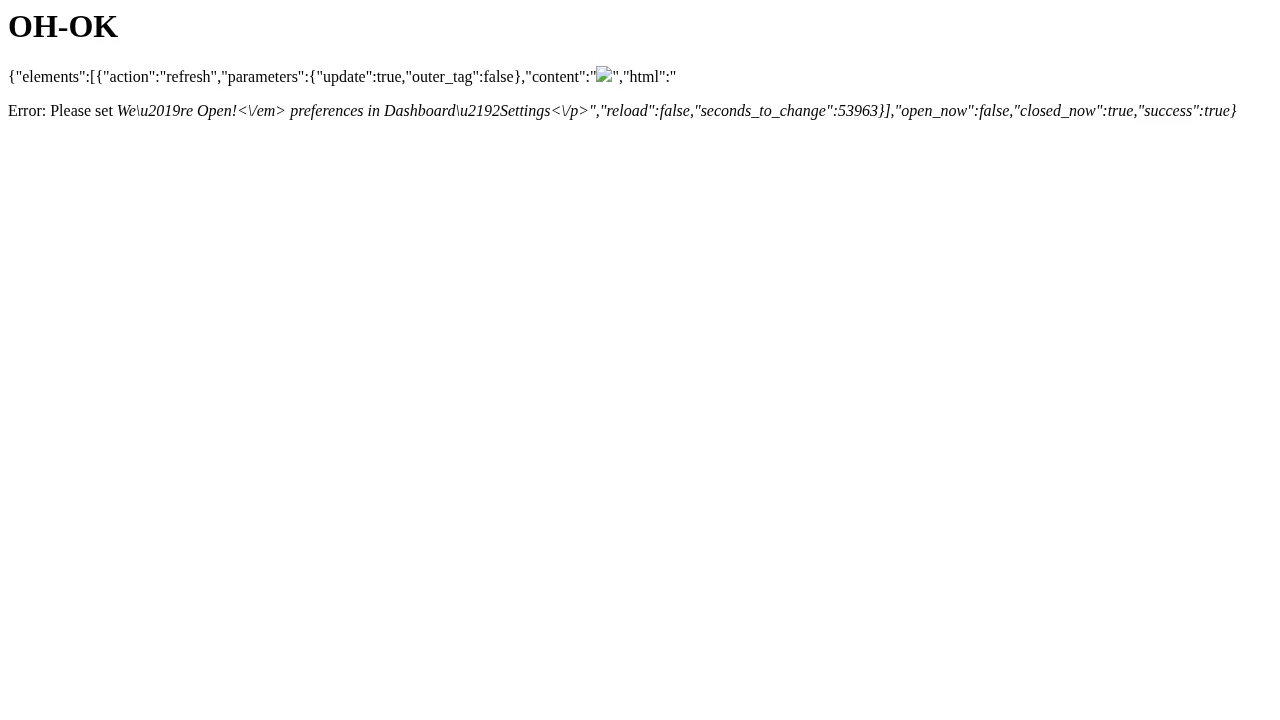
Le formulaire se soumet de lui-même et le navigateur atterrit sur admin-ajax.php de la cible. La page résultante porte l'en-tête OH-OK, le titre de l'onglet affiche OH-OK, window.OHPROOF === "OH-OK" et location.origin est la cible. OH-OK est construit à partir de codes de caractères à l'intérieur du navigateur et n'apparaît jamais dans la requête, il n'apparaît donc que si le script injecté s'est exécuté.
Les deux pages statiques fonctionnent de la même manière. Elles ciblent http://localhost:8080,, modifiez donc le formulaire action pour un autre hôte, puis servez-les depuis une origine différente et ouvrez-les.
| Fichier | Rôle |
|---|---|
poc-opening-hours-2.6-unauth-reflected-xss.sh | Envoie la requête non authentifiée, affiche la valeur content reflétée, écrit une page d'attaquant pour la cible et se termine avec le résultat. |
poc-cross-origin-autosubmit.html | Page d'attaquant à soumission automatique. La charge utile calcule OH-OK et l'écrit dans le titre de la page et dans un en-tête. |
poc-reflected-xss.html | Page d'attaquant à soumission automatique. La charge utile définit window.XSSFIRED = 1 et réécrit le titre de la page avec le domaine du site. |
images/cross-origin-xss-executed.png | La page sur laquelle le navigateur a atterri après la diffusion cross site, portant l'en-tête OH-OK. |
Pour les tests de sécurité autorisés et l'apprentissage uniquement. Exécutez-le uniquement contre des systèmes que vous possédez ou que vous êtes autorisé à tester.
Découvert et signalé par Mor Golan, chasseur de CVE et de bug bounty israélien.






