
 mister-iks/pcybox-attackgraph
Laboratoire de navigateur open source pour construire une infrastructure simulée, observer le déroulement d'une attaque et vérifier si votre défense fonctionne.

Construire. Attaquer. Défendre. Comprendre.
Un laboratoire open source qui tourne entièrement dans votre navigateur : construisez une infrastructure fictive, regardez une attaque la traverser, et vérifiez si votre défense fonctionne vraiment. Chaque étape est accompagnée de la raison de son succès, et chaque contrôle indique précisément quelle précondition il casse.
Démo en ligne · English · Cahier des charges · Fonctionnement du moteur · Format des labs · Contribuer
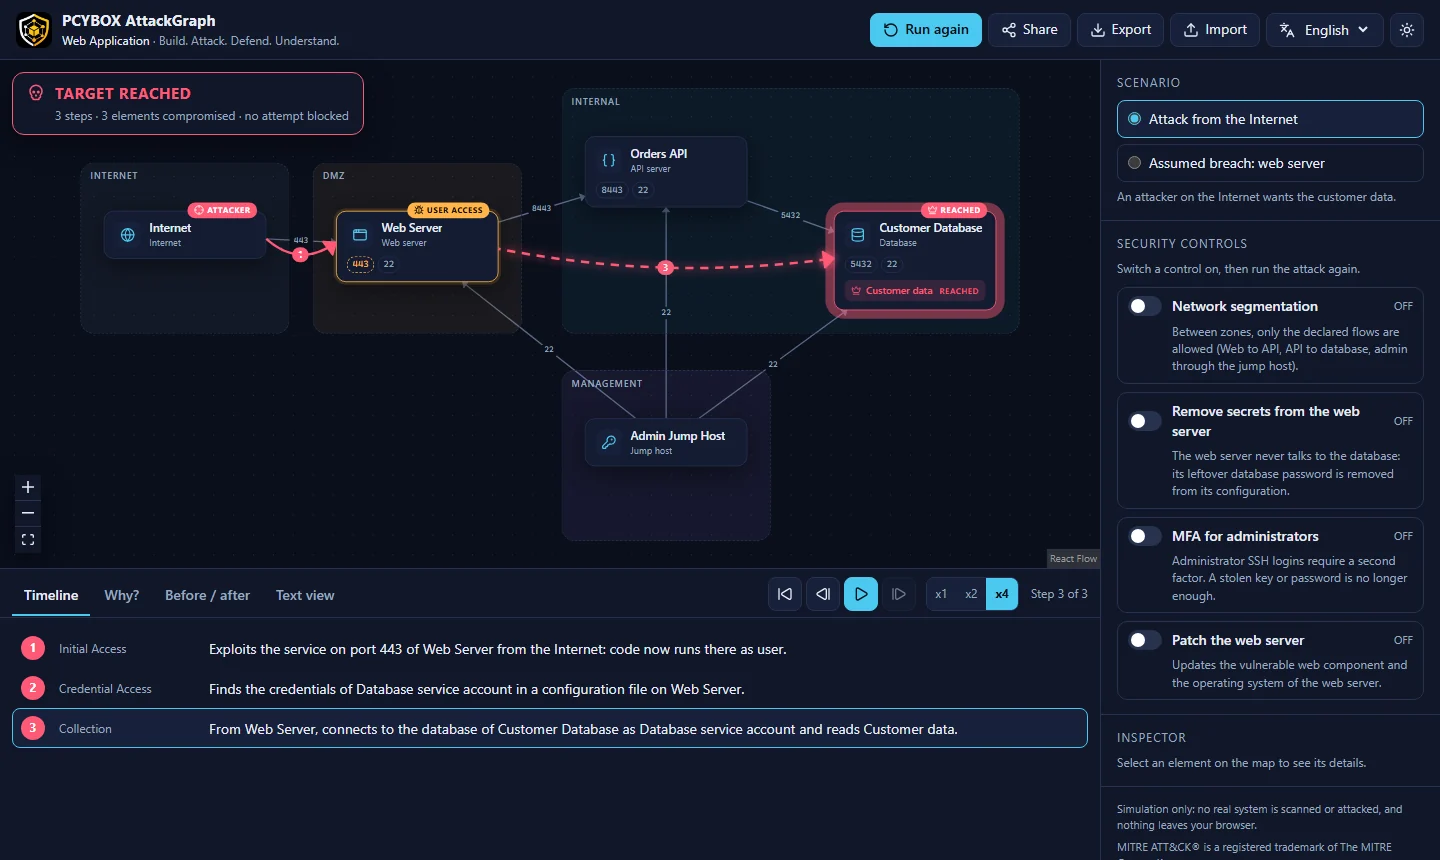
Surface d'attaque, mouvement latéral, segmentation, rayon d'impact, défense en profondeur : ces notions sont difficiles à saisir avec des schémas statiques. PCYBOX AttackGraph les rend visibles et manipulables :
Simulation uniquement. Le lab ne scanne, ne contacte et n'attaque jamais un système réel. Les techniques sont décrites au niveau conceptuel, reliées à MITRE ATT&CK, sans aucune procédure d'exploitation.
Ouvrez la démo en ligne : rien à installer, sans compte. Ou lancez-la en local :
git clone https://github.com/Mister-iks/pcybox-attackgraph.git
cd pcybox-attackgraph
pnpm install
pnpm dev
Ouvrez l'adresse affichée, choisissez Français en haut à droite, cliquez sur Lancer l'attaque, activez Segmentation réseau, puis relancez.
Clavier : Espace lit ou met en pause, les flèches avancent ou reculent d'une étape, Début revient au départ.
Les contributions sont les bienvenues : code, labs, traductions, et relecture du catalogue de techniques par des praticiens de la sécurité. Commencez par CONTRIBUTING.md.
content/, docs/) : CC BY 4.0MITRE ATT&CK® est une marque déposée de The MITRE Corporation. Ce projet n'est pas affilié à MITRE.
