michel-dv/xz-utils-backdoor-case-study
Étude de cas technique de la backdoor XZ Utils (CVE-2024-3094), couvrant l'abus de confiance dans la chaîne d'approvisionnement, les artefacts de release malveillants, l'injection à l'étape de build, l'abus de dépendance sshd, l'ingénierie de détection et les leçons Red Team.

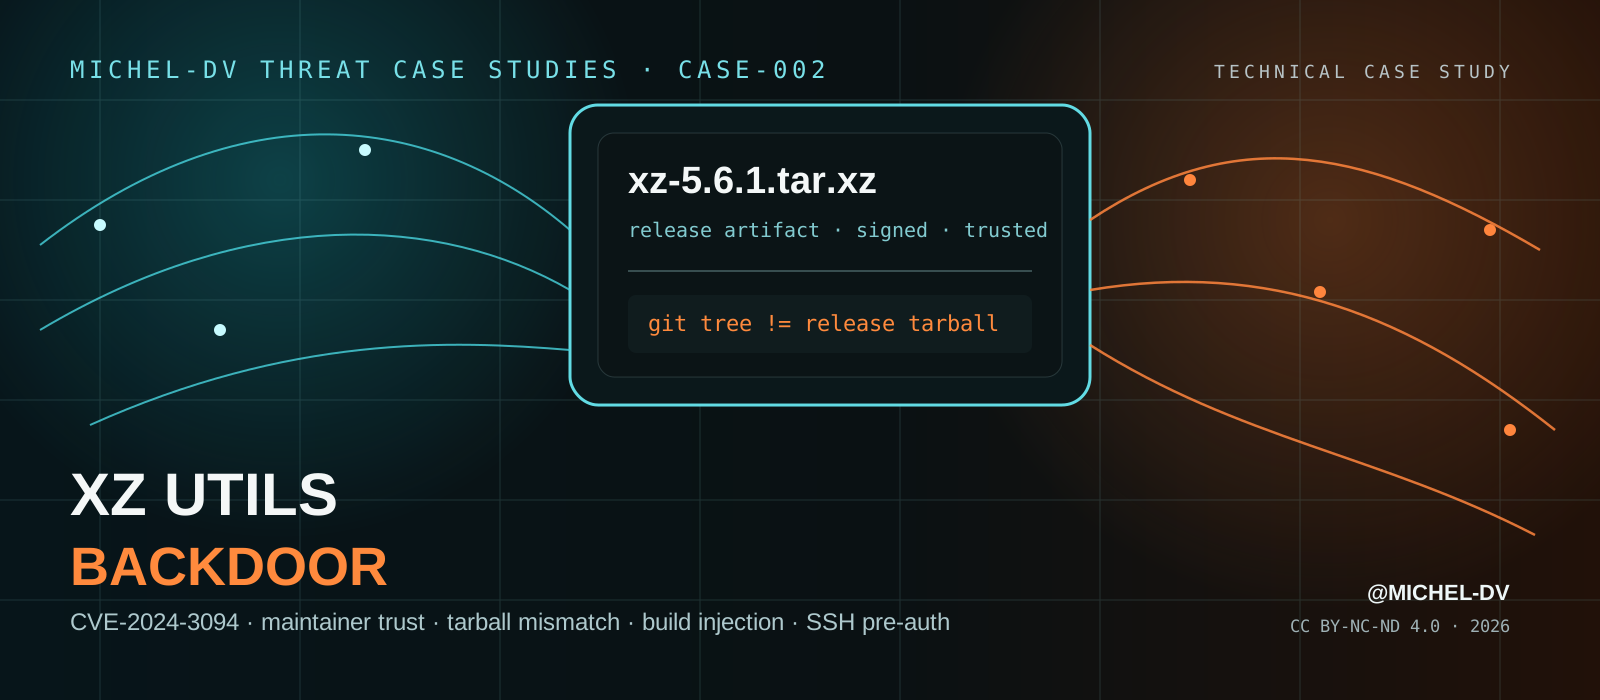
Quand la confiance envers le mainteneur est devenue le chemin d'attaque.

CASE-002 reconstitue la backdoor XZ Utils / liblzma divulguée le 29 mars 2024 sous la référence CVE-2024-3094.
Le rapport retrace l'opération depuis la confiance à long terme accordée au mainteneur et l'autorité de publication, en passant par la divergence entre le code source Git revu et les tarballs de publication distribués, jusqu'à l'extraction de la charge utile au moment de la compilation, la modification de liblzma, le chemin de dépendance transitive vers sshd, l'abus de GNU IFUNC / de l'éditeur de liens dynamique, et le déclencheur de pré-authentification réservé à l'opérateur.
L'objectif n'est pas simplement ce que la backdoor faisait, mais comment de multiples relations de confiance légitimes ont été converties en un chemin d'exécution.
Leçon fondamentale : la revue du code source n'est pas la vérification de la publication, et un artefact amont signé n'est digne de confiance que dans la mesure de l'humain et du processus de compilation qui l'ont produit.
Ouvrir le rapport dans le dépôt →
Télécharger l'asset de la version v1.0.0 →
Vérification d'intégrité : report/SHA256SUMS.txt
Confiance accordée au contributeur
    ↓
Mainteneur / autorité de publication
    ↓
Artefacts de test opaques
    ↓
Logique de compilation spécifique au tarball
    ↓
Extraction d'un objet malveillant au moment de la compilation
    ↓
Charge utile liée dans liblzma
    ↓
Compilation d'un paquet de distribution de confiance
    ↓
Chargement transitif dans sshd
    ↓
Redirection de symboles IFUNC / au moment du chargement
    ↓
Déclencheur SSH cryptographique réservé à l'opérateur
    ↓
Contournement de la pré-authentification / capacité d'exécution de commandes
| Conclusion | Pourquoi c'est important |
|---|---|
| La confiance envers le mainteneur faisait partie de la chaîne d'exploitation | L'attaquant opérait depuis l'intérieur d'un rôle légitime du projet plutôt que de simplement voler un compte de paquet à l'étape finale. |
| Le code source Git et les tarballs de publication n'étaient pas équivalents en matière de sécurité | Une logique de compilation générée uniquement dans la publication introduisait un chemin que la revue Git ordinaire n'exposait pas. |
| Des données de test opaques sont devenues une entrée de compilation exécutable | Des fixtures .xz / .lzma conçues de manière malveillante portaient des étapes cachées qui étaient récupérées pendant la compilation. |
| La charge utile reposait sur un chemin de dépendance transitive | OpenSSH lui-même n'était pas backdooré ; liblzma atteignait certaines compilations de sshd indirectement via une intégration systemd spécifique à la distribution. |
| L'activation à l'exécution était délibérément étroite | Des barrières liées à la plateforme, à la compilation, au processus, à l'environnement et à la cryptographie réduisaient l'exposition accidentelle et l'analyse. |
| La découverte est venue d'une investigation d'anomalies | Des irrégularités de CPU, de latence et détectées par Valgrind ont exposé une compromission de la chaîne d'approvisionnement que les signaux de confiance statiques avaient acceptée. |
sshd → libsystemd → liblzmaCette étude de cas va délibérément au-delà du simple résumé de l'incident.
Le rapport cartographie six conversions de confiance :
contributeur → mainteneur → artefact de publication → paquet de distribution → bibliothèque à l'exécution → chemin de contrôle SSH
À chaque point de conversion, il identifie le levier de l'attaquant et un point d'étranglement défensif.
L'analyse transforme l'incident en hypothèses testables autour de :
La section d'émulation se concentre sur des tests sûrs des chemins de confiance, tels que des divergences bénignes entre tarball et source et la validation des chemins de dépendance, sans nécessiter une backdoor d'authentification SSH fonctionnelle.