 mgeeky/packmypayload
Un PoC qui conditionne des payloads dans des conteneurs de sortie pour contourner le flag Mark-of-the-Web et démontrer les risques associés aux formats de fichiers conteneurs. Support : ZIP, 7zip, PDF, ISO, IMG, CAB, VHD, VHDX

PackMyPayload - Menace émergente des malwares conteneurisésCet outil prend un fichier ou un répertoire en entrée et les intègre dans un fichier de sortie agissant comme une archive/un conteneur.
Il peut servir de preuve de concept pour présenter le risque émergent des formats de fichiers conteneurisés contenant des malwares, ainsi que d'assistant pour les opérateurs Red Team professionnels afin d'affiner leurs manœuvres d'accès initial.
Actuellement, les acteurs menaçants sont connus pour faire passer leurs malwares dissimulés dans divers formats de fichiers conteneurisés, notamment :
7zipzipISOIMGIls le font pour faire passer leurs charges utiles au travers des scanners de contenu, mais plus important encore, pour éviter d'avoir le flag Mark-Of-The-Web sur leurs fichiers. Il existe diverses raisons pour lesquelles les adversaires ne veulent pas de MOTW sur leurs fichiers : la Vue protégée dans Microsoft Office en a toujours fait partie.
S'ils fournissent un fichier conteneurisé à leurs victimes, un fondement pour la désactivation des macros VBA dans les documents Office provenant d'Internet peut être contourné.
Le 7 février, Microsoft a annoncé un changement de configuration par défaut pour bloquer les macros VBA provenant d'Internet. C'est un pas incroyable vers le durcissement de la configuration de base du poste de travail de l'utilisateur et des logiciels clients installés. Sans doute attendue depuis longtemps, mais une étape importante qui affecte considérablement de manière positive les configurations typiques Windows+Office.
Le comportement implémenté est expliqué comme fonctionnant en différenciant les documents Office compatibles macros en fonction du flag MOTW (Mark of the Web). Ce flag agit comme une étiquette contaminée disponible pour les logiciels clients (navigateurs, clients de messagerie, archiveurs, etc.) pour marquer les fichiers provenant de zones non fiables comme Internet.
Outflank a apporté plus de lumière sur MOTW, en 2020, en indiquant les zones où le flag MOTW n'est pas uniformément propagé. Ces zones jouent un rôle de brèche défensive et sont couramment abusées par les acteurs menaçants depuis des années.
Leurs recherches ont révélé que certains formats de fichiers conteneurisés - notamment ISO, VHD/VHDX - ne propagent pas le flag de contamination MOTW sur les fichiers internes lors du montage automatique ou de l'extraction automatique. De plus, Windows 8+ est capable d'ouvrir ces formats automatiquement en double-cliquant, ce qui en fait des vecteurs d'infection notoires, pouvant dévaluer le rôle de MOTW en tant que mesure de sécurité.
Présentons à quoi ressemble le flag Mark of the Web en pratique :
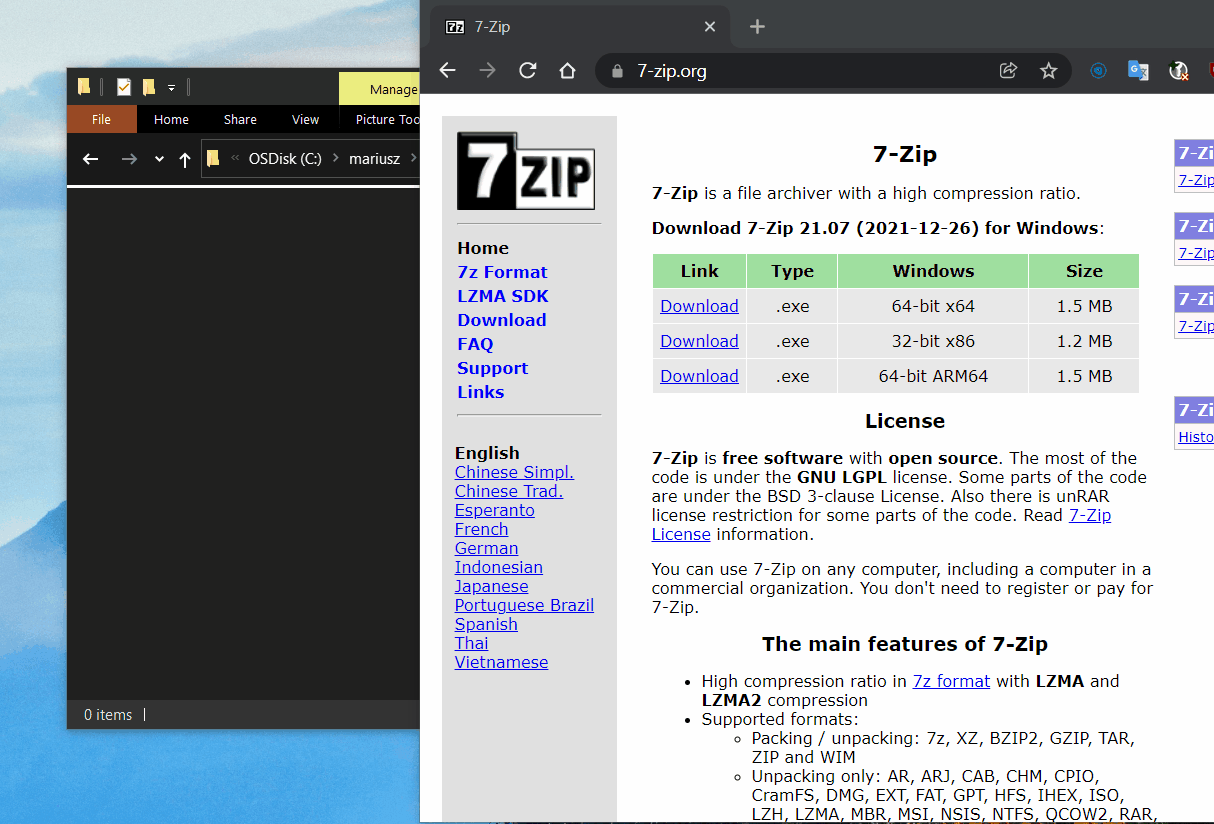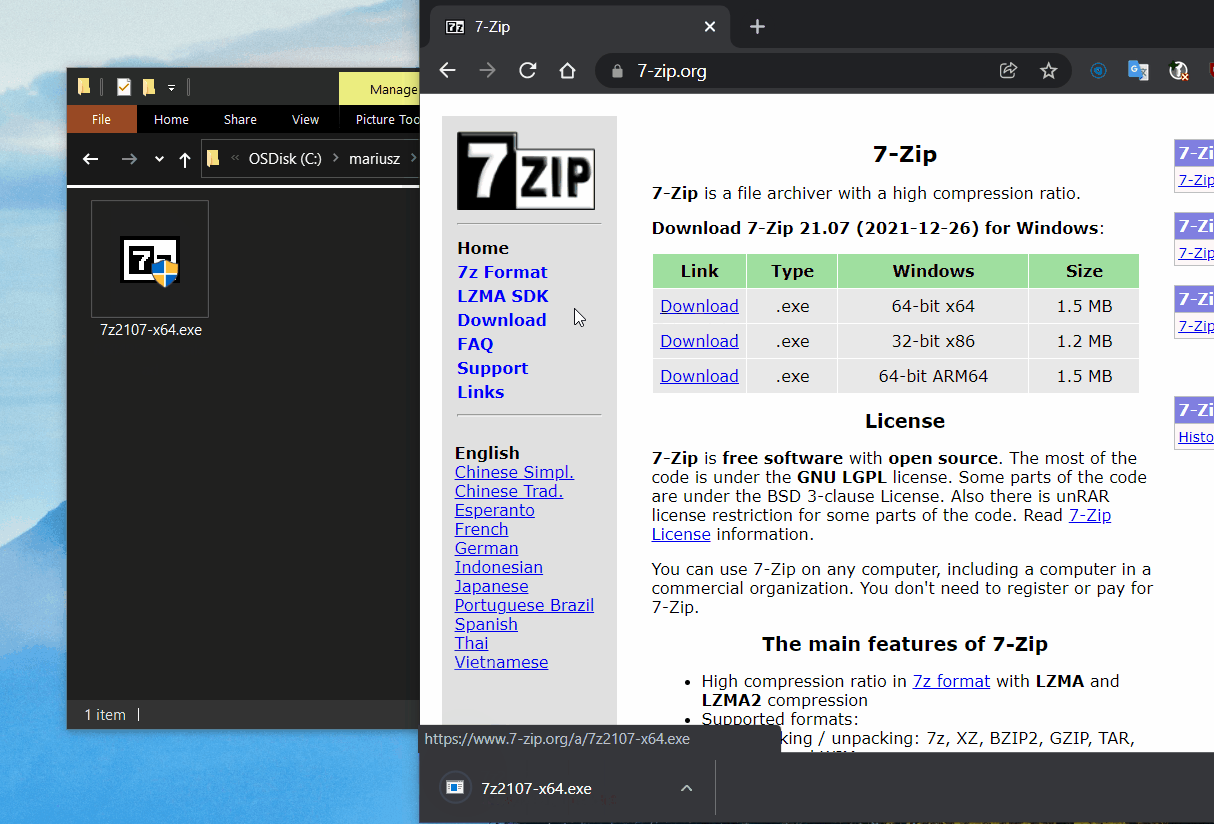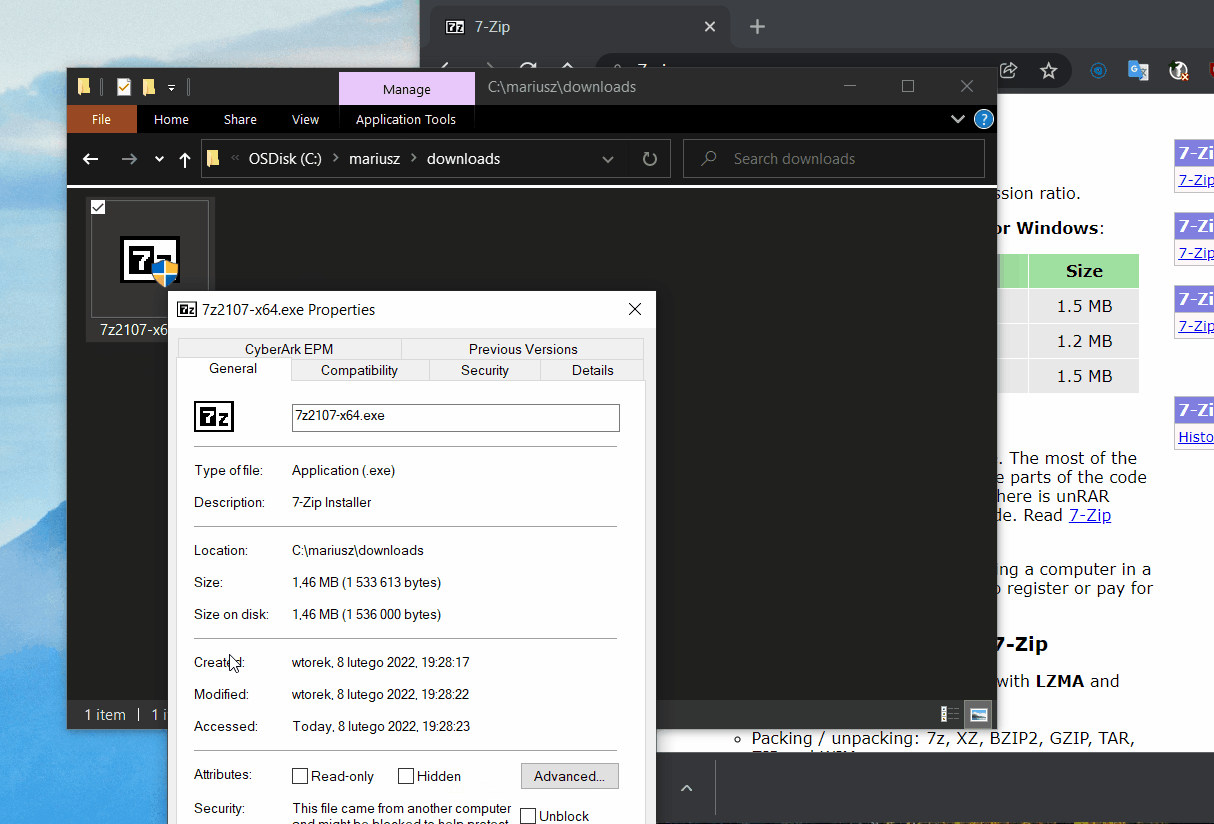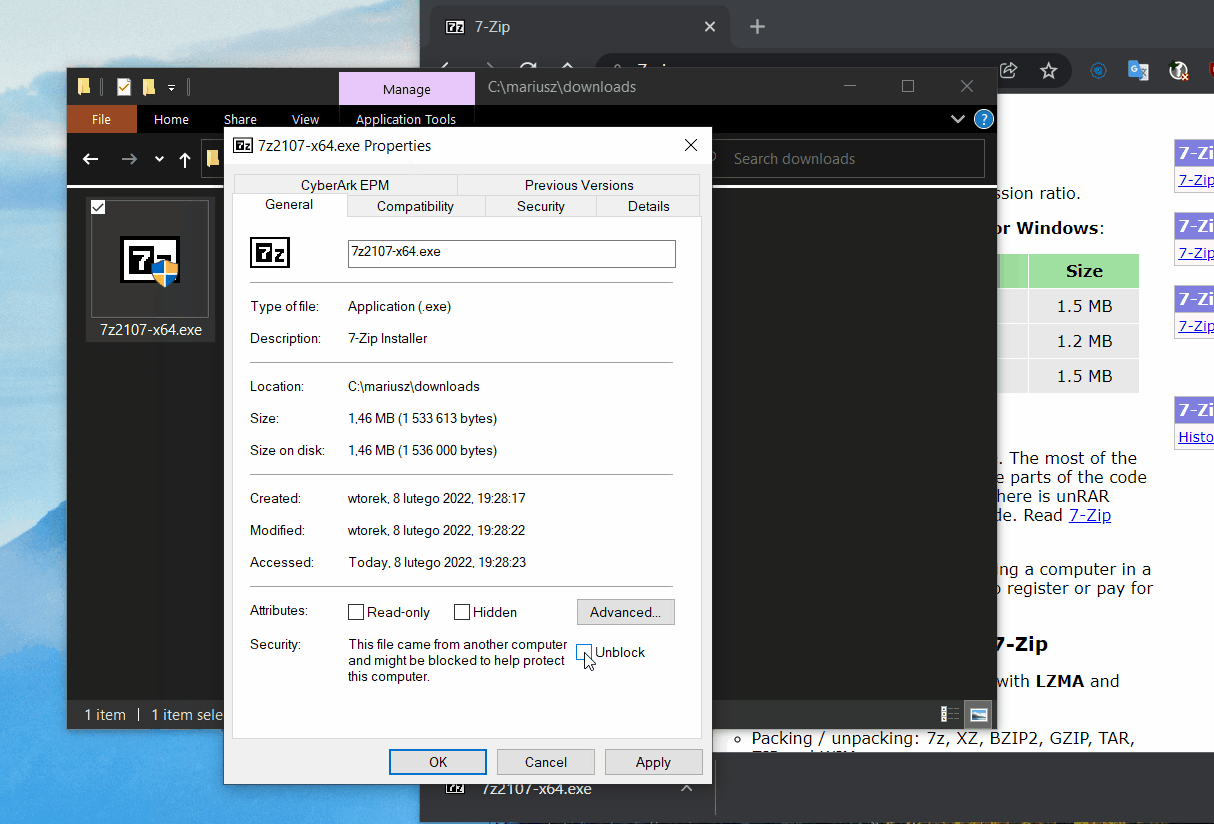
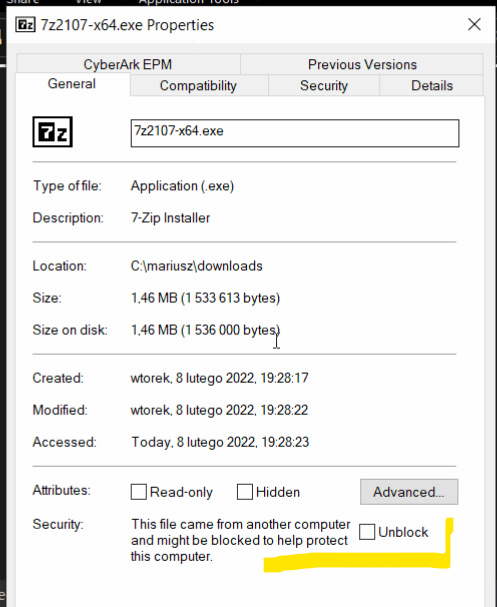
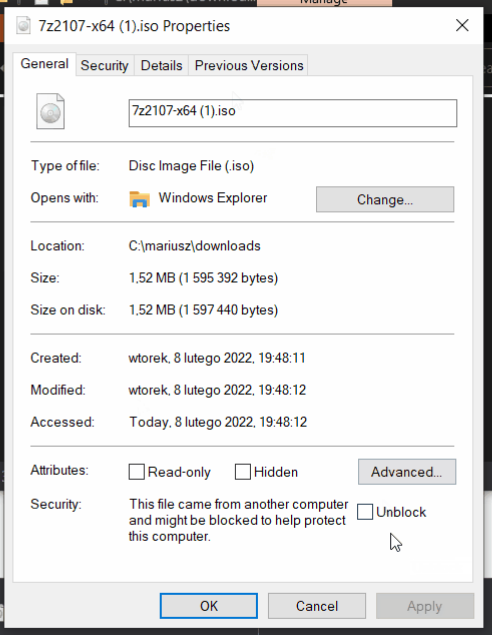
Après avoir téléchargé un fichier, faites un clic droit dessus et examinez ses propriétés.
Vous verrez un message vous invitant à débloquer le fichier, car il provient d'une zone non fiable :
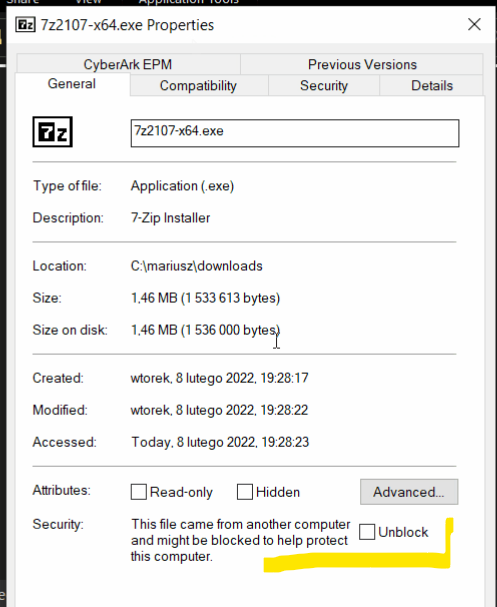
Cette information est stockée dans le flux ADS NTFS (Alternate Data Stream) nommé Zone.Identifier qui ressemble à ceci :
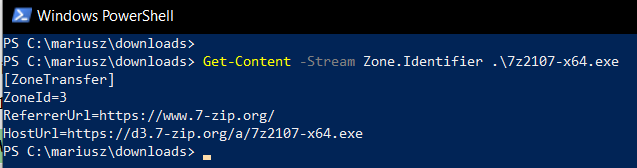
Le ZoneId=3 joue le rôle de marquage du fichier comme contaminé.
En utilisant PackMyPayload.py, placez le fichier dans un disque ISO Joliet facilement avec une commande :
PS> py PackMyPayload.py 7z2107-x64.exe 7z2107-x64.iso
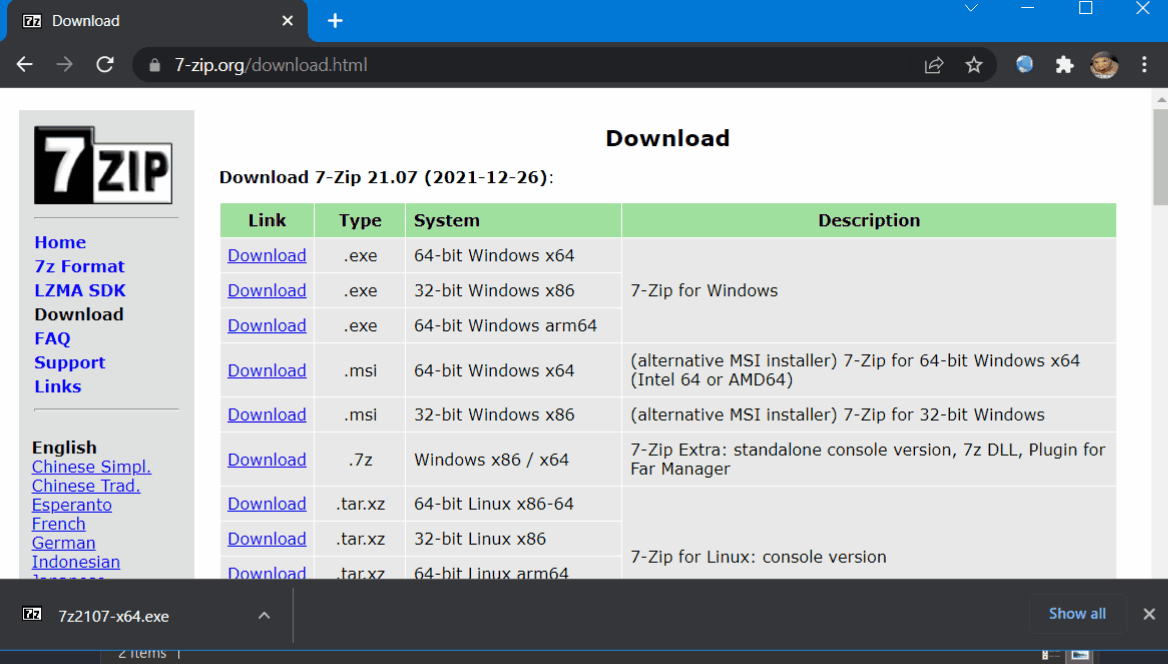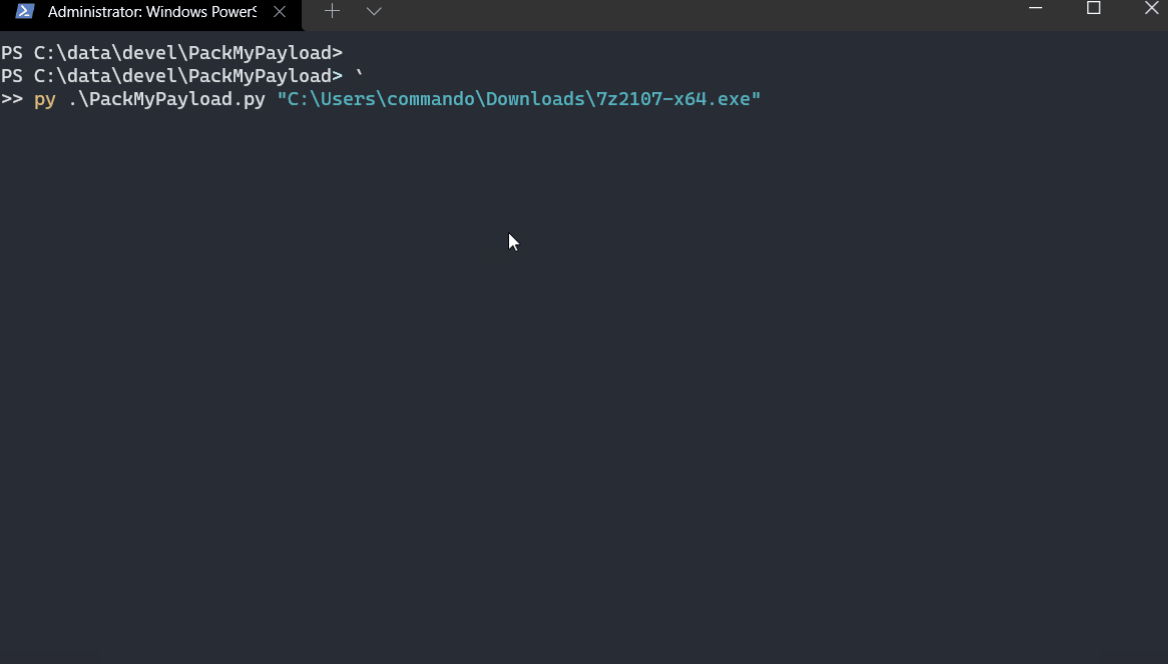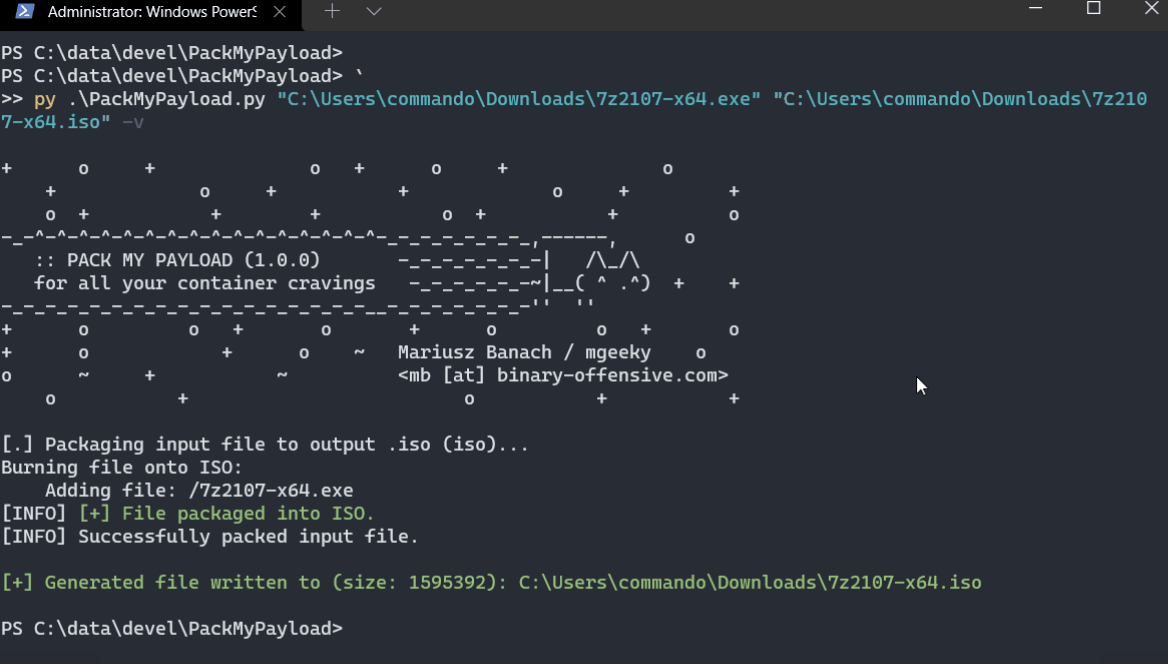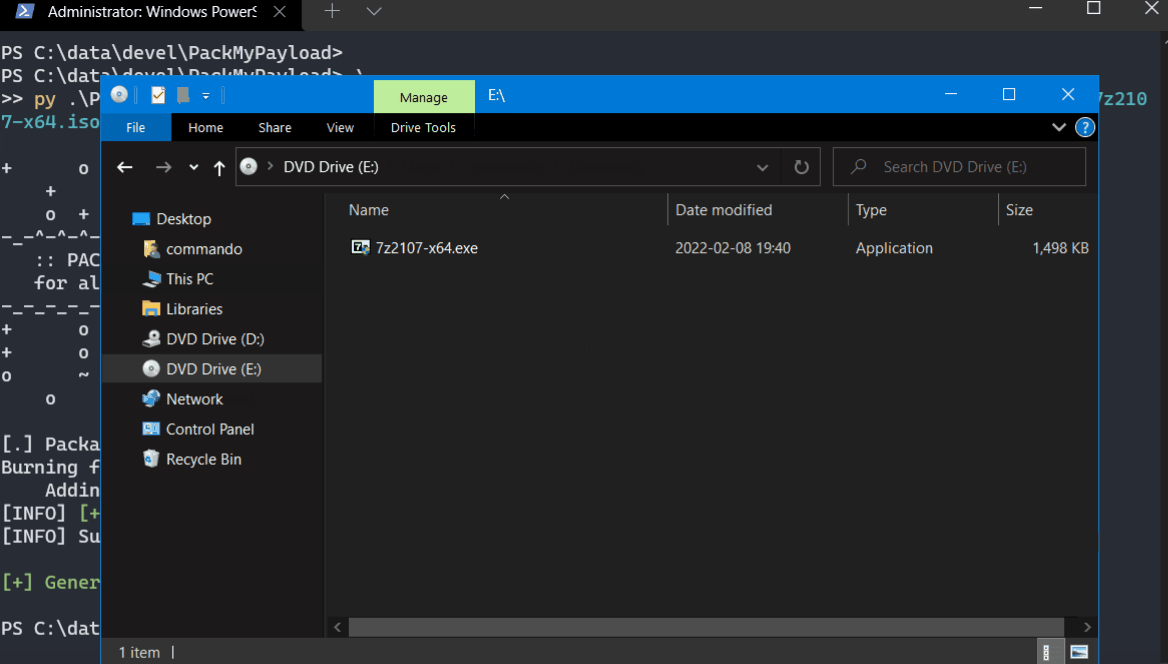
Après avoir créé le fichier ISO, simulez un serveur HTTP avec Python :
PS> py -m http.server 80
puis téléchargez le fichier ISO avec votre navigateur.
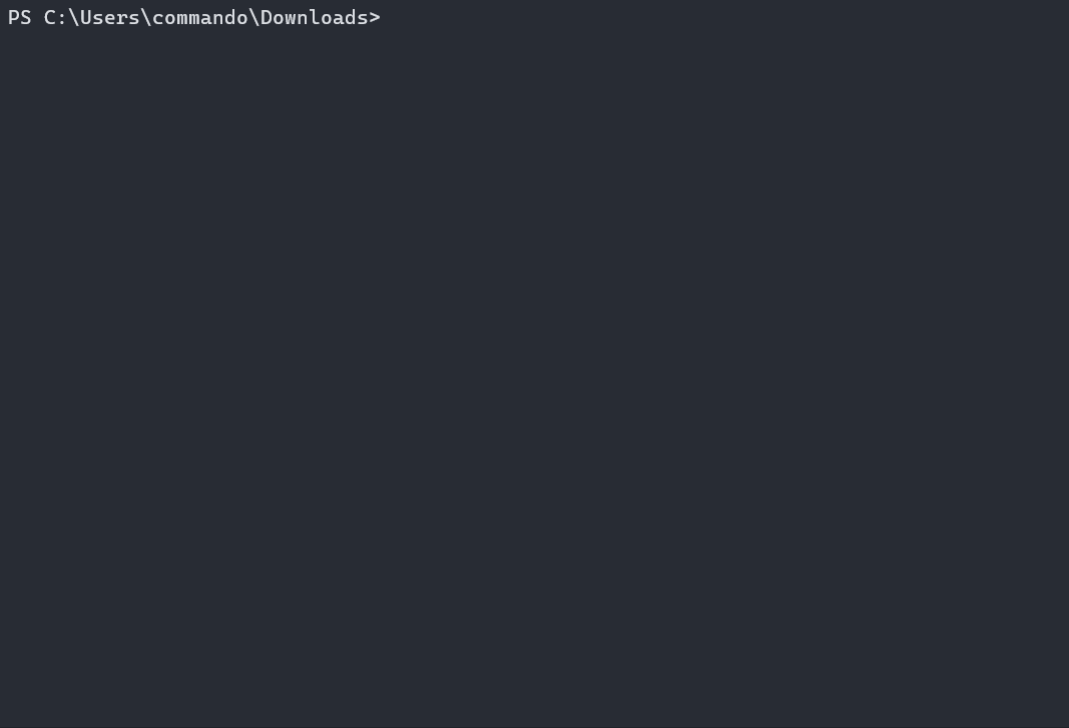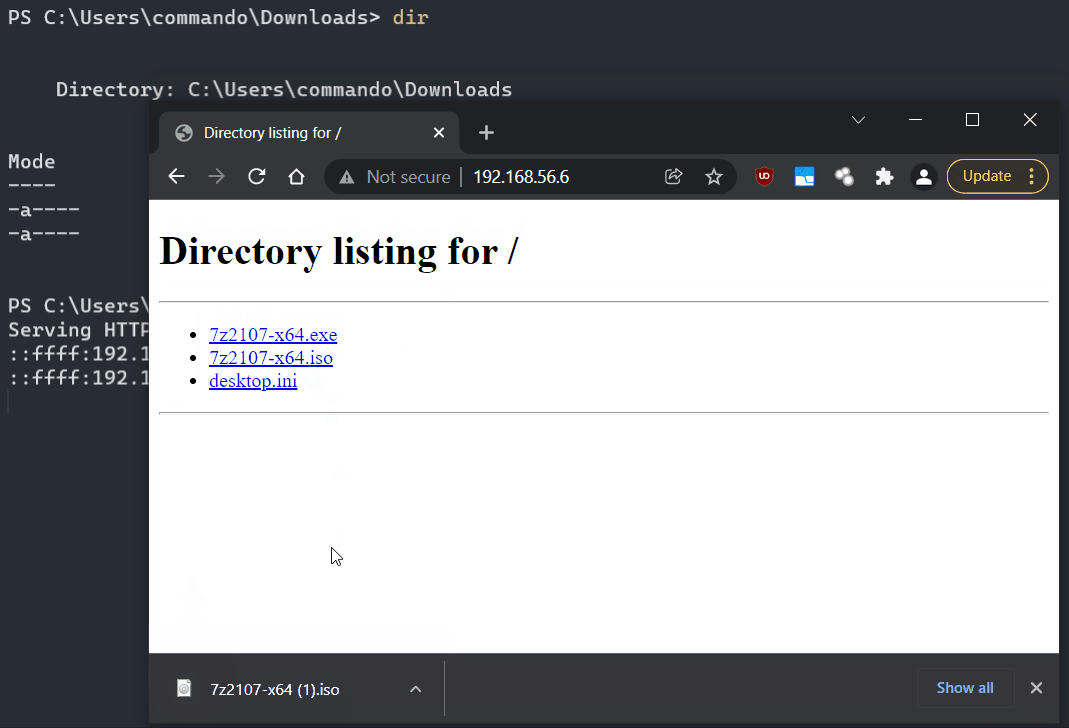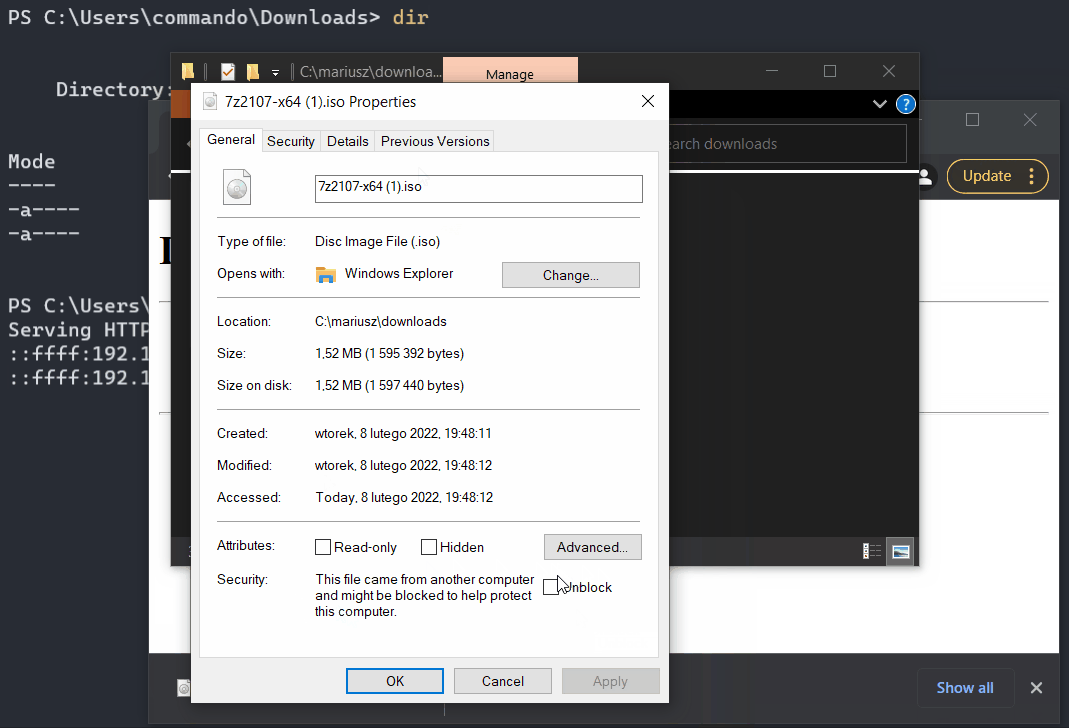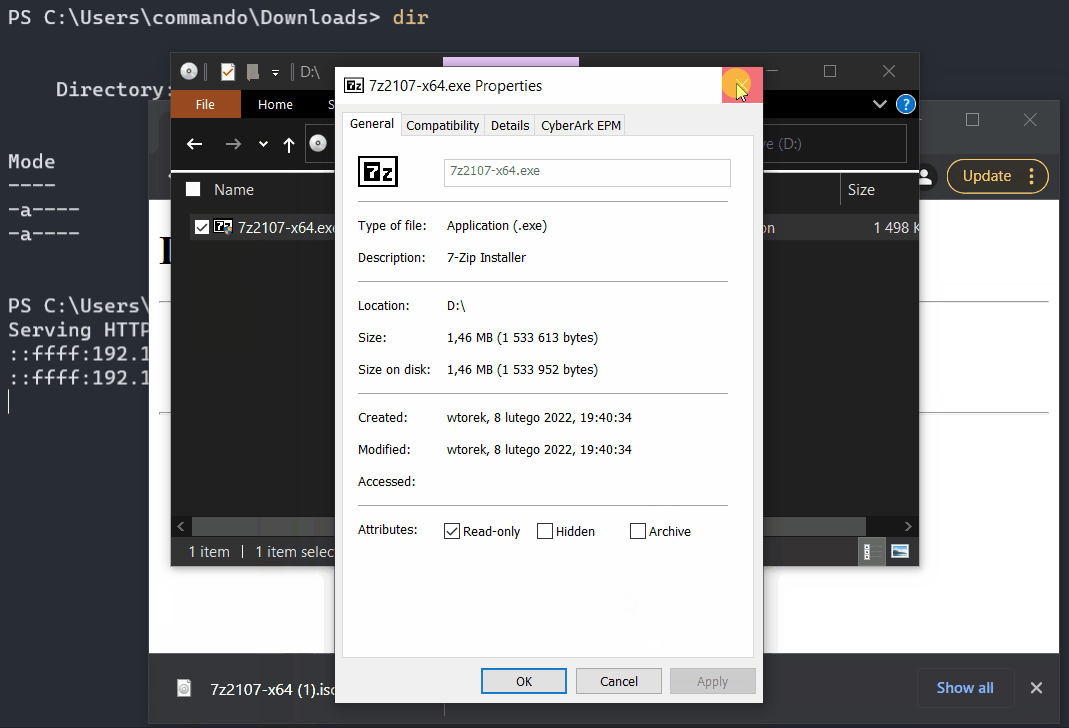
Lorsque vous examinez les Propriétés de ce fichier ISO, vous verrez qu'il est marqué avec le flag MOTW.
Cependant, le fichier EXE d'installation 7zip interne n'est pas marqué MOTW !
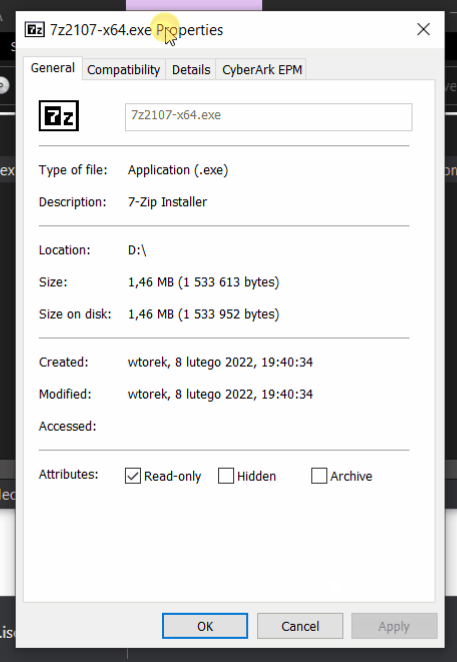
En profitant de l'occasion que les regards de l'industrie sont tournés vers la décision courageuse de Microsoft de bloquer les macros VBA, nous, chercheurs en sécurité professionnels prenant en compte la maximisation de la résilience des technologies mondiales face à leur mauvaise utilisation, voulons ajouter l'aperçu suivant dans les TTP actuelles des acteurs menaçants :
Les acteurs menaçants sont bien conscients de l'impact de MOTW sur leurs charges utiles de phishing. Ils se sont adaptés il y a longtemps et font désormais passer leurs programmes malveillants à l'intérieur de conteneurs. Parmi les plus couramment observés, on peut souligner ISO, IMG, CAB.
Je publie maintenant cet outil pour augmenter l'élan créé par la position de Microsoft et pour aider à intensifier les discussions sur ces voies de contournement.
Il est conseillé de contenir (et/ou de bloquer) les fichiers ayant les extensions ci-dessus chaque fois qu'ils proviennent de zones non fiables, et chaque fois que applicable :
L'outil publié permettra, espérons-le, à plus d'équipes Red de simuler les risques discutés et de les aider à identifier plus facilement les lacunes de détection dans les défenses de leurs partenaires.
Ce script offre les fonctions et avantages suivants :
Formats supportés :
