
 mein-0/fortiless
Preuve de concept et analyse d'une écriture hors limites dans le noyau de type 3 dans le minifiltre FortiShield_74.sys de FortiClient, incluant les détails du protocole de port et les preuves de plantage BSOD.

salut les hackers.
FortiClient 7.4.8.2066 embarque FortiShield_74.sys, un minifilter signé à l'altitude 320000. Il crée \FortiShieldPort avec FltBuildDefaultSecurityDescriptor, donc seuls SYSTEM et les Administrateurs peuvent s'y connecter. Un utilisateur normal obtient 0x80070005. Pas de contournement UAC, pas de conte de fées pour utilisateur standard.
Le protocole du port est minuscule. Le type 0 est l'« authentification » : MD5("%08x" pid + fc_1A2Brown3Fox4Jumped5Over6A7Lazy8Dog). Le secret est une chaîne statique dans .rdata. La sécurité de pointe de 2026. Avec elle, vous ajoutez votre PID à la liste de contournement et basculez la protection (type 1/2). Le type 3 est le bug. Il prend une chaîne de chemin wide et la copie à la fin d'un buffer global sans aucune vérification de longueur. 4000 wchars plus tard, vous avez écrasé le chemin de protection à +0x400 et le pilote écrit dans .pdata. Pas de heap grooming, pas de race. Il sort simplement de la page.
Bugcheck 0x000000BE ATTEMPTED_WRITE_TO_READONLY_MEMORY
Faulting instruction: FortiShield_74+0xb56b (mov [rcx],ax)
Write address: DAT_14001b690 + 0x1970
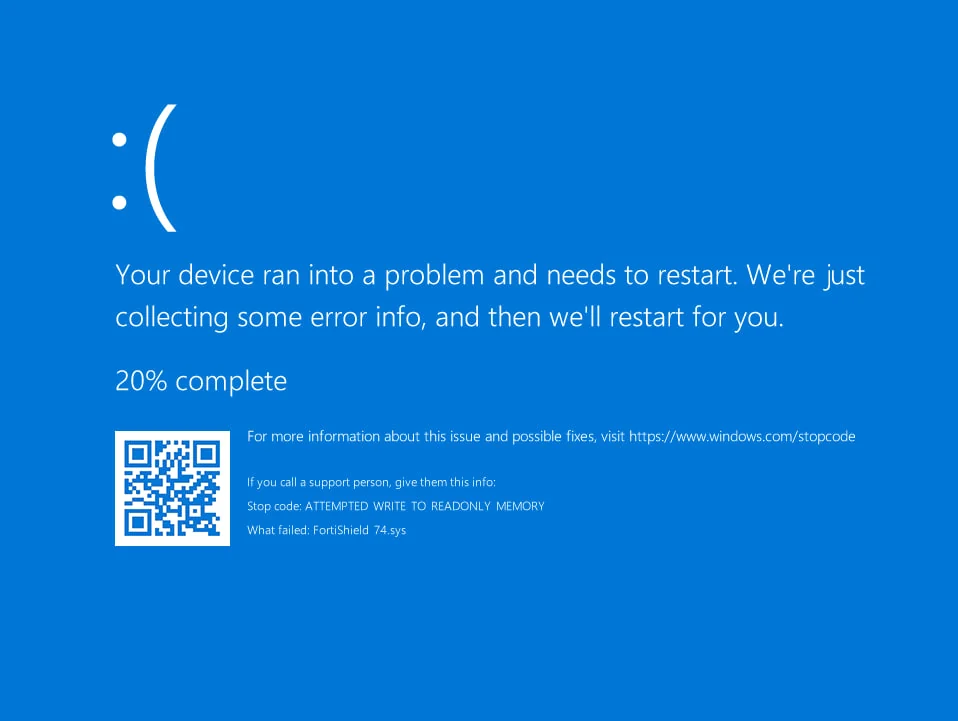
La boucle de copie se trouve à +0xb560, destination DAT_14001b690+0x2e. Elle dévore le chemin de protection de FortiClient avant d'atteindre la page en lecture seule. Fortinet appelle ça un bouclier ; il ne protège le BSOD de rien. Testé sur Windows 10 x64 22H2 (build 19045.6456) avec FortiClient 7.4.8.2066. L'installeur ZTNA n'enregistre même pas le minifilter, je l'ai donc chargé à la main
plus une clé Instances\<name> avec Altitude=320000.
Je n'ai pas pu signaler Fortnite parce que des gens m'ont bloqué. Pas de CVE, pas de correctif.
Restez à l'écoute, et continuez à hacker.
