 OpenClaw Machines
Exécutez autant d'agents OpenClaw isolés que nécessaire, sur votre propre matériel.


OpenClaw Machines est une plateforme open source pour exécuter
OpenClaw dans des sandbox sécurisées pour l'IA sur votre
propre infrastructure. Un plan de contrôle orchestre vos hôtes, et chaque
agent s'exécute dans son propre
Firecracker microVM sur
ceux-ci — isolé au niveau matériel, sûr pour le code non fiable et généré par l'agent. Un
plan de données Cloudflare sert de porte d'entrée : chaque machine obtient
son propre sous-domaine derrière une authentification périphérique, accessible via un tunnel qui se termine à l'intérieur
de la VM — aucun port hôte n'est exposé pour le trafic utilisateur-VM. Le plan de contrôle
actuel nécessite toujours un accès privé ou restreint par pare-feu à l'API de contrôle
authentifiée de chaque agent sur 9090. Voyez-le en fonctionnement sur
openclawmachines.com.
Le noyau public sous licence Apache-2.0 fournit chaque élément de cette pile :
- un plan de contrôle minimal —
API Go, comptes Postgres, machines et hôtes ;
placement,
cycle de vie des machines,
inscription des hôtes,
sauvegardes et
workflows durables ;
- l'agent hôte
(
ocm-agent) — démarre, supervise et supprime les microVM Firecracker sur vos
machines Linux inscrites, gérant le réseau bridge/TAP et la mise en place du système de fichiers racine ;
- un proxy LLM
par hôte (LiteLLM) — un seul endroit pour les clés de modèle et la prise en charge BYO-key, avec un
suivi d'utilisation par machine entre les fournisseurs (ou vos propres modèles servis localement) ;
- l'exécution OpenClaw — les
éléments dans la VM : proxy d'authentification, passerelle de chat web, terminal en direct et le
flux de mise en scène / mise à niveau piloté par artefact ;
- l'exécution navigateur —
des VM de navigateur Chromium couplées avec routage CDP et une vue en direct regardable ;
- les intégrations d'espace de travail / MCP natif
— GitHub, Google Workspace, OpenAPI, GraphQL et outils MCP distants connectés
une fois par espace de travail et exposés aux machines via la façade MCP d'OCM ;
- et les pipelines de build qui assemblent le tout — chaque
commande de build de composant, la disposition du bucket d'artefacts GCS, les scripts
d'approvisionnement des hôtes et les voies de publication.
L'interface en ligne de commande ocm réside dans le dépôt Apache-2.0 séparé
mathaix/ocm-cli.
Lien vidéo
Cliquez sur la capture d'écran pour regarder la démo de 43 secondes sur YouTube. Il s'agit d'une
image liée, pas d'un lecteur intégré.
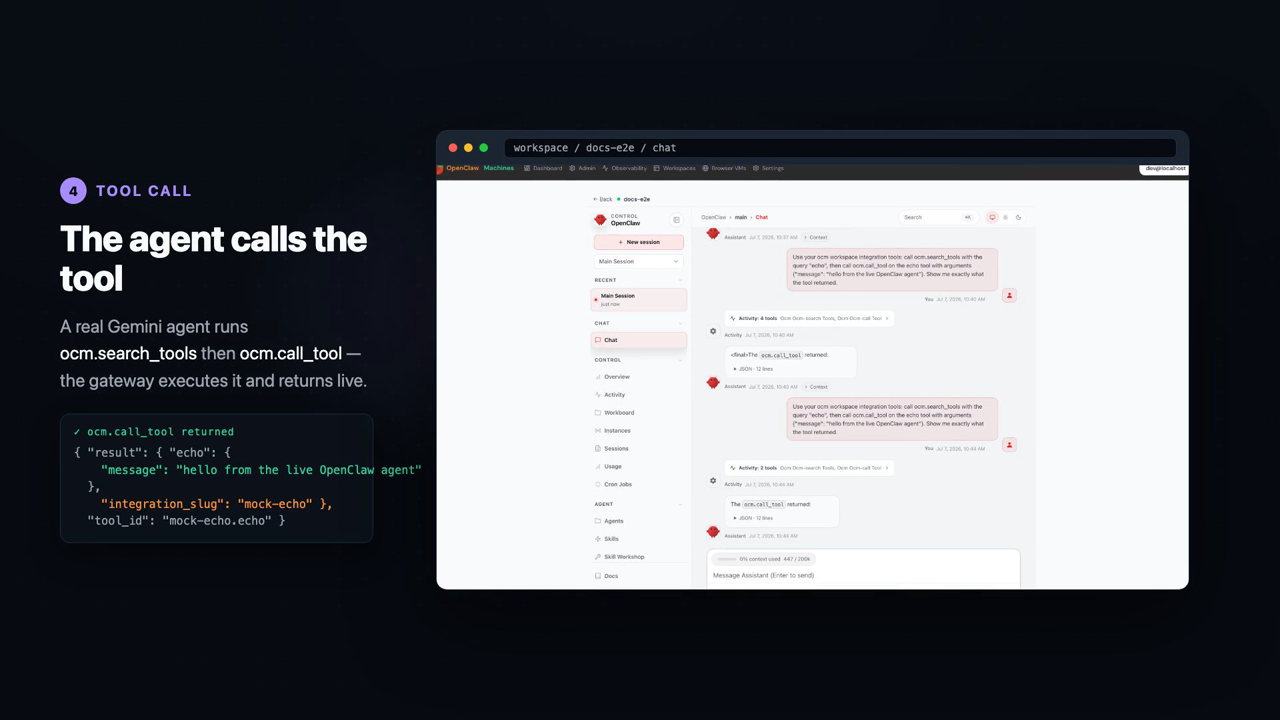
La démo couvre l'intégration d'un hôte, le démarrage d'un agent, le terminal de la VM Firecracker
en cours d'exécution, les intégrations MCP de l'espace de travail, et un appel d'outil d'agent de bout en bout.
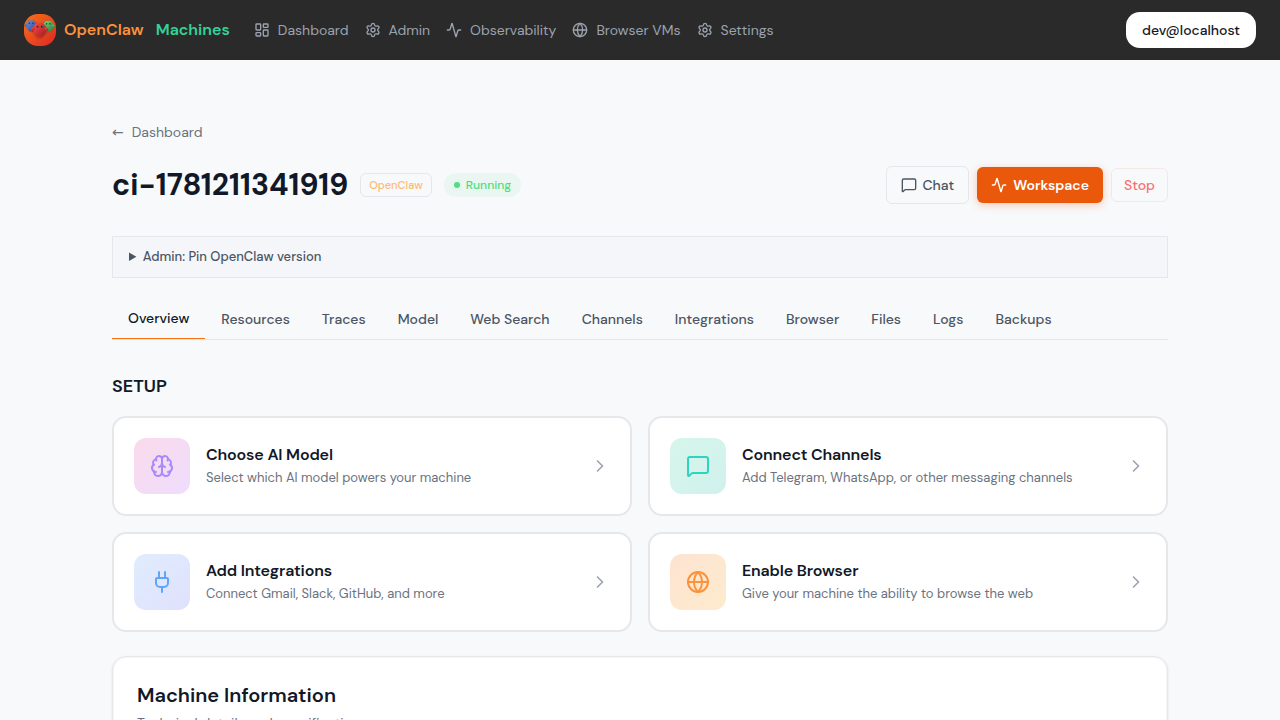
Pourquoi OpenClaw Machines
- Sécurité. Une véritable isolation, pas des conteneurs : une microVM Firecracker par
agent, avec son propre noyau invité derrière une barrière matérielle KVM — et une authentification
appliquée en périphérie et à nouveau à l'intérieur de chaque VM.
- Coût. Un coût de serveur fixe unique : louez une seule machine nue et exécutez autant
d'agents isolés matériellement qu'elle peut en contenir — voir
comment les options se comparent. La même architecture
réduit également les dépenses en tokens : acheminez les agents vers des modèles open source fonctionnant sur votre propre
GPU au lieu de payer des API par token.
- Souveraineté. Votre matériel, vos données, vos clés. Exécutez le plan de contrôle
et les workers sur des machines que vous possédez, et acheminez le trafic des modèles via le
proxy LLM par hôte vers n'importe quel fournisseur — ou vers des modèles servis sur vos propres GPU.
- Open source. Noyau public Apache-2.0 et
ocm CLI compagnon, sous licence permissive pour
adoption, intégration et contribution.
- Entreprise. Comptes multi-utilisateurs et équipes, gestion des hôtes restreinte aux administrateurs,
secrets cryptés par machine et politiques de capacité/placement sur votre
flotte.
- Écosystème. VM navigateur pour l'automatisation web, terminal en direct et chat web,
routage par VM, intégrations MCP natives limitées à l'espace de travail, sauvegardes/instantanés,
mémoire d'agent et observabilité avec traçage OpenTelemetry/Opik et
suivi d'utilisation par machine.
Si vous exécutez OpenClaw aujourd'hui, vous avez
quelques options :
- Matériel local — exécutez-le sur votre propre ordinateur portable ou de bureau.
- Un VPS (par ex. Hostinger, DigitalOcean) — louez un serveur virtuel et exécutez-le
là-bas.
- Un service géré (par ex. KiloClaw) — lancez une instance OpenClaw hébergée et
payez par instance.
OpenClaw Machines est la quatrième option : louez un serveur nu
(OVHcloud, Hetzner, …), pointez OpenClaw Machines dessus et lancez autant
d'instances OpenClaw isolées matériellement que la machine peut en contenir. Un agent ou
cinquante — le coût reste un serveur fixe unique.
 mathaix/openclawmachines

