
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
XSS-Scanner — Scanner XSS qui détecte les vulnérabilités de type Cross-Site Scripting dans un site web en injectant des scripts malveillants. | Kitploit
Outils/GitHubGitHub/mariagarber/xss-scanner
Scanners de VulnérabilitésScanners de Vulnérabilités WebExploitation d'Applications WebSécurité Web
GitHubmariagarber/xss-scanner

XSS-Scanner

Scanner XSS qui détecte les vulnérabilités de type Cross-Site Scripting dans un site web en injectant des scripts malveillants.

Voir le dépôt
1283572il y a 6 ansVérifié par Kitploit
Partager

Scanner XSS

Le Cross-Site Scripting (XSS) est l'une des vulnérabilités d'application web les plus connues. Il possède même un chapitre dédié dans le projet OWASP Top 10 et c'est une vulnérabilité très recherchée dans les programmes de bug bounty.

Le scanner reçoit un lien de l'utilisateur et analyse le site web à la recherche de vulnérabilités XSS en injectant des scripts malveillants dans les champs de saisie. L'injection se fait dans un navigateur sans tête nommé Chromium et contrôlé par l'automatisation Puppeteer.

Il fonctionne en deux étapes :
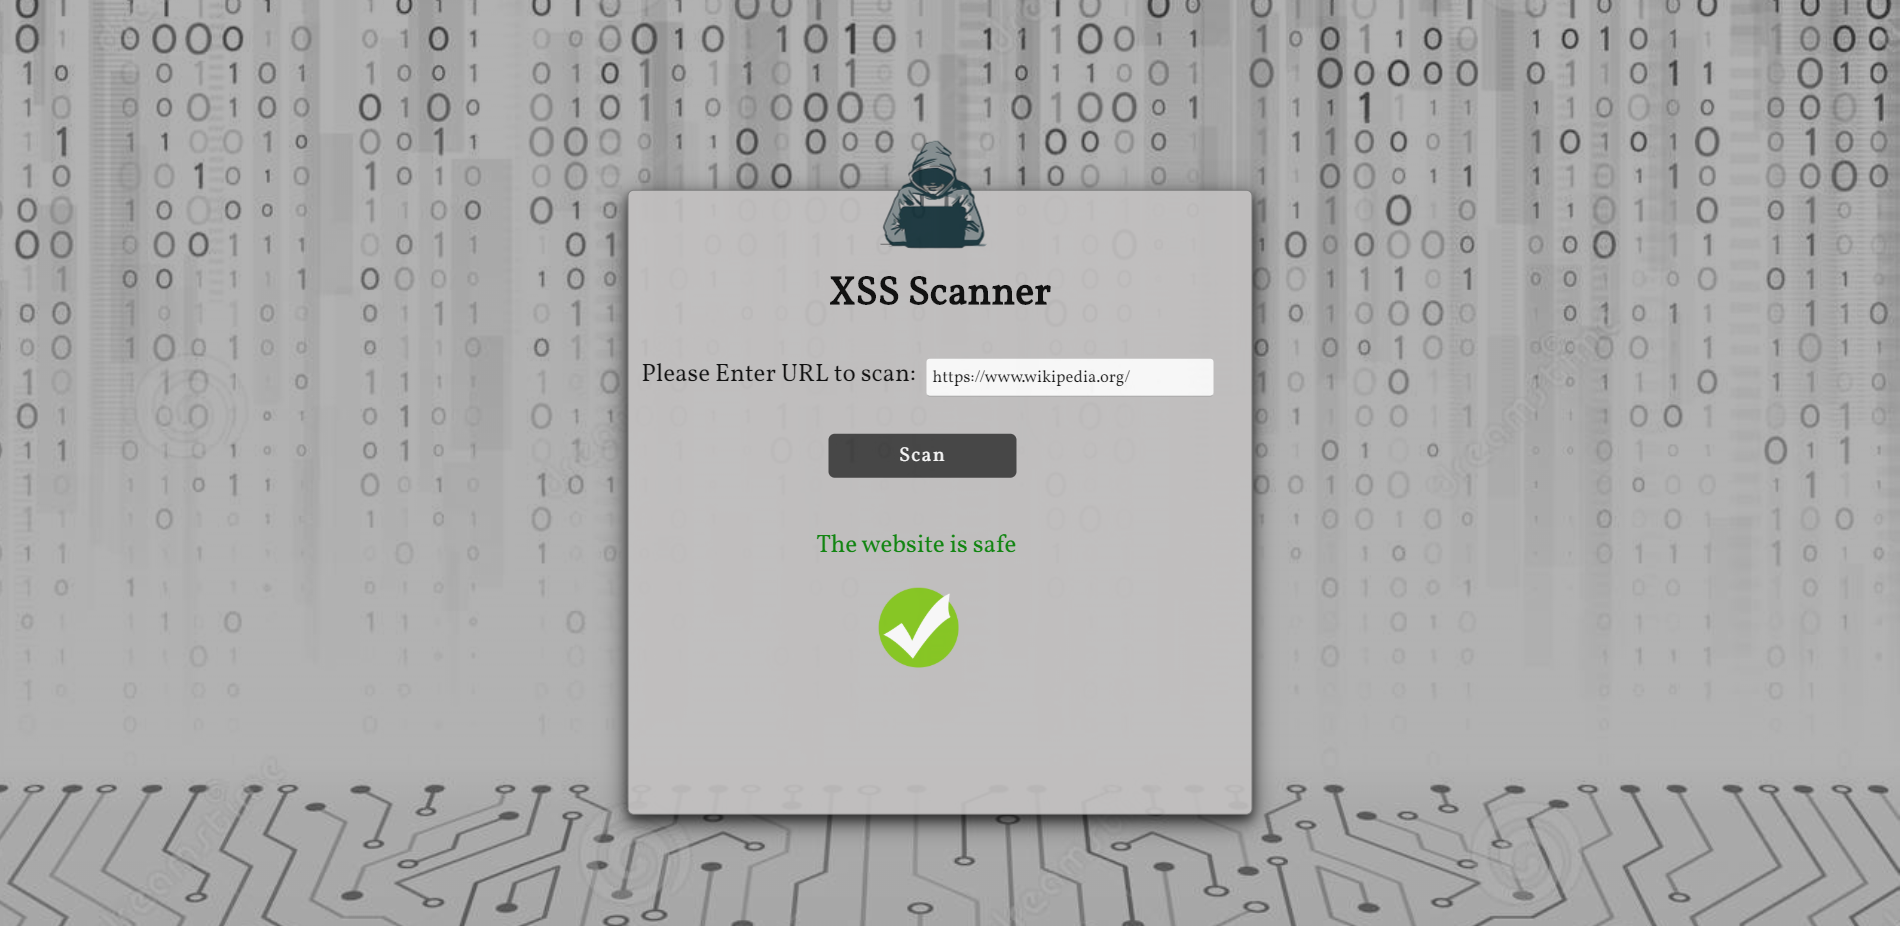
  1. Trouver la cible : Dans cette première étape, l'outil tente d'identifier tous les endroits de la page, y compris les paramètres injectables dans les formulaires, les URL, les en-têtes, etc.
  2. Tester les XSS : Pour chaque endroit découvert à l'étape précédente, le scanner tentera de détecter si les paramètres sont vulnérables au Cross-Site Scripting. L'outil injecte un morceau de code JavaScript, incluant certains caractères HTML spéciaux (>, <, ", ') et essaie de voir s'ils sont renvoyés dans la page de réponse sans assainissement. Si l'outil détecte au moins une vulnérabilité, il renverra que le site web présente une vulnérabilité XSS.

Technologies

  • Puppeteer
  • Javascript
  • NodeJS
  • Express

Comment installer

Clonez le dépôt :

git clone https://github.com/MariaGarber/XSS-Scanner.git

Entrez dans le dossier cloné :

cd XSS-Scanner

Installez les dépendances :

npm install

Lancez l'application :

npm start

Ouvrez le navigateur à l'adresse http://localhost:4000/

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    247

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





