 maqp/tfc
Tinfoil Chat - Système de messagerie sécurisé de bout en bout, routé en oignon

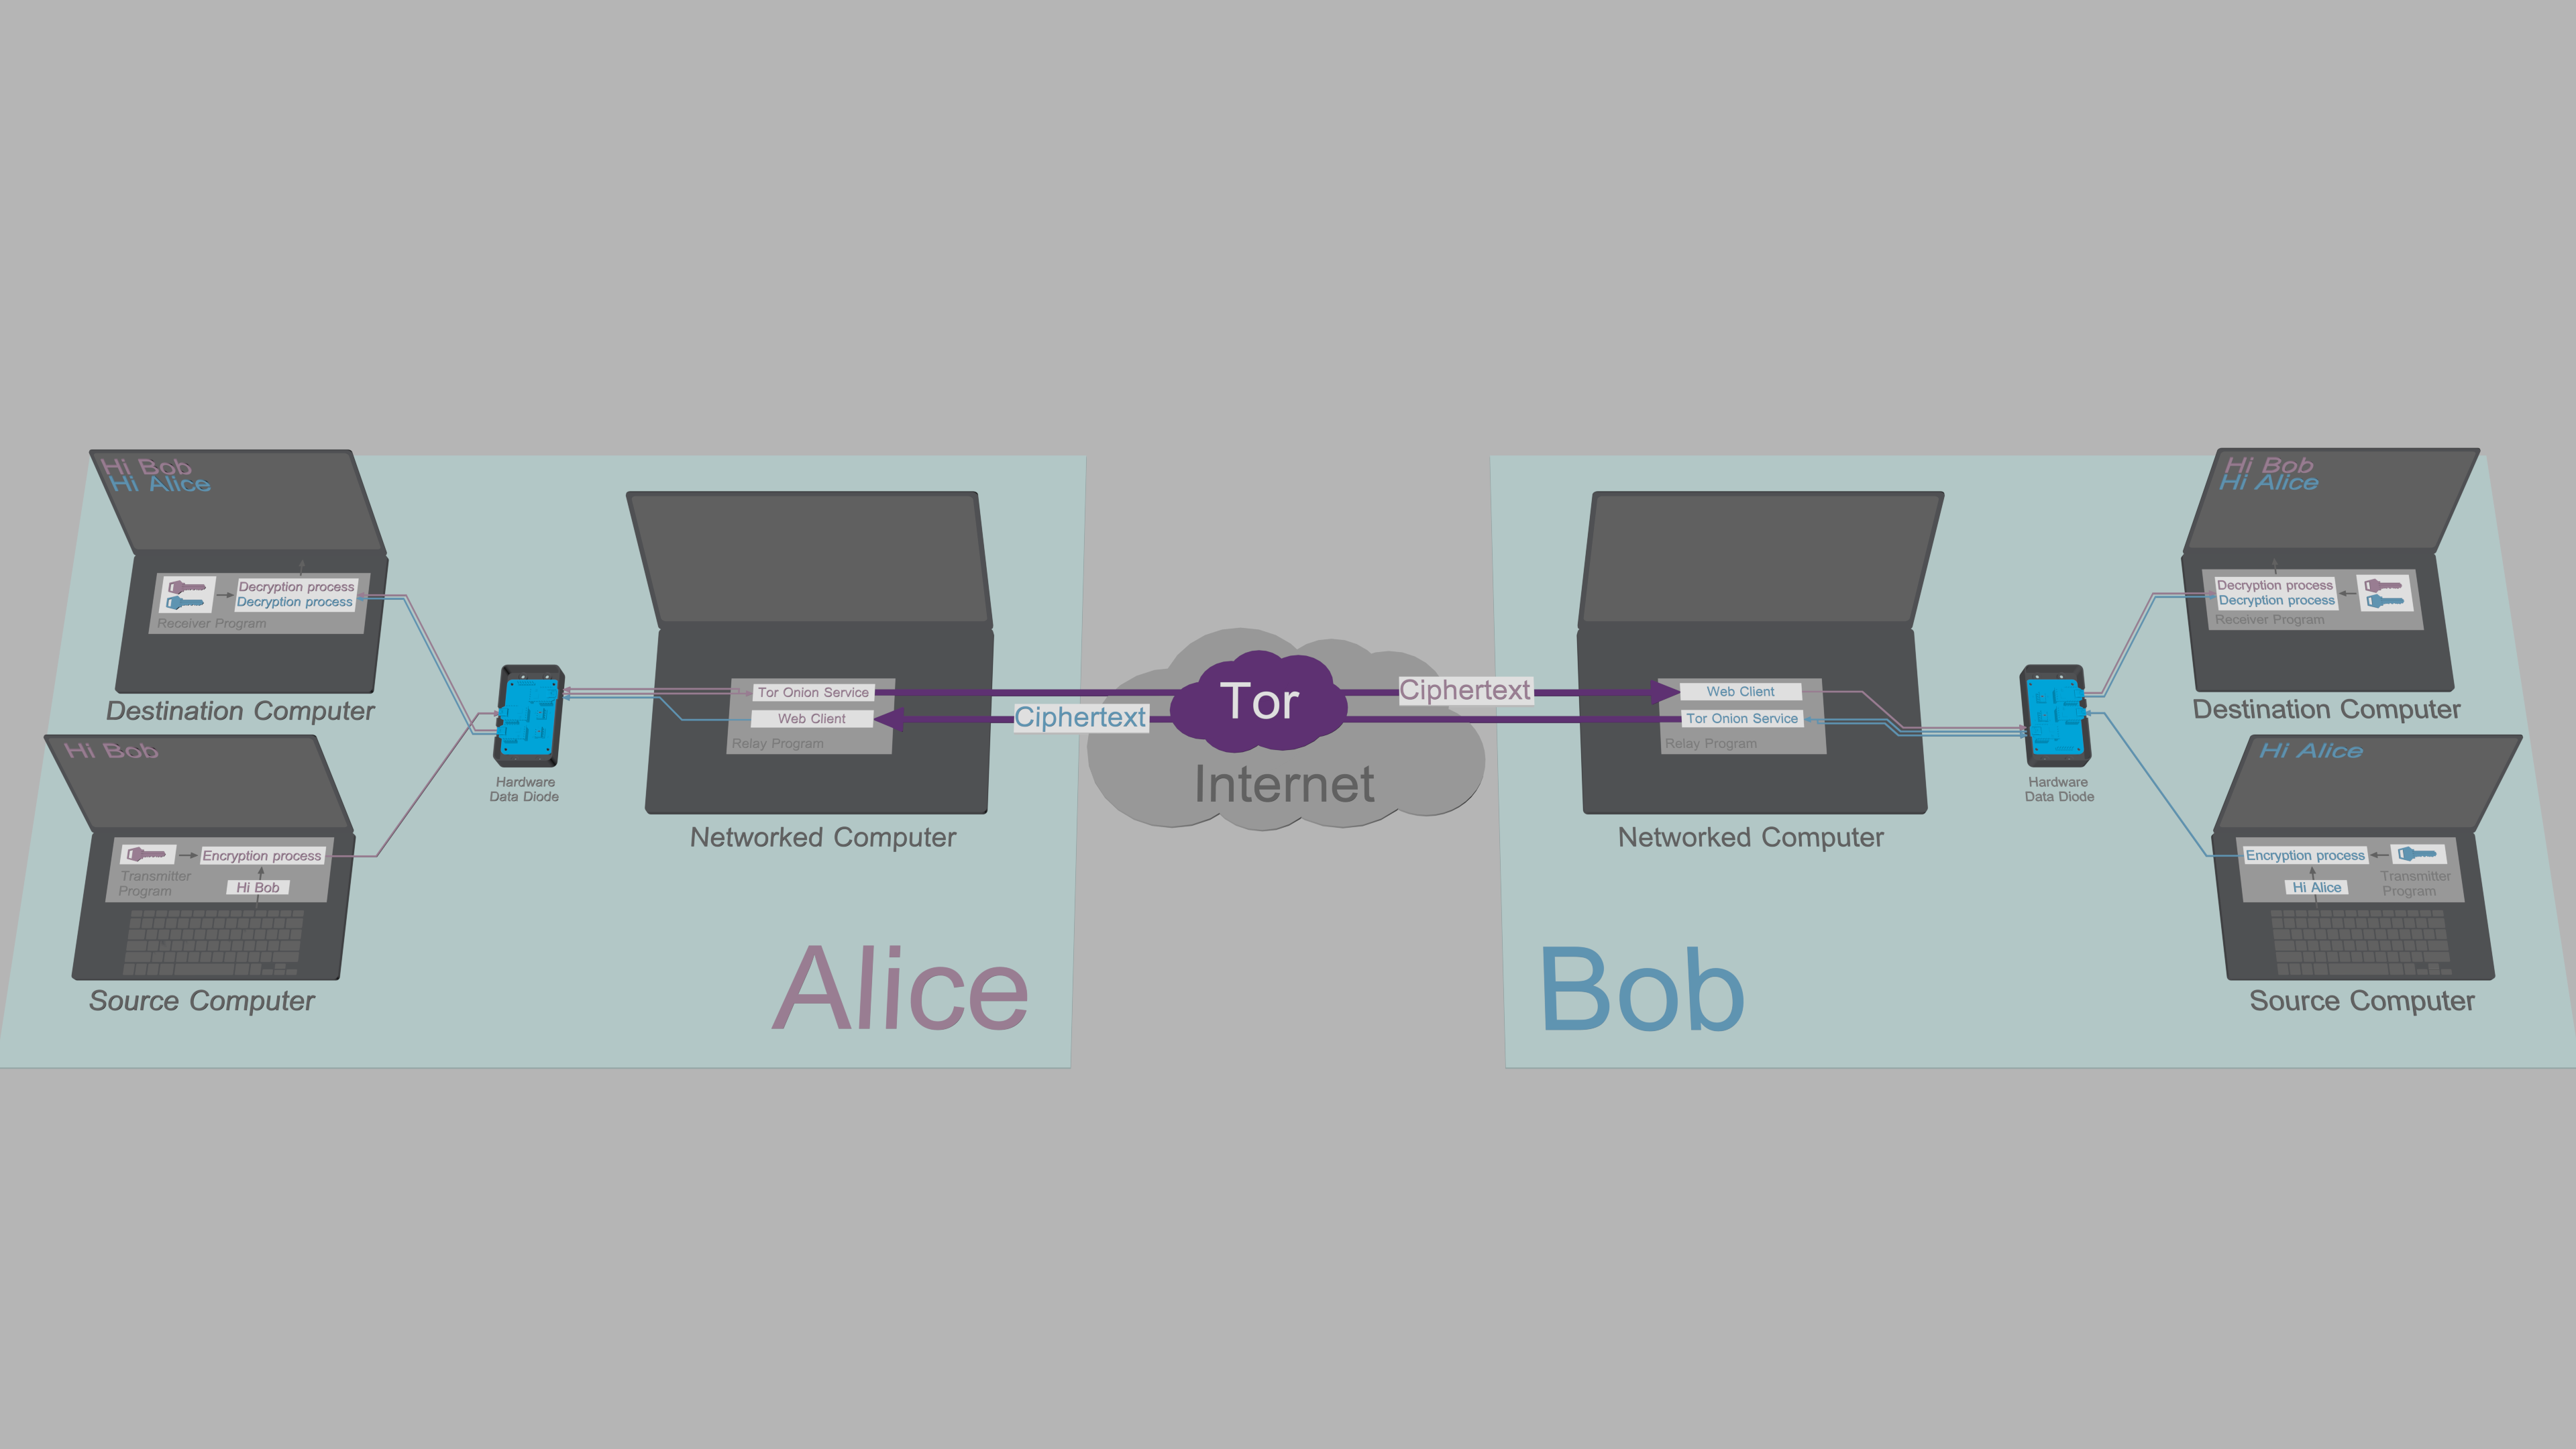
<img align="right" src="https://assets.kitploit.com/production/public/readmes/3245/ce0a6263c87967b3301116d784fb1d7d8ae3214a4d1c86986417672506c1172a.png" style="position: relative; top: 0; left: 0;"> ### Tinfoil Chat [](https://www.gnu.org/licenses/gpl-3.0) [](https://python.org) [](http://mypy-lang.org/) [](https://www.codacy.com/gh/maqp/tfc/dashboard?utm_source=github.com&utm_medium=referral&utm_content=maqp/tfc&utm_campaign=Badge_Grade) [](https://www.codefactor.io/repository/github/maqp/tfc) [](https://snyk.io/test/github/maqp/tfc) Tinfoil Chat (TFC) est un système de messagerie [FOSS](https://www.gnu.org/philosophy/free-sw.html)+[FHD](https://www.gnu.org/philosophy/free-hardware-designs.en.html) [pair-à-pair](https://en.wikipedia.org/wiki/Peer-to-peer) qui repose sur une architecture matérielle à haute assurance pour protéger les utilisateurs contre [la collecte passive](https://en.wikipedia.org/wiki/Upstream_collection), [les attaques MITM](https://en.wikipedia.org/wiki/Man-in-the-middle_attack) et surtout, [l'exfiltration de clés à distance](https://en.wikipedia.org/wiki/Data_exfiltration). TFC est conçu pour les personnes ayant l'un des modèles de menace les plus complexes : les groupes de criminalité organisée et les pirates informatiques étatiques qui contournent le chiffrement de bout en bout des applications de messagerie sécurisées traditionnelles en piratant le point de terminaison. --- ### AVERTISSEMENT, VEUILLEZ LIRE : [La commande /rr de TFC 2.26.04 permet une exfiltration lente et discrète de données.](https://github.com/maqp/tfc/issues/139) ### tl;dr : Cessez d'utiliser la commande `/rr`. --- #### Cryptographie de pointe TFC utilise le [chiffrement de bout en bout](https://en.wikipedia.org/wiki/End-to-end_encryption) [XChaCha20](https://cr.yp.to/chacha/chacha-20080128.pdf)-[Poly1305](https://cr.yp.to/mac/poly1305-20050329.pdf) avec [authentification déniable](https://en.wikipedia.org/wiki/Deniable_encryption#Deniable_authentication) pour protéger tous les messages et fichiers envoyés aux destinataires individuels et aux groupes. Les clés symétriques sont soit [pré-partagées](https://en.wikipedia.org/wiki/Pre-shared_key), soit échangées à l'aide de [X448](https://eprint.iacr.org/2015/625.pdf), dont les [empreintes](https://en.wikipedia.org/wiki/Public_key_fingerprint) en base 10 sont vérifiées via un canal hors bande. TFC assure une [confidentialité persistante](https://en.wikipedia.org/wiki/Forward_secrecy) par message grâce à un [hash ratchet](https://www.youtube.com/watch?v=9sO2qdTci-s#t=1m34s) basé sur [BLAKE2b](https://blake2.net/blake2.pdf). Toutes les données utilisateur persistantes sont chiffrées localement à l'aide de XChaCha20-Poly1305, dont la clé est dérivée du mot de passe et du sel à l'aide de [Argon2id](https://github.com/P-H-C/phc-winner-argon2/blob/master/argon2-specs.pdf), dont les paramètres sont automatiquement ajustés conformément aux bonnes pratiques. La génération de clés de TFC repose sur l'appel système [getrandom()](https://manpages.debian.org/testing/manpages-dev/getrandom.2.en.html) du noyau Linux, un appel système pour son [CSPRNG](https://en.wikipedia.org/wiki/Cryptographically_secure_pseudorandom_number_generator) basé sur ChaCha20. #### Anonyme par conception TFC achemine toute communication exclusivement via le réseau d'anonymat [Tor](https://2019.www.torproject.org/about/overview.html.en). Il utilise les [services onion Tor](https://2019.www.torproject.org/docs/onion-services) ([v3](https://trac.torproject.org/projects/tor/wiki/doc/NextGenOnions)) pour permettre une communication P2P qui ne quitte jamais le réseau Tor. Cela rend difficile pour les utilisateurs de se désanonymiser accidentellement. Cela signifie aussi que, contrairement aux messageries (dé)centralisées, il n'existe aucun serveur tiers ayant accès aux métadonnées des utilisateurs, comme qui parle à qui, quand, et combien. L'architecture réseau fait que TFC s'exécute exclusivement sur les appareils de l'utilisateur. Il n'y a ni publicités ni traçage, et il ne collecte aucune donnée quelle qu'elle soit sur l'utilisateur. Toutes les données sont toujours chiffrées avec des clés contrôlées par l'utilisateur, et les bases de données ne quittent jamais l'appareil de l'utilisateur. L'utilisation des services onion signifie également qu'aucune inscription de compte n'est nécessaire. Lors du premier lancement, TFC génère un compte TFC aléatoire (une adresse de service onion) pour l'utilisateur, par exemple `4sci35xrhp2d45gbm3qpta7ogfedonuw2mucmc36jxemucd7fmgzj3ad`. En connaissant ce compte TFC, n'importe qui peut envoyer à l'utilisateur une demande de contact et lui parler sans jamais connaître son identité réelle, son adresse IP ou sa géolocalisation. La géolocalisation protégée rend les attaques physiques très difficiles, car l'attaquant ne sait pas où l'appareil se trouve sur la planète. En même temps, cela rend la communication résistante à la censure : bloquer TFC nécessite de bloquer Tor catégoriquement, à l'échelle nationale. TFC dispose également d'un mode de masquage du trafic qui dissimule le type, la quantité et le calendrier des communications, même si l'appareil de l'utilisateur exposé au réseau est compromis. Pour offrir une protection encore plus poussée des métadonnées contre les pirates, la partie de TFC exposée à Internet peut être exécutée sur [Tails](https://tails.boum.org/), un système d'exploitation axé sur la confidentialité et l'anonymat qui ne contient aucun fichier personnel de l'utilisateur (ce qui rend difficile de déduire à qui appartient le point de terminaison), et qui fournit [des couches de protection supplémentaires](https://github.com/Whonix/onion-grater) pour garantir l'anonymat. #### Premier système de messagerie avec sécurité des points de terminaison TFC est conçu pour être utilisé dans une configuration matérielle qui offre une forte [sécurité des points de terminaison](https://en.wikipedia.org/wiki/Endpoint_security). Cette configuration utilise trois ordinateurs par point de terminaison : les processus de chiffrement et de déchiffrement sont séparés sur deux ordinateurs isolés, l'ordinateur source et l'ordinateur de destination. Ces deux appareils sont dédiés à TFC. Cette [TCB](https://en.wikipedia.org/wiki/Trusted_computing_base) scindée interagit avec le réseau via l'ordinateur quotidien de l'utilisateur, appelé ordinateur en réseau. Dans TFC, les données circulent de l'ordinateur source vers l'ordinateur en réseau, et de l'ordinateur en réseau vers l'ordinateur de destination, de manière unidirectionnelle. L'unidirectionnalité du flux de données est imposée, car les données ne passent d'un appareil à un autre que par une [diode de données](https://en.wikipedia.org/wiki/Unidirectional_network) à conception matérielle libre, connectée aux trois ordinateurs à l'aide d'un câble USB par appareil. Les ordinateurs source et de destination ne sont connectés ni à Internet, ni à aucun autre appareil que la diode de données. 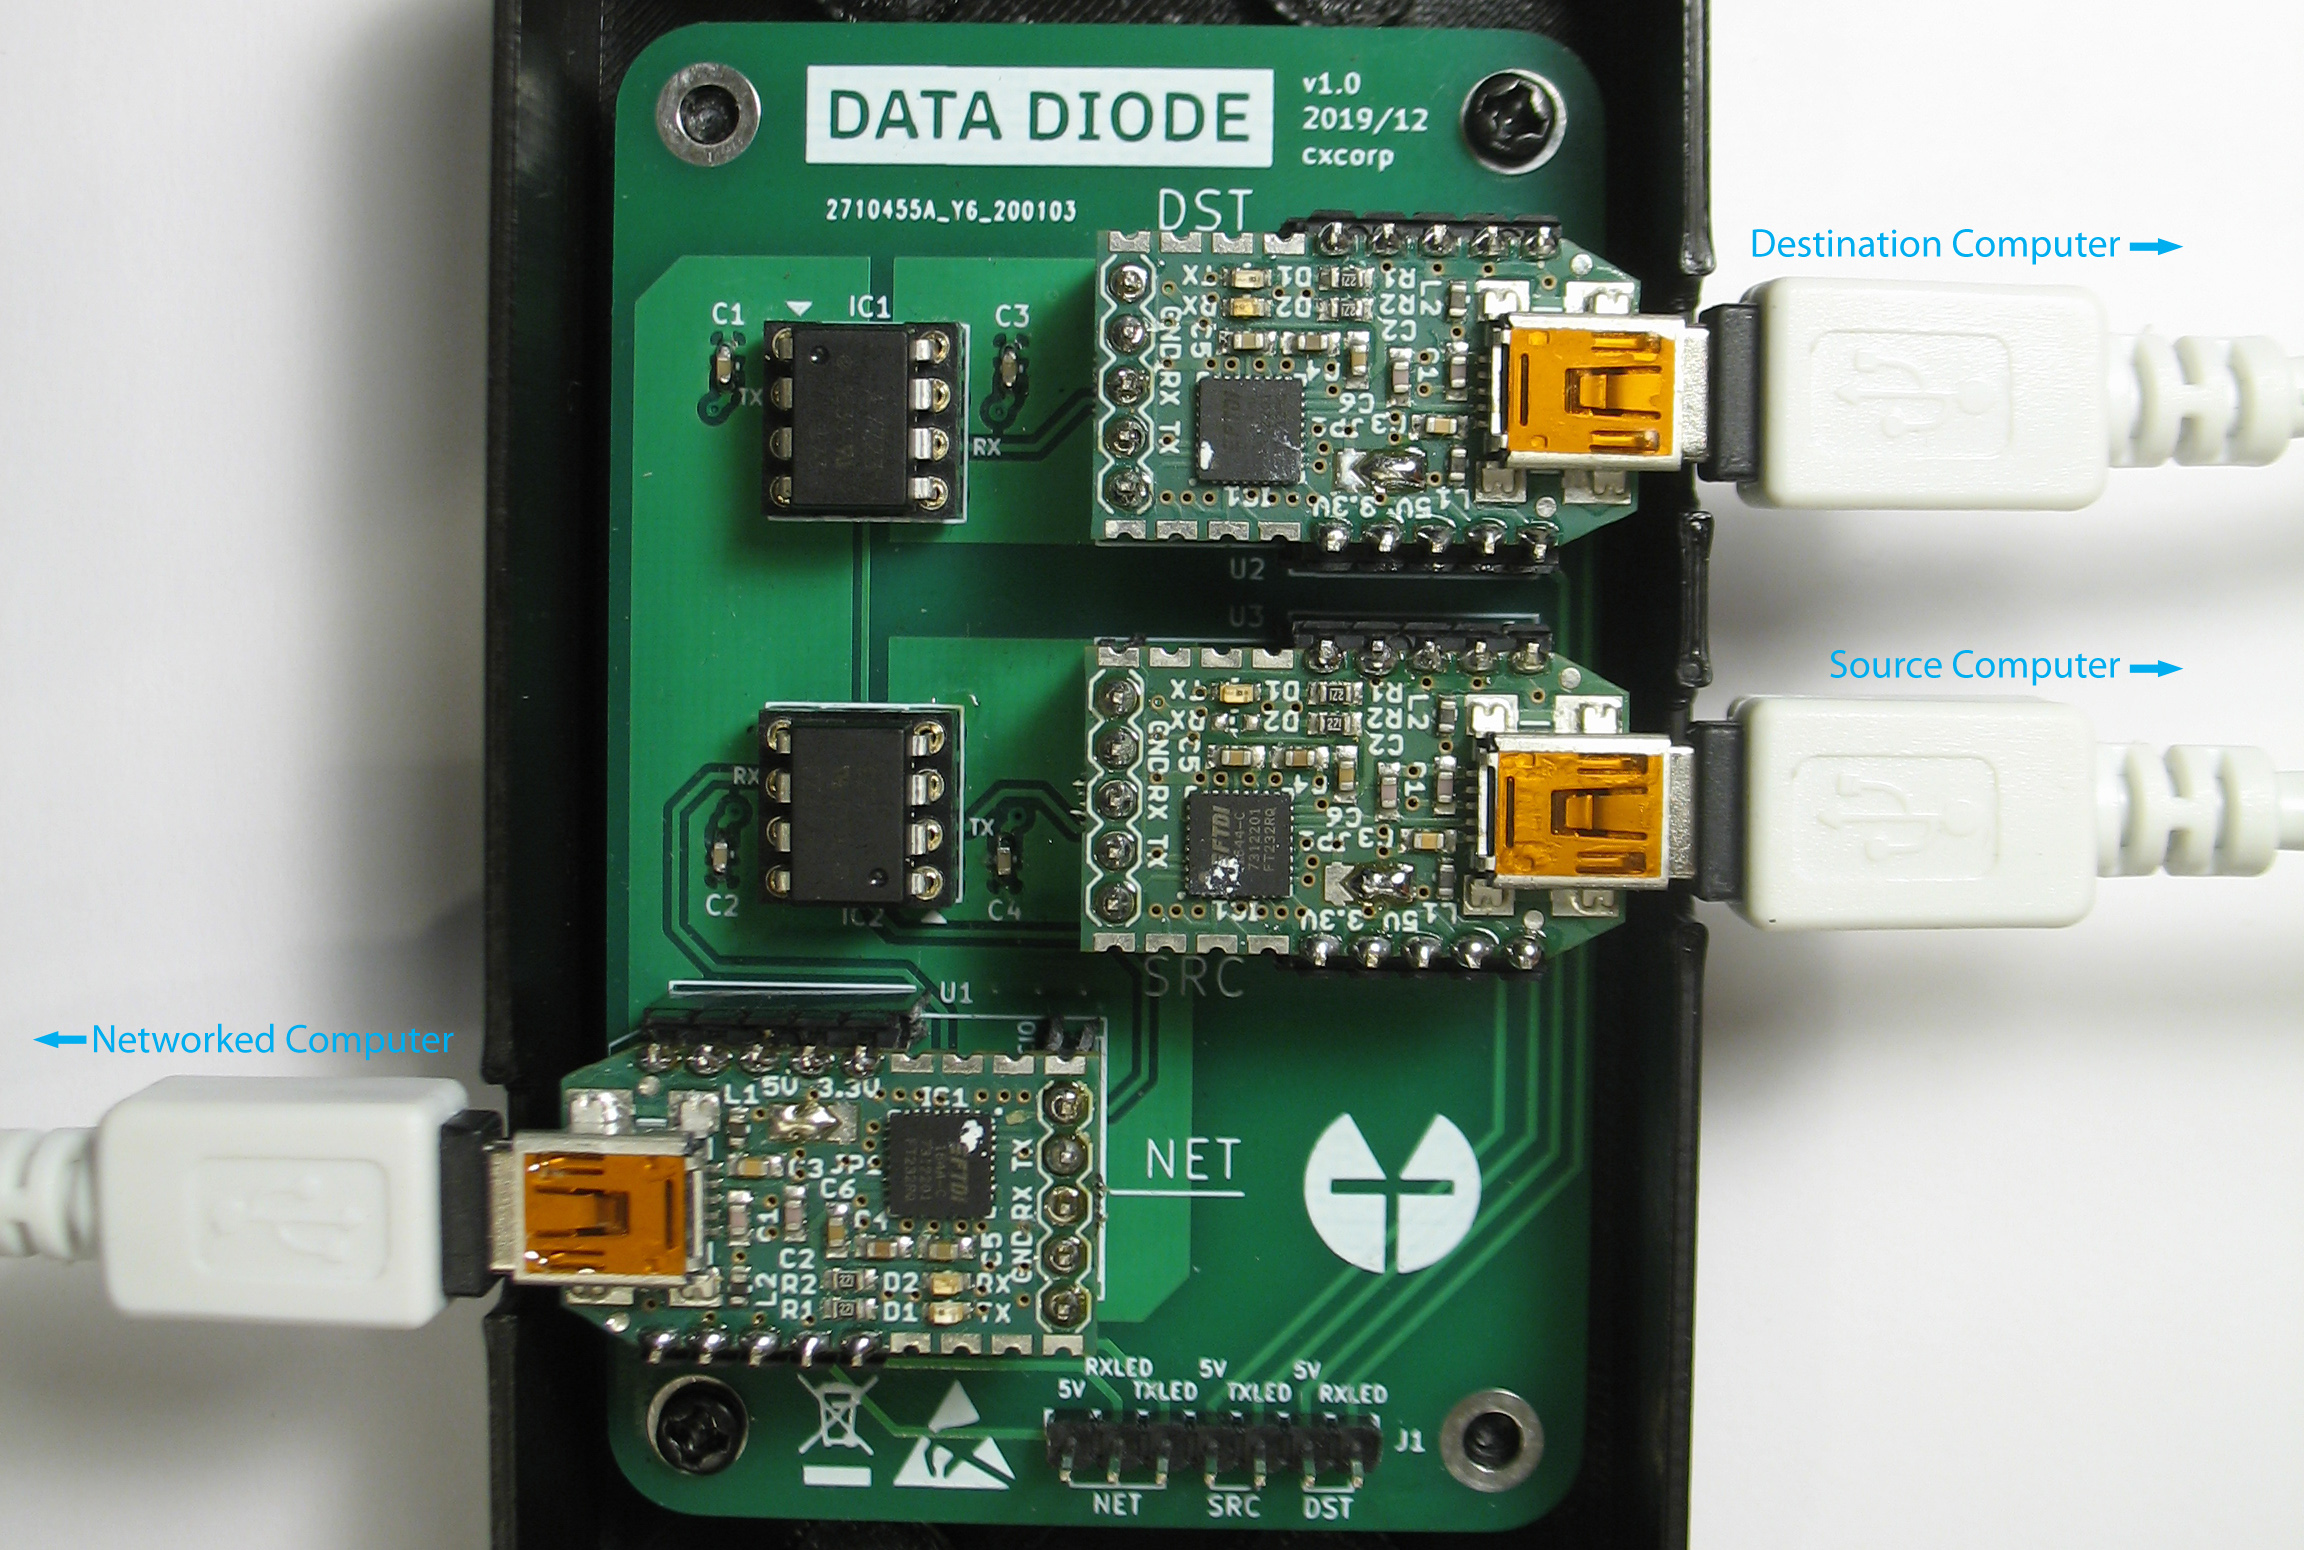 [Diode de données TFC](https://www.cs.helsinki.fi/u/oottela/wiki/readme/data_diode.jpg) Le répéteur optique à l'intérieur des [optocoupleurs](https://en.wikipedia.org/wiki/Opto-isolator) du diode de données impose la direction de la transmission des données par les lois fondamentales de la physique. Cette protection est si robuste que les implémentations certifiées de diodes de données se trouvent généralement dans la protection des infrastructures critiques et les réseaux gouvernementaux où le niveau de classification des données varie d'un système à l'autre. Une diode de données peut par exemple permettre l'accès aux relevés du système de sûreté d'une centrale nucléaire \[[1](https://www-pub.iaea.org/MTCD/Publications/PDF/PUB1921_web.pdf#page=142)], tout en empêchant simultanément les attaquants d'exploiter ces systèmes critiques. Un autre cas d'usage consiste à permettre l'importation de données depuis des systèmes moins sécurisés vers des systèmes contenant des documents classifiés qui doivent être protégés contre l'exfiltration \[[2](https://csrc.nist.gov/CSRC/media/Projects/risk-management/800-53%20Downloads/800-53r5/SP_800-53_v5_1-derived-OSCAL.pdf#page=32)]. Dans TFC, la diode de données matérielle garantit qu'aucune des moitiés du TCB ne peut être accédée de manière bidirectionnelle. Étant donné que la protection repose sur les limites physiques des capacités du matériel, aucun logiciel malveillant, pas même un [exploit zero-day](https://en.wikipedia.org/wiki/Zero-day_vulnerability#Exploits), ne peut contourner la sécurité assurée par la diode de données. ### Comment ça fonctionne Une fois le matériel en place, il ne reste plus aux utilisateurs qu'à lancer le programme TFC spécifique à l'appareil sur chaque ordinateur. 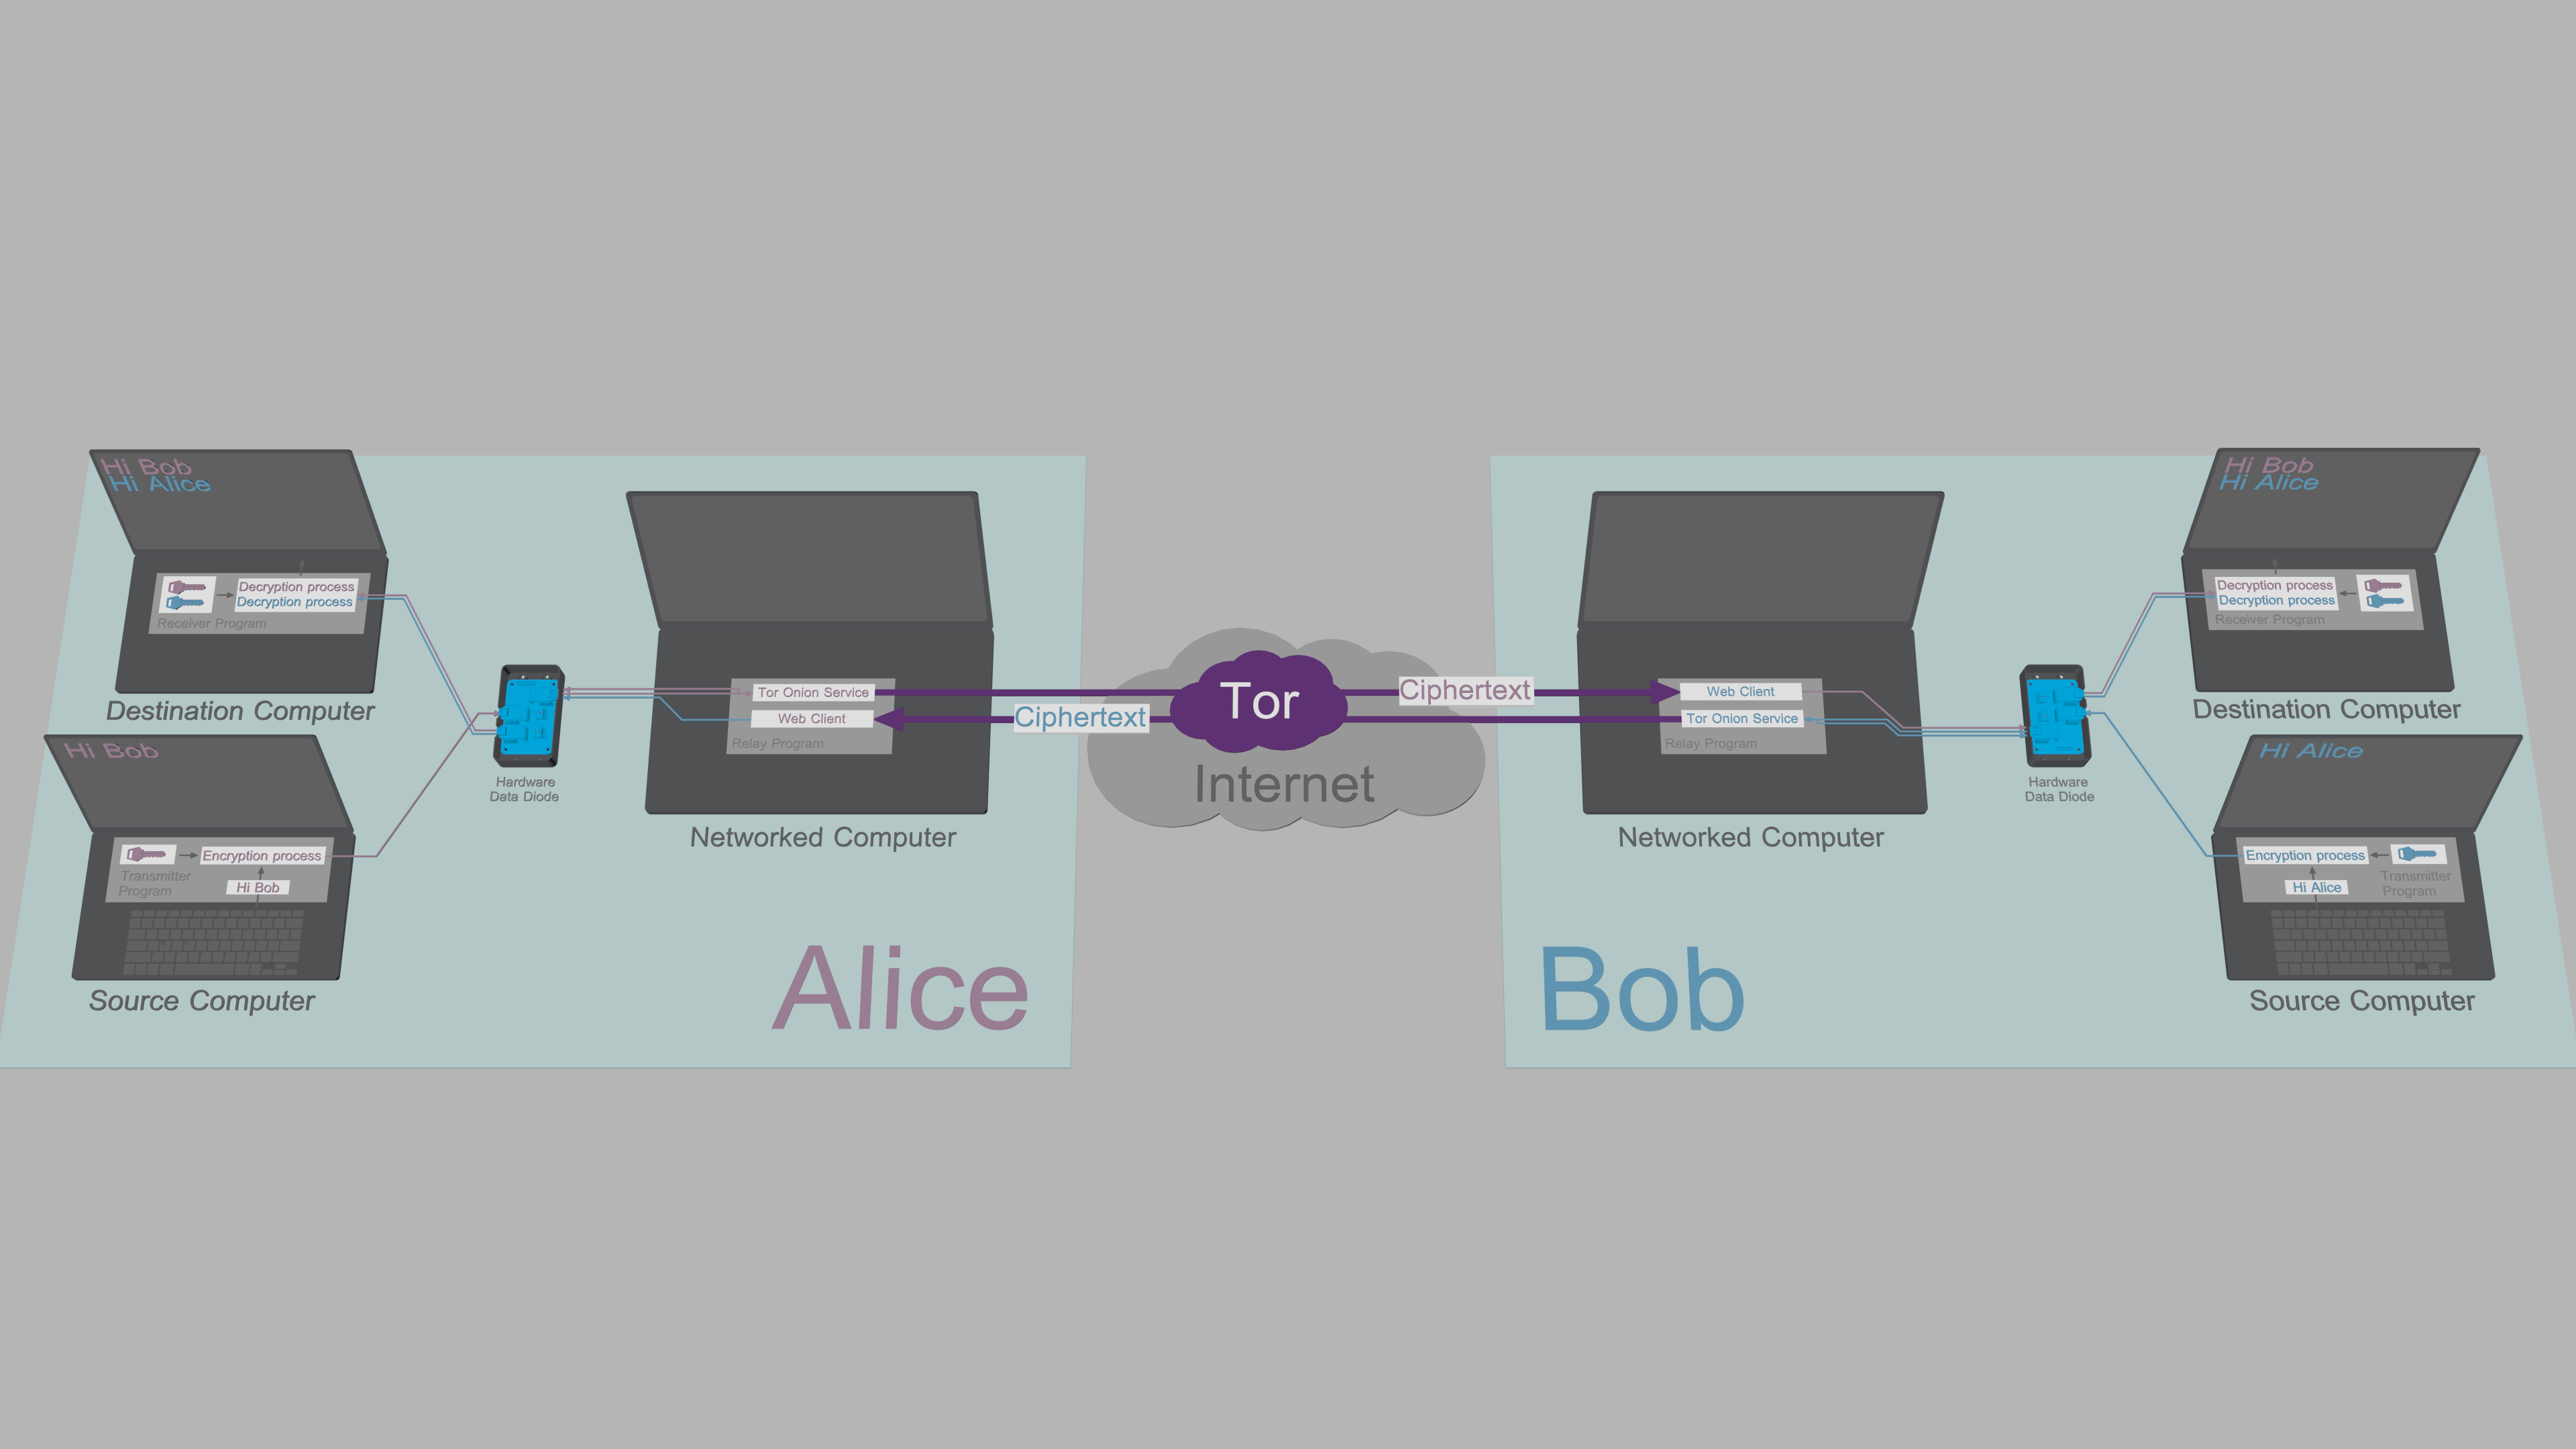 [Vue d'ensemble du système](https://www.cs.helsinki.fi/u/oottela/wiki/readme/overview.png) Dans l'illustration ci-dessus, Alice saisit des messages et des commandes destinés au programme Transmitter (émetteur) s'exécutant sur son ordinateur source. Le programme Transmitter chiffre et signe les données en clair et relaie les textes chiffrés depuis l'ordinateur source vers son ordinateur en réseau à travers la diode de données. Le programme Relay (relais) sur l'ordinateur en réseau d'Alice relaie les commandes et les copies des messages sortants vers son ordinateur de destination via la diode de données. Le programme Receiver (récepteur) sur l'ordinateur de destination d'Alice authentifie, déchiffre et traite le message ou la commande reçus. Le programme Relay d'Alice partage des messages et des fichiers avec Bob via un service Tor Onion. Le client web du programme Relay de Bob récupère le texte chiffré depuis le service Onion d'Alice et le transmet à son ordinateur de destination à travers sa diode de données. Le programme Receiver de Bob authentifie ensuite, déchiffre et traite le message ou le fichier reçus. Lorsque Bob répond, il saisit son message destiné au programme Transmitter sur son ordinateur source et, après un processus symétrique, Alice lit le message depuis le programme Receiver sur son ordinateur de destination. Tout cela se fait de manière transparente et automatique. ### Pourquoi les clés et les textes en clair ne peuvent pas être exfiltrés L'architecture décrite ci-dessus utilise simultanément [le modèle classique et le modèle alternatif de diode de données](https://en.wikipedia.org/wiki/Unidirectional_network#Usage) pour permettre une communication bidirectionnelle entre deux utilisateurs, tout en assurant une sécurité des points terminaux imposée par le matériel : 1. L'ordinateur de destination utilise le modèle classique de diode de données. Cela signifie qu'il peut recevoir des données depuis l'ordinateur en réseau non sécurisé, mais qu'il est incapable de renvoyer des données vers l'ordinateur en réseau. Le programme Receiver est conçu pour fonctionner sous ces contraintes. Bien que le programme Receiver authentifie et valide toutes les données entrantes, il n'est pas exclu qu'un logiciel malveillant puisse malgré tout s'infiltrer dans l'ordinateur de destination. Si cela se produisait, le logiciel malveillant serait incapable d'exfiltrer des clés sensibles ou des textes en clair vers l'ordinateur en réseau, car la diode de données empêche tout trafic sortant. 2. L'ordinateur source utilise le modèle alternatif de diode de données. Cela signifie que le programme émetteur peut transmettre des données chiffrées à l'ordinateur en réseau non sécurisé sans avoir à craindre d'être compromis. La diode de données ne dispose pas du matériel qui permettrait la transmission de données vers l'ordinateur source, ce qui protège l'ordinateur source contre toutes les attaques à distance. Le programme émetteur est également conçu pour fonctionner sous les contraintes de flux de données introduites par la diode de données ; pour permettre les échanges de clés, les courtes clés publiques à courbe elliptique sont saisies manuellement par l'utilisateur. 3. L'ordinateur en réseau est exploité en partant du principe qu'il peut être compromis par un attaquant à distance : toutes les données sensibles qui transitent par le programme relais sont protégées par [chiffrement authentifié](https://en.wikipedia.org/wiki/Authenticated_encryption) sans exception. Comme l'attaquant est incapable d'exfiltrer les clés de déchiffrement de l'ordinateur source ou de l'ordinateur de destination, les textes chiffrés obtenus à partir de l'ordinateur en réseau n'ont aucune valeur pour l'attaquant. 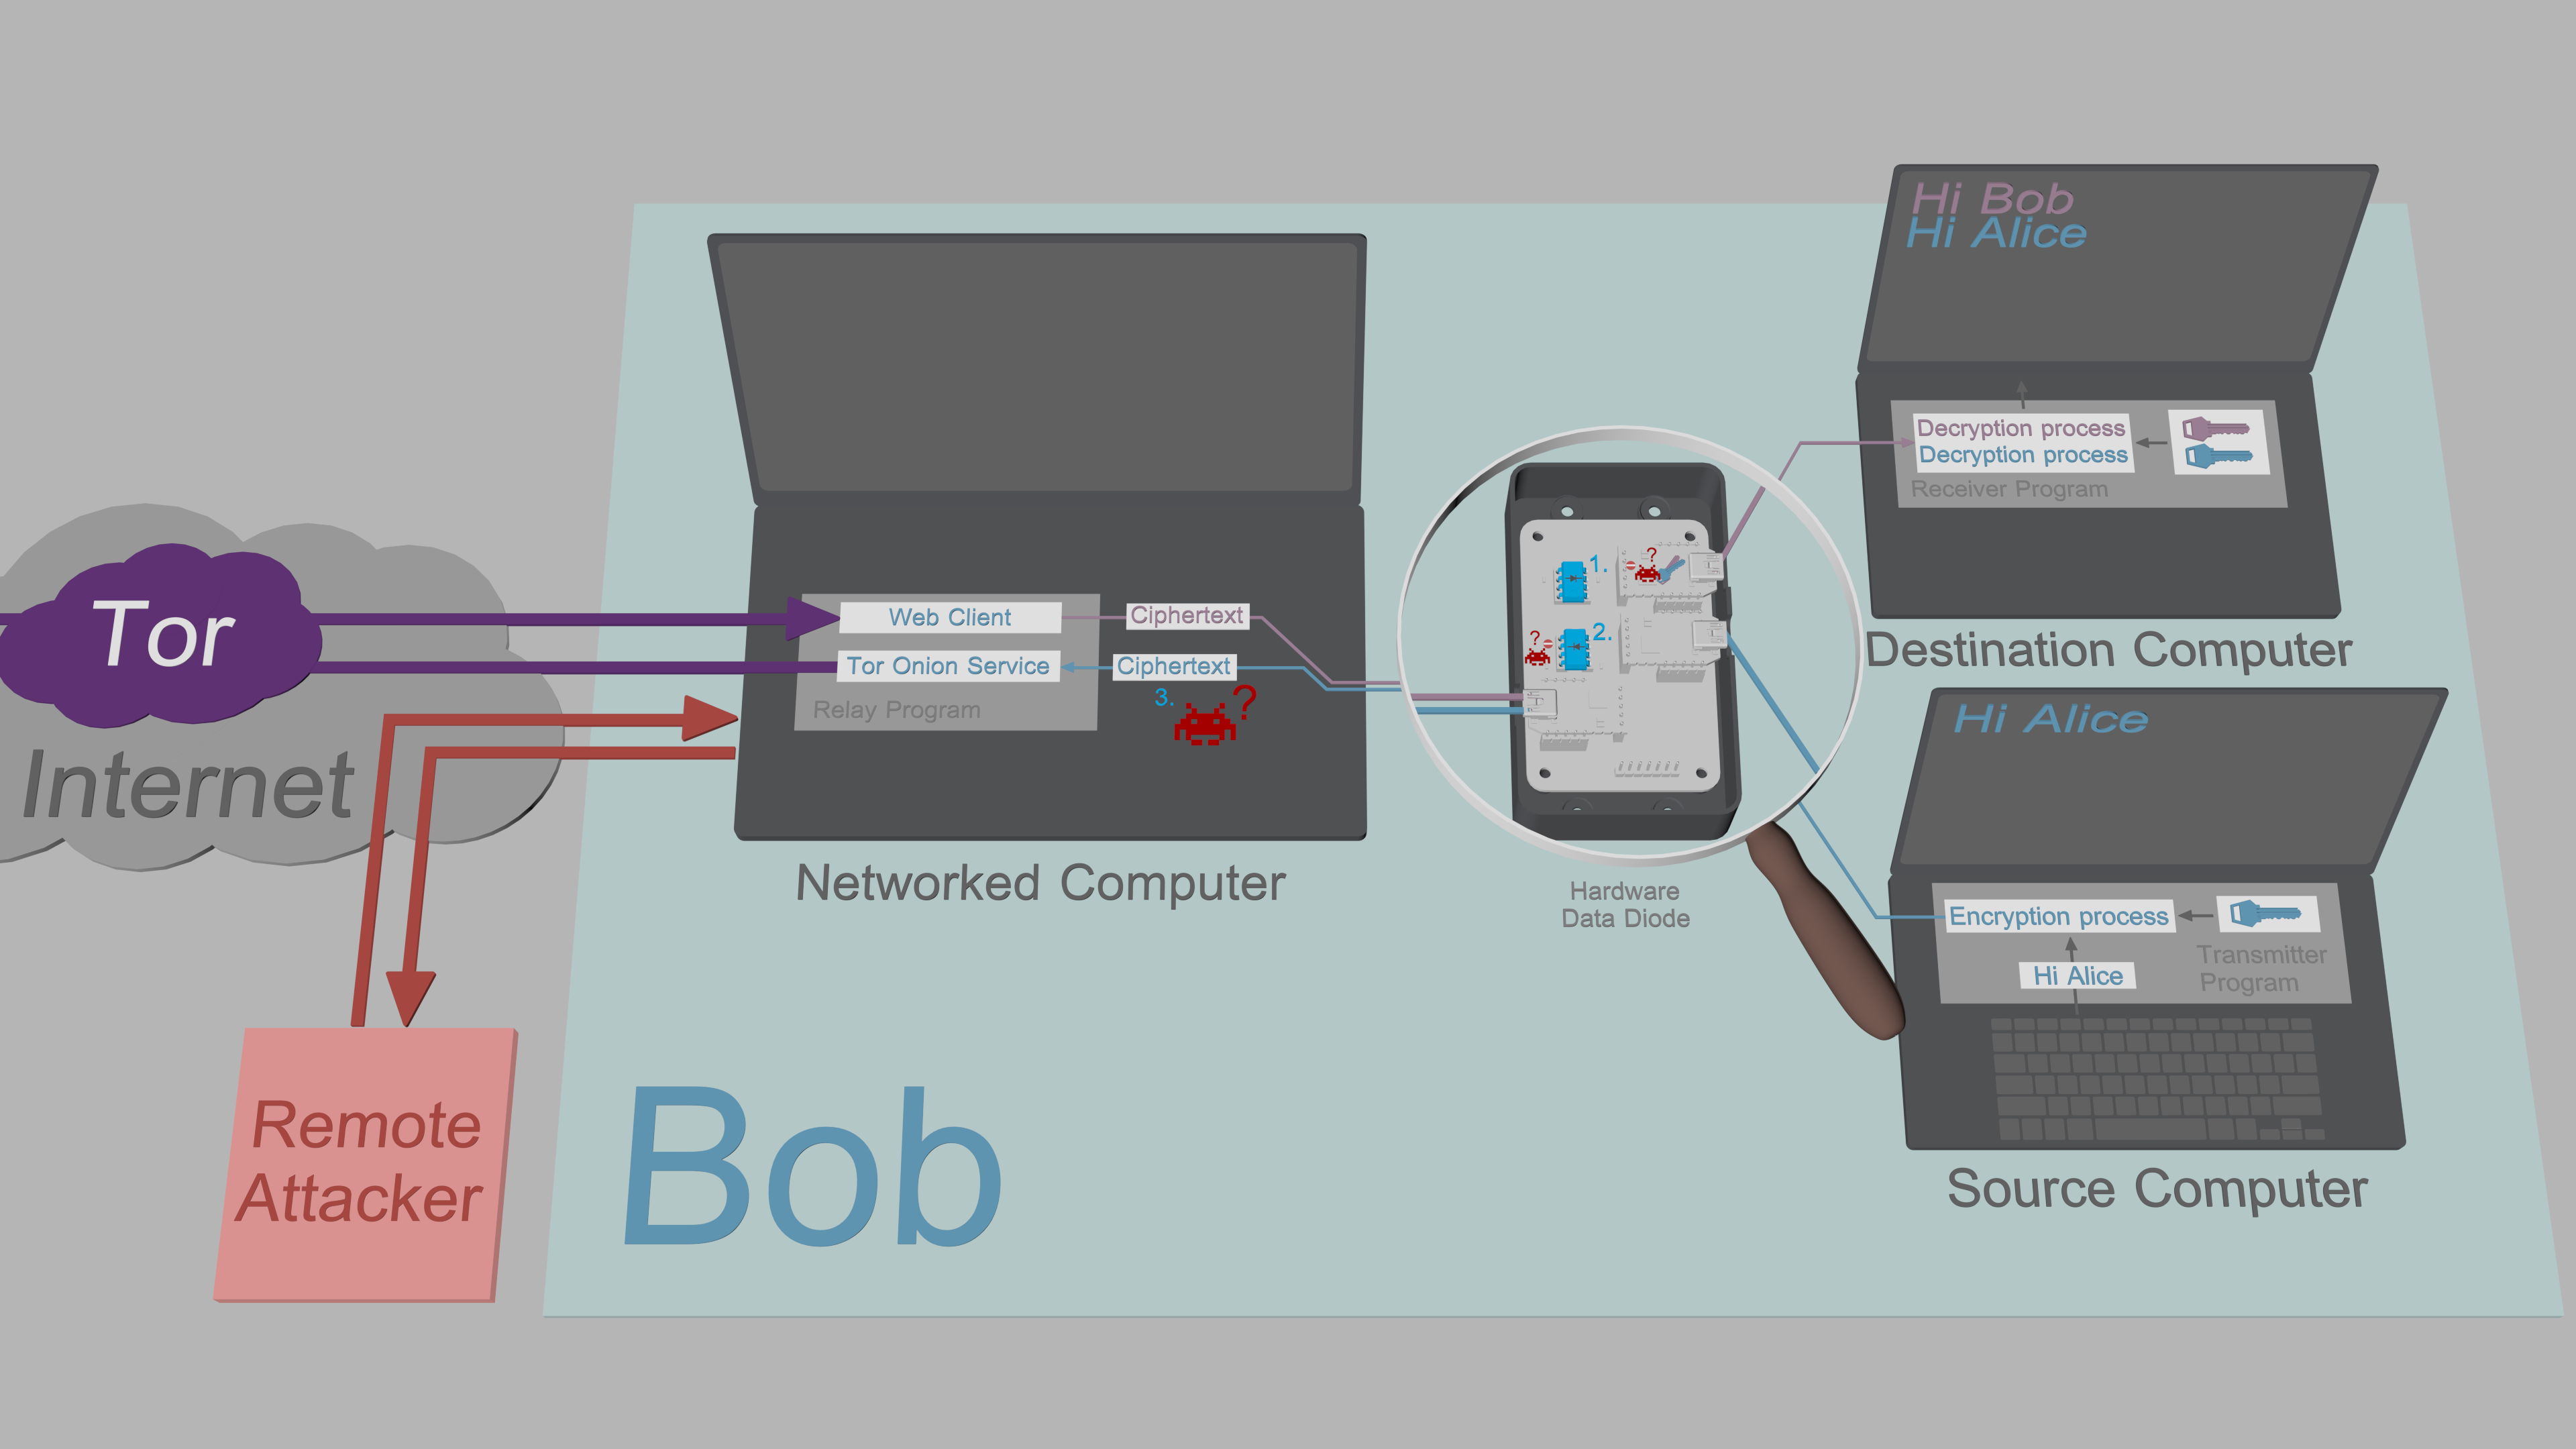 [Sécurité contre l'exfiltration](https://www.cs.helsinki.fi/u/oottela/wiki/readme/attacks.png) ### Solution intermédiaire isolée par Qubes Pour certains utilisateurs, les [APT](https://en.wikipedia.org/wiki/Advanced_persistent_threat) du monde moderne ne font pas partie du modèle de menace, et pour d'autres, l'exigence de devoir construire soi-même la diode de données est un obstacle rédhibitoire. Pourtant, pour tous, stocker des clés privées sur un appareil en réseau reste un risque de sécurité. Pour répondre aux besoins de ces utilisateurs, TFC peut également être exécuté dans trois machines virtuelles dédiées [Qubes](https://www.qubes-os.org/). Avec la configuration Qubes, l'isolation est assurée par [l'hyperviseur Xen](https://xenproject.org/users/security/), et l'unidirectionnalité du flux de données entre les VM est imposée par le [cadre qrexec](https://www.qubes-os.org/doc/qrexec/) de Qubes. Ce mécanisme d'isolation intermédiaire s'exécute sur un seul ordinateur, ce qui signifie qu'aucune diode de données matérielle n'est nécessaire. ### Systèmes d'exploitation pris en charge #### Ordinateur source/destination - Arch Linux et ses dérivés - Debian et ses dérivés (*buntu, PureOS, Pop!_OS, Linux Mint, LMDE, Zorin OS) - Fedora 43 - Qubes 4.3.0 (VM Debian 13) #### Ordinateur en réseau - Arch Linux et ses dérivés - Debian et ses dérivés (*buntu, PureOS, Pop!_OS, Linux Mint, LMDE, Zorin OS) - Fedora 43 - Qubes 4.3.0 (VM Debian 13) - Tails 7.6 ### Plus d'informations [Modèle de menace](https://github.com/maqp/tfc/wiki/Threat-model)<br> [FAQ](https://github.com/maqp/tfc/wiki/FAQ)<br> [Conception de sécurité](https://github.com/maqp/tfc/wiki/Security-design)<br> Diode de données matérielle<Br> [Version plaque de prototypage](https://github.com/maqp/tfc/wiki/TTL-Data-Diode-(breadboard)) (Facile)<br> [Version plaque perforée](https://github.com/maqp/tfc/wiki/TTL-Data-Diode-(perfboard)) (Intermédiaire)<br> [Version PCB](https://github.com/maqp/tfc/wiki/TTL-Data-Diode-(PCB)) (Avancé)<br> Comment l'utiliser<br> [Installation](https://github.com/maqp/tfc/wiki/Installation)<br> [Configuration du mot de passe principal](https://github.com/maqp/tfc/wiki/Master-Password)<br> [Configuration locale des clés](https://github.com/maqp/tfc/wiki/Local-Key-Setup)<br> [Configuration du service Onion](https://github.com/maqp/tfc/wiki/Onion-Service-Setup)<br> [Échange de clés X448](https://github.com/maqp/tfc/wiki/X448)<br> [Clés pré-partagées](https://github.com/maqp/tfc/wiki/PSK)<br> [Commandes](https://github.com/maqp/tfc/wiki/Commands)<br> [Journal des mises à jour](https://github.com/maqp/tfc/wiki/Update-Log)<br>






