
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/malwareman007/cve-2022-21970
Escalade de PrivilègesAnalyse des VulnérabilitésExploitationExploitation d'Applications WebAnalyse de Malware
GitHubmalwareman007/cve-2022-21970

CVE-2022-21970

PoC DE CVE-2022-21970

Voir le dépôt
14327il y a 4 ansPas encore vérifié
Partager

CVE-2022-21970

Description

Vulnérabilité d'élévation de privilège dans Microsoft Edge (basé sur Chromium).
Cette vulnérabilité permet à un attaquant d'exécuter du code JavaScript sur n'importe quel hôte sans autorisation, de voler des fichiers système locaux, et de manipuler les actions sur la machine, ce qui entraîne la modification des paramètres internes de développement dans Microsoft Edge.

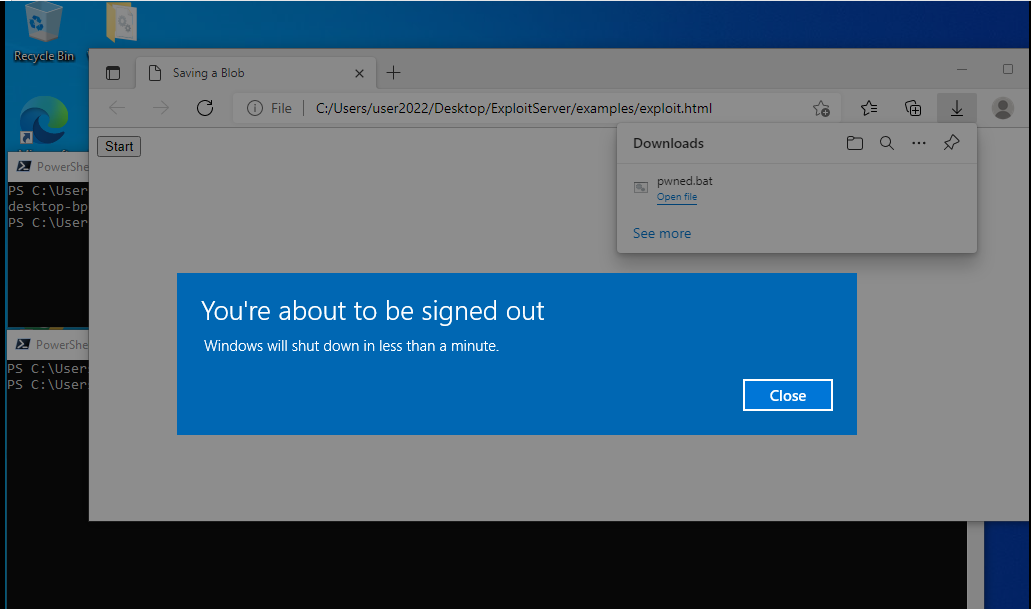
  • REMARQUE : Dans cet exemple, Microsoft Edge exécute un script malveillant sans problème. Il s'agit simplement d'un fichier .bat malveillant qui redémarre la machine infectée, et c'est uniquement à des fins de test ! L'attaquant peut créer un fichier malveillant qui peut entraîner une élévation de privilèges, un malware, un spyware ou un exploit du noyau et nuire gravement à votre appareil ! Le fait de ne pas nettoyer et vérifier correctement ce que les utilisateurs téléchargent sur leurs machines via MsEdge !

REMARQUE après l'exploit : Un utilisateur malveillant, ou n'importe quel utilisateur, peut exécuter directement des fichiers .bat malveillants créés - générés à partir de cet exploit javascript via MsEdge. 😁
Selon Edge, ce fichier est sûr à exécuter et à ouvrir. 😁


FAQ

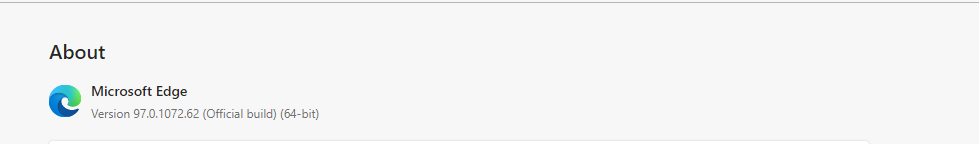
Quelles sont les informations de version pour cette version ?

Microsoft Edge Version Date Released Based on Chromium Version

97.0.1072.55 | 1/6/2022 | 97.0.4692.71
STATUT :

  • Corrigé et réparé ! Edge-Fix

Le prochain test vérifie si cela est entièrement corrigé ! 🤫 😛 😎

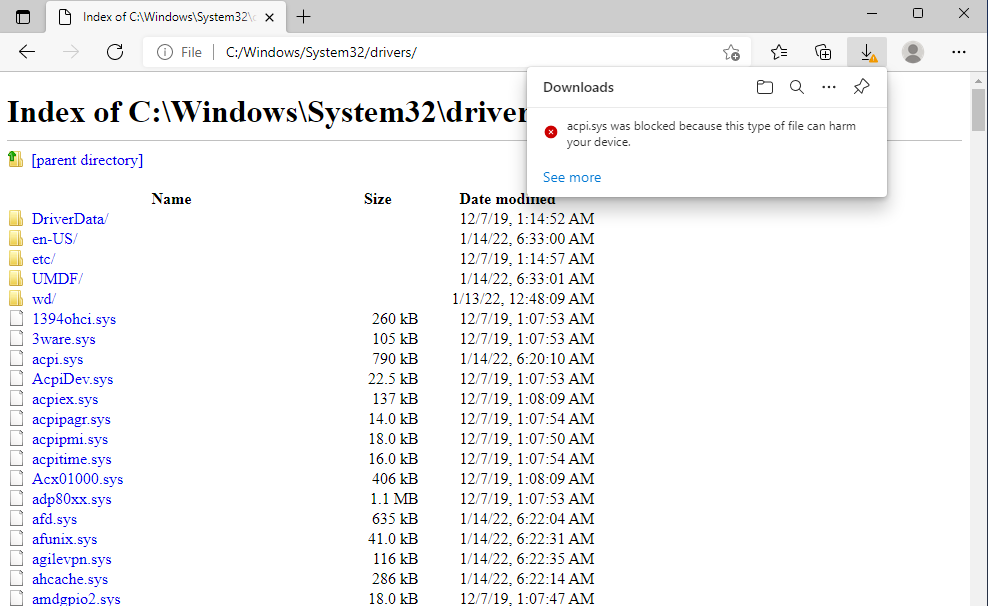
Preuve et test simple du navigateur MsEdge : Edge bloque les fichiers .sys car ils peuvent nuire à votre appareil :
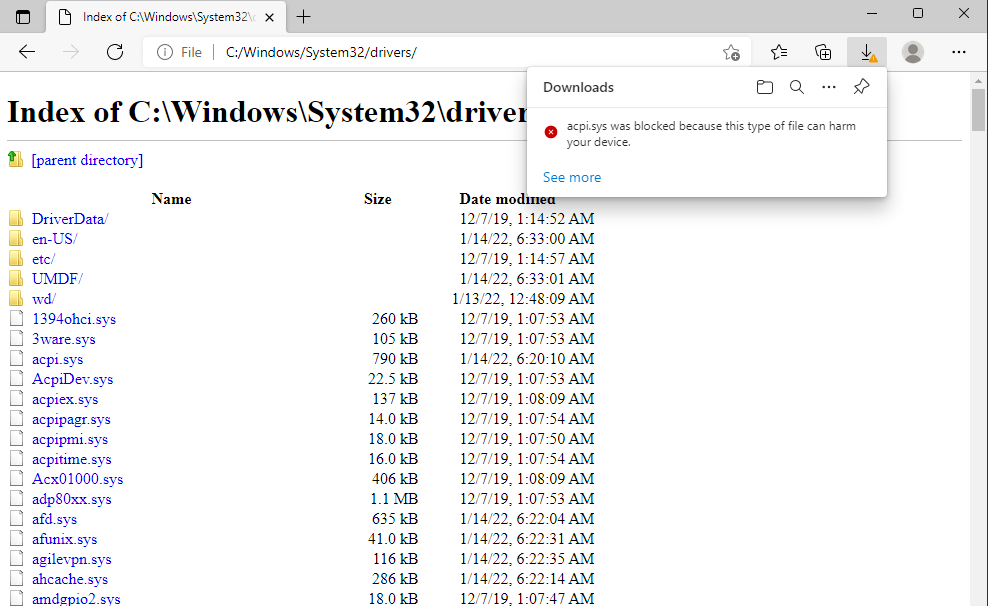
edge-patch

Cette preuve de concept montre comment le navigateur MsEdge NE bloque PAS les fichiers .bat, ce qui pose problème.

  • REMARQUE : Un utilisateur malveillant, ou n'importe quel utilisateur, peut exécuter directement des fichiers .bat malveillants créés - générés en utilisant exactement MsEdge et cet exploit javascript.

  • C'est un nettoyage ridicule et incorrect !😁

  • Selon Edge, ce fichier est sûr à exécuter et à ouvrir. 😁

  • Cette vulnérabilité permet et stocke les fichiers vulnérables dans le stockage local.

  • Non, ce n'est pas un problème 😬 😁 😂, car ces fichiers malveillants sont générés depuis Edge 😬 😁 😂 en utilisant cet exploit javascript.😁

  • Conclusion : Si l'utilisateur décide d'exécuter le fichier malveillant directement depuis le navigateur Edge, boum, le jeu est terminé......

  • Capture d'écran, exemple :

Screenshot 2022-01-18 122501

En action :

  1. Téléchargez la PoC

  2. Extrayez-la quelque part

  3. Exécutez

start msedge C:\Users\user2022\Desktop\ExploitServer\examples\exploit.html

Exemple de la fonction() :

    $start.onclick = () => {
        const blob = new Blob(['shutdown /r'])
        const fileStream = streamSaver.createWriteStream('pwned.bat', {
          size: blob.size // Makes the percentage visiable in the download
        })


Preuve et exploit :

  • BR Malwareman007
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →