
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
byob — Un framework open-source de post-exploitation pour étudiants, chercheurs et développeurs. | Kitploit
Outils/GitHubGitHub/malwaredllc/byob
Sniffing et Analyse de PaquetsEscalade de PrivilègesGénération de PayloadsMécanismes de PersistanceScan de PortsPost-ExploitationCommandement et ContrôleApprentissage et ÉducationOutil d'Accès à Distance
GitHubmalwaredllc/byob

byob

Un framework open-source de post-exploitation pour étudiants, chercheurs et développeurs.

9.5k2.1k36il y a 2 ansVérifié par Kitploit
Voir le dépôt

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

Banner

license version Coverage Status Discord Tweet

Des questions ? Consultez la documentation ou rejoignez notre serveur de support Discord

Avertissement : Ce projet doit être utilisé uniquement à des fins de tests autorisés ou éducatives.

BYOB est un framework de post-exploitation open-source destiné aux étudiants, chercheurs et développeurs. Il comprend des fonctionnalités telles que :

  • Serveur de commande et contrôle avec interface utilisateur intuitive
  • Générateur de payloads personnalisé pour plusieurs plateformes
  • 12 modules de post-exploitation

Il est conçu pour permettre aux étudiants et développeurs d'implémenter facilement leur propre code et d'ajouter de nouvelles fonctionnalités sympas sans avoir à écrire un serveur C2 ou un outil d'administration à distance à partir de zéro.

Ce projet comporte 2 parties principales : l'application console d'origine (/byob) et l'interface Web (/web-gui).

Interface Web

Tableau de bord

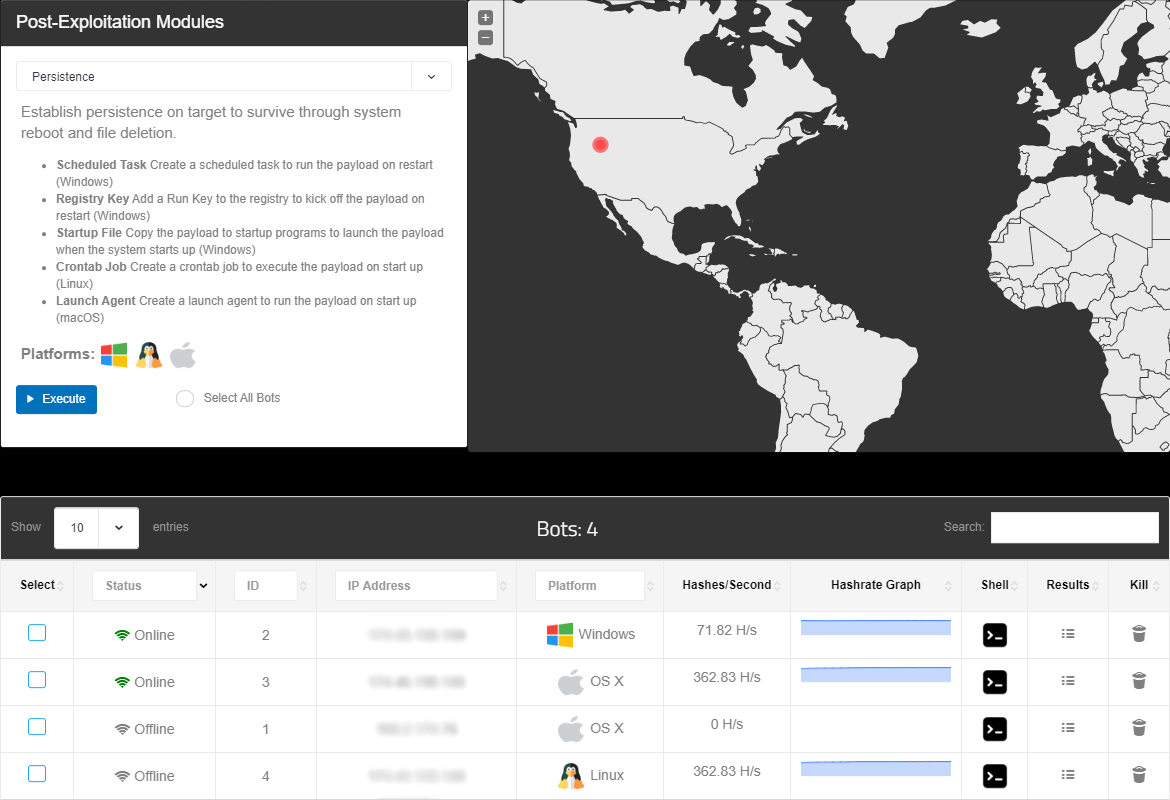
Un panneau de contrôle pour votre serveur C2 avec une interface pointer-cliquer pour exécuter des modules de post-exploitation. Le panneau de contrôle comprend une carte interactive des machines clientes et un tableau de bord qui permet une administration efficace et intuitive des machines clientes.
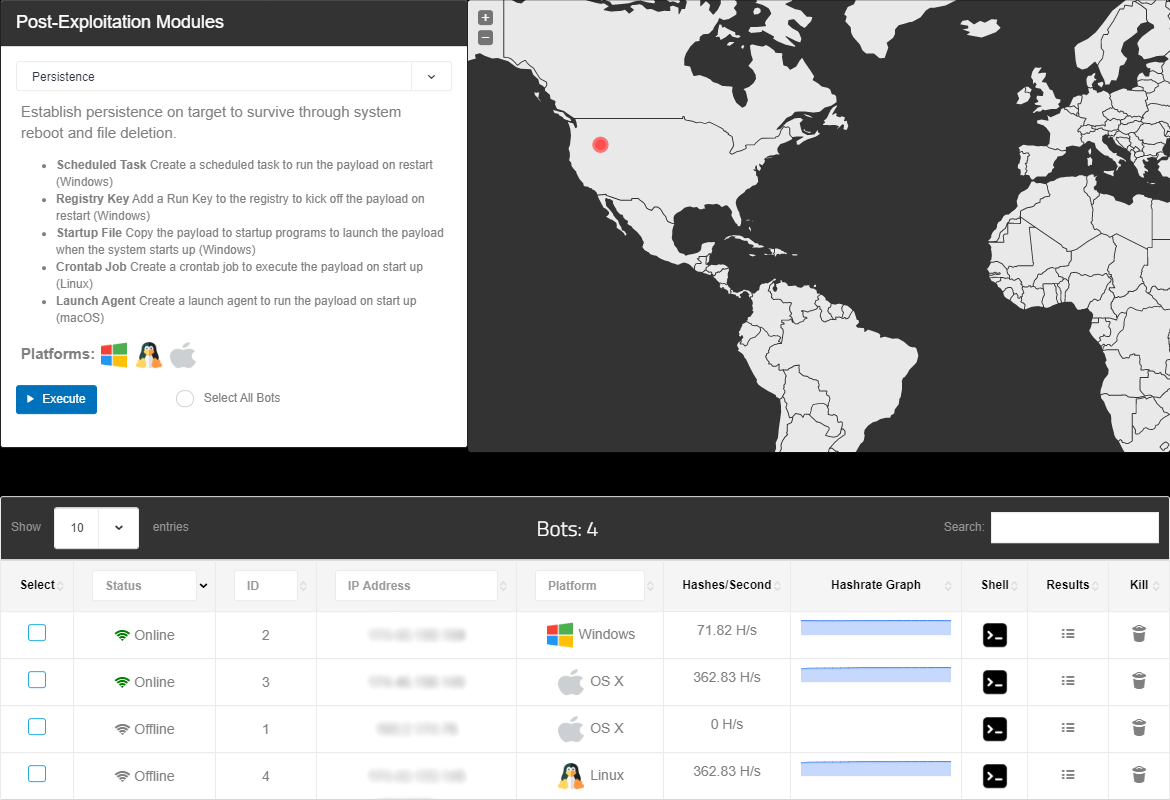
dashboard_preview

Générateur de payloads

Le générateur de payloads utilise de la magie noire impliquant des conteneurs Docker et des serveurs Wine pour compiler des exécutables payloads pour toute plateforme/architecture que vous sélectionnez. Ces payloads génèrent des shells inversés TCP avec communication sur le réseau chiffrée via AES-256 après génération d'une clé symétrique sécurisée utilisant l'échange de clés Diffie-Hellman.
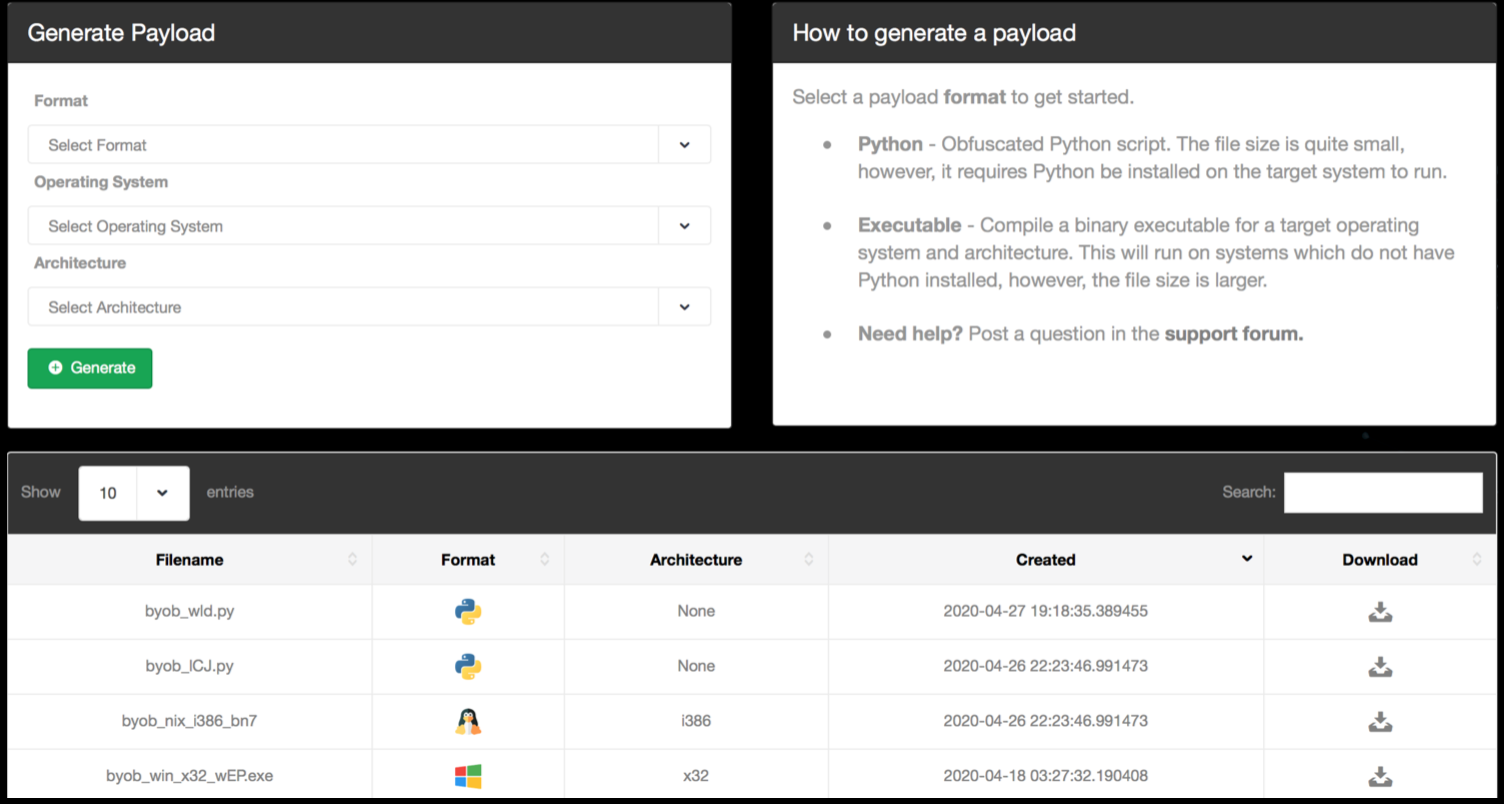
payloads_preview

Émulateur de terminal

L'application Web comprend un émulateur de terminal dans le navigateur afin que vous puissiez toujours avoir un accès direct au shell même en utilisant l'interface Web.
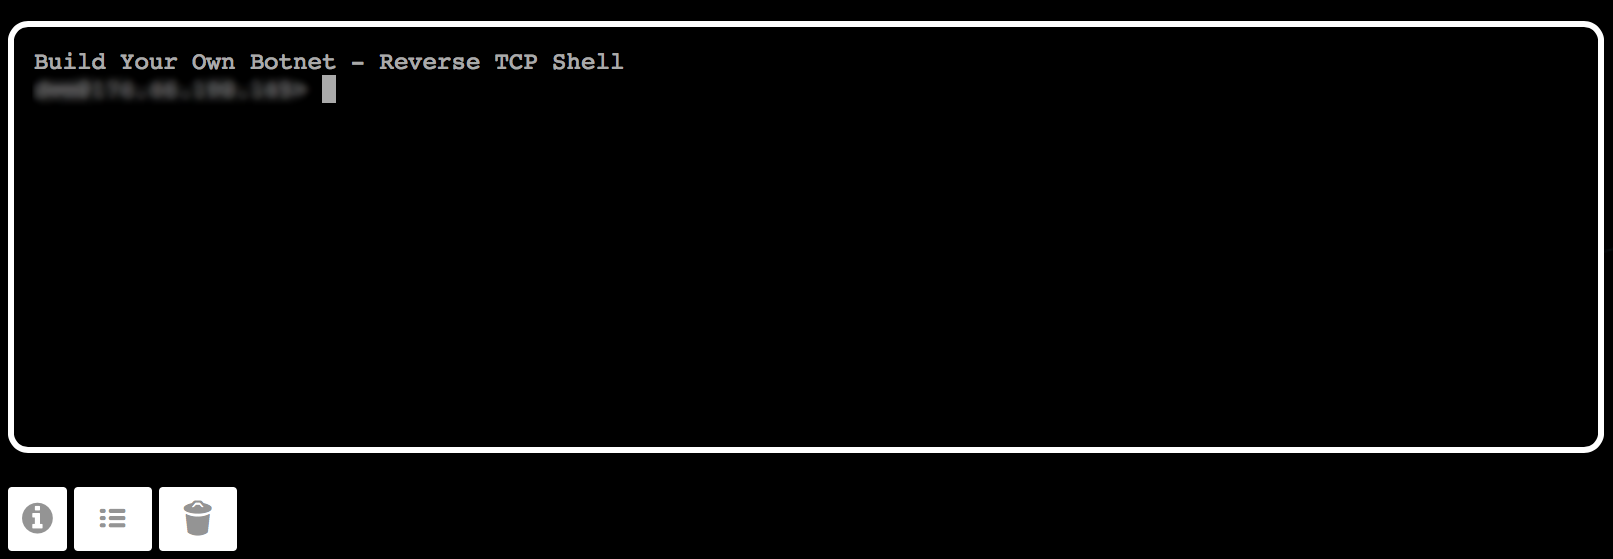
terminal_preview

Application console

Client

client

Générer des clients totalement indétectables avec des payloads stagés, des importations distantes et des modules de post-exploitation illimités

  1. Importations distantes : importer à distance des packages tiers depuis le serveur sans les écrire sur le disque ni les télécharger/installer
  2. Rien d'écrit sur le disque : les clients n'écrivent jamais rien sur le disque - pas même de fichiers temporaires (aucun appel système d'E/S n'est effectué) car les importations distantes permettent au code arbitraire d'être chargé dynamiquement en mémoire et importé directement dans le processus en cours d'exécution
  3. Zéro dépendance (pas même Python lui-même) : le client s'exécute avec uniquement la bibliothèque standard Python, importe à distance tout package/module non standard depuis le serveur, et peut être compilé avec un interpréteur Python autonome en un exécutable binaire portable formaté pour toute plateforme/architecture, lui permettant de fonctionner sur n'importe quoi, même lorsque Python lui-même est absent sur la machine cible
  4. Ajouter de nouvelles fonctionnalités en 1 clic : tout script, module ou package Python que vous copiez dans le répertoire ./byob/modules/ devient automatiquement importable à distance et directement utilisable par chaque client pendant que votre serveur de commande et contrôle est en cours d'exécution
  5. Écrire vos propres modules : un modèle de module de base est fourni dans le répertoire ./byob/modules/ pour faciliter et simplifier l'écriture de vos propres modules
  6. Exécuter des modules illimités sans alourdir la taille du fichier : utilisez les importations distantes pour ajouter des fonctionnalités illimitées sans ajouter un seul octet à la taille du fichier client
  7. Entièrement mise à jour : chaque client vérifie périodiquement la présence de nouveau contenu disponible pour importation distante sur le serveur, et met à jour dynamiquement ses ressources en mémoire si quelque chose a été ajouté/supprimé
  8. Indépendant de la plateforme : tout est écrit en Python (un langage indépendant de la plateforme) et les clients générés peuvent éventuellement être compilés en un exécutable portable (Windows) ou regroupés en une application autonome (macOS)
  9. Contourner les pare-feux : les clients se connectent au serveur de commande et contrôle via des connexions TCP inversées, ce qui contournera la plupart des pare-feux car les configurations de filtrage par défaut bloquent principalement les connexions entrantes
  10. Contre-mesure contre les antivirus : évite d'être analysé par les antivirus en bloquant les processus dont le nom correspond à des produits antivirus connus
  11. Chiffrer les payloads pour empêcher l'analyse : le payload client principal est chiffré avec une clé aléatoire de 256 bits qui existe uniquement dans le stager de payload généré avec lui
  12. Empêcher la rétro-ingénierie : par défaut, les clients interrompent leur exécution si une machine virtuelle ou un sandbox est détecté

Modules

modules

Modules de post-exploitation importables à distance par les clients

  1. Persistance (byob.modules.persistence) : établir une persistance sur la machine hôte à l'aide de 5 méthodes différentes
  2. Sniffeur de paquets (byob.modules.packetsniffer) : exécuter un sniffeur de paquets sur le réseau hôte et télécharger le fichier .pcap
  3. Élévation de privilèges (byob.modules.escalate) : tenter un contournement UAC pour obtenir des privilèges administrateur non autorisés
  4. Scanner de ports (byob.modules.portscanner) : scanner le réseau local pour trouver d'autres appareils en ligne et ports ouverts
  5. Keylogger (byob.modules.keylogger) : enregistrer les frappes clavier de l'utilisateur et le nom de la fenêtre saisie
  6. Capture d'écran (byob.modules.screenshot) : prendre une capture d'écran du bureau de l'utilisateur actuel
  7. Outlook (byob.modules.outlook) : lire/rechercher/télécharger des emails depuis le client Outlook local
  8. Contrôle des processus (byob.modules.process) : lister/rechercher/tuer/surveiller les processus en cours d'exécution sur l'hôte
  9. iCloud (byob.modules.icloud) : vérifier la présence d'un compte iCloud connecté sur macOS

Serveur

server

Serveur de commande et contrôle avec base de données persistante et console

Télécharger l’outil