 l4zyfox/rise-ultimate_project_manager_e_crm
CVE-2025-3855 - RISE Ultimate Project Manager - IDOR

Vulnérabilité de sécurité : IDOR (Insecure Direct Object Reference)
Composant affecté : endpoint de téléversement d'image de profil, contrôleur team_members
Logiciel : RISE - Ultimate Project Manager & CRM
Éditeur : codecanyon
Version : 3.8.2
CVE ORG : https://www.cve.org/CVERecord?id=CVE-2025-3855
NIST : https://nvd.nist.gov/vuln/detail/CVE-2025-3855
CVE DETAILS : https://www.cvedetails.com/cve/CVE-2025-3855
Description du bug/problème :
Une vulnérabilité a été découverte dans RISE - Ultimate Project Manager & CRM, qui permet à un utilisateur authentifié de modifier la photo de profil de n'importe quel autre utilisateur en exploitant une référence directe à un objet non sécurisée (IDOR) dans le endpoint /index.php/team_members/save_profile_image/[user_id]. L'application ne valide pas correctement si l'utilisateur authentifié est autorisé à mettre à jour l'image de profil de l'ID utilisateur spécifié, permettant ainsi une modification non autorisée des données utilisateur. Cette faille impacte l'intégrité des données et peut conduire à une usurpation d'identité ou à une perturbation de l'expérience utilisateur.
Pour reproduire :
🧑💼 1. Accès authentifié aux paramètres du profil
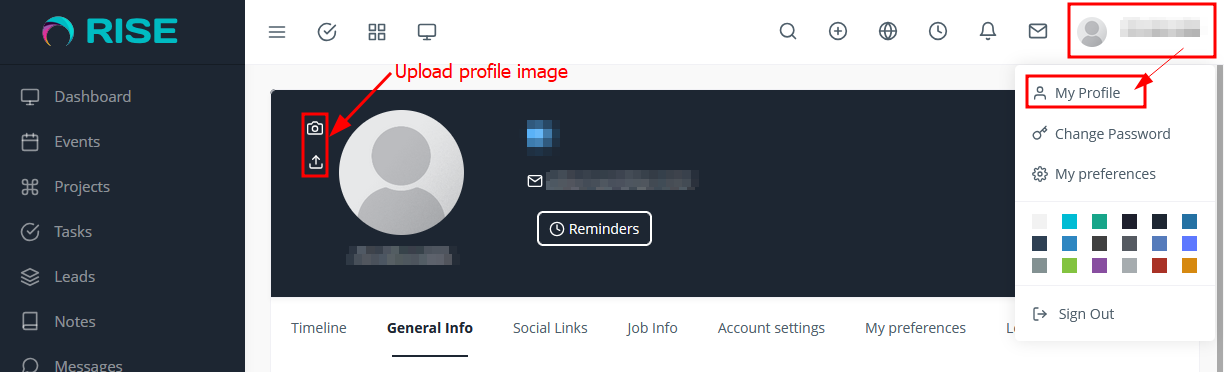
Un utilisateur authentifié accède à la section « Mon profil » de l'application, où il a la possibilité de téléverser ou de mettre à jour son image de profil.

📤 2. Interception de la requête de téléversement
Lors du téléversement d'une image de profil, la requête peut être interceptée à l'aide d'un outil proxy tel que Burp Suite. La requête est un POST vers le endpoint suivant :
POST /index.php/team_members/save_profile_image/36
Ici, 36 correspond à l'ID numérique de l'utilisateur authentifié.

🔁 3. Exploitation de l'IDOR via la manipulation de l'ID utilisateur
En modifiant l'ID dans le chemin de l'URL pour celui d'un autre utilisateur valide, par exemple :
POST /index.php/team_members/save_profile_image/44
L'application traite la requête et met à jour la photo de profil de l'utilisateur ID 44, sans effectuer aucun contrôle d'accès.

🔐 4. Absence de validation d'autorisation
L'implémentation côté serveur ne parvient pas à valider si l'utilisateur authentifié est autorisé à effectuer l'action sur l'ID utilisateur ciblé. Par conséquent, tout utilisateur authentifié peut modifier les images de profil d'autres utilisateurs, ce qui impacte l'intégrité des données utilisateur et peut potentiellement conduire à une usurpation d'identité ou à une confusion chez les utilisateurs.






