 ktzgraph/sarenka
Outil OSINT - récupère des données de services comme Shodan, Censys, etc. dans une seule application.



♥ Logiciel libre, nécessite uniquement des comptes gratuits auprès de services tiers ♥
Le manque de connaissances ... tel est le problème.
[William Edwards Deming]
SARENKA est un outil de Renseignement Open Source (OSINT) qui vous aide à obtenir et comprendre la Surface d'Attaque.
L'objectif principal est de collecter des informations provenant de moteurs de recherche pour les appareils connectés à Internet (https://censys.io/, https://www.shodan.io/, https://www.criminalip.io/ko). Il extrait des données sur les Common Vulnerabilities and Exposures (CVE), Common Weakness Enumeration (CWE) et dispose également d'une base de données où les CVE sont mappées aux CWE.
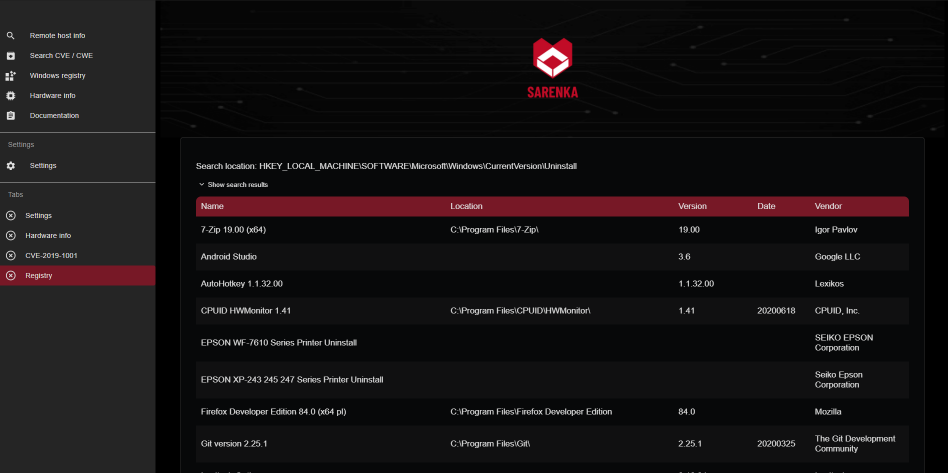
Il renvoie des données sur la machine locale - logiciels installés localement (depuis le Registre Windows), informations réseau locales (bibliothèques Python, commandes cmd courantes).
Pour l'instant, l'application dispose également d'outils simples comme un calculateur de hachage, un calculateur d'entropie de Shannon et un scanneur de ports très basique. D'autres outils de cryptographie-mathématiques et des scripts de reconnaissance sont prévus.
L'application est active et a été réécrite de zéro sur la branche develop.


