
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2021-38603 — Preuve de concept pour CVE-2021-38603 : vulnérabilité de cross-site scripting stocké (XSS) dans la page d'édition de profil de PluXML. Démontre l'injection via le champ Information, déclenchée sur les pages créées par l'utilisateur. | Kitploit
Outils/GitHubGitHub/kielvaughn/cve-2021-38603
Analyse des VulnérabilitésExploitationExploitation d'Applications WebSécurité WebTests d'Intrusion
GitHubkielvaughn/cve-2021-38603

CVE-2021-38603

Preuve de concept pour CVE-2021-38603 : vulnérabilité de cross-site scripting stocké (XSS) dans la page d'édition de profil de PluXML. Démontre l'injection via le champ Information, déclenchée sur les pages créées par l'utilisateur.

Voir le dépôt
19il y a 5 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2021-38603

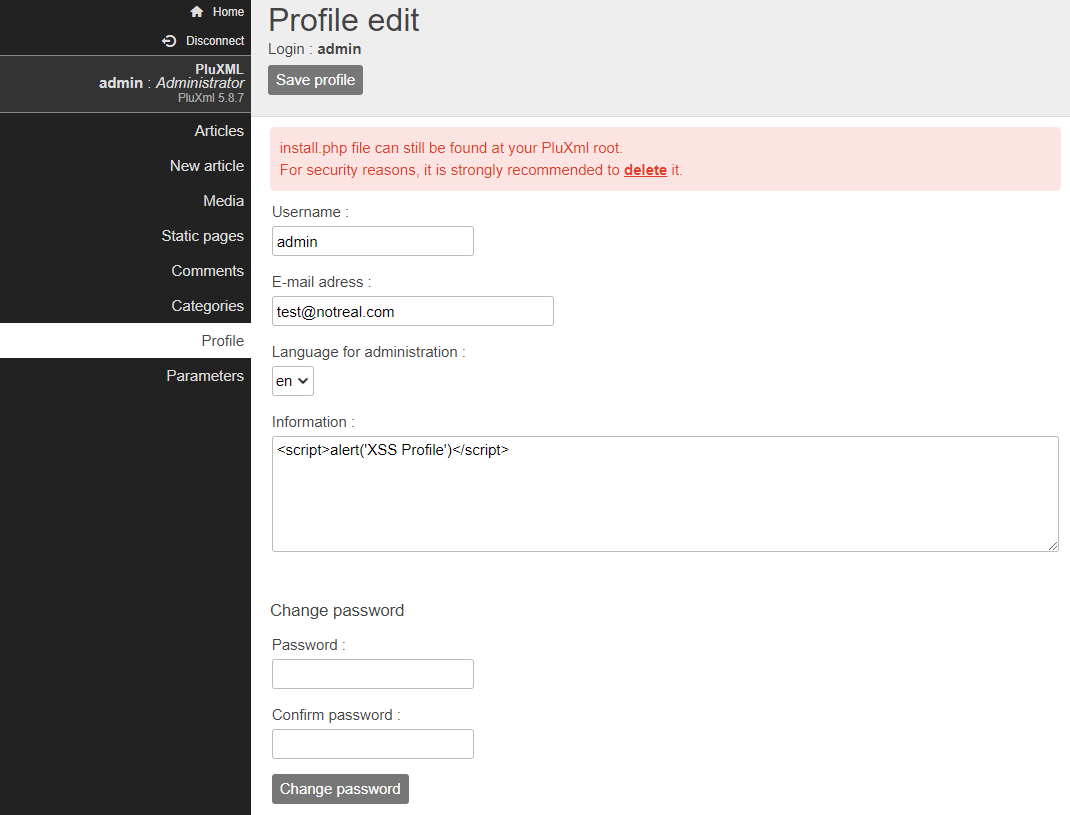
Une vulnérabilité de script intersite stockée (stored XSS) est présente sur la page d'édition du profil dans le champ Information : pour chaque utilisateur.
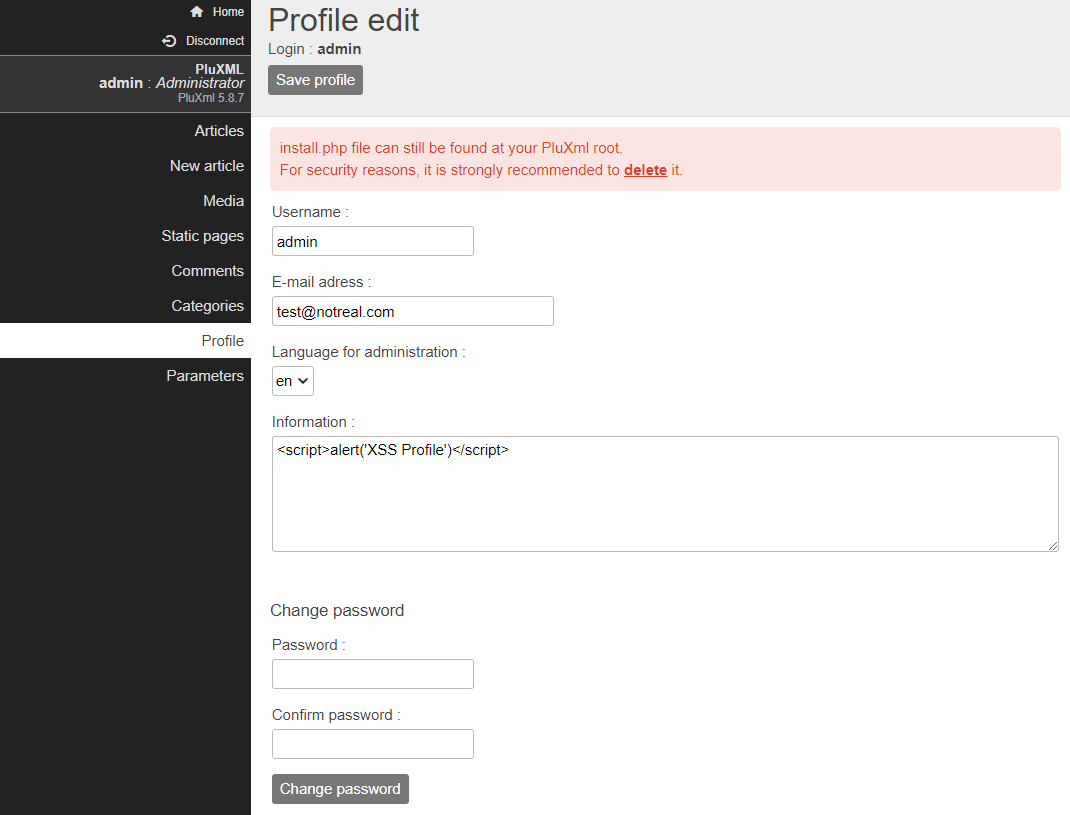
http://<hostname/server ip>/core/admin/profil.php

Champs vulnérables :

  • Information :

Page de profil utilisateur

Une fois insérée, l'attaque XSS peut être déclenchée en visitant n'importe quelle page/article créée par cet utilisateur particulier.
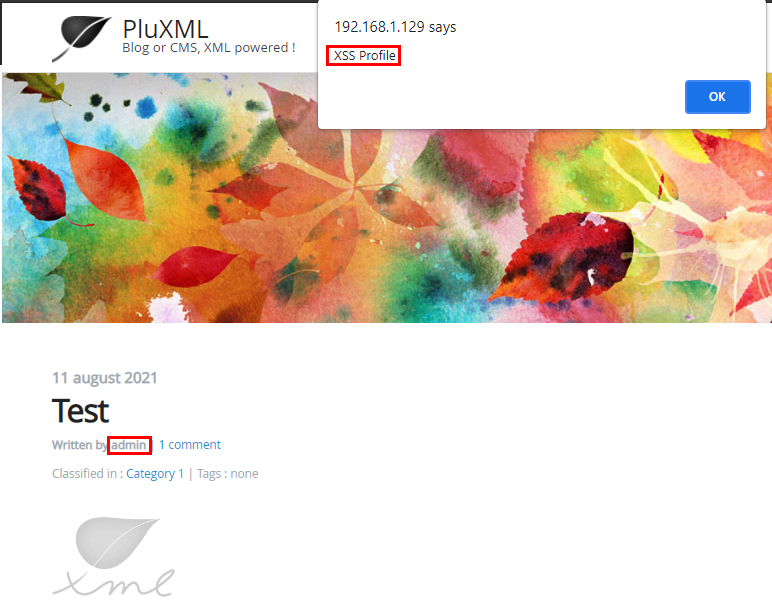
XSS de profil

Télécharger l’outil