 khoatran107/cve-2025-39682
Exploit de gestion d'enregistrement de longueur zéro TLS du noyau Linux pour CVE-2025-39682, ciblant des instances de mitigation kernelCTF avec un taux de succès de 79%.

C'est aussi mon premier (? je ne sais pas, c'est une variante de CVE-2024-58239) exploit 1-day.
Correctif : tls: fix handling of zero-length records on the rx_list
Cette CVE a été utilisée dans exp398 et et exp403. kernelCTF spreadsheet.
Pour les structures de dossiers et comment exécuter l'exploit, référez-vous à mon dépôt CVE-2024-58239.
J'ai modifié mon précédent exploit « un petit peu ». Et il fonctionne sur la même instance mitigation-v4-6.6, avec un meilleur taux de réussite.
Taux de réussite : 79/100.
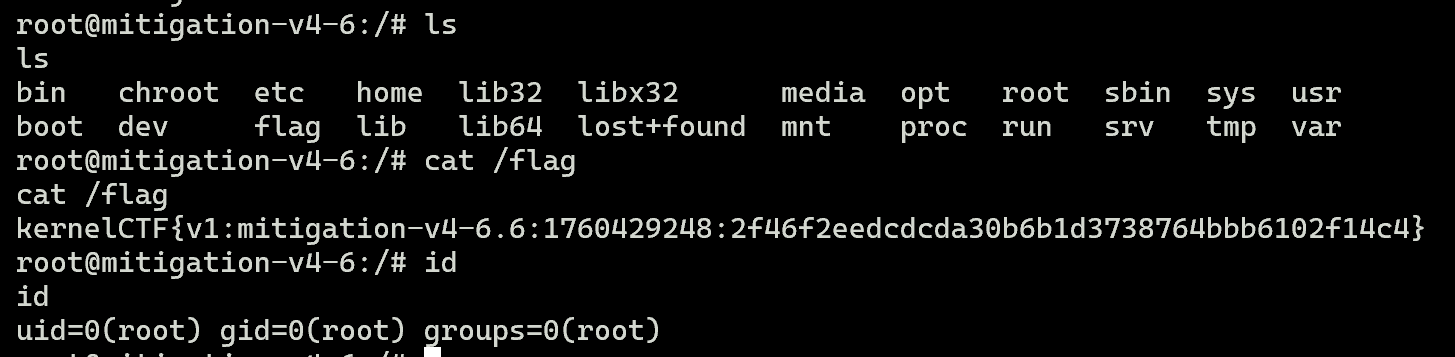
Exécuté sur une instance kernelCTF :
Un write-up détaillé à venir ultérieurement, pour les deux CVE.
