 karollooool/cve-2026-119987-writeup
CVE-2026-119987 : Élévation de privilèges dans le Windows App Store

Microsoft a publié CVE-2026-119987 en tant qu'élévation de privilèges importante dans le Windows App Store, CVSS 7.8, CWE-426 (Untrusted Search Path).
Le problème se situe dans la gestion des plug-ins de package d'InstallService. InstallService s'exécute en tant que LocalSystem, mais il peut finir par charger InstallServicePlugin.dll depuis un package MSIX installé par un utilisateur standard. Le package n'a pas non plus besoin d'être signé ou enregistré en mode développement, ce qui est ce qui a rendu cela intéressant pour moi.
J'ai signalé cela en juillet. La reproduction dont je parle ici est celle que j'ai envoyée au MSRC le 12 septembre, utilisant un MSIX non signé et non-développement installé sous WindowsApps. Pas de Mode Développeur, pas de package de développement libre, et aucune écriture dans l'état du registre des plug-ins à l'échelle de la machine de la part de l'appelant. Le MSRC l'a initialement rejeté car ils pensaient que tout cela était nécessaire. Ils ont confirmé le 30 octobre que ce n'était pas le cas, l'ont évalué comme Important et ont tout de même conservé le rapport comme doublon. Le 6 novembre, j'ai reçu la prime complète de 8 000 $. Malheureusement, je ne peux toujours pas publier le PoC, la chronologie complète ou des détails supplémentaires ; il y a plus à cette histoire dont je ne peux pas encore parler.
InstallService s'exécute dans svchost.exe et dispose d'un mécanisme de plug-in pour son travail d'installation. Certains identifiants sont intégrés, comme WU et ChainedWork, mais il existe également un chemin de plug-in de package. Pour celui-ci, l'identifiant est interprété comme un nom de famille de package, le service résout le package pour l'utilisateur demandeur, puis prend son répertoire d'installation et y ajoute InstallServicePlugin.dll.
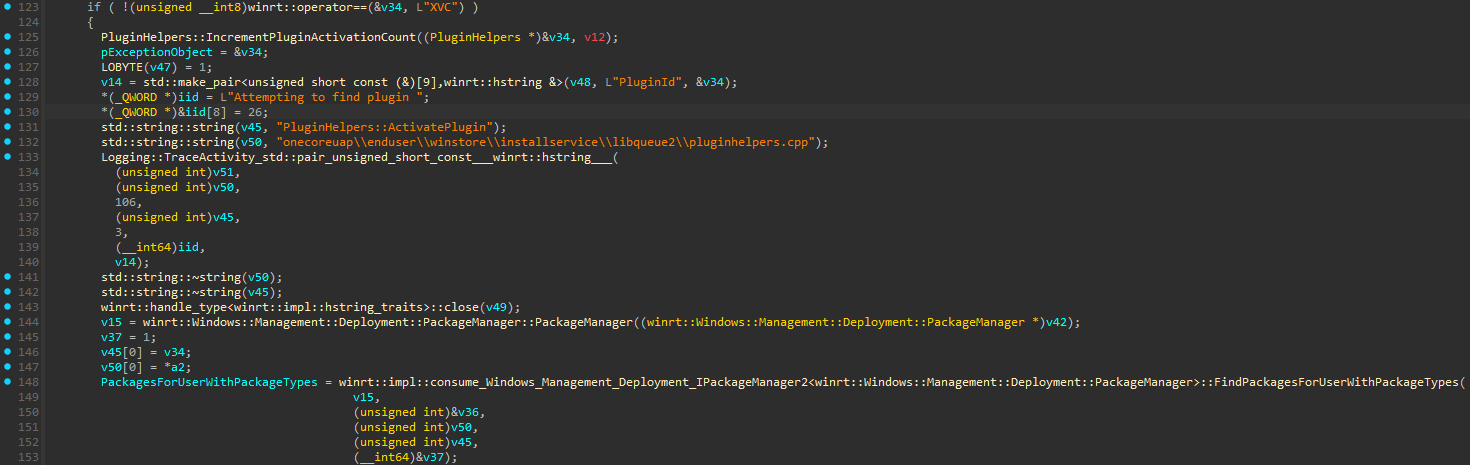
Dans PluginHelpers::ActivatePlugin, la partie intéressante se résume à ceci :
pluginId = work.FulfillmentPluginId
package = resolve_package_for_requesting_user(pluginId)
pluginPath = package.InstalledLocation + "\InstallServicePlugin.dll"
module = LoadLibraryW(pluginPath)
entry = GetProcAddress(module, "ActivatePlugin")
plugin = entry(...)
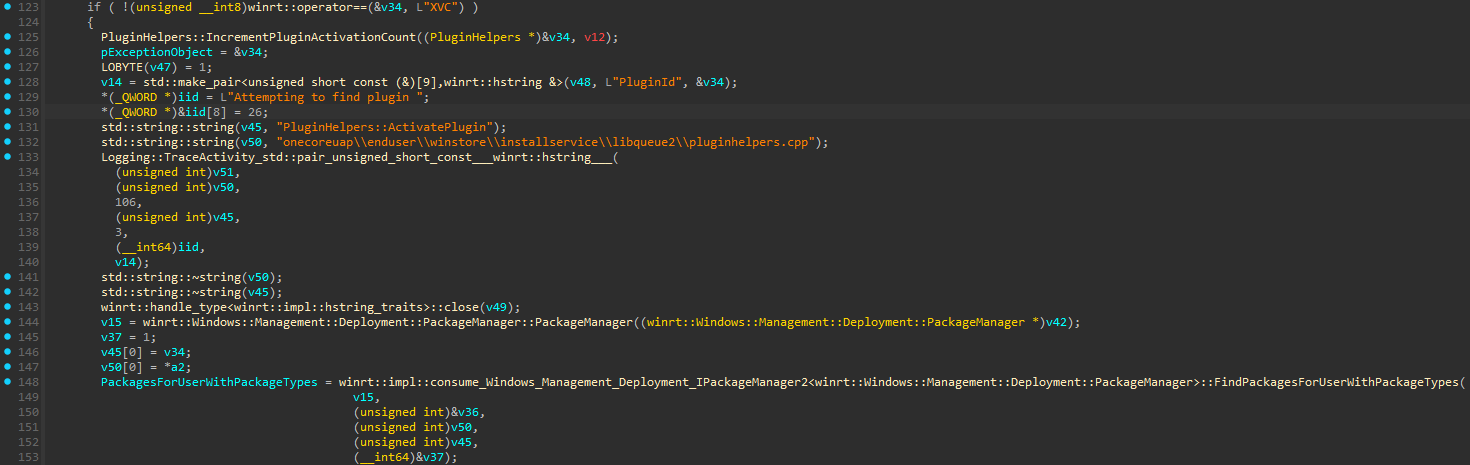
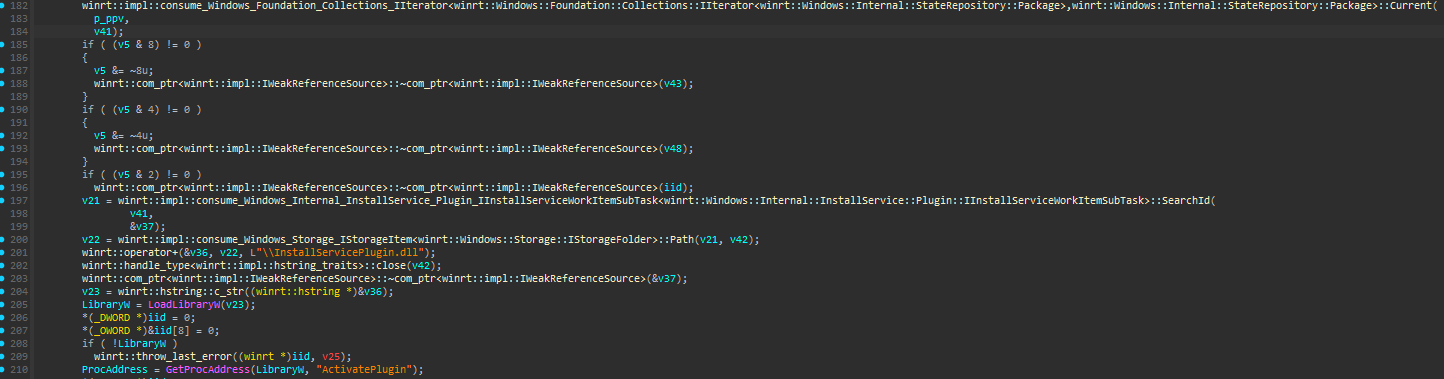
Le problème ici est que je ne transmets moi-même aucun chemin de DLL à LoadLibraryW ; tout ce que je fournis, c'est le nom de famille du package, et InstallService résout le package, construit le chemin de la DLL et la charge sous SYSTEM, même si le package et son contenu proviennent d'un utilisateur standard.
Microsoft l'a classé comme CWE-426, bien qu'il ne s'agisse pas du problème habituel d'ordre de recherche de DLL. Le nom de fichier est fixe et le répertoire provient du package sélectionné par l'appelant.
J'ai utilisé un package principal MSIX non signé contenant InstallServicePlugin.dll à sa racine et une uap10:HostRuntimeDependency sur Microsoft.WindowsAppRuntime.CBS.2. Aucune application ni extension du manifeste ne déclare cette DLL comme point d'entrée. C'est InstallService qui confère à ce fichier un sens en tant que plug-in natif.
Les entrées pertinentes du manifeste :
<Identity
    Name="Research.InstallService.NoDev.<unique value>"
    Publisher="CN=Unsigned, OID.2.25.311729368913984317654407730594956997722=1"
    Version="1.0.0.0" />

<uap10:HostRuntimeDependency
    Name="Microsoft.WindowsAppRuntime.CBS.2"
    Publisher="CN=Microsoft Corporation, O=Microsoft Corporation, L=Redmond, S=Washington, C=US"
    MinVersion="2.1.1.100" />
L'OID spécial correspond à l'identité de paquet non signée. Je ne remplace aucun paquet Microsoft et je ne prétends pas que le paquet est signé ; il s'agit d'une nouvelle identité de paquet fournie par l'utilisateur.
Pour l'installation, j'ai utilisé PackageManager.AddPackageByUriAsync, avec le déploiement de développement désactivé et le déploiement non signé autorisé pour cette requête :
$options.DeveloperMode = $false
$options.AllowUnsigned = $true

$operation = $manager.AddPackageByUriAsync(
    [Uri]:https://raw.githubusercontent.com/karollooool/cve-2026-119987-writeup/main/:new($stagePackage),
    $options)
Après l'installation, il rapporte IsDevelopmentMode=False et SignatureKind=None. Le paquet réside sous WindowsApps et l'utilisateur standard ne peut plus modifier les fichiers installés à cet endroit. Ce qui est acceptable, mais le contenu a toujours été fourni par cet utilisateur. Protéger le répertoire installé contre les écritures ne fait pas du DLL qu'il contient du code de confiance pour InstallService.
AllowUnsigned est ici une option par déploiement, et non la stratégie machine du Mode développeur. Cette distinction a également été à l'origine de nombreux allers-retours avec le MSRC, car la reproduction fonctionne sans activer au préalable le Mode développeur.
Le point d'entrée que j'ai utilisé est Windows.Internal.InstallService.Control.InstallServiceControl. Je l'active avec RoActivateInstance, j'interroge l'interface et j'appelle CreateInstallServiceWork directement via son ABI, sans projection générée.
Runtime class: Windows.Internal.InstallService.Control.InstallServiceControl
Interface IID: {e4893a99-9270-42b9-9a62-683d6ceed250}
Method:        zero-based vtable slot 8, CreateInstallServiceWork
CreateInstallServiceWork prend six arguments HSTRING et renvoie un objet work. Pour cette requête, les quatre premiers sont vides, le cinquième contient les propriétés du work et le sixième est {}.
argument 1 = ""
argument 2 = ""
argument 3 = ""
argument 4 = ""
argument 5 = propertiesJson
argument 6 = "{}"
L'élément important est FulfillmentPluginId. Il est défini sur le nom de famille du package, à la fois dans les propriétés et dans les données de fulfillment sérialisées. Les autres champs d'identité du package font référence au même package installé.
{
  "SkipCatalogLookup": true,
  "IsDiscInstall": true,
  "IsInteractive": false,
  "RequiresElevation": false,
  "FulfillmentPluginId": "<package family name>",
  "PackageFullName": "<package full name>",
  "PackageFamilyName": "<package family name>",
  "SerializedFulfillmentData": "{...matching package identity and FulfillmentPluginId...}"
}
Cela ne nécessite pas non plus que l'appelant modifie PluginList ou StaticPluginMap. Le nom de famille du package provient déjà de la demande de travail, et le service l'utilise lors de la résolution du package.
Une fois ce package sélectionné, PluginHelpers::ActivatePlugin charge la DLL racine avec LoadLibraryW. Dans ma reproduction, l'export ActivatePlugin lui-même renvoie E_NOTIMPL, l'exécution se produit déjà lors du chargement natif. Le résultat était du code s'exécutant dans InstallService en tant que LocalSystem (S-1-5-18), à partir d'un package installé par un utilisateur non administrateur.
Je l'ai reproduit sur Windows 11 25H2 build 26200.9445 et sur les builds de plateforme future testés 29648.1000 et 29661.1000, en utilisant la même configuration de package non-développement.
Pas encore : )






